// TAG
#网络安全
296 篇
 红队渗透
dirsearch v0.5.0 字典扫描进阶玩法
本文详细介绍了 dirsearch v0.5.0 版本的核心功能改进: 三层字典体系: 分类字典按技术栈细分(32个文件) 模板字典支持动态占位符扩展 支持自定义字典混合使用 提供多种字典变换技巧(前后缀、大小写、扩展名等) 高级过滤系统: 8维度过滤(状态码、大小、正则等) 支持AND/OR逻辑组合 通配符校准与阈值过滤 可针对响应头/体进行精确匹配 性能优化: 提供Python异步、线程及Rust原生三种后端
阅读 → 红队渗透
PHP命令执行函数Bypass技巧
PHP命令执行函数Bypass技巧完全指南摘要 本文系统介绍了PHP命令执行漏洞的利用与防御技术。首先列举了PHP中常见的命令执行函数(system/exec/shell_exec等)及其特点,然后详细讲解了各种绕过技巧: 基础绕过:命令拼接符(; & |)、空格替换(${IFS}、<)、通配符使用 高级技术:LD_PRELOAD劫持、无回显命令执行(延迟注入、外带数据)、长度限制绕过 无参数RCE:利用getallheaders()、session_id()等函数 字符限制场景:仅数字字母、特殊符号过滤等
阅读 → 红队渗透
OSCP AD域考试全攻略
本文总结了OSCP考试的核心策略和实用技巧,主要包含五个关键部分: 考试结构与战略:强调AD套件(40分)的重要性,建议优先攻击AD域控(DC)再处理独立机器,最低通过策略为AD套件+两台独立机器(80分)。 信息收集:详细介绍了域环境识别、LDAP枚举、Windows本地信息收集等方法,特别关注PowerShell历史日志中的凭据泄露。 Windows提权技巧:涵盖计划任务、服务权限、DLL劫持、UAC绕过、内核漏洞等多种提权方式,并提供了提权检查脚本的使用方法。
阅读 → 安全研究
X11 协议安全:枚举与利用指南
X11协议安全审计指南 本文详细介绍了X Window System(X11)的安全审计方法,涵盖服务发现、信息收集、窗口枚举、输入设备监控、截屏技术和剪贴板操作等关键技术点。通过端口扫描(TCP 6000+)、xwininfo、xprop等工具,安全人员可以枚举远程X11服务器的窗口结构、属性信息和输入设备。文章重点演示了如何通过xwd进行远程截屏、使用xclip/xsel操作剪贴板内容,以及利用xspy和xinput实现键盘记录等高级技术。
阅读 → 红队渗透
Wapiti:Web应用漏洞扫描器
Wapiti 3.2.10是一款开源的Web应用漏洞扫描工具,通过黑盒测试检测网站安全漏洞。本文全面介绍了其安装配置和使用方法:支持pip和源码安装,提供基础扫描命令和模块选择功能;详细解析了目标URL配置、扫描范围控制、认证设置等核心参数;展示了高级功能如会话管理、自定义请求和报告生成;并给出WordPress扫描等实战示例以及SSL处理等常见问题解决方案。文章强调使用前需获得授权,建议从低强度扫描开始并人工复核结果,为安全测试提供完整指导。
阅读 → 安全研究
Alpine Linux SUID提权深度剖析:当bash遇到busybox
Alpine Linux独特的musl libc和busybox组合在SUID提权场景中表现出异常行为。研究发现,bash -p提权后虽然显示EUID=0,但外部命令仍受限制,这是由于busybox的多调用机制会主动降权。通过分析/proc文件系统发现bash进程实际拥有完整root权限,但busybox会在执行外部命令时重置FSUID。实验证明,利用bash内置命令或I/O重定向可绕过此限制,成功获取root文件访问权限。
阅读 → 安全研究
近年来容器逃逸漏洞分析
2024-2025年容器逃逸漏洞呈现爆发态势,攻击面涵盖容器运行时、镜像构建层、硬件加速层等。关键漏洞包括:1)"Leaky Vessels"系列(CVE-2024-21626等)利用runc文件描述符泄漏突破容器隔离;2)BuildKit构建时逃逸(CVE-2024-23651~23653)通过竞争条件获取宿主机权限;3)NVIDIA容器工具漏洞(CVE-2024-0132)利用TOCTOU攻击实现GPU环境逃逸。此外,Linux内核提权漏洞(CVE-2024-1086)为容器逃逸提供跳板。
阅读 → 红队渗透
盲XXE漏洞利用教程(OOB外带数据)
本文深入解析了盲XXE(XML外部实体注入)漏洞的攻击原理与利用技术。盲XXE指漏洞无直接回显,需通过带外通道获取数据。核心机制利用参数实体嵌套实现文件读取与数据外传: 漏洞原理:通过恶意DTD触发多阶段解析,使目标服务器向攻击者服务器发送敏感数据 环境搭建:配置攻击服务器并创建包含嵌套实体的evil.dtd文件 技术要点:详细解析参数实体嵌套的解析流程和必要性 利用方式:提供基础OOB利用、DNS外带、多文件读取等技巧
阅读 → 安全研究
CheatMD:让 Markdown 笔记变成可执行的交互式命令
CheatMD:将Markdown速查表转化为交互式命令行工具 CheatMD是一款开源的Go命令行工具,可将普通Markdown文件转换为可交互执行的速查表。它的核心特点是: 完全兼容标准Markdown语法,仅需HTML注释<!-- cheat -->来声明变量和元数据 支持动态变量注入,命令参数可通过Shell输出生成候选列表,用户可模糊搜索选择 提供条件分支、模块复用等高级功能,支持渐进式复杂度 作为单二进制程序发布,安装简单,支持与主流编辑器集成
阅读 → 安全研究
在 Yakit 浏览器中添加本地插件的两种方法
本文介绍了两种在Yakit浏览器中添加插件的方法。第一种通过修改sqlite数据库:在general_storages表中添加新参数后,修改参数名为--load-extension和--disable-extensions-except实现插件加载。第二种更简单的方法:从chrome://version/获取命令行参数,修改后通过批处理脚本启动浏览器并加载指定插件。文章揭示了系统设计中"对外严格校验、对内宽松"的安全缺陷,类似SQL二次注入原理,通过直接操作本地数据库绕过前端校验,成功实现插件加载需求。
阅读 →QVD-2026-27616 — PinTheft
这条链子的狠点不在「写了哪里」,而在「谁还以为自己拥有那一页」。io_uring先把用户页 pin 住,RDS zcopy 的错误路径再把这 1024 个 pin ref 偷干净。页面被释放、被 SUID 程序页缓存重占,但io_uring手里还握着旧的。最后一次READ_FIXED,shellcode 就写进了的 page cache。
阅读 → 红队渗透
Unix 通配符注入攻击:从参数污染到命令执行
Unix通配符注入是一种利用shell通配符解析机制的安全漏洞,通过构造特殊文件名(如以"-"开头)将文件名注入为命令参数,实现权限篡改或命令执行。本文分析了chown/chmod的权限劫持攻击(利用--reference参数)、tar/rsync/zip的命令注入风险(如tar的--checkpoint-action执行任意命令)等典型场景。攻击者可通过创建恶意文件(如"--reference=.drf.php"或"--checkpoint=1"),当管理员执行包含通配符的命令(如chown *或tar
阅读 → 安全研究
Polkit 深度解析:架构、执行原理与规则体系
Polkit 是 Linux 系统的细粒度权限控制框架,介于全权 root 访问和独立 SUID 方案之间。其核心架构包含:1)polkitd 守护进程作为决策引擎,以 root 权限运行并处理授权请求;2)XML 格式的 .policy 文件定义系统特权操作及默认权限;3)JavaScript 编写的 .rules 文件实现动态权限规则,支持管理员自定义策略。
阅读 → 红队渗透
THC-IPv6 攻击工具包:IPv6 渗透测试
THC-IPv6 工具集摘要 THC-IPv6 是由 van Hauser 开发的 IPv6 安全测试工具包,包含 30 多个工具,覆盖 IPv6 协议栈的全面安全评估。主要功能包括: 主机发现:alive6 工具支持多种探测技术,可高效识别存活主机 NDP攻击:提供 parasite6 等工具进行邻居发现协议欺骗和中间人攻击 路由器攻击:支持伪造路由器通告(fake_router6)和泛洪攻击(flood_router6) 流量操纵:包含 redir6 等工具实现流量重定向和 MTU 降级攻击 拒绝服务:
阅读 → 红队渗透
dirsearch 命令行选项详解:基于官方教程
dirsearch 是一款高效的 Web 路径扫描工具,支持多种目标输入方式(URL、文件、CIDR、Nmap 报告等),提供灵活的字典配置选项(扩展名处理、大小写转换、前后缀添加)。该工具支持递归扫描、状态码过滤、响应内容排除等高级功能,并可通过会话保存实现断点续扫。安装方式包括 Git 克隆和 PyPI 安装,同时提供各平台的独立二进制版本。核心参数包括线程控制、异步模式、递归深度设置以及智能过滤机制,适用于各类 Web 目录爆破场景。
阅读 → 红队渗透
powerview.py 项目介绍与使用
PowerView.py 是 PowerView.ps1 的跨平台 Python 重构版本,完整保留原生命令语法,支持 LDAP/GC/ADWS 等多种协议,提供持久化会话、内联过滤等优化,新增 AI 对接、Web 管理等扩展功能。其交互式 Shell 兼容 PowerShell 动名词风格,通过 -Where 等参数简化管道操作,支持 Windows/Linux/macOS 环境,显著提升域渗透效率。
阅读 → 安全研究
【干货】IDA Pro 动态调试与静态分析常用快捷键
本文总结了IDA Pro逆向分析中的核心快捷键操作,分为动态调试、静态分析、反编译、高级调试和窗口管理五大部分。动态调试部分详细介绍了断点控制、执行控制和寄存器监控的快捷键;静态分析部分涵盖地址跳转、代码转换和符号管理;反编译部分重点说明F5反编译和视图切换操作;高级调试部分提供机器码修改和架构识别技巧;窗口管理部分列出常用视图切换快捷键。文章最后给出一个完整的动态调试流程示例,帮助用户快速掌握IDA Pro的高效分析方法。建议作为速查表在实际项目中反复练习,以提升逆向工程效率。
阅读 → 红队渗透
Villain:新一代轻量级 C2 框架完整使用指南
Villain框架技术摘要 Villain是由希腊安全研究员t3l3machus开发的轻量级C2框架,专为渗透测试和红队行动设计。该工具采用Python开发,支持Kali Linux平台,主要解决传统反向Shell管理中的稳定性问题。其核心架构包含四个集成服务:Team Server(6501端口)、Reverse TCP处理器(4443端口)、HoaxShell处理器(8080端口)和文件传输服务(8888端口)。
阅读 → 安全研究
python 库劫持:原理、利用与防御
Python库劫持是一种利用模块加载机制的安全攻击手段,攻击者通过伪造恶意模块实现权限提升或持久化攻击。本文分析了Python模块搜索路径的优先级机制,包括当前目录、PYTHONPATH环境变量、标准库路径和第三方库路径。攻击者可通过目录种植或环境变量污染的方式实施劫持,并植入后门代码。防御措施包括严格控制目录写入权限、清理环境变量、使用绝对路径检查以及采用隔离模式运行脚本。了解库劫持原理有助于开发者构建更安全的Python应用环境。
阅读 → 安全研究
守护开源世界的猎犬:ClamAV 软件包介绍
ClamAV 的核心价值不在于它能百分之百拦截所有新型病毒(没有任何杀软能做到),而在于它的可观测性。在一个闭源杀软误报时,你只能提交申诉并等待。而在 ClamAV 误报时,你可以用sigtool解压数据库,精准找到那条导致误报的规则,并针对性地绕过或反馈。这种“掌握权”对于追求极致可控的 Linux 运维环境来说,是无价的。
阅读 → 红队渗透
基于环境特征关键词的子域名Fuzz方法
本文提出一种基于关键词变异的子域探测方法,用于识别企业暴露的非生产环境(如测试、预发布等)。通过分析资产命名规范,构建包含环境、职能等维度的种子词库,并利用拼接、缩写等变异策略生成候选子域。结合高并发DNS解析与HTTP指纹验证,精准发现隐藏资产,同时通过泛解析过滤和风险评分模型提升效率。该方法以逻辑推演替代暴力猜解,有效扩大攻击面并减少干扰,适用于渗透测试中的资产探测环节。
阅读 → 红队渗透
基于资源约束的委派 (RBCD) 利用细节
RBCD(基于资源的约束委派)是一种安全机制,允许资源自主决定委派权限。其核心是目标计算机的msDS-AllowedToActOnBehalfOfOtherIdentity属性,配置后可实现任意用户委派访问。利用方式包括:1)通过默认MAQ值创建伪造机器账户;2)修改现有账户SPN绕过MAQ限制;3)结合密码修改权限使用S4U+U2U协议。防御建议监控计算机属性变更并限制MAQ值为0。该机制将控制权从服务端转移到资源端,需严格管理相关权限。
阅读 → 红队渗透
【红队】企业内部安全区域划分与攻防思路解析
护网实战中,红队的核心竞争力不仅在于漏洞利用、工具使用,更在于对企业内网安全区域的清晰认知——明确五大区域的定位、防御重点、核心资产,才能精准规划攻击路径,避免盲目操作。回顾五大区域的攻防逻辑:第一类区域是“突破口”,重点在于获取内网入口;第二类区域是“外网主战场”,核心是快速获取初始权限;第三类区域是“内网核心”,重点是横向移动、窃取核心数据;第四类区域是“必经之路”,依托其实现区域跳转;第五类区域是“终极目标”,掌控其即可掌控整个内网。
阅读 → 红队渗透
SOAP 协议中的 XML 外部实体注入(XXE)漏洞
本文探讨了SOAP协议中的XML外部实体注入(XXE)漏洞。文章首先介绍了SOAP协议的结构和XML解析机制,分析了XXE漏洞通过恶意DTD定义外部实体读取服务器敏感文件的攻击原理。针对现代SOAP框架中的XOP/MTOM优化机制,文章阐述了其可能被用于绕过WAF检测的高级攻击方式。在影响方面,XXE可导致信息泄露、SSRF、DoS甚至RCE。防御策略包括配置XML解析器禁用外部实体、升级框架版本、部署WAF以及遵循最小权限原则。文章强调在复杂网络环境中,XXE漏洞仍具有高风险,需要多层防御确保系统安全。
阅读 → 安全研究
【干货】云安全核心要点梳理
云安全的核心变革,是从传统“边界安全”向“身份中心化”和“配置风险管控”的转型,这种转型源于云原生环境的特性,也符合数字化时代安全防护的需求。责任共担模型是理解云安全的基础,明确了云服务提供商与云用户的安全责任边界,为企业云安全建设提供了方向。IAM权限管理、容器与K8s安全、CI/CD流水线安全(安全左移),是云安全建设的核心重点,也是抵御云环境安全威胁的关键。同时,数据安全、网络安全、合规性管理等领域的协同防护,才能构建起完整、有效的云安全防护体系。
阅读 → 安全研究
【干货】AI 安全核心要点梳理
AI安全:智能时代的核心防线 随着AI技术在各行业的深度应用,AI安全成为保障智能系统合规、稳定运行的关键。AI安全分为两大范畴:“用AI做安全”(利用AI提升传统安全防护效率)和**“保护AI的安全”(防范针对AI系统的威胁),后者是当前行业焦点。OWASP LLM Top 10框架系统化梳理了AI安全风险,其中提示词注入和训练数据中毒**是两大核心威胁。 提示词注入通过恶意输入操控AI模型,需通过输入过滤、指令隔离和行为监测防控;敏感信息泄露源于模型对训练数据的记忆,需数据脱敏与输出过滤;对抗性攻击利用
阅读 → 红队渗透
一文厘清DDoS与CC攻击
本文对比分析了DDoS和CC两种拒绝服务攻击的核心区别。DDoS是分布式"流量洪水"攻击,通过僵尸网络发起海量请求耗尽服务器带宽或协议资源,依赖UDP、ICMP等多层协议,攻击特征明显;CC攻击则是应用层"精准偷袭",模拟合法用户高频请求消耗特定应用资源,仅依赖HTTP/HTTPS协议,隐蔽性强。两者在攻击层面、协议依赖、流量特征和防御策略上存在本质差异:DDoS需流量清洗和协议加固,而CC攻击需WAF和行为识别防护。理解这些区别有助于针对性制定防御方案。
阅读 → 红队渗透
接口与路由的区别
路由与接口的核心区别在于:路由是路径分发机制,负责匹配请求路径并导向处理逻辑;而接口是功能暴露点,定义了输入输出格式和业务逻辑。一个路由可对应多个接口(如GET/POST方法),攻击方式也不同——路由攻击利用路径解析差异(如路径规范化漏洞),接口攻击则针对业务逻辑(如IDOR越权)。渗透测试应先探测路由,再分析接口逻辑。路由层报错返回标准404页面,业务层报错返回JSON格式错误信息。理解二者差异有助于高效漏洞挖掘。
阅读 →原创 Burp 插件 | Injector - Path Collector:专攻 URL 路径与 XFF 头部 SQL 注入
Burp Suite 插件 Injector - Path Collector,专注于检测传统扫描器容易忽略的 SQL 注入点。该插件具有三大核心功能:1) 自动检测 URL 路径中的注入点;2) 识别 X-Forwarded-For 等代理头部的注入漏洞;3) 集成接口自动采集功能。插件针对 OA、ERP 等老旧系统及 RESTful API 设计,支持自定义 Payload,可提高渗透测试效率。项目已在 GitHub 开源。
阅读 → 红队渗透
HaE正则表达式语法详解
摘要:HaE是一款基于Burp Suite的HTTP分析插件,采用模块化设计,通过自定义正则表达式实现HTTP消息的精细化标记与内容提取。其核心功能包括:1)支持F-Regex主正则和S-Regex次正则的双重匹配机制;2)提供DFA和NFA两种正则引擎选择;3)可设置8种作用域精准定位匹配范围;4)支持格式化输出和大小写敏感控制。该工具广泛应用于漏洞识别、敏感信息提取等安全分析场景,其独特的"括号包裹"语法规则和灵活的匹配策略显著提升了渗透测试效率。
阅读 →vmware虚拟机设置启动时进入live cd
修改虚拟机配置进入BIOS的方法 关闭虚拟机后,编辑.vmx配置文件,添加bios.forceSetupOnce = "TRUE"命令 启动虚拟机时将自动进入BIOS界面 在BIOS中将CD-ROM Drive设为第一启动项 按F10保存设置后即可正常启动 注:该设置仅单次有效,重启后自动恢复
阅读 → 红队渗透
HackMyVM: Flute 靶机渗透题解
本文记录了针对目标主机(192.168.56.159)的渗透测试过程。首先通过端口扫描发现8888端口运行的GraphQL服务(Apollo Server),利用未禁用的内省功能成功获取User对象中的敏感信息,提取到SSH凭证(hamelin/comewithmerats)。登录SSH后发现系统为Alpine Linux环境,并进行了初步的进程枚举。整个过程展示了GraphQL内省漏洞的利用方法及权限提升路径。
阅读 → 红队渗透
逻辑漏洞挖掘思路小结
逻辑漏洞是应用程序在业务功能设计、开发、校验环节出现缺陷,未严格遵循业务规则、权限校验、状态管理、参数校验,导致攻击者可以通过正常业务流程+篡改参数/跳过步骤/修改状态,实现未授权操作、破坏业务规则、窃取数据或牟利的安全问题。它不属于代码语法漏洞,而是业务思维漏洞——代码本身无报错,但逻辑违背了产品设计初衷。逻辑漏洞是渗透测试的“万金油”,相比于技术型漏洞,它更考验对业务的理解能力和逆向思维。前端不可信,流程要走通,参数必篡改,后端严校验掌握本文内容,你可以独立完成:✅ 任意账户密码重置。
阅读 → 红队渗透
Burp Intruder 中所有 Payload 类型的使用详解
Burp Intruder是Burp Suite的核心工具,用于自动化Web安全测试,支持18种Payload类型实现模糊测试、暴力破解等任务。常用类型包括:Simple list(基础词表)、Runtime file(大文件读取)、Numbers(数字生成)、Brute forcer(排列组合)、Recursive grep(递归提取)等。每种类型针对不同场景设计,如Simple list适合加载词典文件,Brute forcer适合短密码爆破。
阅读 → 红队渗透
文件上传漏洞绕过技术总结(含实操指南与防御方案)
文件上传功能是Web安全的重要风险点,攻击者通过构造恶意文件绕过校验机制,上传WebShell等恶意程序,可能导致服务器沦陷。本文详细解析文件上传漏洞的绕过技术,重点介绍前端校验和MIME头检测的绕过方法。前端校验可通过禁用JavaScript、篡改校验函数或Burp Suite修改响应包绕过;MIME头检测则通过篡改Content-Type字段或伪装文件头实现。这些方法适用于低安全要求的系统,但若服务器存在多层校验(如文件内容检测),则需结合其他技术。
阅读 → 红队渗透
evil-winrm 与 evil-winrm-py 使用指南
evil-winrm和evil-winrm-py是渗透测试中常用的WinRM交互式Shell工具,支持通过明文密码、NTLM哈希或Kerberos票据等方式连接Windows主机。evil-winrm(Ruby实现)功能全面但依赖复杂,而evil-winrm-py(Python实现)优化了Kerberos支持和响应速度,安装更便捷。两者均支持文件传输、命令执行等操作,但evil-winrm-py在易用性和性能上更优,适合现代渗透测试需求。
阅读 → 红队渗透
钻石票据与蓝宝石票据(Diamond Ticket & Sapphire Ticket)
摘要:Silver Ticket和Golden Ticket是经典的Kerberos攻击手法,前者伪造服务票据(TGS)用于横向移动,后者伪造票据授予票据(TGT)实现全域权限。2022年提出的Diamond Ticket和Sapphire Ticket进一步优化了攻击的隐秘性:Diamond Ticket通过合法TGT请求修改PAC来规避检测;Sapphire Ticket则利用S4U2self协议获取高权限用户的真实PAC进行替换,使检测系统更难发现异常。这些新型攻击手法在保持Golden Ticket
阅读 → 红队渗透
域环境下的几种密码修改方式与Impacket-changepasswd用法
Active Directory 提供了多种密码修改方式,每种方式使用不同的协议和端口。常见方法包括:SMB-SAMR(445端口,易触发限制)、RPC-SAMR(135端口,绕过SMB限制)、Kerberos kpasswd(464端口,使用Kerberos票据)和LDAP(389/636端口,需加密通道)。Impacket-changepasswd工具支持多种场景,如基础密码更新、机器账户绕过、管理员强制重置及Pass-the-Hash攻击,可通过参数指定协议、使用哈希或Kerberos认证。
阅读 → 红队渗透
开源 C2 框架 AdaptixC2 (变色龙) 最新安装攻略
在红队演练与高对抗渗透测试中,C2(Command and Control)框架的选择至关重要。AdaptixC2(社区常称其为“变色龙”)是一款近年来备受瞩目的开源 C2 框架。它以轻量化、高隐蔽性、多协议通信以及出色的免杀能力著称。目前该项目迭代非常迅速,截至 2026 年 3 月 2 日,最新版本已更新至v1.2。相比早期版本,v1.2 在架构稳定性上有了长足进步,配置文件也从.json转向了更具可读性的.yaml格式。项目地址官方文档。
阅读 → 红队渗透
sudo apk 提权:利用自制恶意 apk 包执行 post-install 脚本
Alpine Linux的apk包管理器存在本地提权漏洞。攻击者可制作恶意apk包,通过--allow-untrusted参数安装未签名包时,系统会以root权限执行.post-install脚本。利用方法包括:创建包含.PKGINFO元数据和恶意.post-install脚本的apk包,安装后自动提权。验证方式包括检查/etc/sudoers.d目录变化或测试sudo权限提升效果。
阅读 → 安全研究
umask 机制解析:目录与文件权限的隐秘规则
Linux文件权限与umask机制解析 摘要:本文深入剖析Linux系统中umask机制的工作原理及其对文件权限的影响。umask作为用户文件创建掩码,通过按位运算从基础权限中屏蔽特定权限位(基础权限:文件666,目录777)。文章详细讲解了权限计算原理,澄清了"权限减法"的常见误解,并指出文件默认不包含执行权限的安全设计。同时提供umask查看、设置方法及常见配置场景,强调按位掩码(而非算术减法)才是正确的计算方式。通过权限对比表和配置建议,帮助用户合理控制新建文件的默认权限,平衡便利性与安全性。文中包含
阅读 → 红队渗透
AD CS证书服务缺陷配置
AD CS证书服务常见缺陷配置集中在证书模板、CA全局设置、权限与身份映射四大类。高风险场景包括:ESC1(自定义SAN+客户端认证EKU导致权限提升)、ESC2(无EKU限制)、ESC3(注册代理滥用)、ESC4(模板权限过大)、ESC6(CA全局SAN注入)、ESC8(Web注册未认证)、ESC9(禁用安全扩展)和ESC10(弱UPN映射)。攻击者可利用这些缺陷伪造高权限证书或绕过身份验证。加固建议包括关闭危险模板配置、限制注册权限、移除CA风险标志、安装安全补丁并启用强绑定验证。
阅读 → 红队渗透
实战必备:端口转发工具Gost完整使用指南
Gost是一款开源、免费、无功能限制的命令行端口转发与代理工具,其设计目标是提供简单、高效的网络隧道解决方案,支持多种协议转发、加密传输、多跳代理链等功能,广泛应用于内网穿透、绕过网络限制、渗透测试等场景。跨平台兼容:支持Windows、Linux、macOS、FreeBSD等所有主流操作系统,同时提供32位、64位二进制文件,无需依赖复杂运行环境,直接部署即可使用。
阅读 → 红队渗透
NetExec全模块(-M modules)使用手册
NetExec(nxc)是一款针对Windows域环境的内网渗透测试工具,支持SMB、LDAP、MSSQL等协议。它提供模块化功能,包括漏洞检测(如永恒之蓝、Zerologon)、信息收集(共享爬取、凭证提取)和后渗透操作(LSASS转储、权限提升)。工具支持高低权限模块,可通过命令行快速执行批量扫描和漏洞利用。典型工作流包括模块查询、参数配置和多模块组合使用,大幅提升内网渗透效率。
阅读 → 红队渗透
动态漏洞探测:带参 URL 收集与扫描流程优化
摘要 针对爬虫与扫描器联动未发现核心漏洞的问题,分析指出关键在于爬取的URL缺少业务参数。解决方案提出:1)通过CAA Dashboard收集全量参数构造带参GET请求;2)使用Katana工具爬取带参URL并联动Xray扫描器。该方法能有效覆盖SQL注入、越权等动态参数相关漏洞,提升扫描覆盖率和精准度。
阅读 → 红队渗透
Wfuzz 全面使用指南:Web 应用模糊测试工具详解
Wfuzz 作为一款经典的 Web fuzzing 工具,以其简单却强大的功能在安全社区中广受欢迎。从基本目录爆破到高级多 payload 组合、编码、过滤和脚本扩展,它提供了完整的 Web 安全测试链条。掌握 Wfuzz 需要实践多场景示例,结合官方词典和自定义 payload,能显著提升渗透测试效率。本文基于 Wfuzz 官方文档(https://wfuzz.readthedocs.io/en/latest/)撰写,涵盖了从安装到高级功能的绝大部分内容。实际使用中,建议多运行来探索可用选项。
阅读 → 安全研究
AppArmor 受限 Shell 环境绕过技术分析:利用动态链接器路径差异实现 Profile 逃逸
本文探讨了AppArmor安全策略在受限shell环境中的绕过方法。通过分析Publisher靶机的AppArmor profile配置,发现当常规可执行路径(如/bin/、/usr/bin/)被设置为权限继承模式时,可利用动态链接器路径(如/lib/)的规则差异实现逃逸。具体方法是通过动态链接器直接加载目标shell,由于该路径未被强制继承约束,新进程将获得宽松权限。文章详细解析了绕过原理,指出成功条件包括:常规路径被继承限制、动态链接器路径未被同等约束、目标程序为动态链接。最后提出了加固建议,强调必须对
阅读 → 红队渗透
常用PowerShell渗透框架及工具介绍【后渗透】
本文介绍了PowerShell在渗透测试中的关键作用及常用框架。Nishang作为开源进攻性框架,提供模块化脚本覆盖渗透全流程;PowerSploit虽已归档,仍是经典后渗透工具;Empire作为活跃维护的C2框架,支持多语言代理和隐蔽通信。辅助工具如powercat和Win-PS2EXE增强内网渗透能力。2025年随着EDR技术加强,建议结合混淆技术和C#工具提升隐蔽性。这些工具仍广泛用于授权测试,尤其在Windows域环境中。
阅读 → 红队渗透
Cobalt Strike 中的 Aggressor Script(.cna)与 Malleable C2 Profile 详解
Cobalt Strike作为红队演练的顶级工具,主要通过Aggressor Script(.cna)和Malleable C2 Profile(.profile)实现高度定制化。.cna脚本基于Sleep语言,用于扩展客户端功能,支持自动化任务、自定义菜单、集成第三方工具等,常见配置包括初始任务、高亮显示、休眠时间等参数。Malleable C2 Profile则通过DSL语言重塑Beacon的网络通信和内存行为,可伪装流量、控制休眠抖动、设置进程注入路径等。两者结合可实现强大的红队操作自动化与隐蔽性提升
阅读 → 红队渗透
NTLM Relay 攻击全解析:从原理到实战姿势
NTLM Relay攻击利用Windows身份验证协议漏洞,通过转发认证请求冒充受害者获取权限。核心流程包括:攻击者诱导受害者发起认证,截获并转发Challenge/Response数据包,最终建立会话。常见触发方式包括LLMNR/NBNS广播劫持、IPv6欺骗、打印机漏洞和PetitPotam强制认证。攻击路径主要分三类:SMB到SMB中继获取本地权限、SMB到LDAP中继实现域提权、HTTP到LDAP攻击ADCS服务。防御措施包括强制SMB/LDAP签名、禁用不安全协议、启用EPA保护等。
阅读 → 红队渗透
精通 SQLMAP 渗透测试:核心功能全解析与实战指南
本文系统解析SQLMAP在SQL注入实战中的核心应用,涵盖命令执行、交互式shell获取、权限检测等高级功能,详细说明请求延时配置规避防护机制的方法,并提供POST登陆框注入的三种实战方案(BurpSuite抓包、自动识别表单、手动POST数据)。针对主流数据库(Access/MySQL/MSSQL)的注入流程进行差异化拆解,从注入检测到数据提取形成完整技术闭环,为安全测试人员提供可落地的渗透测试指南。
阅读 → 安全研究
基于 Apache 规则拦截目录扫描器请求:实测与配置指南
本文针对Web目录扫描器攻击,提出基于Apache Rewrite规则的拦截方案。通过实测6款主流扫描工具的User-Agent特征,发现Wfuzz、ffuf、Gobuster等工具具有可识别关键字(如"buster"、"Fuzz")。方案利用mod_rewrite模块检测UA特征,匹配则返回403禁止访问。提供.htaccess和主配置文件两种实现方式,并给出验证方法。针对无UA特征的扫描器,建议配合mod_evasive模块进行行为拦截。该方案能有效阻断多数自动化
阅读 → 红队渗透
【最新版】Hashcat 用法详解
Hashcat v7+ 提供强大的密码恢复功能,支持300+哈希算法和5种攻击模式(字典/组合/暴力/混合/规则)。本文详细介绍其安装配置、核心语法(如攻击模式选择、GPU优化、会话管理)和密文自动识别技术,包含实战示例和参数速查表,帮助安全人员高效执行渗透测试和密码审计。
阅读 → 红队渗透
Hash家族与密码破解工具:从*2john原理到John与Hashcat的深度对比
本文系统剖析了密码安全领域的核心工具与技术。首先介绍了密码哈希的基本概念和主流算法(如MD5、SHA、bcrypt等),重点分析了现代密码哈希算法的设计逻辑与安全特性。随后详细讲解了*2john工具家族的工作原理,它们能够从各类加密容器中提取可破解的哈希字符串。文章深入对比了两大密码破解工具:John the Ripper作为CPU优化的全能审计专家,支持多种破解模式和强大的规则引擎;Hashcat则凭借GPU加速能力成为速度王者,其标志性的Mask攻击实现了智能暴力破解。
阅读 → 红队渗透
红队基础设施建设:关键脚本工具和技术栈
红队基础设施自动化建设指南 红队基础设施需兼顾隐蔽性、自动化和高可用性,核心工具链包括: 重定向防护:使用RedWig/Terraform部署HTTP/DNS重定向器,结合Caddy/Nginx脚本伪装流量; C2服务器加固:通过Malleable-C2-Profiles修改流量特征,利用CloudC2实现云函数转发; 自动化部署:采用Terraform+Ansible编排云资源,Docker快速构建钓鱼平台; 监控体系:集成RedELK分析日志,搭配Discord Bot实时告警上线主机。 建议采用IaC
阅读 → 红队渗透
AK/SK 利用与云平台接管工具
AK/SK 是云上最危险的“万能钥匙”。一次泄露,可能导致全网资产失守。安全左移,从代码提交到 CI/CD 流水线,杜绝明文存储。快速验证资产枚举:ListCloud控制台接管多云管理:行云管家参考资料阿里云 RAM 安全最佳实践腾讯云 CAM 密钥管理Teamssix 云安全 Wiki。
阅读 → 红队渗透
RDP 启用多用户会话(当前用户无感知)
攻击者可通过修改Windows Server注册表键值(fSingleSessionPerUser=0)实现多用户并发RDP会话,当前登录用户无感知。该技术提供四种实现路径,包括本地注册表修改和远程PowerShell执行,需管理员权限。启用后,攻击者可实现持久化驻留、横向移动和权限提升。防御建议包括监控注册表修改、限制RDP访问来源、实施最小权限和MFA验证。此技术是红队演练和APT攻击中的常见手段,理解其原理有助于完善检测机制。
阅读 → 红队渗透
SwitchyOmega 完整使用教程:从基础配置到本地抓包(Burp Suite 必看)
本文详细讲解SwitchyOmega代理插件的安装配置与使用技巧,重点解决本地地址抓包问题。核心内容包括:代理情景创建、不代理地址规则配置(特别是<-loopback>标记的作用)、自动切换模式设置等。针对常见问题如localhost/127.0.0.1无法抓包,明确指出需删除<-loopback>规则。同时提供IP段、通配符等灵活匹配语法,以及自动分流内网/外网流量的高级用法。
阅读 → 安全研究
SQL注入学习入门:手工注入与工具使用
本文系统介绍了SQL注入技术,包含基础知识、手工注入方法和SQLMap工具使用。首先讲解了核心系统库和数据结构层级,然后详细展示了手工注入的判断方法、数据库查询技巧和常用Payload。在工具使用部分,提供了SQLMap的常用命令和详细等级说明。最后建议的学习路径从理解原理到防御方案,循序渐进。全文约150字,涵盖SQL注入的核心知识点和实践方法。
阅读 → 红队渗透
解决 gf / gau 与 Oh-My-Zsh 别名冲突的两种办法
摘要:本文针对Oh-My-Zsh的git插件与安全工具gf/gau产生命令冲突的问题,提出两种解决方案:1)重命名可执行文件(需sudo权限,永久生效);2)临时取消别名(修改.zshrc或单次取消)。两种方法均可立即解决命令冲突,保留原有功能,适合不同使用场景。方案选择取决于个人偏好和系统权限,帮助安全研究人员顺畅使用工具进行漏洞挖掘。
阅读 →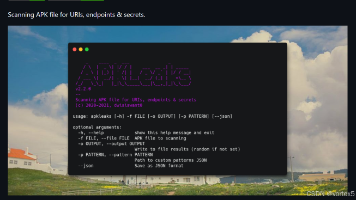 红队渗透
APK客户端敏感信息扫描工具——APKLeaks
APKLeaks是一款专为Android应用安全设计的开源扫描工具,能快速检测APK文件中硬编码的敏感数据(如API密钥、数据库凭证等)。该工具通过集成jadx反编译器实现自动化扫描,支持自定义正则规则和JSON输出格式,适用于开发自查、安全审计等场景。相比同类工具,APKLeaks更轻量专注,支持Docker部署和命令行操作,可集成到CI/CD流程。用户可通过pip、uv或源码安装,5分钟内即可完成部署。
阅读 → 红队渗透
Google Dork工具在渗透测试中的应用与实践
本文介绍了2025年最新的Google Dork工具及其在渗透测试中的应用。Google Dorking是一种利用搜索引擎高级语法发现系统敏感信息的技术,常用于定位SQL注入漏洞。推荐的四款成熟工具包括:DorkEye(Python开源工具)、GoogleDorks Toolkit(自动化批量处理)、HackDork(基于Playwright)和Super Dorking Tool(Web界面工具)。文章提供了SQL注入相关Dork示例,并强调合法合规、自动化配置和漏洞验证等最佳实践。
阅读 → 红队渗透
CRTP、CRTE、CRTO 红队认证简要介绍
认证名称颁发机构技术重点工具/平台难度等级CRTPAD 红队攻击链、权限提升等PowerShell、AD 工具★★★☆CRTE高级红队攻击设计、跨域攻击等多种红队工具★★★★CRTOCobalt Strike 操作与绕过技术★★★★☆。
阅读 → 红队渗透
简化OffSec考试报告编写:OSCP-Exam-Report-Template-Markdown项目详解
OffSec认证考试(如OSCP)以严格的报告要求著称,传统工具(如Word)常因格式问题导致考生耗时费力。GitHub开源项目"OSCP-Exam-Report-Template-Markdown"提供了Markdown模板解决方案,支持快速生成符合标准的PDF报告。该项目通过Pandoc转换、LaTeX排版和7z压缩规范化流程,显著提升报告效率。核心优势包括:简化格式调整、支持版本控制、自动生成校验文件,并适用于多种OffSec考试。用户只需安装基础依赖(Pandoc/TeX
阅读 → 红队渗透
【密码学】对称加密与非对称加密在JS逆向与爆破测试中的应用
本文从实战角度对比对称加密与非对称加密的特点、识别方法及在Web安全测试中的应用。对称加密(如AES)使用相同密钥,速度快但需安全传输密钥;非对称加密(如RSA)使用公私钥对,安全性高但计算开销大。通过分析前端JS代码、密文特征(长度、可复现性)及参数(IV/Salt)可判断加密类型,指导爆破测试策略。对称加密可通过Hook或模拟实现爆破,而非对称加密难以直接破解。文章提供了加密判断技巧、实战案例及攻防建议,强调结合工具与密码学知识提升测试效率。
阅读 → 红队渗透
SAM、SECURITY、SYSTEM 和 NTDS.dit 的详细区别
Windows系统中的凭证存储主要涉及SAM、SECURITY、SYSTEM和NTDS.dit文件,用于管理本地和域用户凭证。SAM存储本地账户的NTLM哈希,SECURITY包含安全策略和LSA秘密,SYSTEM提供解密密钥,而NTDS.dit是域控制器的核心数据库。Impacket的secretsdump工具可提取这些文件的哈希值,用于攻击如Pass-the-Hash或DCSync。理解这些文件的区别有助于识别攻击向量并制定防御策略。
阅读 → 安全研究
Apache UserDir 功能详解:从波浪号到用户目录映射
UserDir是Apache服务器的经典功能,通过波浪号URL(如example.com/~user/)将请求映射到用户家目录下的public_html文件夹,实现个人网页托管。这项诞生于1990年代的技术降低了多用户环境下的网页发布门槛,体现了早期互联网的开放精神。配置时需注意文件权限(711/755)和SELinux策略,同时PHP执行默认被禁用需手动开启。虽然UserDir简化了去中心化发布,但也带来安全风险,需权衡便利性与防护措施。该功能现多用于学术机构等特定场景,成为Web发展史上的重要印记。
阅读 → 红队渗透
WebDAV 与 SMB 在钓鱼攻击中的区别
WebDAV 和 SMB 都是 Windows 环境中用于远程文件访问的协议,但它们在钓鱼攻击(尤其是利用 LNK 或 INI 文件触发回调,如 NTLM 哈希捕获或恶意 payload 执行)中的实现方式、触发机制和复杂性有显著差异。简单来说,WebDAV 更侧重于外部 phishing(如邮件附件),需要多层伪装和用户交互(如右键菜单),而 SMB 则更适合内部网络共享,直接利用文件浏览的自动行为,操作更简便。下面从协议特性、攻击流程、触发条件和优缺点四个方面详细解释。
阅读 → 红队渗透
土豆家族工具使用适配表格大全【windows提权】
【摘要】"土豆家族"是一系列Windows本地提权工具,通过DCOM/RPC/NTLM中继等技术从低权限提升至SYSTEM。主流工具包括Hot Potato(2016,NTLM中继)、JuicyPotato(2017,多CLSID)、RoguePotato(2019,RPC重定向)和GodPotato(2023,全版本兼容)等。这些工具多需SeImpersonatePrivilege权限,针对不同Windows版本(如Win10 1809前后)存在兼容性差异。典型使用步骤包括下载二进制文
阅读 → 红队渗透
Swaks 工具使用指南:SMTP 测试的瑞士军刀
。。。文档:tar 包包含 ref.txt 和 FAQ。。适合嵌入式系统。
阅读 → 红队渗透
【HTB】Season9 Imagery Walkthrough
本文详细记录了针对目标系统的渗透测试过程。通过端口扫描发现开放的SSH和HTTP服务,其中Werkzeug框架的Web应用(8000端口)成为主要攻击面。分析发现"Report a Bug"功能存在XSS漏洞,成功窃取管理员Cookie后获取访问权限。进一步利用下载日志功能中的LFI漏洞读取系统配置文件,揭示了敏感路径和开发环境设置。测试过程展示了从信息收集到权限提升的完整攻击链,最终通过代码审计发现关键漏洞。
阅读 →学习使用certify生成AD CS证书
想象一下,你要去银行开户,需要身份证来证明你是你。数字证书就是网络上的“身份证”,它包含你的信息(如名字、邮箱)和一个“签名”(由证书颁发机构 CA 签发),证明它是真实的。登录系统(比如 Kerberos 认证)。加密网站(HTTPS)。安全测试(渗透测试中,生成证书来模拟攻击)。在 AD 环境中,证书由 AD CS(Active Directory Certificate Services)管理。它像一个“证书工厂”,你提交申请(请求),工厂根据“模板”(蓝图)生成证书。
阅读 → 红队渗透
利用 SeBackupPrivilege 的最快方法
本文介绍了在Windows环境中利用SeBackupPrivilege权限的两种方法:1)使用robocopy命令快速复制敏感文件(如root.txt),通过/b参数绕过权限限制;2)通过DLL文件(SeBackupPrivilegeCmdLets.dll和SeBackupPrivilegeUtils.dll)实现更精细的文件访问控制。robocopy方法效率更高,而DLL方式适合特定场景,但需注意防病毒软件的拦截。两种方法均需确保SeBackupPrivilege权限已启用,并提供了详细的操作步骤和示例说
阅读 → 红队渗透
Proxychains 配置全解析:从入门到高级应用
Strict 强调“全或无”,Dynamic 追求“尽力而为”,Random 讲究“随机掩护”。测试显示,Dynamic 成功率最高(~90%),Random 匿名性最佳(路径变异 100%)。配置时仅启用一种模式,调整 chain_len,测试效果。
阅读 → 红队渗透
AD渗透中服务账号相关攻击手法总结(Kerberoasting、委派)
服务账号是Windows域环境中的高价值攻击目标,因其关联SPN、高权限特性及Kerberos认证中的关键角色。本文解析了服务账号类型(域用户、机器账号、gMSA)及其风险,重点探讨了Kerberoasting攻击(利用SPN请求TGS并破解弱密码)和委派攻击(非约束/约束/RBCD)的技术原理。通过案例分析展示了从低权限到控制关键服务的攻击路径,并提出了优化攻击策略(如筛选高权限目标、强制弱加密)。文章旨在帮助读者理解服务账号的攻击面及其防御要点。
阅读 → 红队渗透
【渗透测试】使用 UV 简化 Python 工具和脚本管理
UV 是一款革命性的 Python 工具,集成了包管理、虚拟环境、工具安装等多项功能,性能比 pip 快 10-100 倍。文章重点介绍了 UV 在安全领域的实用场景:通过 uv tool 替代 pipx 安装安全工具(如 Impacket、NetExec),支持从 PyPI、GitHub 和本地安装;利用 uv run 直接运行脚本并自动处理依赖;还展示了如何通过 PEP 723 元数据声明脚本依赖。
阅读 →Kali自带的录屏工具:recordmydesktop
Kali Linux内置的recordmydesktop是一款高效的屏幕录制工具,支持全屏/区域录制及音频同步。本文介绍了其安装方法(通过apt命令)、核心功能(如帧率调整、快捷键设置)以及两种使用方式:命令行操作(支持自定义输出和区域录制)和图形界面(gtk-recordmydesktop)。录制默认生成OGV格式,可通过ffmpeg转换。使用时需注意音频配置(需pavucontrol)、虚拟机画面优化及性能调整。该工具轻量灵活,适合渗透测试记录和教学演示。
阅读 → 安全研究
在本地使用 Docker 创建一个易受攻击的云环境
本教程指导如何在Docker中搭建一个易受攻击的云存储测试环境,用于云安全学习。通过安装Docker、配置MinIO服务器、创建具有不安全策略的S3存储桶,并上传测试文件,模拟常见的云存储配置漏洞。强调仅用于教育目的,包含从环境搭建到模拟攻击者利用漏洞获取敏感数据的完整流程,帮助理解云存储安全风险。
阅读 → 红队渗透
通过 Cloudflare tunnel 映射内网端口
本文介绍了Cloudflare隧道客户端(cloudflared)的安装方法及快速隧道功能。详细说明了如何确认系统架构并安装客户端,演示了通过命令行创建临时隧道将本地Web服务暴露到公网的过程。同时对比了快速隧道与命名隧道的区别,建议生产环境使用后者。最后简要提及了通过Cloudflare Zero Trust仪表板创建永久隧道的方法,包括命名配置、连接器选择和路由设置等步骤。文章提供了从临时测试到生产部署的完整方案,帮助用户安全地公开内网服务。
阅读 → 安全研究
网站防爆破安全策略分析
从“连续两次输入正确密码”的段子到真正的防爆破方案,我们可以看到,网络安全从来不是靠奇思妙想,而是需要科学、系统的策略。LockOutRealm、IP白名单、MFA和频率限制,每一种方法都有自己的适用场景和优缺点,关键在于根据业务需求合理组合。希望这篇干货能帮你在防爆破的路上少踩坑,打造一个让黑客望而却步的登录系统!
阅读 → 安全研究
为什么 root 用户运行某些应用必须加 --no-sandbox
在 Linux/Docker 场景里,以 root 身份启动 Chrome、Chromium、Electron 甚至 AppImage 时,经常会遇到于是大家被迫加上才能继续。这串神秘参数到底是什么意思?为什么 root 用户就不能乖乖用默认方式启动?禁用沙盒又会带来什么风险?本文用“原理 → 原因 → 风险 → 解决”四个层次,一次性把来龙去脉讲清楚。
阅读 →LessPass密码管理器深度评测:一款不存储密码的“黑科技”工具
LessPass是一款革命性的开源密码管理器,采用"不存储密码"的设计理念。它通过PBKDF2算法,根据用户提供的主密码、网站地址和用户名等参数实时生成唯一密码。相同输入永远产生相同输出,实现跨设备无缝使用且无需同步。相比传统密码管理器,LessPass彻底消除了数据泄露风险,但操作稍显复杂。用户需要手动输入参数生成密码,适合注重隐私安全的技术爱好者。文章详细介绍了其工作原理、安装使用方法、优缺点分析以及融入数字生活的策略,认为LessPass在安全性和独立性上具有显著优势,是密码管理领
阅读 → 安全研究
一次性密码(OTP)原理及应用
一次性密码(OTP)是一种仅在单次认证中有效的密码,每次使用后即失效,下次认证需生成新的密码。其核心设计理念是防止重放攻击(replay attack),即使攻击者截获了某个OTP,也无法在后续认证中使用。OTP通常与静态密码结合,构成多因素认证(MFA),显著提升系统安全性。
阅读 → 红队渗透
用nohup & setsid绕过超时断连,稳定反弹Shell
在Web渗透测试中,利用RCE漏洞反弹Shell常因Web服务器超时限制(如PHP的max_execution_time)导致会话中断。本文提出通过Linux命令nohup(忽略挂断信号)、&(后台运行)和setsid(创建独立会话)组合解决该问题。具体实现包括命令构造、PHP环境适配及输出重定向以隐藏痕迹,并分析各方法的优缺点。
阅读 → 安全研究
Authentication(身份认证)与 Authorization(权限授权)区别辨析
本文系统性地分析了网络安全中两个核心概念——身份认证(Authentication)与权限授权(Authorization)的区别。身份认证解决"你是谁"的问题,通过密码、令牌或生物特征验证身份;而授权则决定"你能做什么",在认证成功后实施权限控制。文章揭示了常见误区,包括HTTP状态码命名混淆(401 vs 403)、OAuth协议的授权与认证边界,以及"登录"流程的真实组成。针对两类安全机制,分别列举了典型攻击方式(如凭证填充、越权漏洞)及防御措施。
阅读 → 安全研究
二进制程序动态链接风险与检测脚本实践
本文深入剖析了Linux动态链接机制的安全风险,从环境变量劫持(LD_PRELOAD/LD_LIBRARY_PATH)、系统配置文件(/etc/ld.so.preload)篡改、二进制文件路径配置(RPATH/RUNPATH)漏洞,到库文件权限问题和GOT/PLT运行时攻击面。针对这些风险,文章提出了一套Bash检测脚本方案,可自动检查库文件权限、路径配置和核心库安全性,帮助运维人员快速识别依赖库安全隐患。
阅读 → 红队渗透
无下载器环境下玩转 Metasploit 自动利用
当目标系统缺少 curl 等下载工具时,Metasploit 的 CMD Stager 机制可能导致利用失败。本文分析了四种解决方案: 手动指定其他下载器:改用 wget/tftp 等工具 使用 echo/printf 写文件:无需下载器,但速度较慢 直接反弹 Shell:适用于临时命令执行 修改模块源码:实现自动降级到无下载器模式 各种方案各有优劣:手动指定下载器最简单但仍有依赖;echo 方式最通用但效率低;直接反弹最快捷但不持久;改源码最彻底但需要技术能力。
阅读 → 红队渗透
Cypher注入详解:原理、类型与测试方法
Cypher 是图数据库的标准查询语言,支持节点、关系、属性和标签等核心元素。其声明式语法包括 MATCH、CREATE、UNION 等子句,支持数据查询与修改。Cypher 注入攻击类似于 SQL 注入,可分为带内注入、推断型盲注和带外注入,主要通过恶意输入篡改查询逻辑。攻击手法包括绕过查询限制、利用 LOAD CSV 外泄数据等,需结合注释、WITH 子句等技巧构造有效载荷。与 SQL 注入不同,Cypher 注入无表概念,但可通过 UNION 合并查询,时间盲注依赖 APOC 库的 slee
阅读 → 安全研究
一行规则即可提权?详解 Polkit 安全机制与攻击面
本文深入探讨了Linux系统中Polkit组件的安全风险,重点分析了后门植入方式和历史漏洞。主要内容包括:1)Polkit后门植入的四种方式:伪装守护进程、恶意规则文件注入、环境变量劫持和配置文件篡改;2)详细剖析PwnKit漏洞(CVE-2021-4034)的原理、利用方法和防护措施;3)从红蓝对抗角度,阐述了Polkit后门在权限维持中的价值及相应的检测策略。文章提供了完整的技术细节和实际案例,为系统管理员和网络安全人员防范此类威胁提供了实用指导。
阅读 → 红队渗透
每次启动msf都要等半天?送你一份Metasploit数据库配置与优化指南
MSF依赖PostgreSQL数据库存储渗透测试数据,但配置不当会导致启动卡顿。本文详解MSF数据库管理方法:1)确保PostgreSQL服务运行(systemctl start postgresql);2)使用msfdb init初始化数据库;3)通过db_rebuild_cache优化模块缓存;4)临时用msfconsole -n跳过数据库连接加速启动。同时介绍数据库配置文件(database.yml)管理及常用db_命令
阅读 → 红队渗透
【CTF】PHP反序列化基础知识与解题步骤
PHP反序列化漏洞在CTF中常见,通过构造恶意序列化字符串触发魔术方法实现攻击。本文介绍了PHP序列化基础、反序列化漏洞成因及解题步骤,包括分析源码、构造对象链、生成序列化字符串和验证利用。重点讲解了如何利用__wakeup等魔术方法构建POP链,并提供了从简单到复杂的实例分析,帮助理解反序列化链的构造原理和利用方法。
阅读 → 红队渗透
命令注入bypass之变量比较与逻辑运算
命令注入绕过技术研究 本文深入探讨命令注入漏洞的绕过技术,重点分析变量比较与逻辑运算在绕过过滤和WAF中的关键作用。文章系统化梳理了三种shell测试命令(test、[[ ]]、(( )))的语法差异,并提供了"万能真值/假值"速查表。针对WAF防御,提出运算符混淆(如-a/-o替代&&/||、逗号运算、位运算)等绕过方案,并演示典型payload场景。最后给出防御建议(允许列表、参数数组)和检测方法(ShellCheck、auditd监控)。研究为安全人员提供了对抗命令
阅读 → 红队渗透
SSRF URL绕过手法技巧总结
本文深入探讨了服务器端请求伪造(SSRF)漏洞及其URL绕过技术。SSRF允许攻击者诱导服务器向非预期目标发起请求,访问内部服务或敏感数据。尽管常见防护措施包括黑名单过滤、白名单限制和输入验证,攻击者仍能通过多种方式绕过:IP地址编码(十进制/八进制/十六进制)、URL编码混淆、DNS解析操纵(自定义域名/DNS重绑定)、重定向利用、协议操纵(file:///gopher://)及其他高级技术(Unicode/XXE结合)。文章还提供了SSRF测试方法和防御建议,强调开发者需要采用多层次防护策略,包括严格输
阅读 → 红队渗透
【教程】使用 ngrok 进行临时端口映射(含警告页绕过方法)
本文介绍了如何使用ngrok进行本地端口映射。主要内容包括:1) 注册ngrok账号并安装客户端;2) 通过Authtoken认证账户;3) 启动HTTP/TCP端口映射(免费用户仅支持随机端口);4) 提供Web服务和SSH等示例;5) 付费用户可指定子域名;6) 支持配置文件管理多个隧道。操作简单,只需几个命令即可将本地服务暴露到公网,方便测试和共享。
阅读 → 红队渗透
Sudo历史漏洞梳理【详细】
本文系统梳理了Linux/Unix核心工具sudo的历史安全漏洞,重点分析了三个典型高危漏洞: Baron Samedit堆溢出漏洞(CVE-2021-3156):隐藏十年的堆溢出漏洞,影响1.8.2-1.9.5版本,允许本地用户获得root权限。 2025年最新漏洞:包括host选项绕过(CVE-2025-32462)和chroot提权漏洞(CVE-2025-32463),后者已被CISA确认存在活跃利用。 sudoedit系列漏洞
阅读 → 安全研究
数据库安全与漏洞挖掘:从注册注销流程到实战思路
通过对数据库注册与注销流程的分析,我们可以看到,数据库操作的不当设计可能导致严重的逻辑漏洞,如账号接管、并发注册、数据清理不彻底等。这些漏洞的挖掘需要结合抓包工具、并发测试和深入的代码逻辑分析。同时,观众的评论也为我们提供了宝贵的反馈,帮助我们进一步完善内容。对于安全从业者来说,漏洞挖掘不仅需要技术积累,还需要创造性思维。无论是资产收集还是漏洞测试,都要注重细节,深入研究原理,站在开发者的视角分析系统流程。
阅读 → 红队渗透
HVV注意事项(个人总结 非技术)
本文基于个人经验分享,仅供参考,欢迎讨论但请勿喷。本文总结了一些非技术方面的“混子经验”,希望对大家有所帮助。重要提醒:切勿在公共社交媒体上透露任何与项目相关的内容,保护项目信息安全!
阅读 → 红队渗透
Apache 配置文件提权的实战思考
Apache配置权限滥用提权风险分析 摘要:本文分析了Linux系统中Apache配置权限被滥用的提权风险。当普通用户获得通过sudo执行Apache并加载自定义配置文件的权限时,可能被攻击者利用实现本地提权。文章详细探讨了四种主要提权路径:通过静态文件服务实现任意文件读取、利用WebDAV模块进行任意文件写入、加载恶意模块执行命令,以及通过日志管道实现RCE。每种方法都提供了具体配置示例和攻击步骤说明。最后提出了防御建议,包括限制sudo权限、配置文件校验、最小权限原则和模块加载限制等措施,以降低此类安全
阅读 → 安全研究
Nginx 配置文件提权的实战思考
Nginx配置不当导致的权限提升风险分析 本文深入分析了Nginx配置不当可能引发的四种高危权限提升场景,包括错误的Sudo权限下放、SUID权限滥用、配置文件访问控制缺陷和容器环境默认Root运行。研究揭示了三种核心攻击链:(1)通过动态模块加载实现内存级代码执行;(2)利用任意文件读取获取敏感信息;(3)借助WebDAV协议实现文件写入和持久化控制。文章详细阐述了各攻击链的技术原理、实现步骤及风险特征,并提供了应急排查方法和防御加固方案,强调严格收敛Nginx执行权限、禁用动态模块加载和合理配置文件访问
阅读 → 红队渗透
渗透测试中 phpinfo() 的信息利用分析
phpinfo()函数在渗透测试中是一个重要信息泄露点,它能暴露PHP环境配置、系统信息、文件路径等关键数据。攻击者可利用这些信息进行漏洞利用、权限提升等操作。本文从实战角度分析了phpinfo()页面中的各类信息及其渗透利用方式,包括系统环境、PHP版本、已加载模块、文件路径、禁用函数、HTTP请求等,并总结了其在渗透测试中的核心价值,如系统指纹识别、漏洞适配、文件系统探索等。掌握phpinfo()的分析能力对攻防两端至关重要。
阅读 → 红队渗透
Metasploit 数据库管理工具 msfdb 原理解析
msfdb run与msfconsole的本质区别,是工程化自动化运维与纯终端轻量化启动的分野。msfconsole提供纯粹的攻击能力,极简但缺乏环境保障,适合临时、轻量化测试;msfdb run以微小启动开销为代价,封装了数据库管理的所有不稳定因素,实现数据持久化与环境一致性,是专业渗透测试的标准最佳实践。在当前防御体系日趋复杂的环境下,高效利用 Metasploit 数据库进行资产管理、数据留存与协同作战,已成为安全从业者从工具使用者走向专业专家的重要标志。除非明确无需数据库功能,否则。
阅读 → 安全研究
Linux 进程管理与终止命令详解——kill进程进阶技巧
本文深入解析Linux进程管理核心机制,重点探讨终止命令的工作原理与实用技巧。首先阐明进程生命周期与信号机制(SIGTERM、SIGKILL等)的本质区别,指出优雅终止的重要性。随后系统比较kill、killall、pkill等命令的匹配机制:kill精确针对PID,killall完全匹配进程名,而pkill支持部分匹配。文章还详细介绍ps、lsof、pgrep等定位工具的使用场景,并给出安全终止进程的最佳实践,包括信号选择策略(优先SIGTERM)和避免误杀的方法。
阅读 → 红队渗透
Windows 后渗透中可能会遇到的加密字符串分析
Windows 系统中的加密字符串通常与凭据存储、身份验证或敏感数据保护相关。这些字符串的加密机制、存储方式和解密条件各不相同。分类加密机制典型存储位置解密条件后渗透工具标志性特征PowerShell 脚本、内存用户上下文或 SYSTEM 权限Mimikatz, PowerShell 反射DPAPI内存、序列化文件用户上下文或 SYSTEM 权限Mimikatz, PowerShell 反射DPAPI BlobDPAPI文件、注册表、内存、凭据管理器。
阅读 → 红队渗透
为什么黑客更偏爱命令行工具
黑客偏爱命令行工具的原因可归结为:开发周期短、体积小资源占用低、逻辑透明便于排错、错误信息直观、文档清晰易上手、支持管道操作整合工作流、跨平台兼容性强,以及符合黑客追求效率与控制的文化理念。这种轻量级工具赋予黑客对系统的完全掌控力,使其成为渗透测试、系统管理等技术实践中的首选。命令行不仅是工具,更体现着黑客对技术本质的深刻理解和高效解决问题的哲学。
阅读 → 红队渗透
BloodyAD 命令使用详解:强大的AD提权框架
bloodyAD 是一个模块化的命令行工具,专为Active Directory环境设计,支持权限提升、域操作和信息查询。其核心功能分为四大模块: GET模块:提供信息检索功能,包括子对象枚举(children)、LDAP属性查询(object)、组成员关系检查(membership)和DNS记录导出(dnsDump)。 ADD模块:支持创建用户/计算机账户(user/computer)及添加组成员(groupMember)。 全局连接选项:支持NTLM、Kerberos等多种认证方式,通过参数如--dom
阅读 → 红队渗透
BloodHound 社区版 (BHCE) 终极指南【双语翻译】
当我们对搜索的运行方式感到满意并希望保存它以备后用时,我们可以使用 “Save Query” 按钮保存它。这将填充同一文件夹图标内的 “Custom Searches” 类别,供以后使用。保存自定义搜索以备后用。但是,目前似乎没有办法从磁盘加载类似于 BloodHound Legacy 的自定义查询。这在 BloodHound Slack 中已经解决了几次,建议改用 API。很高兴知道我不是唯一一个有这个问题的人尽管如此,我们可以使用 API 文档来尝试弄清楚我们需要做什么。
阅读 → 红队渗透
Nuclei PoC 编写详解:从入门到实践
Nuclei 是一个基于 YAML 的开源漏洞扫描工具,由 ProjectDiscovery 开发,广泛应用于网络安全领域,用于自动化检测 Web 应用、API、服务器等目标中的漏洞。Nuclei 的核心在于其模板(PoC),通过定义请求和匹配规则,快速识别漏洞并提取关键信息。本文将详细介绍 Nuclei PoC 的编写方法,包括模板结构、匹配器、提取器、调试技巧和实际案例,帮助安全从业者快速上手并编写高效的 PoC。Nuclei 的 DSL 是一种强大的表达式语言,用于匹配器和提取器中的复杂逻辑。
阅读 → 红队渗透
利用“Cookie夹心”技术窃取HttpOnly Cookie的奥秘
摘要: "Cookie夹心"是一种绕过HttpOnly限制的技术,通过构造含特殊字符的Cookie,诱导服务器错误解析。攻击者在存在XSS漏洞的页面中,设置夹带目标Cookie(如PHPSESSID)的伪造Cookie,利用服务器反射漏洞获取敏感值。该技术依赖特定服务器(如Apache Tomcat的RFC2109模式)的解析缺陷,需配合反射型XSS或CORS漏洞实现。防御建议包括禁用遗留Cookie解析、严格输入验证及加强CORS配置。
阅读 → 红队渗透
AMSI绕过技术入门(初学者食用)
AMSI 绕过技术简介 AMSI(反恶意软件扫描接口)是Windows防护机制,可检测恶意脚本。为执行免杀操作,常见绕过方法包括: 1️⃣ 内存补丁:修改amsi.dll关键函数使其失效 2️⃣ 脚本混淆:通过Base64编码/加密隐藏恶意代码 3️⃣ 降级攻击:使用PowerShell 2.0规避检测 4️⃣ 反射加载:动态替换AMSI组件 5️⃣ 禁用初始化:篡改AMSI环境变量 测试时需在隔离环境验证效果,同时应了解防御措施如启用PS日志、部署EDR等。本文仅供安全研究学习,实际应用需遵守法律规范。
阅读 → 安全研究
Linux 防火墙概述:原理、演变与实践应用
Linux防火墙的核心是Netfilter,一个集成在Linux内核中的框架,用于在数据包通过系统时进行拦截和修改。:数据包进入网卡后、路由决策前的处理。:目标为本地进程的数据包。:需要转发的数据包。:本地发出的数据包。:数据包离开网卡前的最后处理。用户通过工具(如iptables、nftables)配置这些钩子上的规则,实现流量过滤、修改或转发。例如,iptables通过命令行操作Netfilter,设置数据包的处理策略。Linux防火墙以其灵活性和高性能成为网络安全的核心组件。
阅读 → 红队渗透
玩转 Scoop:Windows 命令行包管理神器,赋能 Git Bash 与网络安全工具链
Scoop作为Windows命令行包管理工具,显著简化了软件安装和环境配置流程。本文详细介绍了Scoop的安装配置方法、核心使用命令,以及如何结合Git Bash优化操作体验。特别针对网络安全工程师,重点推荐了scoop-security等安全类bucket仓库,涵盖渗透测试、漏洞扫描等专业工具,帮助快速构建高效安全的工作环境。通过Scoop的自动化管理能力,开发者可告别繁琐的手动配置,实现一键部署各类开发和安全工具。
阅读 → 红队渗透
基于 UPX 与 exe2hex 的可执行文件压缩、转换与传输技巧
在渗透测试、红队演练以及恶意软件分析等诸多关键领域,文件的高效传输与精准执行堪称是贯穿始终的核心操作。然而,在实际场景中,网络防火墙以及各类复杂的安全防护措施往往会对文件的正常传输与执行构成严峻阻碍。为了突破这些限制,渗透测试者与攻击者们精心钻研并掌握了一系列高超的技巧,其中文件压缩、加密以及格式转换等方法更是被广泛应用。本文将深入剖析如何巧妙运用 UPX 和 exe2hex 这两款强大工具来压缩、转换可执行文件,并借助脚本实现文件的稳定传输,最终在目标机器上精准恢复并顺利执行。
阅读 → 红队渗透
Trust Tickets(跨域信任票据):内网渗透中的Kerberos信任票据滥用技术
Trust Tickets是内网渗透中利用Kerberos协议跨域信任关系进行横向移动的技术统称,包括黄金票据(伪造TGT)、银票(伪造TGS)及S4U委派攻击。攻击者通过窃取域控krbtgt或服务账户密钥,伪造票据并注入高权限SID(如父域Enterprise Admins),实现跨域权限提升。典型工具有Mimikatz(DCSync提取密钥)、Impacket(生成票据)和Rubeus(S4U委派)。防御需限制信任关系、监控异常票据请求并定期轮换krbtgt密钥。
阅读 → 红队渗透
Impacket工具集详解:内网渗透(域渗透)攻击神器
Impacket 是一个强大的 Python 工具集,专注于网络协议交互与 Windows 域渗透,广泛应用于安全测试和红队行动。它支持 SMB、Kerberos、NTLM 等协议,提供远程执行(如 psexec.py、wmiexec.py)、票据操作(GetTGT.py、ticketer.py)和凭据提取(secretsdump.py)等功能。安装简便,通过 Python 运行,适用于多种操作系统。典型应用场景包括域渗透、横向移动和密码提取,其隐蔽性高,模块化设计便于定制攻击链。
阅读 → 红队渗透
新版 BloodHound CE 安装教程(2025)
BloodHound CE是Active Directory权限分析工具的社区版,基于Docker构建,提供图形化分析和攻击路径发现功能。安装需先配置Docker和Docker Compose,通过bloodhound-cli工具管理,支持启动/停止服务、查看状态和日志等操作。主要组件包括Neo4j数据库、Web前端和REST API后端,适用于渗透测试和红队演练。系统要求Linux(推荐Kali/Ubuntu)、4GB+内存,提供便捷的CLI命令和alias简化操作。
阅读 → 红队渗透
Windows bypassUAC 提权技法详解(二)
本文介绍了Windows系统中三种绕过UAC的提权方法:(1)利用autoElevate白名单程序,通过修改注册表或执行自带工具实现权限提升;(2)DLL劫持技术,利用程序加载DLL时的路径漏洞执行恶意代码;(3)SSPI接口绕过,通过身份验证协议触发特权操作。这些方法揭示了Windows安全机制中的潜在漏洞,既可用于渗透测试发现系统弱点,也为防御者提供了加固系统的参考方向。
阅读 → 红队渗透
不会逆向?IDA Pro接入MCP,傻瓜式破解CTF题目!
如果你一看到CTF题目中密密麻麻的汇编代码就头晕,甚至想直接Alt+F4,别急,时代变了——AI已经可以替你逆向啦! 今天,我将带你一步步体验“傻瓜式逆向”:只需安装几个工具,复制粘贴提示词,一步一步点下去,看着AI在IDA Pro里翻江倒海,你只负责喝茶看输出。 逆向分析?交给MCP!
阅读 → 红队渗透
Hack The Box (HTB) Battlegrounds - Cyber Mayhem 入门教程【新手向】
Cyber Mayhem 是 Hack The Box Battlegrounds 平台上的一种多人实时攻防竞赛模式。两支队伍(每队 1、2 或 4 名玩家)被分配相同的虚拟机。防守:通过修补漏洞保护自己的虚拟机。进攻:利用对手虚拟机的漏洞,获取用户和 root 旗帜(flags)。目标是控制对手的机器账户(用户和系统)以得分,同时保持对自己机器的控制。比赛有时间限制,通常持续数小时,最短 15 分钟后才可投降。Cyber Mayhem 是一个充满挑战且回报丰厚的模式,融合了进攻和防守技能。
阅读 → 红队渗透
SharpCollection:红队必备C#工具集
SharpCollection 是一个专门为红队演练和渗透测试设计的 C# 工具集合,由安全研究员 Flangvik 维护。该项目汇集了多个预编译的红队工具,支持多种 .NET Framework 版本(如 4.0、4.5、4.7)和 CPU 架构(x86、x64、AnyCPU),以适应不同的目标环境。其主要优势包括免去本地编译、多版本适配、功能全面和高可信度。SharpCollection 的工具涵盖了信息收集、权限提升、横向移动等任务,适用于从老旧系统到现代 Windows 环境的各种场景。
阅读 → 安全研究
Bash fork 炸弹 —— :(){ :|:& };:
Fork 炸弹是一种拒绝服务(DoS)攻击技术,通过递归调用 fork() 系统调用快速创建大量进程,耗尽系统资源如进程表、CPU 和内存,导致系统崩溃。著名的 Bash fork 炸弹脚本 :(){ :|:& };: 通过递归创建子进程,使进程数量呈指数级增长。执行该脚本后,系统将无法响应,通常需要强制重启。防范措施包括限制用户的最大进程数、使用 ulimit 命令设置限制以及配置 systemd 的 cgroup 限制。
阅读 → 红队渗透
提权脚本Powerup命令备忘单
本文介绍了如何使用PowerUp.ps1脚本进行Windows系统提权检测。首先,通过GitHub下载并加载脚本,必要时绕过执行策略。接着,详细描述了多种场景下的使用命令,包括全面扫描提权机会、检查服务相关提权、查找DLL劫持机会、检查注册表提权路径、提取凭据与配置文件、检查令牌与权限以及创建恶意服务提权。此外,还提供了保存结果和生成HTML报告的方法,便于整理分析。最后,强调了运行环境要求和注意事项,建议在测试前评估命令影响,并优先手动验证结果。通过本文,用户可以全面了解并有效利用PowerUp.ps1进
阅读 → 红队渗透
网络安全侦察与漏洞扫描One-Liners
本文详细介绍了网络安全侦察与漏洞扫描的关键技术,重点包括子域名枚举、漏洞扫描和资产信息提取。子域名枚举部分提供了多种命令行工具和脚本,如通过RapidDNS、BufferOver.run、VirusTotal等平台快速获取目标域名的子域名。漏洞扫描部分则针对常见漏洞(如LFI、XSS、CVE-2020-5902等)提供了自动化检测脚本,帮助识别潜在的安全风险。资产与信息提取部分则展示了如何从目标网站提取JavaScript文件、API端点等关键信息。这些技术为安全研究人员和渗透测试人员提供了全面的参考,助力
阅读 → 红队渗透
Python Jail 与 SSTI 逃逸技术全解析:探寻执行链条的艺术
在CTF竞赛中,jail和SSTI是两类常见题目,核心目标都是在受限环境中构建可控的执行链条以实现代码执行。jail通常限制代码执行环境,如禁用某些关键字或模块,而SSTI则是在模板引擎中注入恶意代码。尽管场景不同,二者都依赖Python的反射机制,通过魔法方法如__class__、__base__、__subclasses__等,从基础对象如字符串逐步追溯到object,再挖掘出可用的子类和函数,最终实现代码执行。无论是手动分析还是脚本自动化,掌握这一核心逻辑是破解这两类题目的关键。
阅读 → 红队渗透
使用 ntlm_theft 生成各种类型的 NTLMv2 哈希窃取文件
ntlm_theft 是一款由 Jacob Wilkin 开发的 Python 工具,专为渗透测试和红队活动设计,用于生成多种文件类型以窃取目标系统的 NTLMv2 哈希。该工具支持生成 21 种文件格式,如 .docx、.xlsx 等,通过诱导用户打开文件触发对攻击者控制的 SMB 服务器的连接,从而捕获哈希。ntlm_theft 具有简单易用、兼容性强等特点,适用于内部网络钓鱼测试、安全配置验证等场景。使用前需安装 Python 3 和相关依赖,并配合 Responder 等工具捕获哈希。该工具在合法授
阅读 → 红队渗透
Linux Shell RCE绕过技巧总结
本文系统性地总结了在Linux环境下绕过远程代码执行(RCE)限制的多种技术。主要方法包括:1)空格绕过,利用$IFS、制表符、重定向符号等替代空格;2)命令执行函数绕过,使用passthru()、exec()等替代system();3)命令连接符绕过,通过|、||、&等连接符拼接命令;4)严格过滤下的绕过,利用变量赋值、Base64编码、十六进制编码等技术绕过关键字过滤;5)通配符绕过,使用*、?等通配符模糊匹配路径;6)利用PATH变量绕过,通过截取和拼接$PATH中的字符构造命令;7)自增绕过
阅读 → 安全研究
SSL 证书格式指南:PEM、DER、PKCS#12、JKS 等格式详解
SSL/TLS证书格式解析:从PEM到PKCS12 本文系统讲解了SSL/TLS证书的存储格式体系,包括PEM、DER、PKCS#7和PKCS#12等关键格式。文章首先澄清证书格式与文件扩展名的区别,强调编码方式和私钥包含情况才是核心差异。通过分类体系图展示了证书格式的两种主要分类维度:按编码方式(PEM文本和DER二进制)和按容器类型(纯证书、证书链和密钥库)。重点解析了PEM格式的结构特征、常见扩展名和使用场景,以及DER作为二进制格式的特点。
阅读 → 红队渗透
域渗透神器 NetExec (nxc) 使用指南
NetExec(nxc)是一个强大的网络服务利用工具,旨在自动化评估大型网络的安全性。它是 CrackMapExec 的继任者,支持多种协议(SMB、LDAP、WinRM、MSSQL、RDP、FTP 等),并通过模块化设计提供枚举、凭据测试、漏洞扫描和后渗透功能。NetExec 凭借其多协议支持、模块化设计和高效执行能力,成为域渗透中的利器。通过熟练掌握其命令、模块和高级功能,你可以在信息收集、凭据提取和漏洞利用中游刃有余。
阅读 → 红队渗透
Socat 用法详解:网络安全中的瑞士军刀
socat是一个多功能的中继工具,允许用户在两个数据通道之间建立双向数据流。这些通道可以是文件、管道、设备(如串口或伪终端)、网络套接字(TCP、UDP、Unix 域套接字等),甚至可以通过 SSL/TLS 进行加密传输。与netcat(另一款类似工具)相比,socat安全性增强:支持chroot、用户切换(su)和 SSL/TLS 加密。灵活性:支持多种协议和地址类型,允许复杂的数据流配置。多进程处理:通过fork选项支持并发连接。调试功能:提供详细的日志和数据流监控选项(如-x和-v。
阅读 → 红队渗透
深入解析 WPScan:用法与参数详解
WPScan 是一个命令行工具,最初由 Ryan Dewhurst(@ethicalhack3r)创建,现由 Automattic 赞助。它通过扫描目标 WordPress 站点,检测核心版本、插件、主题的漏洞,并支持用户枚举和密码爆破等功能。当前版本(基于帮助信息)为3.8.28,支持丰富的选项和灵活的配置。WPScan 是一个功能强大且灵活的 WordPress 安全扫描工具,通过其丰富的参数,用户可以实现从基本信息收集到深度漏洞探测的多种任务。
阅读 → 红队渗透
渗透测试中的那些“水洞”:分析与防御
以上是常见的 Web 安全“水洞”,这些配置问题虽然看似微不足道,但往往成为攻击者突破系统安全防线的关键点。Tomcat 默认错误页面可能会泄露服务器版本、堆栈信息等,帮助攻击者制定攻击策略。发送部分 HTTP 请求,占用服务器资源,导致拒绝服务。标识,可能会在非 HTTPS 传输中被窃取。),攻击者可利用该信息匹配已知漏洞进行攻击。,攻击者可利用该信息匹配已知漏洞进行攻击。传输,可能会被日志记录或浏览器缓存暴露。,攻击者可查找该版本的公开漏洞并利用。攻击,泄露 HTTP 头信息。,帮助攻击者匹配漏洞。
阅读 → 红队渗透
常用Top100端口详解——网络安全工程师的备忘单
端口是网络通信的命脉,理解常用端口及其用途,不仅有助于日常管理,还能提升安全防护能力。从基础的 HTTP(80)到数据库的 MySQL(3306),再到游戏的 Minecraft(25565),每个端口背后都承载着特定的功能。合理选择和管理端口,避免冲突,遵循约定,是构建高效、安全网络的关键一步。
阅读 → 红队渗透
端口复用技术:红队视角下的隐蔽通信与实战指南
当上述系统工具受限时,可通过原生 Socket 编程实现端口复用,核心在于套接字选项。端口复用技术的本质是将攻击面隐匿于合法服务之中,实现"大隐隐于市"。最小干扰原则:任何复用方案都不应影响正常业务,否则将迅速暴露。iptables 转发务必加触发条件,GOST 隧道需配置 fallback 到正常服务。分层隐蔽原则:单一技术不足以应对现代防御体系。建议组合使用:iptables 做入口转发 → GOST 做加密隧道 → 内存加载的 Agent 做最终执行。快速清理原则。
阅读 → 红队渗透
Windows权限与icacls命令详解
Windows的权限管理主要依赖于NTFS文件系统,通过访问控制列表(ACL)来控制用户和组对文件、文件夹、注册表键等对象的访问权限。ACL由多个访问控制条目(ACE,Access Control Entry)组成,每个ACE定义了一个用户或组的权限规则。icacls是Windows提供的命令行工具,用于显示、修改、备份和还原NTFS文件系统对象的DACL。它是早期cacls和xcacls命令的升级版本,解决了这些工具在权限排序和继承处理上的问题。icacls保留ACE的规范顺序。
阅读 → 红队渗透
子域名发现神器 Subfinder 保姆级教程:选项详解与常用命令
Subfinder 是一个功能强大且灵活的子域名枚举工具,通过其丰富的参数和被动数据源,可以高效地发现目标域名的子域名。希望本教程能帮助你熟练掌握 Subfinder 的使用!
阅读 → 安全研究
网络安全入门综述
网络安全是指通过技术、流程和实践,保护计算机系统、网络、设备和数据免受未经授权的访问、篡改、破坏或中断。其目标是确保数据的机密性(Confidentiality)、完整性(Integrity)和可用性(Availability),即所谓的CIA三元组。机密性:确保数据仅能被授权人员访问。例如,客户的银行账户信息应受到加密保护,防止黑客窃取。完整性:确保数据在存储、传输或处理过程中不被篡改。例如,医疗记录的任何未经授权的修改都可能导致严重后果。可用性:确保授权用户能够随时访问所需的数据和服务。
阅读 → 安全研究
【保姆级教程】curl 命令选项详解与使用指南
curl凭借其灵活的选项和强大的功能,成为开发、测试和日常工作中不可或缺的工具。无论是简单的 GET 请求,还是复杂的文件上传与认证场景,您都可以通过组合上述选项实现需求。希望本文的翻译与示例能为您提供清晰的指引,助您高效使用curl!如需更多帮助,可随时运行查看完整文档,或留言交流。
阅读 → 红队渗透
深入解析 SMB 相关命令:smbmap、smbclient、netexec 等工具的使用指南
SMB 是一种客户端-服务器协议,用于在网络中共享资源(如文件、打印机)。它最初由 IBM 开发,后由 Microsoft 广泛采用,支持 NTLM 和 Kerberos 认证,运行在 TCP 端口 139 或 445 上。SMB 的常见版本包括 SMBv1、SMBv2 和 SMBv3,其中 SMBv1 因安全漏洞(如 EternalBlue)已被许多现代系统禁用。发现共享目录及其权限。提取用户、组或密码策略信息。执行远程命令或上传/下载文件。
阅读 → 红队渗透
本地提权深度剖析:从服务配置到内核漏洞,揭秘常见思路、技术实现与防御策略
本地提权是指在已获得目标系统某种低级别访问权限(如普通用户或受限账户)的前提下,通过利用系统漏洞或配置缺陷,将权限提升至高级别(如管理员或系统级权限)的过程。在渗透测试中,本地提权是攻击链的重要一环,通常发生在初始访问(Initial Access)之后、持久化控制(Persistence)之前。而在真实的攻击场景中,本地提权则是攻击者从“立足点”扩展至“全面控制”的必经之路。例如,在Linux系统中,攻击者可能通过一个弱口令SSH账号登录,获得普通用户权限;
阅读 → 红队渗透
rbash绕过技术详解:攻与防
受限Bash(rbash)是Bash shell的受限版本,通过以rbash名称启动或使用bash -r选项进入受限模式。禁止更改目录:无法使用cd命令切换目录。环境变量限制:无法设置或取消SHELLPATHENV或BASH_ENV。命令路径限制:禁止执行包含斜杠()的命令(如/bin/bash重定向限制:禁用输出/输入重定向操作符(如>><>>&等)。shell替换限制:禁止使用exec替换当前shell。路径修改限制:无法修改PATH以包含用户主目录外的目录。FTP服务器。
阅读 → 红队渗透
目录扫描工具 dirsearch 详细使用教程(含选项与配置详解)
dirsearch 的主要功能是通过字典暴力破解,扫描目标 Web 服务器的目录和文件。渗透测试:发现隐藏的管理后台、配置文件或其他敏感资源。安全审计:检查 Web 服务器是否存在不当暴露的目录或文件。漏洞挖掘:结合其他工具(如 Burp Suite),定位潜在漏洞点。扫描/admin/子目录。使用自定义字典和代理服务器。场景:目标使用特定技术栈(如 ASP.NET)。配置设置 ASP.NET 相关扩展名,使用专用字典。场景:需要 JSON 格式报告便于自动化处理。配置:[output]
阅读 → 红队渗透
PHP 反弹 Shell 的底层原理与工程实现
本文深入探讨PHP反弹Shell的技术原理与实现。从操作系统底层机制出发,分析了进程模型(fork/exec)、文件描述符重定向(dup2)和伪终端(PTY)等核心技术。文章系统性地阐述了交互式Shell的三个必要条件:TTY环境、进程组管理和信号处理。针对PHP实现层面,详细解读了proc_open、popen等关键函数的底层原理,以及Socket编程与文件描述符传递机制。通过技术架构图展示了从理论到实践的完整知识体系,包括进程控制、网络通信和终端模拟等核心组件,为理解PHP环境下高级Shell
阅读 → 红队渗透
详解反射型 XSS 的后续利用方式:从基础窃取到高级组合拳攻击链
反射型 XSS 看似微不足道,却能在精心设计的攻击链中掀起惊涛骇浪。从窃取 Cookie 到触发 SSRF,它不仅是渗透测试的“敲门砖”,更是红队演练中的“万能跳板”。通过本文的剖析,我们看到 XSS 转 SSRF 如何将前端漏洞升级为后端灾难,揭示了攻防链条的复杂性与魅力。在安全的世界里,攻防永无止境。攻击者利用漏洞的创造力,提醒防御者必须以更严谨的思维构建保护网。希望本文的洞察能为你提供启发,保持警惕,不断学习,才能在漏洞与防护的博弈中占据主动。声明。
阅读 → 红队渗透
Linux 安装与管理 Java jdk 8 (三种方法)
本教程介绍在Kali Linux系统中使用Java 8的两种方式:临时运行(适用于安全测试工具如ysoserial)和长期安装(适合开发)。临时使用只需下载OpenJDK 8并解压运行,不影响系统环境;长期方案推荐jenv版本管理工具,可灵活切换多个Java版本,也提供系统级安装方法。教程包含详细步骤、常见问题及推荐方案对比,满足不同使用场景需求,特别强调避免Java版本冲突问题。
阅读 → 红队渗透
MSF 与 CS 相互派生
通过 MSF 派生 CS,可以将 MSF 的会话快速转移到 CS,利用 CS 的隐秘性和后渗透能力;通过 CS 派生 MSF,则可以将 CS 的控制权扩展到 MSF,充分利用 MSF 的漏洞利用模块。这种互助派生的方式极大提升了渗透测试的灵活性。无论是从 MSF 到 CS,还是从 CS 到 MSF,关键在于确保监听地址和端口的一致性,并根据网络环境调整配置。希望这篇文章能为你的渗透测试工作提供实用参考!
阅读 → 红队渗透
解决靶机分配的 IP 地址与 Kali 机器静态 IP 地址冲突的方法
通过在靶机上手动释放并续租 IP 地址,可以快速解决与 Kali 静态 IP 的冲突问题。这种方法简单高效,尤其适合有权限直接操作靶机的场景。只要确保靶机获取的新 IP 与 Kali 的地址不同,网络通信即可恢复正常,为后续的测试任务扫清障碍。如果问题仍未解决,可以考虑调整 Kali 的静态 IP 或深入排查网络配置。希望这篇文章能帮到你!
阅读 → 红队渗透
如何在 Kali 上解决使用 evil-winrm 时 Ruby Reline 的 quoting_detection_proc 警告
在 Kali Linux 上,只需运行,你就可以轻松解决Reline的警告,恢复远程路径补全功能。这个方法简单高效,适用于大多数 Kali 用户。希望这篇博文能帮你快速解决这个小麻烦!如果有其他问题,欢迎随时交流。
阅读 →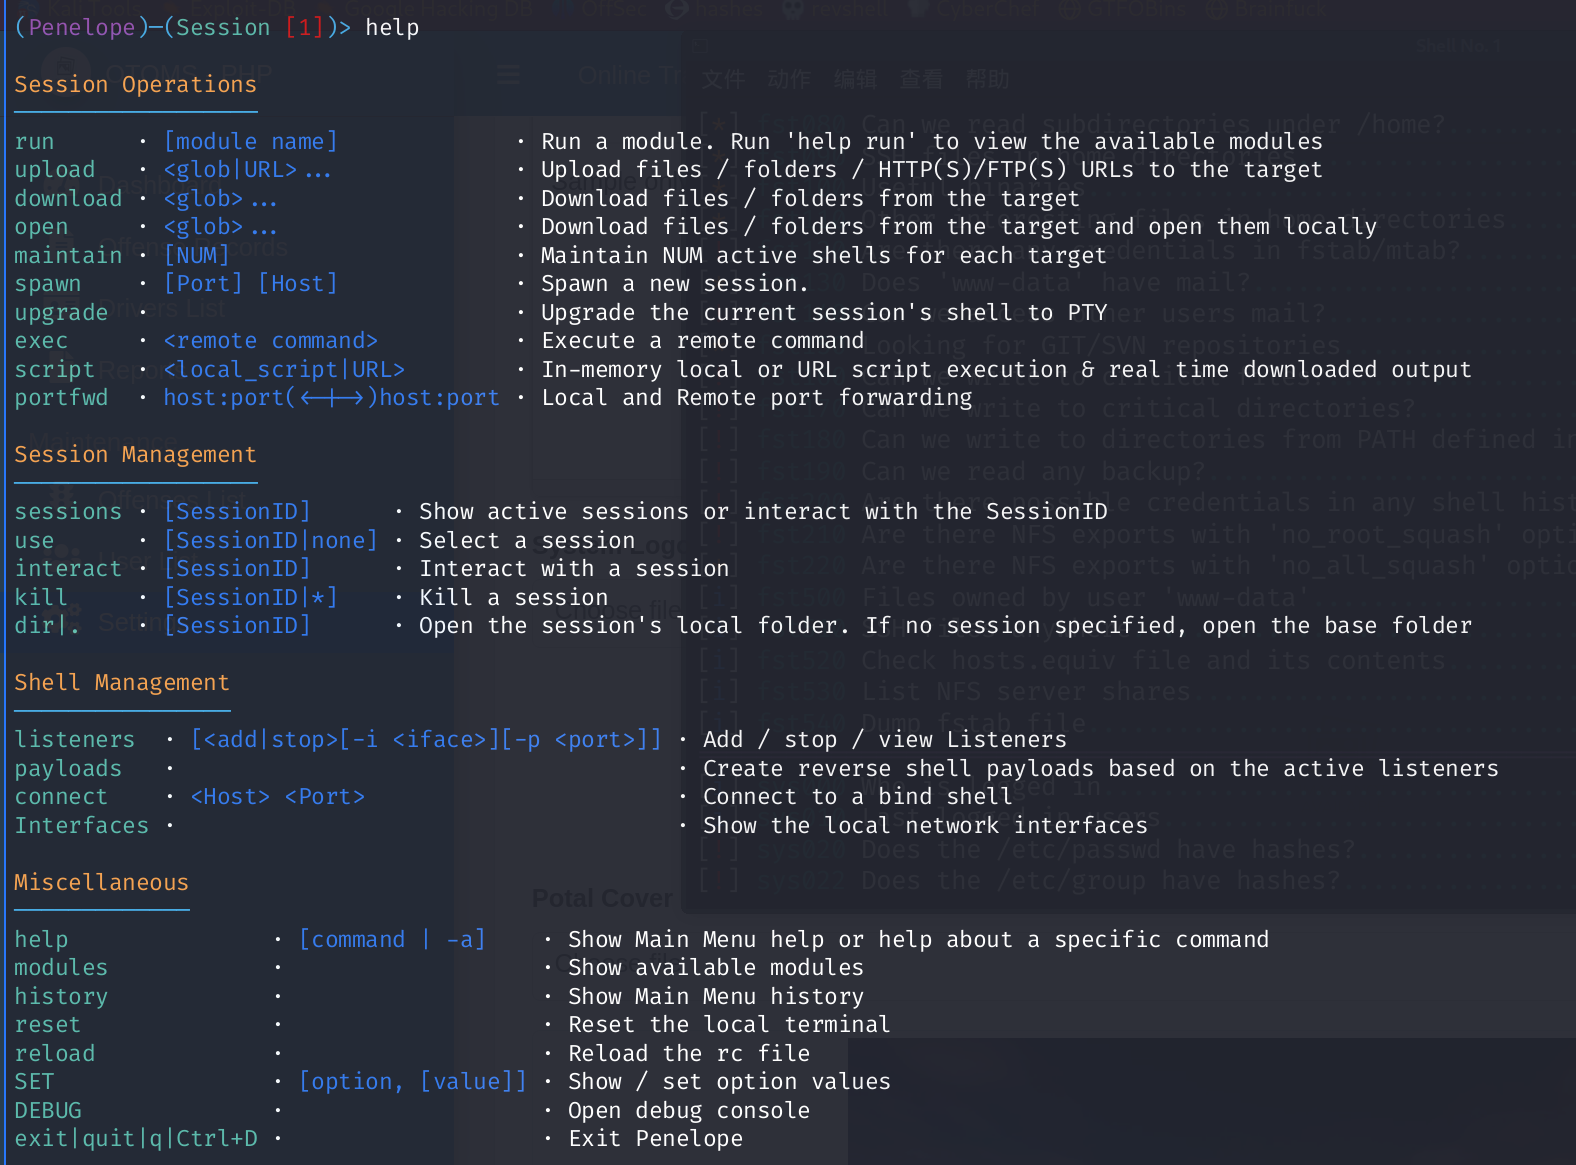 红队渗透
Penelope:现代渗透测试中的强大 Shell Handler
Penelope是一款专为渗透测试设计的开源shell handler工具,旨在解决传统工具(如Netcat)在终端稳定性、文件传输等方面的不足。它以自动化能力为核心,支持PTY自动升级、多会话管理、文件传输、日志记录等功能,并内置权限提升模块。Penelope纯Python编写,安装简便,兼容Linux/macOS,能与Metasploit等工具集成。其模块化设计涵盖权限提升、端口转发等场景,通过run命令调用各类插件,显著提升渗透测试效率。
阅读 → 安全研究
Ghauri:新一代 SQL 注入检测与利用工具
Ghauri 是一款轻量化智能 SQL 注入工具,作为 SQLMap 的有效补充。其核心优势在于更智能的检测引擎、更快的识别速度和更好的现代 Web 应用支持(如原生 JSON/XML 注入处理)。该工具采用二分查找优化布尔盲注效率,支持精确的断点续传,并内置请求混淆机制。但相比 SQLMap,Ghauri 在数据库支持广度、WAF 绕过深度(缺乏 Tamper 脚本生态)和功能完整性(如无 UNION 注入)方面仍有不足。最佳实践是先用 Ghauri 快速探测,复杂场景再配合 SQLMap 深入利用。
阅读 → 安全研究
Linux基础:三分钟带你掌握 Linux 基本权限与特殊权限
Linux 权限管理通过所有权、基本权限和特殊权限,构建了安全高效的协作环境。chmod和chown提供灵活调整,而 SUID、SGID 和 Sticky Bit 的sStT大小写则反映权限状态——小写表示完整可用,大写提示配置需完善。掌握这些机制,如同拥有一套精密钥匙,让你在Linux系统中游刃有余地管理资源,确保安全与功能的完美平衡。
阅读 → 红队渗透
Bash 花括号扩展 {start..end} 进阶使用指南——字典生成
工具内置性支持类型内存效率复杂模式适用规模是数字、字母、组合低否小中规模seq是数字高否大规模crunch否数字、字母、组合高是超大规模Bash 花括号扩展语法简单却功能强大,掌握其基础与进阶用法,能极大提升脚本效率。无论是生成测试数据、批量操作文件,还是创建爆破字典,它都是不可或缺的利器。结合管道和其他工具,您可以解锁更多可能性!
阅读 → 安全研究
DNS枚举技术与原理详解
开源情报(Open-Source Intelligence, OSINT)是指从公开可用的信息源中收集数据的过程。在DNS枚举中,OSINT利用互联网上的公共资源来发现与目标域名相关的信息。这些资源包括搜索引擎、DNS查询服务以及其他公开数据库。OSINT的核心在于利用目标无意泄露或主动公开的信息,而无需直接与目标系统交互。这种方法的优点在于其隐蔽性和合法性,适用于初始信息收集阶段。DNS枚举作为信息收集的重要手段,结合了OSINT、证书透明度和区域传输等多种技术,为安全研究提供了强大的支持。
阅读 → 红队渗透
域渗透中不同 Hash 的区别及其攻击方式
NTLM Hash 是 Pass-the-Hash 的核心,Net-NTLM Hash 是 NTLM Relay 的关键,而 Kerberos Hash 则是 Pass-the-Ticket 和 Golden Ticket 的基础。本文旨在系统分析 Windows 域中常见的 Hash 类型,包括 NTLM Hash、Net-NTLM Hash、Kerberos Hash 及其衍生形式,深入探讨其生成机制、攻击方式及其在渗透测试中的应用场景,最后提供针对性的防御策略。
阅读 → 红队渗透
AD域渗透之用户枚举技术全解析
RID、RPC 和 LDAP 枚举各有千秋,分别适用于不同的权限级别和信息需求。RID 枚举轻量隐蔽,RPC 枚举快速高效,LDAP 枚举全面深入。Impacket 提供灵活的独立脚本,适合技术深度用户;NetExec 以模块化设计见长,强调易用性和批量操作。结合实际场景选择合适的方法和工具,能极大提升 AD 枚举的效率和效果。无论是初探 AD 还是深入研究,掌握这些技术的原理和实践,都是构建强大技能体系的关键一步!
阅读 → 红队渗透
WinRM 底层原理与渗透应用
WinRM(Windows Remote Management,Windows 远程管理)是微软对开放标准协议的原生实现,是 Windows 生态中远程管理的核心基础设施,从 Windows XP/Server 2003 开始预装,Windows Server 2012 R2 及以上版本默认启用服务并监听端口。其本质是基于 Web 服务的远程管理框架。
阅读 → 红队渗透
小白也能看懂的CVE-2025-24071漏洞原理剖析
首先,CVE是什么意思呢?CVE是“通用漏洞披露”(Common Vulnerabilities and Exposures)的缩写,它就像一个全球通用的漏洞“身份证号”,用来标记和追踪计算机系统中的安全问题。CVE-2025-24071是2025年发现的一个具体漏洞,影响的是Windows操作系统中的文件资源管理器。这个漏洞的危险之处在于,攻击者可以利用它偷走你的NTLM哈希(一种跟密码相关的数字指纹),然后用它来冒充你,进入你的电脑或者网络。
阅读 → 红队渗透
ffuf:一款高效灵活的Web模糊测试利器
ffuf是一款开源的命令行模糊测试工具,由Joona Hoikkala开发,最初发布于2018年。它专为Web应用程序设计,旨在通过快速发送大量请求并分析服务器响应,探测目标系统的隐藏资源或弱点。与传统的模糊测试工具(如)相比,ffuf以其轻量级、高性能和高度可定制性脱颖而出。它的名字“ffuf”不仅体现了其“模糊”(fuzz)的核心功能,也暗示了其“快速”(fast)的执行效率。ffuf作为一款开源的模糊测试工具,凭借其高效、灵活和强大的功能,已然成为Web渗透测试领域的利器。
阅读 →2026新版Kali换源|APT包管理+kali.sources配置详解
Kali Linux 2026.2版本已废弃传统sources.list配置,系统源改用/etc/apt/sources.list.d/kali.sources文件管理。本文详解新版APT源架构:系统官方工具源使用yaml格式的kali.sources文件,第三方软件则需在sources.list.d目录下创建独立.list文件。文章提供阿里云和清华镜像源的详细配置方法,并给出完整的系统更新命令流程。同时规范了第三方软件源的管理方式,强调必须单独存放。最后给出APT使用建议,包括定期升级频率和缓存清理等最佳
阅读 → 红队渗透
Kali 中的 PTH Toolkit 详解:与 Impacket 比肩的强大工具集
PTH Toolkit(Pass-The-Hash Toolkit)是一组用于 NTLM 认证的工具,允许用户在不需要明文密码的情况下,使用 Windows NTLM 哈希进行身份验证和远程访问。在 Windows 认证机制中,NTLM Hash 相当于用户凭据的一个等效物,因此攻击者可以利用已窃取的哈希值进行身份验证,而无需破解其原始密码。这种技术被称为攻击。
阅读 → 红队渗透
本地虚拟机重置root密码的两种方案:Grub单用户模式与LiveCD挂载
本文提供了两种Linux系统密码重置方案:Grub单用户模式和LiveCD挂载模式。Grub模式适用于常规系统,通过修改启动参数进入特权shell修改密码;LiveCD模式适用于Grub损坏或极简系统,需挂载ISO进入Live环境后挂载原系统分区修改密码。操作前建议创建虚拟机快照,文中详细说明了两种方案的具体步骤、适用场景及常见问题处理方法,特别提醒Alpine等极简系统的特殊注意事项。
阅读 → 红队渗透
Kali Linux 安装 Sublime Text 详细教程
本文详细介绍了在 Kali Linux 系统上安装 Sublime Text 的两种方法:通过命令行安装和手动下载安装。命令行安装步骤包括添加 GPG 密钥、软件源、更新软件列表和安装 Sublime Text,并提供了自动化安装脚本。手动下载安装则包括下载安装包、解压、移动文件、创建桌面快捷方式和配置环境变量。此外,文章还提供了激活 Sublime Text、禁用自动更新以及安装后的操作指南,如启动、配置中文支持和安装插件。通过这些步骤,用户可以顺利在 Kali Linux 上安装并使用 Sublime
阅读 → 红队渗透
ldapsearch 常用命令与选项详解
ldapsearch是一个功能强大且灵活的工具,通过合理组合其选项,可以实现从简单元数据查询到复杂目录搜索的各种需求。掌握其核心参数(如-H-b-s、过滤器和属性列表)是高效使用的基础,而优化查询范围和返回数据则能显著提升性能。无论你是需要排查 LDAP 配置问题,还是批量提取用户信息,ldapsearch都能胜任。希望本文的详细解析能帮助你更好地理解和应用这一工具。
阅读 → 红队渗透
Ligolo-ng 保姆级使用指南:新一代隧道代理工具(OSCP适用)
功能模块用法与场景说明新增/优化🎯 魔法CIDR稳定🔁 多级Pivot增强Session内输入autoroute,自动TUN+路由v0.8+🌐 Web UI,浏览器协作管理v0.8+🔄 自动恢复Agent加-reconnect,Proxy自动重连隧道v0.8+v0.8+参考资料社区实战指南(Hacking Articles、StationX等)
阅读 → 红队渗透
为什么 API 接口漏洞越来越多?与现代网站开发环境的关系
通过合理的安全测试和防御策略,可以有效降低 API 漏洞带来的安全风险,保障系统和用户数据的安全。在当今的 Web 开发环境中,API(应用程序接口)已成为前后端数据交互的核心。然而,API 安全问题也随之增加,漏洞频发,导致数据泄露、权限绕过等风险。在早期的 Web 开发中,常见的技术栈包括 PHP、JSP 等,服务器端渲染 HTML 并返回给浏览器。在 API 安全越来越重要的今天,开发者、测试人员和安全专家都需要加强 API 安全意识,并持续优化 API 的安全策略,以应对不断变化的网络安全挑战。
阅读 → 红队渗透
打靶笔记:利用站点Install功能连接Kali本地数据库
功能可能可以进行数据库连接的配置,进而引导目标系统连接到我们控制的数据库(如 Kali 本地的 MySQL)。本文介绍如何通过该思路来实现攻击目标站点,让其将数据库连接到 Kali 服务器上,从而进行数据收集或进一步利用。本次实验展示了如何利用目标 Web 站点的 Install 配置,让其连接到 Kali 服务器上的 MySQL,并进一步进行数据收集或利用。如果目标站点的安装流程允许用户自定义数据库信息,并且没有严格的安全校验,我们可以尝试让其连接到我们的 Kali 服务器上的 MySQL 数据库。
阅读 → 红队渗透
零基础入门渗透测试:Shells Jack Us In, Payloads Deliver Us Shells
想象一下,你有一台电脑,但没有鼠标、没有图形界面,只有一个黑色的窗口,你可以在里面输入文字指令,电脑会根据你的命令做事——这就是Shell。简单来说,Shell是一个程序,它充当你和操作系统之间的“桥梁”,让你通过输入指令来控制电脑,并看到文字形式的输出。Linux上的Bash和Zsh:这些是Linux系统的命令行工具,功能强大,常被程序员和黑客使用。Windows上的cmd和PowerShell:cmd是Windows的经典命令行,而PowerShell则是更现代、更强大的版本。
阅读 → 红队渗透
如何判断 MSF 的 Payload 是 Staged 还是 Stageless(含 Meterpreter 与普通 Shell 对比)
在渗透测试领域,Metasploit Framework(MSF)的msfvenom工具是生成 Payload(载荷)的核心利器。然而,当我们选择 Payload 时,经常会遇到一个问题:这个 Payload 是还是?更进一步,即使我们明白了这两者的区别,它们是否都代表 Meterpreter?Meterpreter 又与普通的 Shell 有何不同?
阅读 → 红队渗透
Metasploit Framework(MSF)使用教程与命令详解
Metasploit Framework由H.D. Moore于2003年首次发布,后由Rapid7公司维护。它最初是一个漏洞利用开发框架,现已发展为包含数千个模块的综合性渗透测试平台。MSF支持多种操作系统(如Windows、Linux、macOS),通过命令行界面(MSFconsole)或图形界面(如Armitage)操作。Exploits:漏洞利用模块,用于攻击目标系统。Payloads:攻击成功后执行的代码,如反弹shell。Auxiliary:辅助模块,用于扫描、嗅探等任务。
阅读 → 红队渗透
通过 TTL 识别操作系统的原理详解
TTL(Time to Live)是网络中用于控制数据包生命周期的重要参数。不同操作系统中的默认 TTL 值有所不同,Windows 操作系统通常设置为 128,而 Linux 操作系统则设置为 64。理解这些差异不仅有助于分析网络中的问题,还能在渗透测试和网络安全评估中发挥重要作用。通过分析 TTL 值的变化,网络管理员和安全研究人员可以获取关于目标主机操作系统的有价值信息,从而做出更准确的判断和决策。
阅读 → 安全研究
换行符 CR+LF 的解释与应用
回车符,ASCII 码为 13(十进制),表示光标返回到当前行的开头。:换行符,ASCII 码为 10(十进制),表示光标移动到下一行的开头。当 CR 和 LF 一起使用时(CR+LF),它们共同表示一个换行操作,即将光标移动到下一行的开头,并且返回到该行的开头。CR+LF(Carriage Return Line Feed)是 Windows 系统中用于表示换行的字符组合(\r\n由于不同操作系统对换行符的处理方式不同,因此在跨平台开发中需要注意换行符格式的转换,以避免出现兼容性问题。
阅读 → 红队渗透
WES-NG 安装与使用指南:强大的Windows提权检测工具
WES-NG 是基于 Python 的开源工具,旨在帮助安全研究人员和系统管理员识别 Windows 系统中的潜在漏洞。它通过解析systeminfo命令的输出,结合内置的漏洞定义数据库,生成一份详细的报告,列出可能影响系统的 CVE 编号和相关信息。WES-NG 依赖文件来匹配漏洞。运行:wes --update或:python wes.py --update更新完成后,当前目录会生成。如果需要使用自定义的,可以手动下载并替换默认文件。官方数据库会定期更新,建议每周运行一次--update。
阅读 → 红队渗透
LinPEAS 几种执行方式:从理想环境到极度受限场景
(Linux Privilege Escalation Awesome Script)是渗透测试与红队行动中最受欢迎的 Linux 本地提权枚举神器之一。它以 Bash 脚本形式,系统化地检查内核漏洞、SUID/SGID 文件、权限误配、服务配置、日志、定时任务、容器环境等数百项可能导致提权的线索,并以红黄绿颜色高亮高危项,极大提升效率。然而,LinPEAS 的强大依赖于执行环境。现实场景往往充满限制:无 curl/wget、无外网、防火墙阻断、精简系统(如 Alpine)等。
阅读 →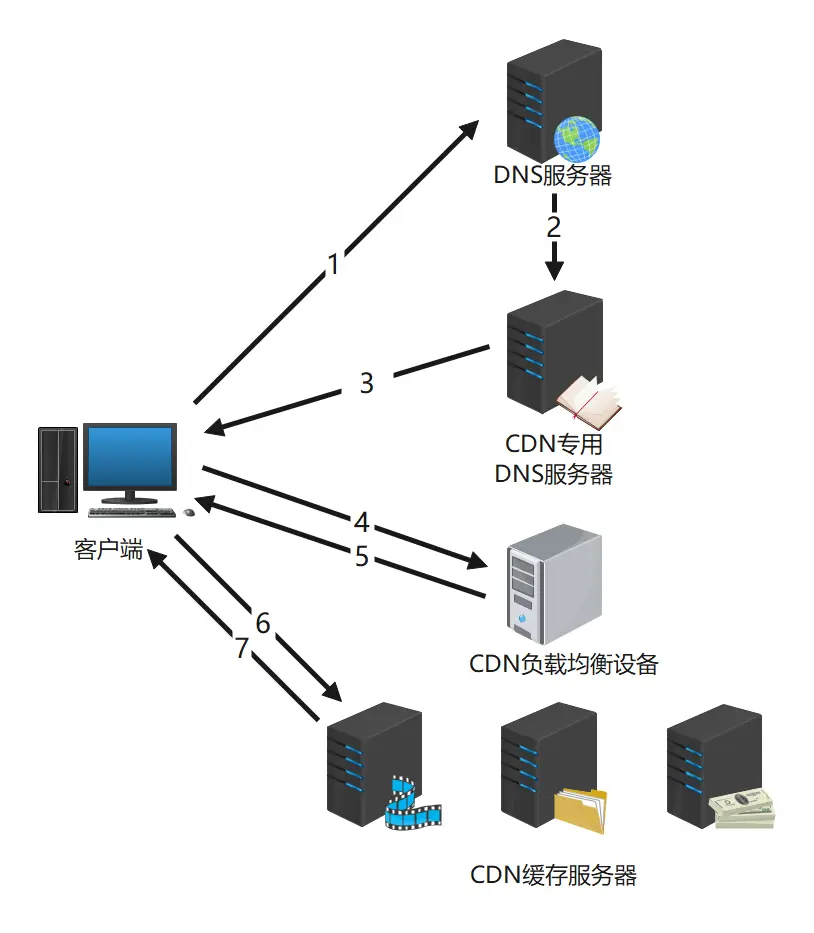 安全研究
CDN绕过技术总汇
内容分发网络ContentDeliveryNetwork或ContentDNCDN)是一种通过互联网互联的分布式服务器系统。它利用地理位置靠近用户的服务器,将音乐、图片、视频、应用程序等内容快速、可靠地传递给用户,从而提升网络性能、可扩展性和成本效益。简单来说,CDN的核心是通过缓存技术,解决源站内容如何高效分发至用户的问题。用户访问数据时,无需直接连接源站,而是通过CDN节点获取最近、最优的缓存内容。这不仅加速了访问体验,还通过负载均衡大幅减轻了源站的压力。
阅读 → 红队渗透
msf(Metasploit)中Session与Channel的区别与关系解析
Session:表示渗透测试人员与目标系统的持续交互连接。它是高层的抽象,提供了一个稳定的环境来执行各种攻击操作。Channel:表示在会话内部的一个具体通信路径,每个Session可以包含多个Channel,用于处理不同类型的数据传输或命令执行。理解Session和Channel的区别,并掌握它们的管理技巧,将大大提高渗透测试的效率。通过会话,渗透测试人员可以与目标系统进行全面交互,而通过通道,攻击者能够高效、灵活地执行命令、传输文件和执行后渗透操作。
阅读 → 红队渗透
SQL注入从入门到入狱:万字长文带你领略手工注入的魅力
手工注入的魅力在于其灵活性和对细节的掌控。通过报错注入快速定位结构,联合注入优雅拼接数据,盲注在无声中挖掘信息,每一种技术都展现了SQL注入的独特艺术。本文从基础函数到实战技巧,带你领略了手工注入的全貌。希望你在未来的渗透测试中,能够熟练运用这些方法,感受SQL注入带来的无穷乐趣与挑战。
阅读 → 红队渗透
红队思想:Live off the Land - 靠山吃山,靠水吃水(LOTL)
Live off the Land”这一术语由安全研究人员 Christopher Campbell 和 Matt Graeber 于 2013 年在 Derbycon 3.0 大会上首次提出。它的核心理念是,攻击者利用目标系统或网络中天然存在的工具(如操作系统自带的二进制文件、脚本或服务)来实现攻击目标,而无需上传自定义的恶意代码或外部工具。在中国文化中,“靠山吃山,靠水吃水”生动地诠释了这一策略:攻击者根据目标环境的特点,因地制宜地利用本地资源。
阅读 → 红队渗透
PEASS 项目详解:渗透测试必备的提权检测神器
PEASS(Privileged Escalation Awesome Scripts)是一套开源渗透测试工具,包含LinPEAS(Linux)和WinPEAS(Windows)两大组件,用于检测系统提权漏洞。LinPEAS提供多版本支持Linux/macOS不同架构,WinPEAS则涵盖系统信息、用户权限、进程服务等11个检查模块。项目托管于GitHub,适用于专业安全研究和红队演练,可高效识别权限提升路径。
阅读 → 红队渗透
渗透测试必备:Wget、FTP 和 SMB 批量下载技巧
批量下载是渗透测试中常用且高效的技能。通过WgetFTP 客户端和SMB,可以快速且系统地从目标环境中提取文件。在渗透测试过程中,选择合适的工具并优化下载策略。
阅读 → 红队渗透
Kali WebDAV测试利器:Cadaver与Davtest
WebDAV(基于Web的分布式文件管理协议)因其远程文件操作功能常成为安全测试目标。Kali Linux提供两款工具:Cadaver为交互式WebDAV客户端,支持类FTP命令(如PUT/GET)进行文件管理,适合手动操作;Davtest则自动化探测服务器支持的方法及权限,通过上传多种脚本(如PHP)识别可执行漏洞。二者互补:Cadaver用于精细操作,Davtest快速评估风险。测试中需关注PUT上传可执行文件的风险,可能引发RCE漏洞。
阅读 → 安全研究
未授权漏洞大赏
Atlassian Crowd Data Center是Crowd的集群部署版。Atlassian Crowd和Crowd Data Center在其某些发行版本中错误地启用了了pdkinstall开发插件,使其存在安全漏漏洞洞。攻击者利用该漏洞可在未授权访问的情况下对Atlassian Crowd和Crowd Data Center安装任意的恶意插件,执行任意代码/命令,从而获得服务器权限。
阅读 → 安全研究
深入解析UNC路径:从基础到应用的全方位指南
作为Windows及部分其他系统中用于标识和访问共享资源的标准路径格式,广泛应用于企业网络、服务器存储和远程访问场景。然而,除了UNC路径,还有许多类似的概念和协议,如。本文将深入解析UNC路径,并对比相关技术,帮助读者全面理解网络资源访问的核心机制。UNC路径是一种用于标识和访问网络上的共享资源(如文件夹、打印机等)的标准格式,主要用于局域网(LAN)或企业内部网络。UNC路径并非唯一的网络资源访问方式,在不同环境下,还存在多种相关的概念和协议,它们在不同场景下发挥着关键作用。
阅读 → 红队渗透
在Kali中使用pyenv安装python工具的最佳实践:以 pwncat 为例
Kali 默认集成了大量依赖 Python 的工具,若直接在全局环境安装新工具,可能引发依赖混乱,甚至破坏系统稳定性。,这些工具可能依赖特定的 Python 版本(如 Python 2.7 或 3.x 的不同子版本)。不仅能管理多个 Python 版本,还能为每个工具创建独立的虚拟环境,实现版本隔离和依赖管理。在全局环境安装新工具,可能覆盖系统默认的 Python 解释器或库,导致现有工具失效。这种方法在 Kali 中尤为实用,既满足工具的版本需求,又保持系统环境的纯净。例如,工具 A 依赖。
阅读 → 红队渗透
问题解决:Kali Linux 中配置启用 Vim 复制粘贴功能
或其他类似终端时,Vim 编辑器的默认设置并不支持直接进行复制和粘贴操作,这对于日常的开发工作或渗透测试人员来说可能会造成不便。幸运的是,通过简单的配置调整,可以让 Vim 轻松支持复制和粘贴功能。配置完成后,你应该可以正常地使用鼠标在 Vim 中进行复制和粘贴了,就像在平常的终端命令行一样!在 Vim 中启用鼠标支持可以让你使用终端的复制和粘贴功能。键进入命令模式,确保你处于正常编辑模式。在 Kali Linux 系统中,使用。进入 Vim 编辑器后,按。首先,打开你的终端,使用。
阅读 → 红队渗透
目录扫描工具深度对比:Dirb、Dirsearch、DirBuster、Feroxbuster 与 Gobuster
在网络安全测试与渗透测试中,目录扫描(又称目录枚举)是一项至关重要的技术。它用于发现 Web 服务器上未公开的隐藏目录和文件,这些资源可能包含敏感数据、配置文件甚至潜在漏洞,因而成为攻击者与安全研究人员的关注焦点。Dirb、Dirsearch、DirBuster、Feroxbuster 和 Gobuster。它们各具特色,适用于不同的场景。本篇文章将深入剖析这些工具的特性、性能、优缺点及最佳应用场景,帮助你选择最适合自己的工具。
阅读 → 红队渗透
OSCP最新备考攻略:迎接2024改版后的OSCP+认证
2024年11月改版后的OSCP+更贴近真实渗透需求,AD场景的升级和加分的取消让考试更硬核。但只要你打好基础、深钻PWK、苦练实战、模拟冲刺,就能从容应对。拥抱“Try Harder”的精神,享受攻克每台机器的成就感,OSCP+证书就在前方等着你!
阅读 → 红队渗透
Impacket工具中的横向渗透利器及其使用场景对比详解(psexec、smbexec、wmiexec、dcomexec、atexec)
在渗透测试中,横向移动(Lateral Movement)是指攻击者在获得一个系统的控制权限后,通过网络进一步渗透到其他系统的过程。Impacket 是一款强大的渗透测试工具集,提供了多种实现横向渗透的脚本,常见的工具包括 、、、 和 。尽管这些工具都可以执行远程命令,但它们在工作原理、依赖的服务以及使用条件上有显著差异。下面我们将对这些工具进行详细的对比分析。 是 Impacket 中非常经典的工具,仿照了 Microsoft 的 工具。它通过 SMB(Server Message Block)协议和
阅读 → 安全研究
安全见闻之网络安全新兴术语
从NG到Neo,从AI到Zero Trust,网络安全领域的新兴术语层出不穷。这些术语代表了网络安全技术的不断进化,反映了应对复杂和动态攻击的创新方法。只有紧跟技术潮流,并积极应用新的安全理念,企业和个人才能够在日益复杂的网络环境中立于不败之地。
阅读 → 红队渗透
LLMNR/NBNS 名称解析协议毒化攻击详解(LLMNR/NBT-NS Poisoning and Relay)
LLMNR/NBNS投毒攻击利用Windows系统中的遗留协议漏洞进行内网渗透。当DNS解析失败时,系统会回退使用LLMNR/NBNS协议进行本地名称解析,这些协议缺乏认证机制,允许攻击者伪造响应并诱导受害者发送NTLMv2哈希。攻击者可通过工具监听查询并抢先响应,获取凭证后实施离线破解或中继攻击。防御措施包括禁用LLMNR/NBNS协议、启用SMB签名、使用强密码等。该攻击在内网未修补环境中较为常见,属于MITRE ATT&CK框架中的中间人攻击技术(T1557.001)。
阅读 → 安全研究
深入解析 Nmap 扫描机制的底层原理
Nmap 的强大之处在于其灵活性和底层实现的多样性。权限决定了扫描方式的选择,-sn参数则展示了主机发现的精妙设计。在特权与非特权间找到平衡,确保安全与功能的兼顾。善用-sn及其变体,适应不同网络环境。规范目标指定,避免因细节疏忽影响结果。无论是网络攻防还是日常运维,Nmap 都是不可或缺的利器。但其效果取决于使用者的熟练程度——深入研究,才能化“杀器”为己用。
阅读 → 红队渗透
信息收集阶段:Nmap 扫描与攻击链分析策略
信息收集阶段通过 Nmap 的四大扫描(端口、详细信息、UDP、漏洞脚本)构建目标画像,随后基于攻击链分析确定渗透优先级。示例中,21 和 3306 可作为切入点,80(WordPress)是重点突破方向,而 22 优先级靠后。渗透过程中,需严格控制每个攻击向量的时间,灵活切换策略,并在必要时检查 IPv6,确保全面覆盖。红队行动贵在细致与耐心,通过循序渐进的扫描与分析,才能在复杂环境中找到突破口,达成渗透目标。
阅读 → 红队渗透
Web文件包含实现RCE技术详解:日志、phpinfo和session三种方法
PHP本地文件包含(LFI)漏洞可被利用实现远程代码执行(RCE),本文分析了三种典型攻击路径: 日志文件包含:利用Web服务器日志记录User-Agent等可控字段的特性,通过LFI漏洞包含日志文件执行恶意代码,需满足日志可读且PHP解析的条件。防御措施包括限制日志权限和严格过滤文件包含参数。 phpinfo泄露临时文件:通过文件上传生成临时文件,结合phpinfo页面泄露路径和LFI漏洞执行代码,依赖file_uploads开启和临时文件可读。建议禁用phpinfo页面并限制临时目录访问。 PHP Se
阅读 → 安全研究
文件魔数与其他特征:揭开文件识别的神秘面纱
这些字节如同文件的“指纹”,能够表明文件的类型或格式,使得操作系统和软件无需依赖容易被误导的文件扩展名,就能精准识别文件的真实身份。然而,由于其局限性,文件识别通常需要结合头尾标记、文本模式、文件结构、元数据等特征,以提高识别的准确性和可靠性。命令为例,它在识别文件时不仅依赖魔数,还结合了其他特征。本文将深入解析文件魔数的概念、作用及其局限性,同时探讨文件识别的其他重要特征,帮助你更全面地理解这项技术。在二进制世界里,每个文件都有自己的“魔法印记”,而掌握这些识别技巧,将使我们在数字世界中更加游刃有余。
阅读 → 红队渗透
Metasploit(MSF) multi/handler 模块高级选项解析
命令来查看该模块的高级选项。高级选项用于调整监听器(Handler)的行为,以适应不同的渗透测试场景。例如,你可以控制是否在建立会话后退出监听、是否启用详细日志、是否启用多线程处理连接等。是 Metasploit 中一个非常重要的模块,主要用于监听目标机的连接。这样,如果在 5 分钟内没有新的会话建立,监听会自动关闭。有时候监听端口可能会冲突,可以手动指定。这样,如果连接失败,stager。在 Metasploit。如果网络不稳定,可以增加。这样,即使已经建立会话,,可以继续等待新的连接。
阅读 → 红队渗透
【干货】利用 nc 进行端口探测与服务交互测试
Netcat 是渗透测试人员必备的网络工具,它不仅可以用于端口扫描和服务探测,还能手动与目标系统的 TCP/UDP 服务交互,以分析其行为并寻找潜在漏洞。作为“网络瑞士军刀”,Netcat 允许渗透测试人员手动与目标主机的各类服务交互,从而分析其配置、探测潜在漏洞,并寻找进一步渗透的突破点。与 TCP 不同,UDP 服务通常不会主动返回响应信息,因此在进行 UDP 探测时,需要结合 Netcat 与其他专门的网络工具,如。渗透测试人员可以使用 Netcat 手动与 SMTP 服务器交互,以探测其配置。
阅读 → 安全研究
因数组解析导致的 Bash 命令注入漏洞
Bash脚本中存在一类隐蔽高危漏洞:数组下标在算术上下文中的提前求值导致命令注入。当用户可控的字符串被用作数组下标或出现在数值比较(如-eq/-gt)、算术扩展($(( )))等算术上下文中时,Bash会将其作为算术表达式求值,支持命令替换$(...),从而执行任意代码。这类漏洞在2014-2020年间多次被披露,常见于SUID提权脚本和运维脚本中。防御关键在于避免用户输入进入算术上下文,严格校验输入为纯数字,或改用字符串比较。开发者的常见误区包括认为引号能阻止算术求值、忽略declare -i的风险等。
阅读 → 安全研究
解锁网络防御新思维:D3FEND 五大策略如何对抗 ATT&CK
D3FEND(检测、拒绝和干扰框架,赋能网络防御) 是 MITRE 公司开发的一个网络安全防御技术知识库,旨在标准化描述防御技术,并与 ATT&CK 框架的攻击技术对应。ATT&CK 框架专注于攻击者的策略、技术和程序(TTPs),而 D3FEND 则提供防御措施的系统化方法与标准化语言,帮助组织构建更有效的网络安全防御策略。它通过将防御技术分类为不同的策略和具体技术,协助安全专业人员识别和实施针对性防御。
阅读 → 安全研究
强制完整性级别(MIL)和用户账户控制(UAC)的联系与区别
联系:它们都旨在提高 Windows 操作系统的安全性,防止恶意程序或用户破坏系统的完整性。二者都通过限制进程的权限来防止低权限进程对高权限进程进行不当操作。区别:UAC 主要关注通过用户授权提升程序权限,而MIL是通过强制的安全策略限制不同完整性级别的进程和对象之间的交互。UAC 基于用户输入控制权限,而 MIL 是系统自动实施的。这些机制是互补的,结合使用时能够增强系统的防御能力,确保恶意程序即使成功执行也无法轻易获取系统级权限。
阅读 → 红队渗透
Hydra & Hydra-Wizard 使用教程,轻松破解多种服务密码
(九头蛇)是由著名黑客组织 THC(The Hacker’s Choice)开发的开源暴力破解工具,具有非常强大的功能。它是 Kali Linux 中默认安装的工具,几乎支持所有常见协议的在线破解,支持通过暴力破解多种常见网络服务的登录凭据。Hydra 的一个显著特点是其高性能的多线程支持,它能够并行发送多个连接请求,从而显著提高破解效率。该工具的灵活性也非常高,可以通过命令行参数进行详细配置,支持从字典文件读取用户名和密码,也可以自定义字符集生成密码等。
阅读 → 红队渗透
Windows 令牌特权(Token Privileges)的底层原理与提权实战
本文深入探讨了Windows操作系统的权限管理机制,重点介绍了常见的用户权限集合(管理员、普通用户、IIS用户)及其权限范围。文章详细解析了Windows中的特权(Privilege)概念,列举了九种可被利用的特权(如SeImpersonatePrivilege、SeDebugPrivilege等),并解释了这些特权在渗透测试中的提权价值。此外,文章还探讨了特权“禁用状态”的含义及其对用户和程序的影响,提供了通过代码启用特权的示例。本文旨在帮助读者系统性地理解Windows特权机制及其在安全领域的应用。
阅读 → 红队渗透
Windows下简单免杀技巧
Windows 下的免杀技术是一项重要的渗透测试技能。通过利用工具如Shellter和PowerShell,我们可以在不被防病毒软件检测的情况下,将恶意代码注入到目标机器的内存中,或者利用合法程序进行隐藏。免杀技术不仅有助于渗透测试,还可以帮助安全研究人员深入理解恶意软件的防护机制,并为增强防护措施提供有价值的见解。
阅读 → 红队渗透
Windows和AD域提权枚举脚本及工具介绍
在Windows和环境中,权限提升的枚举工作是渗透测试中的重要步骤。使用这些工具和脚本可以帮助渗透测试人员快速识别系统中的漏洞,发现潜在的权限提升路径。选择合适的工具进行枚举,将极大地提高测试的效率和成功率。
阅读 → 安全研究
中间件全解析:从入门到精通,掌握系统架构的“粘合剂”
本文系统介绍了Linux环境下的中间件体系,从概念定义到核心分类,详细解析了各类中间件组件及其应用场景。文章首先明确了中间件作为连接操作系统与应用软件的桥梁作用,阐述了其在资源共享、应用集成等方面的核心价值。随后通过分类体系图展示了Web服务器、应用服务器、消息队列等主要中间件类型,并对Apache、Nginx、Tomcat、Redis等主流组件进行了技术特点和使用示例说明。最后提供了中间件选型的决策框架,针对不同业务场景给出了推荐方案,为开发者在Linux环境下构建高效、可靠的系统架构提供了实用参考。
阅读 → 红队渗透
流量分析基础知识一文速通
无论是 Web 攻击、内网渗透,还是协议滥用,流量数据都是最直接、最可靠的证据。的核心,更是发现攻击、溯源黑客的重要手段。在安全事件调查中,我们通常依赖。,能让你在攻防对抗中快人一步!在网络安全领域,流量分析是。
阅读 → 红队渗透
自学网络安全:浅谈零基础入门网络安全工程师的学习路线
成为一名网络安全工程师并非易事,需要掌握大量技术点并深入理解。保持对技术的热情,保持好奇心,持续探索,不断提升自己的技能,才是通向成功的关键。无论遇到多少挫折,都不要轻言放弃,因为每一次的努力和积累,都是迈向更高水平的阶梯。希望大家都能在这条路上坚持走下去,享受学习与成长的过程,最终在网络安全的世界中找到属于自己的位置!希望这条指南能帮你少走弯路,早日迈入网络安全的大门!如果有任何疑问,欢迎随时留言交流。如果你是大佬,有宝贵的经验或建议,也请不吝在下方分享。
阅读 → 红队渗透
深入内核:Meterpreter getsystem 提权原理全解析
本文深入分析了Metasploit框架中getsystem命令的技术原理与应用场景。作为Windows渗透测试中获取SYSTEM权限的核心工具,getsystem通过三种技术实现权限提升:命名管道模拟(内存/管理员)、命名管道模拟(Dropper/管理员)和令牌复制(内存/管理员)。文章详细解析了每种技术的实现流程,包括创建命名管道、服务创建与连接、令牌模拟等关键步骤,并指出各技术的适用条件和限制。
阅读 → 安全研究
Ops 详解:从 DevOps 到 SecOps,探索网络安全与运维的核心概念
本文将深入剖析各类 Ops 体系的概念、作用及应用场景,帮助你更好地理解它们在企业安全和技术运营中的重要性。案例:某互联网公司采用 DevOps,实现每日自动化部署,确保新功能上线更快,同时通过 Kubernetes 进行自动扩展,提高系统稳定性。案例:一家企业的 SOC 团队使用 SIEM 分析日志,发现外部 IP 频繁尝试暴力破解 SSH,立即触发自动封禁规则,从而阻止了攻击。,每个方向都在推动技术的进步。无论你是开发者、安全专家,还是云计算架构师,理解不同的 Ops 体系都将对你的职业发展大有裨益。
阅读 → 安全研究
Windows 权限结构和原理:深入浅出
权限,是指在操作系统或应用程序中,某个对象(如用户、程序、设备等)对特定资源的可操作范围。具体来说,权限控制了一个主体(通常是用户或应用程序)对某个资源(如文件、目录、注册表项、系统服务等)能执行哪些操作(如读取、写入、执行等)。在操作系统中,权限不仅是对资源的管理,也体现了对安全的保障。Windows 操作系统的权限结构设计通过 SID、ACL 和安全主体等机制,确保了用户和资源之间的访问控制。理解和应用权限管理的基本原则,可以有效提高系统的安全性,避免权限滥用和潜在的安全漏洞。
阅读 → 安全研究
Linux sudo 权限管理指南:命令与配置详解
本文全面介绍了 Linux 系统下的 sudo 命令及其配置文件 /etc/sudoers 的使用方法。主要内容包括: sudo 核心概念:与 su 的对比、工作原理及优势 sudo 命令详解:基本语法、常用选项和实用示例 /etc/sudoers 配置文件:编辑方法、语法结构和规则详解(用户/主机/运行身份/标签/命令等) 最佳实践:使用 visudo 编辑配置、推荐使用 /etc/sudoers.d/ 目录
阅读 → 红队渗透
深入解析C2远程控制原理(内含常见C2框架对比)
Empire和其图形化界面工具StarKiller主要针对Windows和PowerShell环境。Empire提供强大的后渗透能力,支持PowerShell脚本化和模块化管理,适合于目标主机上的高级操作和长期控制。StarKiller作为Empire的图形化界面,使得操作更加直观和便捷,特别适用于团队协作和实时监控。
阅读 → 红队渗透
Windows 访问令牌(Access Token)全解析
Windows访问令牌(Access Token)是安全体系的核心,定义了进程或线程的安全上下文,包括用户身份、权限等关键信息。令牌按登录性质分为交互式(类型2)、网络(类型3)、服务(类型5)等,影响权限和双跳限制。按持有权限分为匿名、识别、冒充和委托级别,委托令牌(Delegation)支持横向移动。主次关系区分主令牌(进程级)和模拟令牌(线程级),后者需转换才能创建进程。受限令牌如UAC机制中的过滤令牌,限制了管理员权限,需提升才能获取完整权限。理解这些分类对渗透测试、权限提升和防御策略至关重要。
阅读 → 安全研究
使用 curl 上传文件
curl是上传文件的强大工具,支持多种协议和方法,适用于各种文件上传场景。从基本的POST上传,到复杂的多文件上传、文件和数据混合上传,再到通过认证上传,curl提供了丰富的选项来满足不同的需求。掌握这些基本用法后,你可以灵活地根据不同场景使用curl来完成文件上传任务。
阅读 → 红队渗透
Windows内网横向移动:四大协议(SMB、WMI、WinRM、RDP)
干了这么多年红队,踩过坑、翻过车、也被蓝队追着屁股打过,今儿个就跟你掏心窝子聊聊横向移动这些事儿。不整那些虚头巴脑的理论,全是我挨过打、锤过人的实战经验。
阅读 → 红队渗透
以渗透测试视角深入剖析 RPC 协议
远程过程调用(RPC)是实现分布式系统通信的核心协议,通过抽象网络细节简化跨计算机函数调用。Windows环境中,RPC主要通过135端口(端点映射器)和445/139端口(SMB命名管道)交互,支持动态端口分配(49152-65535)。在渗透测试中,常见RPC接口如SAMR(用户枚举)、LSARPC(权限查询)、MS-RPRN(强制NTLM认证)等被广泛利用,工具如rpcdump.py和rpcclient可枚举目标信息。
阅读 → 红队渗透
HTTP 参数污染(HPP)详解
HTTP 参数污染(HTTP Parameter Pollution,简称 HPP)是一种 Web 应用攻击技术,攻击者通过在 HTTP 请求中注入多个相同的参数来绕过安全控制或篡改应用逻辑,进而执行未预期的操作。现代 Web 应用通常使用 GET 和 POST 请求来传递参数,服务器端会解析这些参数并进行相应处理。有的服务器会只取第一个参数的值有的服务器会取最后一个参数的值有的服务器会将所有相同参数的值合并为一个数组。
阅读 → 安全研究
IPC 共享通俗讲解及其安全风险
Chrome 浏览器会为不同的标签页创建不同的进程,但这些进程需要共享一些数据,比如书签、历史记录等。就像家里有一个共享的“白板”,大家都可以在上面写字、擦除、修改信息,而不需要通过“邮寄”来交换数据。:一个进程负责生产数据(生产者),另一个进程消费数据(消费者),它们需要共享一块数据区域进行交互。消息队列就像一个“消息邮箱”,进程可以向里面发送消息,另一个进程可以从里面取出消息。默认情况下,一个进程不能访问另一个进程的数据。:多个进程可能同时访问一个数据库,它们需要同步数据,防止冲突。
阅读 → 红队渗透
Feroxbuster:现代化高级目录扫描工具
是一个快速且功能强大的目录/文件暴力破解工具,广泛用于渗透测试中,特别是在 Web 应用安全测试中。它能够帮助你发现隐藏的文件和目录。它有许多灵活的参数和配置选项,允许你定制扫描任务的行为。
阅读 →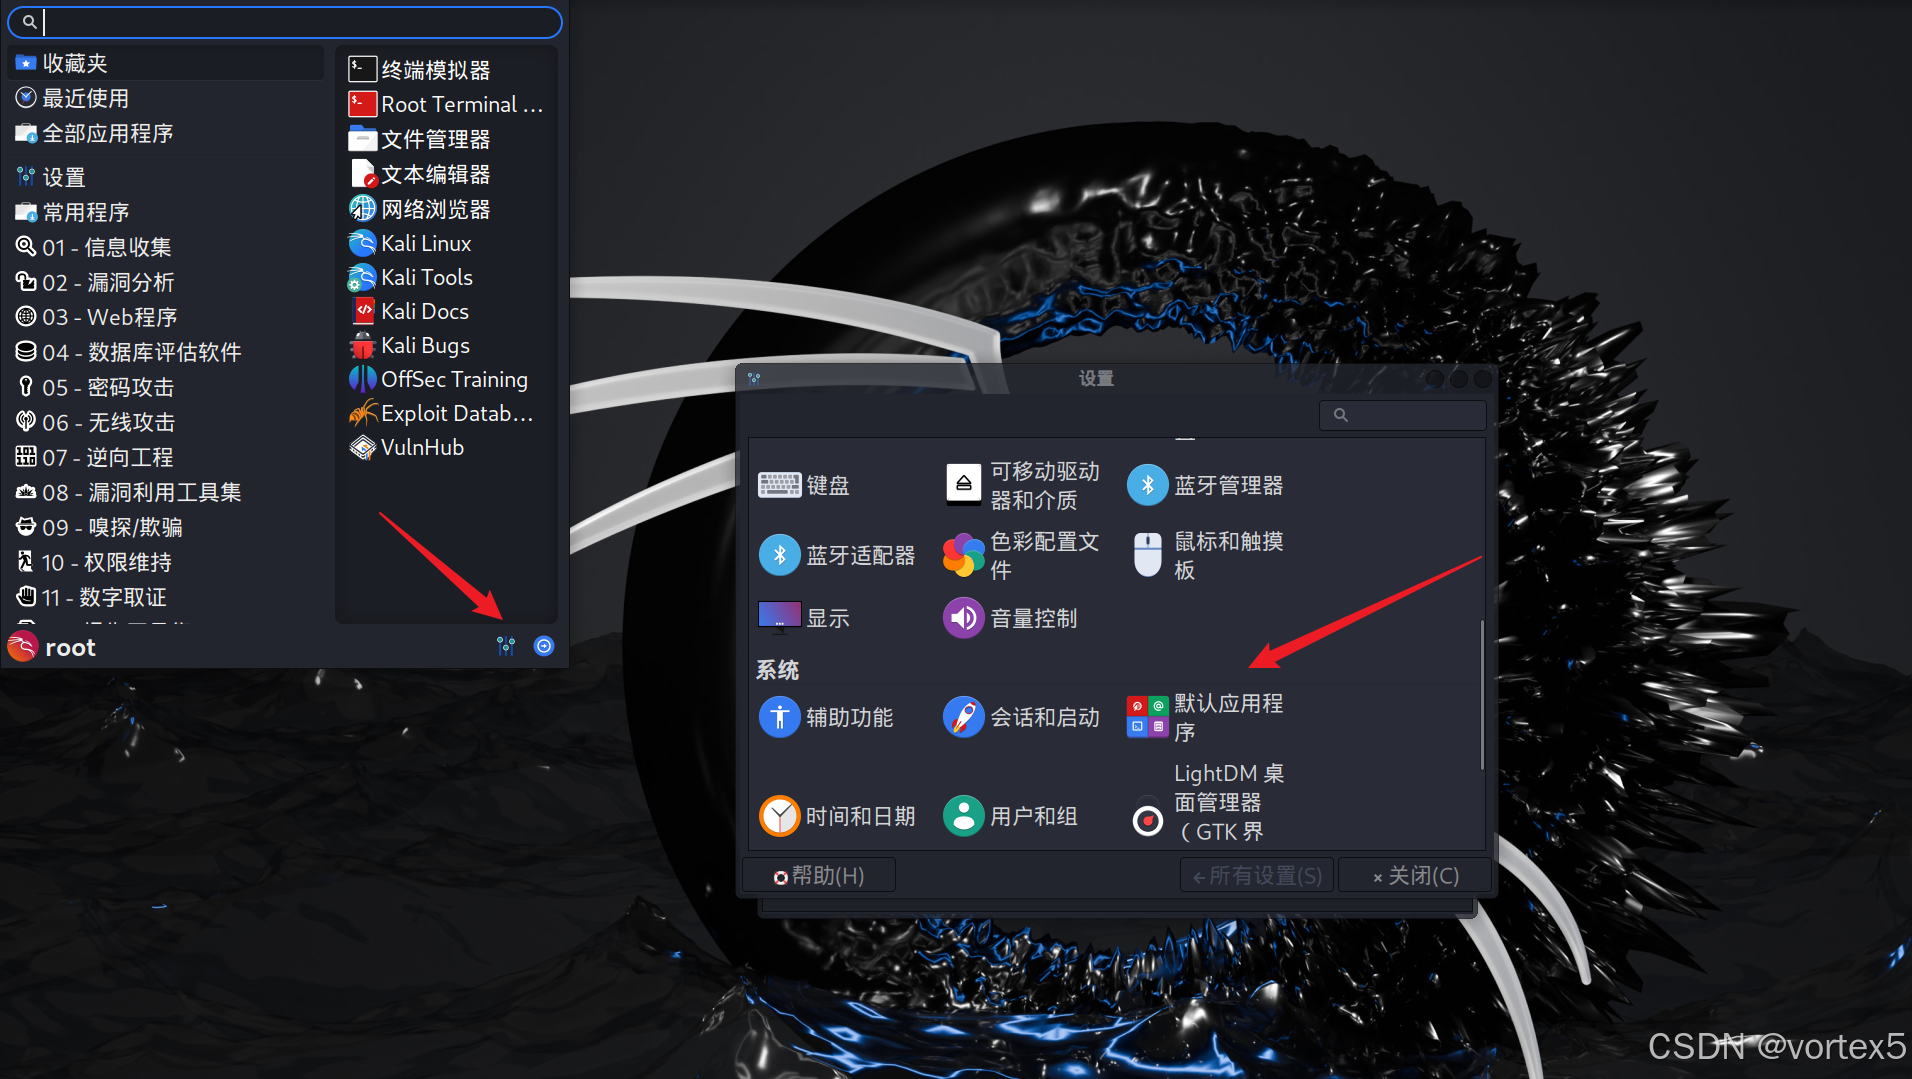 红队渗透
Kali Linux 默认应用配置:如何更改默认应用程序
Kali Linux 提供了强大的自定义功能,使得用户可以根据自己的需求调整系统的默认应用程序配置。无论是更改默认浏览器、终端,还是修改邮件客户端和文本编辑器,Kali 都为用户提供了简单直观的设置界面和命令行工具,帮助你快速个性化你的工作环境。通过理解并熟练掌握这些配置,能更好地提高效率,并使 Kali Linux 更加符合你的日常工作流程。希望本文能帮助你充分利用 Kali Linux 的强大功能,定制一个适合你需求的安全测试工作环境。
阅读 → 红队渗透
【进阶】Nmap扫描的返回状态及防火墙绕过技术详解
Nmap作为一款强大的网络扫描工具,能够有效地识别目标主机的开放端口、运行的服务等信息。然而,防火墙等安全设备可能会影响扫描结果,阻止渗透测试人员获取准确的端口信息。为了绕过防火墙的防护,渗透测试人员可以采取慢速扫描、随机化扫描、伪装源IP等技术。在实际操作中,测试人员应根据目标网络特性灵活调整Nmap参数,确保在安全、合法的环境下获取准确结果。
阅读 → 红队渗透
网络安全威胁框架与入侵分析模型概述
正如 George E.P. Box 所说:“所有模型都是错误的,但少数是有用的。” 任何安全分析模型都是对现实的抽象,每种模型都有其局限性。然而,这些模型能帮助安全团队更好地理解攻击行为,从而优化检测、响应和防御策略。在网络安全攻防的博弈中,理解攻击者的思维方式,并利用合适的分析工具和模型,是建立强大防御体系的关键。
阅读 → 红队渗透
AD 域渗透中的哈希种类与 Hashcat 破解模式详解
NTLM 哈希是 Windows 认证体系中最常见的密码存储方式。AD 中的账户(通常通过工具如提取)会以 NTLM 哈希形式存储密码。当账户未启用预身份验证(Pre-Authentication)时,攻击者可以请求 AS-REP 消息,并提取包含加密票据的数据。这种攻击手法称为。Kerberoasting 攻击针对的是 AD 中存在 SPN(Service Principal Name)的服务账户。
阅读 → 红队渗透
Chisel工具详解:一文搞懂正反向端口转发及多级代理
Chisel是一款轻量级开源工具,基于Go语言实现,支持TCP/UDP端口转发和SOCKS5代理,适用于内网穿透与渗透测试。其核心优势包括HTTP/WebSocket隧道加密、低延迟传输及多级代理功能。安装方式灵活(二进制、Docker或包管理器),配置分为服务端(监听端口)和客户端(发起隧道)。正向端口转发(local:remote)用于从外部访问内网服务,反向转发(R:local:remote)则使内网主动暴露服务到外网。
阅读 → 红队渗透
BloodHound legacy(经典版)快速安装与使用指南
BloodHound是一款用于分析Active Directory权限关系的渗透测试工具,本文详细介绍了在Kali Linux中安装Legacy版(v4.3.1)的步骤,包括: 通过GitHub下载并配置BloodHound Legacy; 安装bloodhound-python数据收集工具; 配置Neo4j数据库(密码修改与启动); 使用bloodhound-python收集AD数据并导入Neo4j; 启动BloodHound Web界面分析权限路径。 Legacy版相比CE版更轻量,适合渗透测试。
阅读 → 红队渗透
Linux GID与特权组提权漏洞详解
本文解析了 GID 的基础知识,包括配置文件(/etc/group、/etc/passwd)、查看命令(groups、id)以及常见特权组的功能(如 root、sudo、docker)。重点探讨了特权组提权漏洞的利用方式,包括通过 LXD 组创建特权容器挂载根目录、利用 Docker 组修改宿主机文件系统,以及通过 disk 组直接读写磁盘实现权限提升。这些漏洞利用方法揭示了不当配置带来的安全风险,为系统管理员提供了重要的防护参考。
阅读 → 红队渗透
渗透测试:NBT(NetBIOS)协议详解
NetBIOS(Network Basic Input/Output System)是一种网络通信协议,用于局域网(LAN)内的设备命名、会话管理和数据传输,最早由 IBM 在 1983 年开发。NetBIOS 主要用于Windows 计算机之间的通信,早期依赖NetBEUI(NetBIOS Extended User Interface)协议,但后来被TCP/IP 取代。NetBIOS 提供了名称解析会话管理(Session Service)和数据报服务。
阅读 → 红队渗透
完美解决Kali VM虚拟机时间不同步问题:让你的系统保持准确的北京时间
通过本教程,你已经学会了如何在Kali Linux虚拟机上设置时区为北京时间(Asia/Shanghai),并手动或自动同步系统时间。确保时区设置正确,并使用NTP服务自动同步时间,将帮助你避免因时间错误而引发的各种问题。如果系统时间始终无法同步,可能是因为网络连接不稳定或虚拟机无法访问外部NTP服务器。虽然设置时区后时间会自动调整(我不确定),但有时需要手动同步时间来确保其准确性。输出中会显示当前时间和同步状态,确保时间已经与NTP服务器同步。,并启用NTP服务,以便系统时间始终与标准时间源保持同步。
阅读 → 红队渗透
字符编码(Encode)与转义(Escape)技术详解:从原理到CTF实战应用
字符编码是将人类可读的字符(如字母、数字、符号)转换为计算机可处理的数字表示(字节)的过程。它的核心目标是确保字符在存储和传输中能够被正确识别和还原。ASCII:最基础的编码方式,使用7位(实际存储为1字节)表示128个字符,覆盖英文字符、数字和基本符号。UTF-8:一种变长编码,支持全球字符集,兼容ASCII,广泛应用于现代系统。UTF-16:以2字节或4字节表示字符,适用于多语言环境。在CTF中,字符编码常用于解码隐藏信息。
阅读 → 红队渗透
touch 命令 suid 也能提权?教你一招基于库文件劫持的提权攻击!
本文分析了Linux系统中SUID权限的touch命令可能带来的提权风险。通过strace分析系统调用发现动态链接漏洞后,攻击者可编译恶意库并利用umask创建高权限的/etc/ld.so.preload文件,注入恶意库路径。当执行touch时,系统自动加载该库完成提权,最终生成具有root权限的SUID shell。该攻击方法揭示了Linux动态链接机制与文件权限配置不当可能引发的严重安全隐患。
阅读 → 红队渗透
渗透测试常见文件传输方法:Windows 主机与 Kali 虚拟机互传篇
本文总结了Windows与Kali虚拟机间文件传输的主流方法,涵盖SMB共享、RDP目录挂载、Impacket工具集、Evil-winrm等方案。针对不同场景(Windows→Kali和Kali→Windows)提供了详细操作命令,包括Python HTTP服务器、Base64编码传输等技巧,并强调了隐蔽性要求和杀软规避措施。文章整合了渗透测试中文件传输的关键技术,为安全人员提供了高效可靠的文件交互方案,同时注重降低被拦截风险。
阅读 → 红队渗透
掌握网络流量分析:wireshark、tcpdump 与 Berkeley 数据包过滤语法实战
在 OSCP 考试和渗透测试中,网络数据分析是至关重要的技能。无论是嗅探明文密码、分析恶意流量,还是溯源攻击,抓包工具都是我们的得力助手。本文将介绍及其在网络分析中的作用,并详细讲解和这两款常见的抓包工具,帮助你在渗透测试中高效分析流量数据。
阅读 → 红队渗透
Windows提权之服务提权【详细】
Windows服务提权是一种常见且有效的权限提升技术。通过创建新服务、修改现有服务配置、劫持服务文件或注册表,攻击者可以利用服务的高权限特性执行恶意代码。在实际攻击场景中,应结合环境权限、服务配置及文件路径等多方面信息选择最优的提权方法。
阅读 → 红队渗透
OSCP:滥用Windows库文件执行客户端攻击
通过滥用Windows库文件和快捷方式文件,攻击者能够以较低的技术成本实现高效的客户端攻击。这种手法在OSCP等场景中尤为常见,体现了技术与社会工程的结合威力。然而,其成功依赖于目标的安全意识和技术防御能力。
阅读 →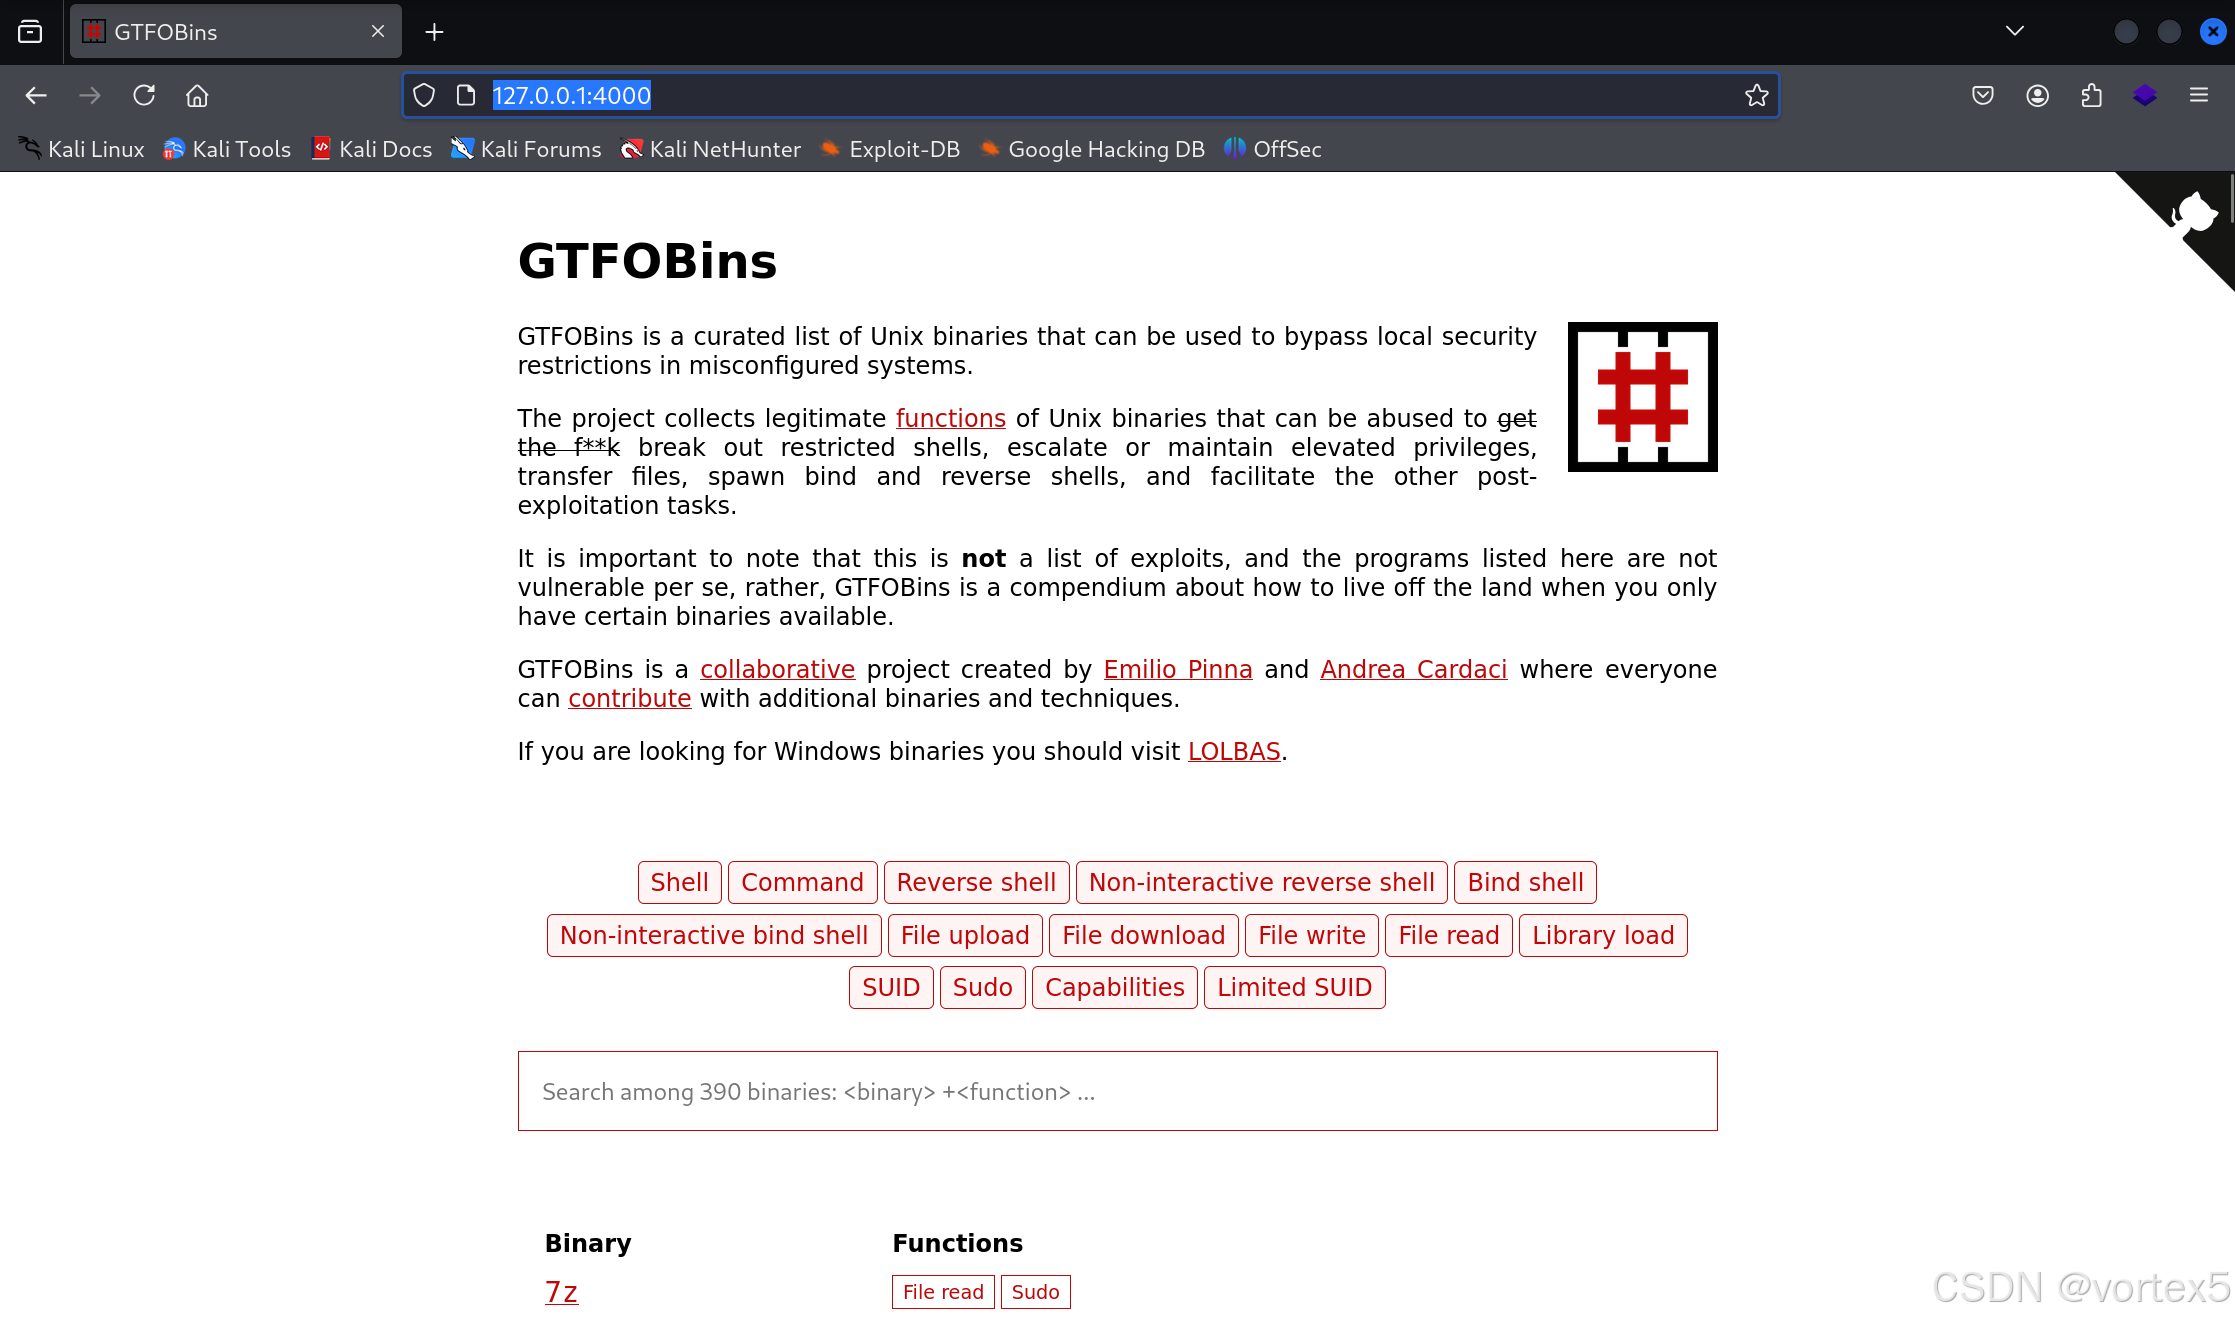 红队渗透
【详细】本地运行 GTFOBins 教程
GTFOBins 是一个开源的权限提升辅助项目,专注于收集和整理 Unix 系统中可被滥用的二进制文件及其利用方式,用于绕过配置错误的系统中的本地安全限制。本教程将指导你如何在本地搭建 GTFOBins 项目,包括环境配置、依赖管理和问题排查,最终成功运行本地服务。
阅读 → 红队渗透
Windows 靶机常见服务、端口及枚举工具与方法全解析:SMB、LDAP、NFS、RDP、WinRM、DNS
在渗透测试中,Windows 靶机通常会运行多种服务,每种服务都有其默认端口和常见的枚举工具及方法。以下是 Windows 靶机常见的服务、端口、枚举工具和方法的详细说明:enum4linux: nxc(NetExec,原名 CrackMapExec): smbclient: rpcclient: 枚举方法: 列出共享: 枚举用户: 枚举组: 2. LDAP(Lightweight Directory Access Protocol) 端口: 389/TCP:L
阅读 → 红队渗透
【PTK】域渗透神器 NetExec (nxc) 使用指北
NetExec(nxc)速查手册 NetExec是CrackMapExec的活跃分支,专注于Windows/AD环境渗透测试。支持SMB、LDAP、WinRM等协议,提供认证测试、信息枚举、横向移动等完整攻击链。 核心功能: SMB模块:共享枚举、凭证提取、远程命令执行 LDAP模块:AD信息收集、BloodHound集成 WinRM模块:远程PowerShell执行 多协议支持:MSSQL、SSH、HTTP等 典型用法: # SMB密码喷洒 nxc smb 192.168.1.0/24 -u users.
阅读 → 红队渗透
Linux密码管理机制中的配置文件详解(passwd,shadow,login.defs,pam.d)
Linux密码管理系统由多个配置文件协同工作构成: /etc/passwd存储用户基本信息(用户名、UID等),密码字段现以"x"表示密码存于shadow文件; /etc/shadow保存加密密码及策略(有效期、警告期等),权限严格仅root可访问; /etc/login.defs设定密码默认参数(如最长有效期90天); PAM模块通过/etc/pam.d/下的文件动态执行认证策略(如密码复杂度检查)。各文件通过用户名关联
阅读 →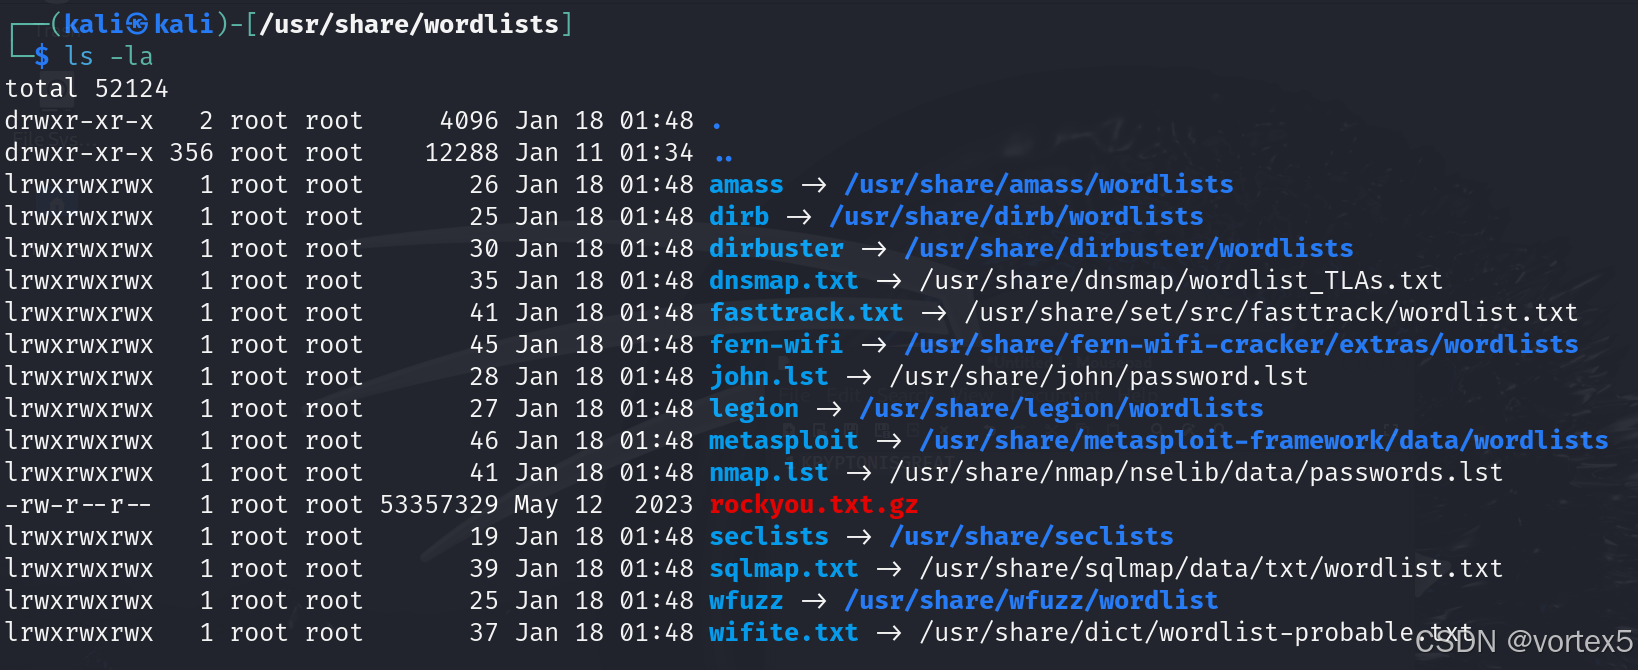 红队渗透
Kali 自带字典及密码生成工具介绍
Kali Linux 作为渗透测试和网络安全领域的常用操作系统,提供了丰富的字典资源和密码生成工具,帮助安全研究人员进行密码破解、目录扫描和漏洞检测等任务。Kali Linux 自带的字典主要存储在 /usr/share/wordlists/ 和 /usr/share/seclists/ 目录下,涵盖了从常见密码到 Web 应用路径枚举的多种场景。其中,rockyou.txt 是最著名的密码字典,包含超过 1400 万条真实密码数据。此外,Kali Linux 还提供了强大的密码生成工具,如 Crunch、
阅读 → 红队渗透
OSCP技能:修复、编译与优化 Exploit——跨平台编译、静态链接与 Shellcode 生成
这可能是因为目标系统的架构不同(例如 32 位或 64 位)、缺少必要的库文件、代码被安全软件(如杀毒软件或 EDR)拦截,或者需要适配特定的网络环境。是本文的核心技术之一,指在一种平台(或架构)上编译出适用于另一平台(或架构)的程序(如在 Linux 上编译 Windows Exploit,或在 64 位系统上编译 32 位程序)。为了真正“利用”漏洞,我们需要嵌入恶意 Payload,如反向 Shell 或 Meterpreter,使目标机器主动连接攻击者的监听端,从而获得远程 Shell。
阅读 → 红队渗透
绕WAF的经验总结与技巧
绕过WAF的过程需要详细分析WAF的行为,并找出其防御漏洞。通过巧妙地利用注释符、分块传输、非空白符、SQL关键词变形等技巧,渗透测试人员可以绕过WAF的部分防护。然而,如果WAF的检测机制非常严格,甚至能拦截如这样的非常规SQL注入形式,此时可能需要考虑放弃该注入点,寻找其他攻击路径。需要特别注意的是,不同WAF对不同漏洞的拦截力度不同,如宝塔WAF在拦截SQL注入时就严格,导致无法绕过,而遇到安全狗时就值得一试。这提醒我们在渗透测试中应不断调整绕过策略,灵活应对不同类型的WAF。
阅读 → 红队渗透
网络威胁框架:ATT&CK框架下的红队攻击链
ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)框架作为渗透测试中的行动框架,对常见的攻击行为进行了详细总结。它为红队提供了一种结构化的攻击方法,帮助我们从不同的角度理解和模拟攻击。
阅读 → 红队渗透
Web枚举:深入了解目标应用系统
Web枚举是渗透测试过程中不可或缺的一环,其核心在于通过浏览器工具、网络分析和逻辑推理,全面识别目标系统的技术背景。识别编程语言、框架、Web服务器、数据库和操作系统。灵活利用浏览器工具和URL分析获取更多信息。通过全面的Web枚举,渗透测试人员能够深入了解目标系统,为后续的漏洞利用和攻击载荷设计打下坚实基础,无论目标技术栈多么复杂,均可实现精确的信息收集与利用。
阅读 → 安全研究
深入理解Web服务器及其安全性
网络服务器(Webserver)是一种设计用于通过互联网或局域网向用户提供网络内容和应用的软件或硬件。80:HTTP443:HTTPS8080:备用 HTTP3000:开发或自定义应用8000:Python 应用。
阅读 → 红队渗透
OSCP Checklist【精心整理,建议收藏】
获取初始访问权限后,记得对内部网络进行枚举。这可能发现内部托管的Web服务器、MSSQL服务器等。使用代理工具(如:chisel)可以从Kali机器扫描内部网络。
阅读 →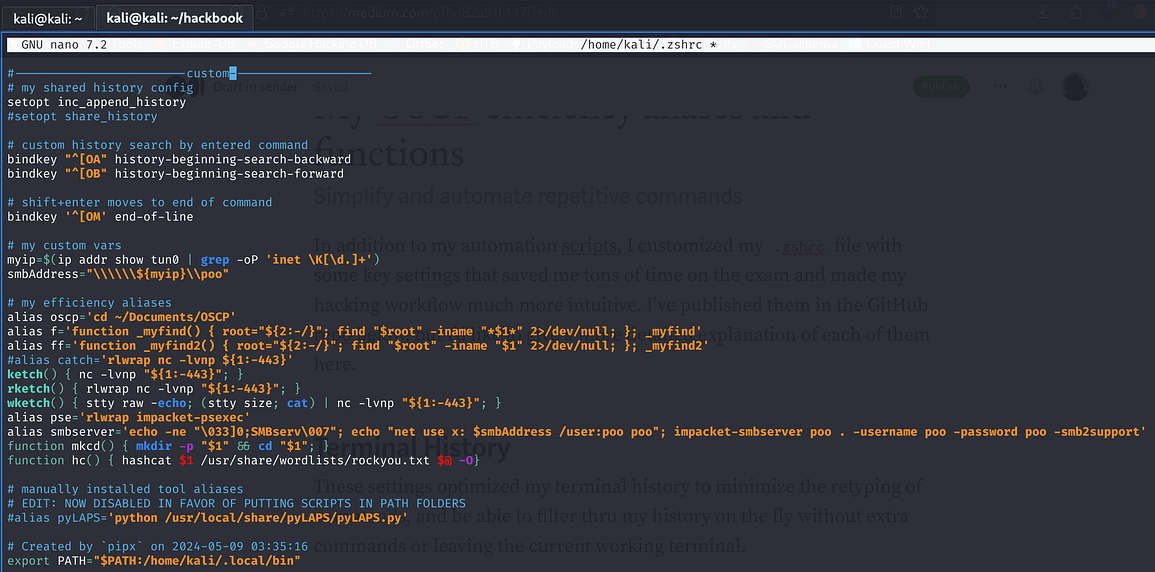 红队渗透
OSCP作弊利器(2)
在这里,我从tun0获取 VPN IP,并通过$myip变量在命令中方便地使用它。它还构建了一个地址字符串,用于下一节中定义的smbserver函数。
阅读 → 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
阅读 → 红队渗透
内网渗透:域用户组与权限
当计算机加入域后,可以通过域内用户进行登录。与本地用户不同,域内用户的信息存储在域控制器(Domain Controller, DC)中,用户的添加、密码修改等操作均需在域控制器上执行。
阅读 → 红队渗透
内网渗透:工作组用户与权限
计算机的身份可以分为两种:本地工作组和域。我们的电脑都是默认本地工作组的形式。本地工作组的所有账号、密码、用户组等信息均保存在电脑的本地文件中。即使没有网络,只要设备能够开机,输入本地账户和密码即可登录。UAC(User Account Control,用户帐户控制)是微软在Windows Vista及更高版本中推出的一种安全控制机制。防止恶意软件修改系统关键配置。提供用户操作确认机制,增强系统防护能力。用户权限UAC认证备注超级管理员(Administrator)无需认证。
阅读 → 红队渗透
WordPress 进入后台获取shell的几种姿势(wordpress getshell)
👨🎓 博主介绍:大家好,我是 vortex5 ,很高兴认识大家 ➤。
阅读 → 安全研究
挂了代理就真的安全了吗?(WEBRTC技术详解)
是一种开源技术,支持浏览器和移动设备之间的实时通信,无需额外插件即可实现音视频通话、P2P文件传输等功能。目前,WebRTC 功能被广泛集成在 Google Chrome、Firefox 和 Microsoft Edge 等主流浏览器中,是其内置的一部分。这种技术为现代互联网应用带来了便捷性,但也带来了一定的隐私风险。WebRTC 的核心功能依赖于服务器。STUN 服务器的作用是帮助设备在 NAT 和防火墙环境中识别其公网IP地址,从而实现点对点(P2P)通信。然而,这一过程可能导致用户真实IP的泄露。
阅读 → 红队渗透
Windows版的nc?PowerCat使用指南
PowerCat是一款完全基于 PowerShell 的网络工具,被称为 Powershell 版的 nc,专为渗透测试设计。
阅读 → 红队渗透
从非交互式 Shell 到全交互式 tty:反弹 Shell 终端升级全攻略
在渗透测试中,初始获取的Shell往往是非交互式的,存在命令补全缺失、无法运行交互工具等限制。本文系统分析了三种Shell类型:非交互式(如Netcat反弹)、半交互式(通过Python或script模拟PTY)和全交互式(完全模拟终端)。重点介绍了从非交互式升级的方法:利用Python的pty.spawn()或script命令创建伪终端,再通过stty设置终端参数、调整环境变量(TERM/SHELL)实现功能强化。其核心原理是通过PTY(伪终端)模拟真实终端的数据流和控制信号传输,使Shell
阅读 → 红队渗透
打靶初始阶段:服务枚举
打靶初始阶段:服务枚举
阅读 → 红队渗透
深入剖析Kerberos认证中的黄金票据与白银票据攻击
黄金票据和白银票据是Kerberos认证体系中常见的被攻击者滥用的两种手段。黄金票据更侧重于全域控制,而白银票据则专注于特定服务的攻击。强化域控和服务账户的安全,防止哈希值泄露。定期更新密码、最小化权限,并使用强认证机制。通过持续监控、日志分析等手段,识别和防止异常行为。通过将Kerberos认证的流程与私人电影院的购票过程做类比,我们可以更加直观地理解黄金票据和白银票据的攻击手段及其威胁。希望大家能通过这篇文章,对Kerberos认证体系中的潜在风险有更深入的认识。
阅读 →应急响应基础知识与系统加固指南
网络安全是一场没有终点的防守战,通过完善的应急响应流程和系统加固措施,企业可以显著降低遭受攻击的风险并提升自身的防御能力。未来,安全防护需要不断更新策略,保持警觉,才能在日益复杂的威胁环境中立于不败之地。
阅读 → 安全研究
护网必会的七大经典 Windows 组件漏洞详解
在网络安全领域,尤其是护网行动中,掌握经典的Windows系统漏洞是至关重要的技能。这些漏洞因其高影响力和广泛的应用场景,成为攻击者和防御者共同关注的焦点。本文将围绕几个经典的Windows漏洞,包括MS08-067、MS17-010(EternalBlue)、CVE-2019-0708(BlueKeep)、PrintNightmare、Sigred、SeriousSam以及Zerologon等,从漏洞背景、工作原理、利用方式以及防御措施四个方面进行深入剖析。
阅读 → 红队渗透
渗透利器:NC工具全方位使用指南
nc(Netcat)作为一个功能强大且高度灵活的网络工具,在渗透测试和网络安全领域具有广泛的应用。通过简洁高效的命令行操作,nc可以用于建立反向Shell、传输文件、端口扫描、以及通过隧道穿透内网等多种实战场景。因此,nc不仅仅是一个简单的工具,而是每个渗透测试人员必须熟练掌握的利器,它能在不同的安全测试场景中,提供高效且低风险的解决方案。掌握nc的使用技巧,能够极大地提升渗透测试过程中的灵活性与效率。
阅读 → 红队渗透
红队规范:减少工具上传,善用系统自带程序
例如,当你通过漏洞成功获得一个低权限的Shell后,上传一款带有显著特征的工具,很可能立即被系统防护检测到,从而引发管理员的关注。例如,Windows系统中的批处理脚本和PowerShell脚本,由于属于系统默认资源,即便是高敏感度的杀毒软件,也通常不会将它们视为恶意工具。例如,利用漏洞完成初始渗透后,尽量通过目标主机自带工具继续进行内网横向移动,而非直接上传扫描工具进行无差别探测。未来的红队工作,将更多地依赖专业技术人员对目标系统的深入理解,以及对系统原生工具的巧妙运用。实现反向Shell,或者通过。
阅读 → 红队渗透
破解常见钓鱼攻击误区:别让安全“盲区”成为致命漏洞
钓鱼攻击并不可怕,可怕的是对其的误解和忽视。无论是依赖杀毒软件,还是对文件类型或正规网站的盲目信任,都会让攻击者找到可乘之机。唯有认清这些误区,采用全面的防护措施并持续提升安全意识,才能真正筑牢安全防线。网络安全的核心在于防患于未然,而非亡羊补牢。愿本文能帮助您更好地识别钓鱼攻击,让钓鱼者始终“钓”不到你。
阅读 → 红队渗透
Nmap:网络扫描利器详解
Nmap是网络安全领域的瑞士军刀,其丰富的扫描类型和灵活的参数使其适用于从简单主机发现到复杂漏洞评估的各种场景。在使用时,建议根据目标特性分阶段调整策略(如先-sn发现主机,再-sV探测服务),并结合-oA保存结果以便分析。无论是渗透测试还是防御优化,Nmap都是不可或缺的利器。参考资源Nmap官方手册。
阅读 → 红队渗透
玩转 Burp Suite (2):Decoder、Comparer 和 Logger 模块使用
Logger 模块主要用于记录通过 Burp Suite 代理的所有网络流量,它能够详细地记录HTTP请求和响应的各种信息,包括请求方法((如GET、POST等)、请求的URL,请求头(如User-Agent、ContentType等)、请求体内容、响应状态码(如200、404等)、响应头和响应体等。这些数据块可以是HTTP请求、HTTP响应、文件内容等。它可以精确地找出两个数据块在字节级别或字符级别上的不同之处,包括新增的内容、删除的内容以及修改的内容。如果内容有多层编码,可以重复解码操作。
阅读 → 安全研究
解析类漏洞:从前端数据逃逸到后端执行
个人理解:解析类漏洞是一类利用解析器或执行引擎的特性,使得输入数据在解析时被错误地当作代码执行的漏洞。这类漏洞的共性在于,攻击者通过构造特定格式的数据,使其在系统解析和执行的过程中绕过了预期的安全检查或过滤,导致代码的非预期执行。解析类漏洞的本质在于前端的恶意输入数据在被解析时被错误地当作可执行的代码,从而在后端引发安全问题。这种漏洞的存在和利用,几乎涉及所有现代 Web 应用的输入处理和解析。无论是数据库查询、页面渲染还是模板引擎,解析器的工作原理和执行机制都可能被攻击者用来构造恶意数据。
阅读 → 红队渗透
掌握 gobuster 的 completion 子命令:红队打靶的“作弊器”
启用gobuster提升效率:无需记忆复杂的命令或选项名称,大幅缩短输入时间。降低错误率:避免输入拼写错误或漏掉必需的参数。动态提示:根据当前上下文提供精确的补全建议,操作更直观。
阅读 → 红队渗透
host碰撞与子域名发现的核心区别及实战边界
本文系统对比了子域名发现与Host碰撞两种网络资产探测技术的区别。子域名发现基于已知主域名,通过DNS查询发现其下属子域名;Host碰撞则基于目标IP,通过修改HTTP请求头探测服务器绑定的隐藏域名。两者在核心依赖、技术原理、适用场景等方面存在本质差异:子域名发现依赖DNS解析,适用于公网资产梳理;Host碰撞直接与Web服务器交互,适合探测内网隐藏域名和IP关联资产。实际渗透测试中,两者常组合使用,先通过子域名发现梳理主域资产,再通过Host碰撞挖掘IP关联资产,实现全面的资产探测。
阅读 → 红队渗透
玩转 Burp Suite (1)
Burp Suite是一款功能强大的 Web 应用安全测试工具,集成了多种模块化组件,为安全测试人员提供了全方位的漏洞检测能力。无论是中小型网站,还是复杂的大型企业 Web 系统,Burp Suite 都能够胜任,帮助测试人员高效发现潜在的安全问题。下面我们按照 Burp Suite 的功能选项卡,逐一介绍其强大的功能模块。Dashboard 的扫描功能虽然涵盖了爬虫、审计和 API 扫描,但在实际使用中常常并不是最佳选择。Burp Suite 的扫描能力相较于专用工具(如xrayAWVS。
阅读 → 红队渗透
信息收集番外篇——资产梳理
资产梳理,顾名思义,是对收集到的目标资产进行分类、筛选和优先级排序的过程。通过对资产的分析,我们可以挑选出那些最有可能存在漏洞、最具攻击价值的资产。这一过程的目的是让渗透测试更加高效,集中精力攻克那些高价值资产,从而提高测试的成功率和影响力。需要注意的是,资产梳理并不是每次都需要执行的操作。它主要适用于目标资产数量庞大的情况。在资产较少的情况下,梳理的作用相对较小,因为我们几乎可以逐一评估每个资产的风险。资产梳理是渗透测试中的重要步骤,尤其是在面对大量资产时,能够有效提高测试的效率和准确性。
阅读 → 红队渗透
信息收集系列(六):路径爬取与目录爆破
在信息收集的过程中,路径爬取(爬虫)与目录爆破是获取隐藏资源和潜在漏洞的两种核心方法。本篇将结合工具和实际经验,深入解析如何高效进行路径爬取与目录爆破,从而快速挖掘出隐藏漏洞。路径爬取与目录爆破是信息收集的基础工作,但不能完全依赖工具单独完成任务。在实际操作中,需要结合多种工具和方法,灵活调整策略。希望本篇能为你的渗透测试工作提供实用指导,助你快速收集关键信息,迈出漏洞发现的第一步。
阅读 → 红队渗透
AV免杀与EDR免杀:从原理到实践的全面解析
在网络安全攻防中,“免杀”技术是攻击方用以躲避检测的关键手段,而防御方则通过不断演进的技术手段与之对抗。本文将深入解析AV免杀(杀毒软件免杀)与EDR免杀(端点检测与响应系统免杀)的区别,并探讨其背后的原理与应对方式。EDR(端点检测与响应)是一种综合性的终端安全解决方案,它不仅关注静态文件,还监控终端设备上的行为、系统事件和网络活动,运用规则引擎和机器学习模型发现恶意活动。如果将恶意软件比作小偷,AV免杀的手段类似于小偷换一身衣服、带上假发等,通过伪装外貌,逃过仅依赖外貌特征识别的小区保安(杀毒软件)。
阅读 → 红队渗透
信息收集系列(五):存活探测与指纹识别
在信息收集系列的前几篇文章中,我们系统地扩展了资产收集范围,从 IP 地址、子域名到端口扫描,逐步完善了目标资产清单。完成端口扫描后,我们已经最大程度地获取了目标资产的基本范围。存活探测:确认资产是否在线,以提高后续扫描效率。指纹识别:获取目标的技术栈信息,分析目标的关联性,并筛选出高危或脆弱资产,为后续渗透测试奠定基础。
阅读 → 红队渗透
Linux 敏感文件路径总结以及查找方法
在渗透测试中,了解系统关键文件的路径及其作用是十分必要的。在后渗透阶段,掌握这些路径能够帮助安全测试人员更高效地收集信息并发现潜在的安全漏洞。以下是常见服务文件路径、系统敏感文件路径以及查找方法的总结。Linux 系统中存在一些重要的敏感文件,它们存储了用户信息、系统配置和历史记录等内容。通过了解和掌握这些敏感文件路径及查找方法,可以在渗透测试中更加高效地发现系统的薄弱点,为进一步的渗透打下基础。在后渗透测试阶段,查找机密文件是收集信息的重要步骤。这是一种有效的方法,用于查找潜在的机密内容。
阅读 → 红队渗透
信息收集系列(四):端口扫描
在前几篇文章中,我们介绍了 IP 和子域名的收集工作。那么,拿到这些 IP 和子域名后,接下来该做什么呢?我建议优先进行端口扫描。端口扫描是渗透测试和信息收集中的重要环节。《16款端口扫描工具横向对比测评》。这篇文章对主流工具进行了深入分析,非常值得一读。
阅读 → 红队渗透
信息收集系列(三):子域名收集——工具篇
在信息收集系列的前两篇文章中,我们分别介绍了基础概念、工具配置以及使用 ASN 分析、证书查询和关联域名收集来扩大攻击面的方法(信息收集系列(一):基础概念与工具配置和信息收集系列(二):ASN 分析及域名收集这些方法帮助我们识别目标的基础网络结构,并提取与组织相关的初步资产。在本篇文章中,我们将聚焦于子域名收集工具。子域名收集是信息收集中的重要环节之一,通过高效地收集和爆破子域名,可以更全面地发现目标的外部资产,为后续渗透测试中的漏洞挖掘提供方向。
阅读 → 安全研究
又一不为人知的信息收集利器——Netlas
Netlas.io 定位于网络安全信息收集与 IT 审计领域,其平台通过索引全球范围内的主机、端口和服务信息,并将结果聚合至一体化数据平台中。Netlas 还包含威胁情报数据和攻击面管理工具,可帮助用户更深入了解网络安全环境,全面掌握全球数字资产的分布与状态。提供对全球主机和服务的端口、协议、暴露程度等信息的自动化索引。支持多种数据查询,包括 DNS 记录、WHOIS 信息、证书信息、威胁情报数据等。高效的查询 API,允许用户通过 API 关键字快速定位目标资产。
阅读 → 安全研究
HTTP 协议及内外网划分详解
HTTP(Hypertext Transfer Protocol,超文本传输协议)是用于在万维网(WWW)上传输超文本数据的通信协议。作为客户端和服务器之间的通信桥梁,HTTP 协议使得客户端(通常是浏览器)能够通过 URL 向 Web 服务器发送请求,服务器则根据请求返回响应。HTTP 协议的无状态性质使得每次请求和响应都是独立的,但也提供了较为简单高效的通信机制。HTTP 协议工作在客户端-服务器架构(B/S)上,广泛应用于网页浏览、API 调用等多种网络应用中。
阅读 → 红队渗透
信息收集系列(二):ASN分析及域名收集
在上一篇文章《信息收集系列(一):基础概念与工具配置》中,我们介绍了信息收集的基本概念,并详细讲解了如何安装 ProjectDiscovery 系列工具,为实战中的信息收集打下基础。本文将进入信息收集的实战部分,主要涵盖 ASN 分析、证书分析以及关联域名收集等核心内容。通过这些方法,我们希望能帮助渗透测试人员更全面地识别目标资产,扩大攻击面并提升信息收集的效率。信息收集是渗透测试的基础,通过 ASN 分析和关联域名收集,你可以更全面地识别目标资产并扩大攻击面。
阅读 → 红队渗透
信息收集系列(一):基础概念与工具配置
狭义的资产:通常是指厂商的域名和 IP 地址,这些是直接与厂商拥有的服务器、系统等资源相关的资产。广义的资产:指厂商在互联网上的所有有价值的资源的集合。包括但不限于厂商的域名和 IP、公开的端口和服务、相关的可执行文件(如.apk.exe)、源码托管平台(如 GitHub、GitLab)、云上数据、内部团队协作工具(如 Slack、Google 组)等。这些资产在网络空间中构成了厂商的整体网络资产体系。但需要注意的是,属于厂商的资产并不等同于被纳入合法赏金测试的范围。
阅读 →红队渗透安全见闻六:通讯协议安全问题剖析
在这篇文章中,我们将深入探讨通讯协议在保密性、完整性、身份验证、可用性等方面的常见安全问题,并介绍相关的防御措施。例如,在网络钓鱼攻击中,攻击者伪装成银行或其他合法机构,骗取用户的敏感信息。例如,在电商平台,攻击者可能通过篡改订单信息改变金额,导致商家和用户的损失。例如,某些协议没有对数据的长度和类型进行严格的限制,攻击者可能利用这些漏洞进行缓冲区溢出攻击。随着工业互联网的发展,越来越多的工业控制系统与传统IT系统相结合,这也意味着它们将面对IT系统常见的安全威胁,如病毒和恶意软件。
阅读 → 红队渗透
黑客常用 DOS 命令
这些命令可以帮助管理员快速获取系统信息、进行网络配置、管理用户权限和进程、配置共享、以及进行文件管理等操作。用户管理命令用于查看当前用户、创建或删除用户、修改用户权限等。:本文中的命令仅供学习与合法测试用途,请务必在授权环境下操作,避免在未经授权的系统中进行此类测试。这些命令用于监控和管理系统中的进程、网络端口和服务状态,可以帮助检测异常活动和管理资源。文件管理命令可以进行文件的创建、编辑、删除、目录管理等操作,方便文件快速传输与操作。系统关机命令用于计划关机、重启、取消关机等操作。
阅读 → 安全研究
云技术基础知识(一)
云是一种基于网络的 IT 基础设施系统,它通过软件抽象化了计算、存储和网络资源的创建与管理,用户可以按需使用这些资源而无需关心底层硬件设施的细节。云基础设施必须具备高度的稳定性、容错性和可扩展性,以满足不同规模和需求的企业与应用场景。容器技术来源于 Linux 的一系列内核功能,它并不是单一的“容器”特性,而是由多个功能组合而成,这些功能包括控制组(cgroups)、命名空间(namespaces)等。
阅读 → 红队渗透
信息泄露漏洞一文速通
从个人数据的角度看,敏感信息是指那些一旦泄露可能导致个人尊严受损,或造成财产损失的个人信息,如身份证号、信用卡号、住址、联系方式等。不同领域对敏感信息的定义和保护要求不同,在挖掘企业SRC时,我们首先要明确目标企业的行业特性,以便有针对性地寻找潜在的敏感信息和评估其泄露风险。以上为敏感信息泄露的风险点分析及挖掘要点,安全人员在进行安全审查和渗透测试时,需充分利用上述信息并结合行业特性,避免不必要的信息暴露,为企业安全保驾护航。敏感文件、敏感目录的挖掘一般都是靠工具、脚本来找,比如灯塔、BBscan等。
阅读 → 红队渗透
常见端口对应服务及漏洞攻击向量
常见端口对应服务及其漏洞
阅读 → 安全研究
Windows 基础 (三):常用CMD命令详解及病毒编写
本文主要介绍常用的CMD命令,以及通过这些命令如何编写简单批处理(BAT)脚本病毒。这些脚本的作用是通过模拟消耗系统资源、篡改系统配置等方式,产生类似DOS(Denial of Service)攻击的效果。本文仅供学习与研究之用,请勿用于非法用途。本文首先介绍了常用的DOS命令,然后介绍了几种基于批处理脚本的 DOS 攻击方法,包括资源耗尽、锁机、无限重启等。利用这些方法,攻击者可以通过简单的脚本对系统资源造成大量消耗,破坏系统稳定性和可用性。免责声明。
阅读 → 安全研究
SRC漏洞挖掘经验技巧
在漏洞挖掘过程中,信息收集是关键一步,奠定了漏洞挖掘的基础。信息收集既可以帮助确定目标范围,也能明确目标的系统结构,掌握服务状态,为后续挖掘提供方向。对于找到的漏洞,建议详细记录,包含漏洞的复现过程、截图等,方便后续复盘。通过信息收集阶段,有时可以直接发现系统漏洞,如系统管理页面未加权限保护、GitHub泄露的管理后台账号密码等。漏洞挖掘需要理解系统业务逻辑和功能点,尤其是涉及用户输入、上传、查询的接口,是漏洞常见的入口。:通过工具收集的子域名可能有误报,可自行筛选,排除不可访问的域名。
阅读 → 安全研究
掌握 Shodan:冷门搜索技巧让你脱颖而出
在前几期的文章中,我们详细介绍了 Shodan 的基本用法、命令和进阶技巧,包括如何批量查找并验证漏洞,以及如何发现并解锁隐藏的脆弱资产。这一期,我们将为您补充一些冷门的语法技巧,这些技巧将帮助您更深入地挖掘 Shodan 的潜力,提升搜索的精准度和效率,从而灵活进行设备搜索和信息收集。
阅读 → 红队渗透
一步步带你在Windows中安装YoScan并解决各种报错问题【详细指南】
YoScan是一款综合性资产收集工具,整合近二十种优秀工具,以实现综合性、一键式资产收集。其功能包括子域名收集、Web存活探测、Web指纹探测、筛选真实IP并整理为C段、真实IP的top1000端口扫描、Google/Bing爬虫寻找后台/上传等接口、GitHub敏感信息收集、邮箱收集、SSL证书提取以及Web favicon提取等。
阅读 → 红队渗透
黑客基础之HTML
HTML(超文本标记语言)是用于描述和构建网页的基础语言。作为一种标记语言,它并非编程语言,而是通过标签将网页内容结构化、格式化并呈现给用户。HTML文档通常由一系列的标签和文本组成,浏览器解析这些代码后展示网页内容(因此HTML文档也叫做web页面)。对于前端开发者和网络安全人员而言,熟练掌握HTML标签的使用不仅有助于高效开发网页,还能在进行网页渗透测试时识别潜在的安全漏洞。HTML定义了网页的结构和内容,通过不同的标签来实现网页元素的组织和呈现。理解这些标签的功能和作用,对于开发和测试网页至关重要。
阅读 → 红队渗透
【最新】Kali Linux虚拟机安装与优化全攻略:踩坑经验+必做设置 助你事半功倍!
本文详细介绍了Kali Linux虚拟机环境的安装与优化流程。主要内容包括:从清华镜像源下载Kali镜像文件,根据虚拟机类型选择对应版本;配置虚拟机硬件参数(CPU核心数、内存分配等);设置共享文件夹和时间同步;解决显示缩放和语言环境问题(调整DPI缩放、设置中文界面);提供将用户文件夹改回英文的方法。通过系统化优化,可构建高效稳定的渗透测试环境,适合安全从业者和学习者参考使用。
阅读 →安全研究玩转Shodan:深度挖掘特定漏洞与脆弱资产的实战技巧
通过本文,我们探讨了如何利用Shodan搜索特定漏洞,尤其是未授权访问的风险,帮助我们快速定位脆弱资产。记住,思路决定出路,真正重要的并不是手中的工具,而是运用这些工具的人的智慧和策略。如果您对此内容有任何疑问或建议,欢迎在评论区与我交流!
阅读 → 安全研究
Shodan 进阶使用技巧:无高级会员如何搜索指定漏洞并进行批量验证
即便没有高级会员权限,通过发散思维和灵活的语法组合,我们仍然可以在 Shodan 上实现特定漏洞的设备筛查。此方法对于预算有限的小白用户尤其实用,为安全研究人员提供了更多的探索空间。通过 Shodan 和 Metasploit,可以在无高级权限的情况下,通过漏洞指纹精准查找并批量验证漏洞目标。需要注意的是,Shodan 搜索到的设备并不一定全部可被利用,需谨慎操作并在合法合规的前提下进行安全测试。
阅读 → 安全研究
Shodan 使用秘籍:揭秘全球设备搜索,轻松挖掘网络安全情报!
Shodan 是一个专注于互联网连接设备的搜索引擎,主要用于信息收集与安全分析。作为一款强大的安全测试工具,Shodan 还提供了命令行工具,帮助用户更高效地执行复杂搜索和数据提取任务。Shodan 的网页版界面简洁直观,支持用户通过多种筛选条件高效获取联网设备的信息。注册与登录:访问 Shodan 官网,注册并登录账号,以解锁更多功能和查询权限。搜索功能:在搜索栏输入关键词即可检索互联网连接的设备信息。支持多种过滤条件,例如port:80(指定端口)、org:Google。
阅读 → 安全研究
安全见闻九:逆向与二进制安全
二进制安全是围绕计算机底层二进制指令展开的攻防对抗,涉及PC、移动设备和嵌入式系统等多平台。核心环节包括静态分析(IDA Pro、Ghidra等工具解析文件结构)和动态分析(Frida、调试器等监控运行时行为),用于发现内存破坏、逻辑漏洞等安全问题。攻击者利用这些漏洞执行攻击,而防御方则采用代码混淆、加壳、内存保护等技术提升攻击难度。随着AI技术的应用,二进制安全攻防日趋智能化,要求从业者既要掌握多平台逆向工具,又要深入理解底层原理,以应对日益复杂的网络安全挑战。
阅读 →安全研究安全见闻八:量子计算
量子计算安全是一个跨学科的复杂领域,涉及物理学、计算机科学、密码学等多个领域的知识。通过了解漏洞风险并采取相应的测试方法,可以更好地保障量子计算系统的安全。
阅读 →红队渗透安全见闻七:洞悉硬件设备的安全风险
硬件设备中的漏洞不仅局限于其软件层面的安全问题,红队可以通过多种方式,包括物理攻击、固件修改、侧信道攻击等,发掘设备的弱点并进行利用。通过渗透测试模拟真实攻击场景,企业可以识别潜在的风险并采取相应的防御措施,确保硬件设备的安全性。
阅读 →红队渗透网络安全领域推荐证书介绍及备考指南
OSCP是针对渗透测试领域的入门级证书,考察考生的实际操作能力,要求能够独立发现和利用漏洞进行系统入侵。这张证书以实战能力为核心,备受行业认可。信息收集:包括网络侦察、端口扫描、服务识别等。漏洞发现:如SQL注入、缓冲区溢出、文件上传等常见漏洞的识别。漏洞利用:掌握多种漏洞的利用方法,获取系统权限。后渗透测试:包括权限提升、横向移动、数据窃取等操作。OSEP更专注于漏洞挖掘和漏洞利用开发,是面向高级渗透测试员和安全研究员的高级认证。它要求考生具备深厚的逆向工程、漏洞开发及漏洞利用能力。逆向工程。
阅读 → 红队渗透
渗透测试导学
渗透测试(Penetration Testing,简称 Pen Test)是一种通过模拟真实攻击行为来评估计算机系统、网络或 Web 应用程序安全性的方法。其核心目标是发现系统中的安全漏洞,验证这些漏洞是否可被利用,并评估其潜在影响。通过模拟黑客的攻击手法,渗透测试帮助企业识别安全弱点,制定修复措施,并提升整体防御能力,确保系统在面对真实威胁时具备足够的韧性。渗透测试通常由专业的安全团队执行,结合自动化工具与手动技术,覆盖从信息收集到漏洞利用的完整攻击生命周期。
阅读 →红队渗透安全见闻四:操作系统安全机制深度解析
操作系统安全是网络安全防护的基础,也是最复杂的一环,涉及内核漏洞、驱动程序等多层面技术。虽然这些技术对新手来说可能显得高深,但提前掌握相关知识有助于明确学习方向,逐步深入理解网络安全的核心原理。从注册表管理、防火墙控制,到自启动、计划任务和事件日志,每个组成部分都对系统安全有重要影响。对于安全人员而言,熟悉这些底层机制不仅是理解攻击技术的基础,也是有效防御的关键。通过持续学习这些核心技术,安全从业者能够更好地应对复杂网络攻击,确保系统稳定与安全。
阅读 →安全研究安全见闻三:脚本程序与病毒
脚本语言的力量不可小觑,既可以用于合法的自动化工具开发,也可被用于编写恶意程序。对于安全从业者而言,掌握这些语言的攻击与防御技术至关重要。持续学习和关注这些脚本,有助于我们在未来的安全工作中占据主动,提前识别并阻止潜在威胁。
阅读 → 安全研究
安全见闻二:Web程序构成与潜在漏洞
Web程序的安全问题错综复杂,涵盖前端、后端、数据库和服务器等多个层面。面对如此多样的挑战,唯有不断拓展视野,才能更好地掌握应对各种威胁的知识与技能。安全之路如同学海无涯,只有通过持续学习和实践,才能明确前进的方向,保持不断进步的动力。
阅读 →红队渗透安全见闻一:包罗万象的网络安全
编程语言的选择对于红队来说,效率和实用性至关重要。Python、PHP、Go和Java等语言都表现出色,灵活性和强大的功能使它们能够在各种环境中发挥作用,助力快速开发和漏洞利用。计算机硬件基础了解计算机硬件的组成及其工作原理,对于识别潜在的攻击面至关重要。熟悉CPU、内存、存储和网络设备的特性,能够帮助安全专家更好地进行漏洞分析和系统防护。网络基础网络协议、网络架构及其安全性是保护数据和系统的关键。
阅读 →