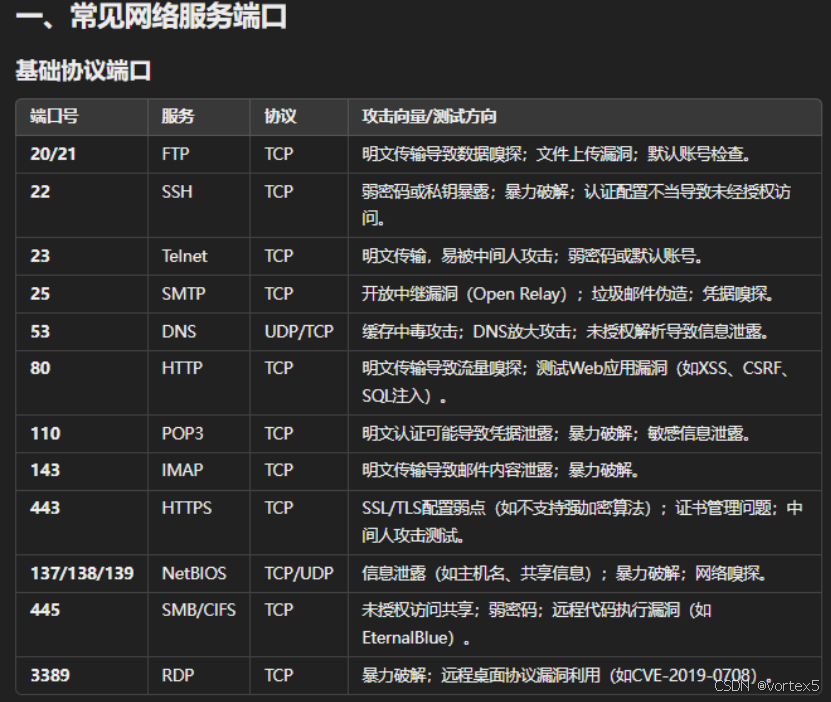
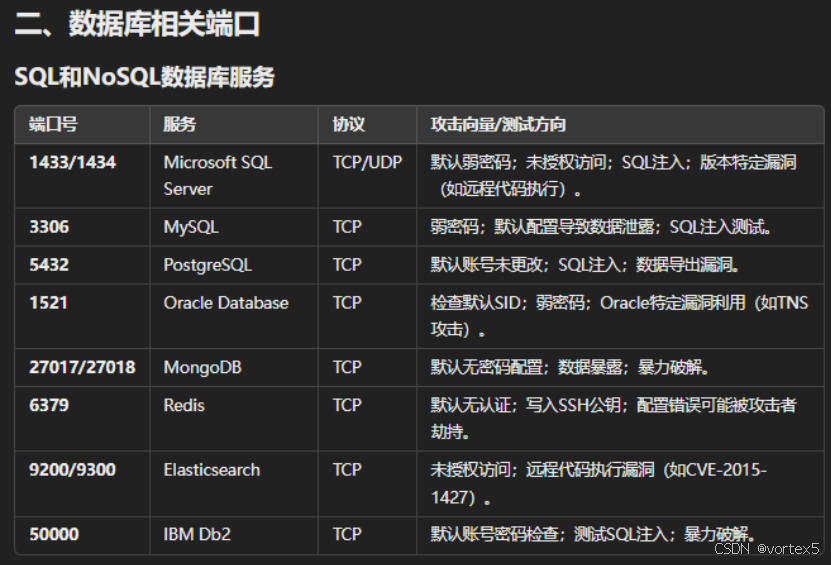
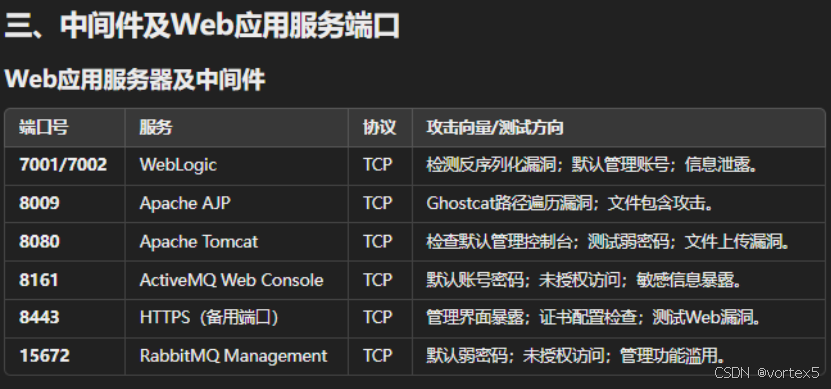
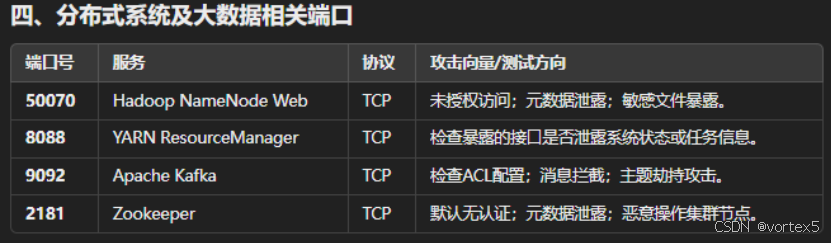
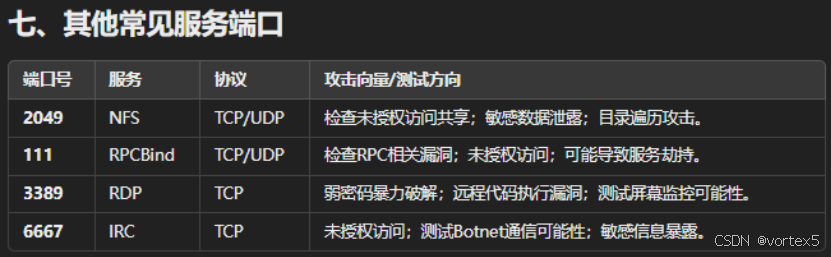
表格汇总(端口从小到大)
| 端口 | 服务 | 描述 | 常见漏洞 |
|---|---|---|---|
| 20/21 | FTP (File Transfer Protocol) | 用于文件传输协议,支持上传和下载。 | 匿名访问、弱口令 |
| 22 | SSH (Secure Shell) | 安全的远程登录协议,用于加密的命令行访问。 | 弱口令、暴力破解 |
| 23 | Telnet | 不加密的远程登录协议,提供命令行界面。 | 弱口令、明文传输 |
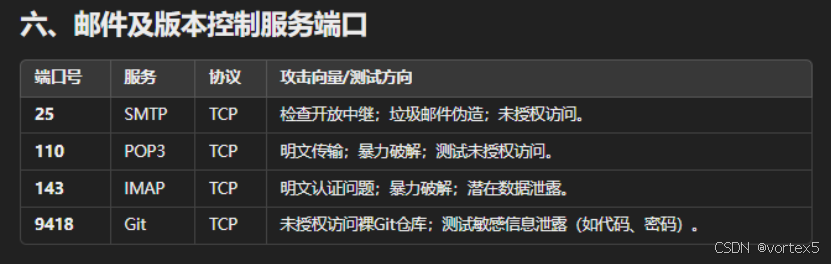
| 25 | SMTP (Simple Mail Transfer Protocol) | 用于邮件发送的协议。 | 弱口令、邮件伪造 |
| 43 | Whois | 提供域名和IP地址的注册信息查询服务。 | 信息泄露 |
| 53 | DNS | 域名解析协议,支持TCP/UDP传输。 | DNS缓存中毒、未授权访问 |
| 67/68 | DHCP | 动态主机配置协议,用于分配IP地址。 | 配置不当导致IP泄露 |
| 69 | TFTP | 简单文件传输协议。 | 未授权访问、弱口令 |
| 80 | HTTP | 超文本传输协议,用于网页服务。 | XSS、SQL注入、弱口令 |
| 110 | POP3 | 邮件接收协议,与SMTP配合使用。 | 弱口令、邮件窃取 |
| 135 | RPC | 远程过程调用协议,用于分布式计算。 | 弱口令、信息泄露 |
| 137/138/139 | SMB/CIFS | 文件和打印共享协议。 | 未授权访问、永恒之蓝 (MS17-010) |
| 143 | IMAP | 邮件协议,用于支持离线模式的邮箱访问。 | 弱口令、信息泄露 |
| 161/162 | SNMP | 简单网络管理协议,监控和管理网络设备。 | 默认弱口令(public) |
| 389 | LDAP (Lightweight Directory Access Protocol) | 目录访问协议,常用于身份验证。 | 注入漏洞、弱口令 |
| 443 | HTTPS (SSL/TLS) | 安全的超文本传输协议,用于加密的网页访问。 | 心脏滴血漏洞、过期TLS协议 |
| 445 | SMB | 文件和打印共享协议,用于网络共享。 | 未授权访问、永恒之蓝 (MS17-010) |
| 512/513/514 | Linux Rexec | Linux远程执行命令服务。 | 弱口令、暴力破解 |
| 873 | Rsync | 文件同步协议,支持增量备份。 | 未授权访问、弱口令 |
| 1080 | SOCKS Proxy | 提供代理服务的协议。 | 未授权访问、暴力破解 |
| 1099 | Java RMI | Java远程方法调用协议。 | 反序列化漏洞、远程命令执行 |
| 1352 | Lotus Domino | IBM邮件和协作软件的服务端口。 | 弱口令、信息泄露 |
| 1433 | MSSQL | 微软的关系数据库服务。 | 弱口令、注入漏洞 |
| 1521 | Oracle Database | Oracle数据库服务端口。 | 弱口令、远程代码执行 |
| 2049 | NFS (Network File System) | 文件共享协议,用于网络存储。 | 配置不当、信息泄露 |
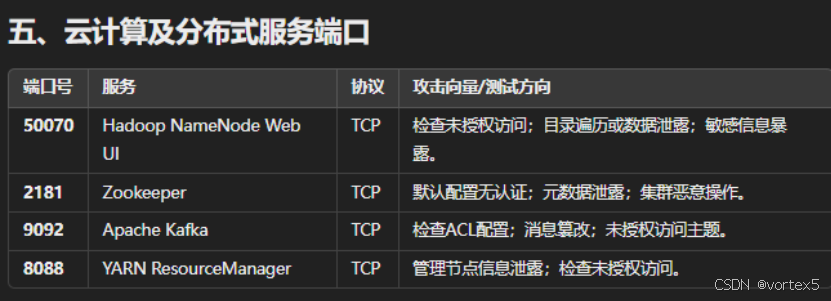
| 2181 | Zookeeper | 分布式协调服务。 | 未授权访问 |
| 2222 | 虚拟机管理服务 | 用于虚拟机管理的协议。 | 弱口令、未授权访问 |
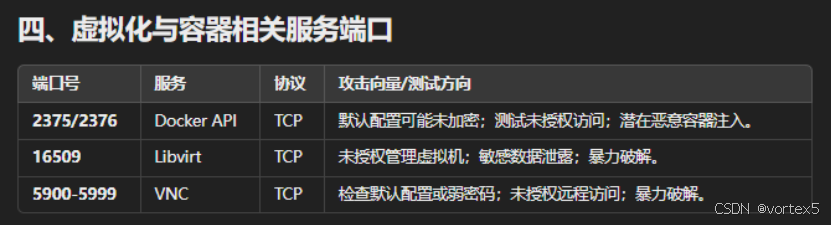
| 2375/2376 | Docker | 容器化平台的管理端口。 | 未授权访问 |
| 2601 | Zebra | 动态路由协议。 | 默认密码(zebra) |
| 3128 | Squid Proxy | HTTP缓存和代理服务。 | 未授权访问、内网漫游 |
| 3306 | MySQL | 开源关系数据库服务。 | 弱口令、注入漏洞 |
| 3389 | RDP (Remote Desktop Protocol) | 远程桌面协议。 | 弱口令、CVE-2019-0708 |
| 3690 | SVN | 版本控制系统的服务端口。 | 未授权访问、信息泄露 |
| 4440 | Rundeck | 自动化运维管理工具。 | 弱口令、未授权访问 |
| 4560 | log4j SocketServer | 用于日志收集的远程服务。 | CVE-2019-17571:反序列化漏洞 |
| 4750 | BMC | 用于远程管理的协议,支持自动化操作。 | CVE-2016-1542:远程代码执行 |
| 4848 | GlassFish | 开源Java应用服务器。 | 弱口令、权限提升 |
| 5000 | SysBase/DB2 | IBM DB2数据库服务。 | 爆破、注入漏洞 |
| 5432 | PostgreSQL | 开源关系数据库服务。 | 弱口令、远程代码执行 |
| 5632 | PyAnywhere | 基于Python的在线IDE和Web托管服务。 | 代码执行漏洞 |
| 5900 | VNC (Virtual Network Computing) | 远程桌面服务。 | 弱口令、默认密码、未授权访问 |
| 5984 | CouchDB | NoSQL数据库服务。 | 未授权访问、信息泄露 |
| 6379 | Redis | 高性能键值存储数据库。 | 未授权访问 |
| 7001/7002 | WebLogic | Oracle Java EE应用服务器。 | 默认弱口令、远程代码执行 |
| 7180 | Cloudera Manager | 用于管理Hadoop集群的管理界面。 | 弱口令、未授权访问 |
| 8069 | Zabbix | 集群监控系统。 | 弱口令 Getshel |
| 8080 | Tomcat | 开源Web应用服务器。 | 管理页面弱口令,put上传 |
| 8080 | JBoss | 开源的企业级Java中间件系统。 | 未授权、反序列化RCE |
| 8080-8090 | Web服务 | 多种Web应用常用端口。 | 常见Web漏洞(如XSS、SQL注入) |
| 8089 | Jetty/Jenkins | Web应用服务器与CI工具。 | 反序列化漏洞、控制台弱口令 |
| 8161 | Apache ActiveMQ | 消息队列管理系统,常用于消息传递。 | 默认口令、CVE-2016-3088漏洞 |
| 9000 | FastCGI | 用于Web服务器的接口,支持动态内容的生成。 | 远程命令执行漏洞 |
| 9001 | Supervisord | 用于进程管理的工具。 | CVE-2017-11610:远程命令执行漏洞 |
| 9043/9090 | WebSphere | 企业级Java EE应用服务器。 | 反序列化漏洞、权限提升 |
| 9200/9300 | Elasticsearch | 搜索引擎和分析平台。 | 未授权访问 |
| 10000 | Webmin | 开源的Web服务器管理面板。 | 弱口令、权限提升 |
| 10001/10002 | Tomcat JMX Remote | 用于JMX远程管理Tomcat。 | Tomcat反序列化漏洞 (CVE-2016-8735) |
| 11211 | Memcached | 高性能分布式内存缓存系统。 | 未授权访问 |
| 27017/27018 | MongoDB | NoSQL数据库服务。 | 未授权访问 |
| 50000 | SAP Management Console | SAP管理控制台服务。 | 远程命令执行漏洞 |
| 50070 | Hadoop | Hadoop分布式计算框架。 | 未授权访问 |
| 61616 | Apache ActiveMQ | 消息队列服务。 | CVE-2016-3088:任意文件写入漏洞 |
| 60020 | HBase | 分布式存储系统。 | 未授权访问 |
| 60030 | HBase | HBase的HTTP端口。 | 未授权访问 |
原文 https://blog.csdn.net/2301_79518550/article/details/143523009