OSCP Checklist
🍬 写在前面
👨🎓 博主介绍:大家好,我是 vortex5 ,很高兴认识大家 ➤ 主页传送门
✨主攻领域:【网络安全】【渗透领域】【SRC挖掘】【靶场复现】 📝欢迎大家关注我的 vx 公.众.号:飓风瞭望 🎉如果本文对您有所帮助,请点赞➕评论➕收藏 一键三连😋 🎉欢迎关注💗一起学习👍一起讨论⭐️一起进步 🙏作者水平有限,欢迎各位大佬指点,相互学习进步呀~
权限提升检查(Privilege Escalation)
Linux权限提升
Windows权限提升
注意
获取初始访问权限后,记得对内部网络进行枚举。这可能发现内部托管的Web服务器、MSSQL服务器等。使用代理工具(如:chisel)可以从Kali机器扫描内部网络。
AD域检查 (Active Directory)
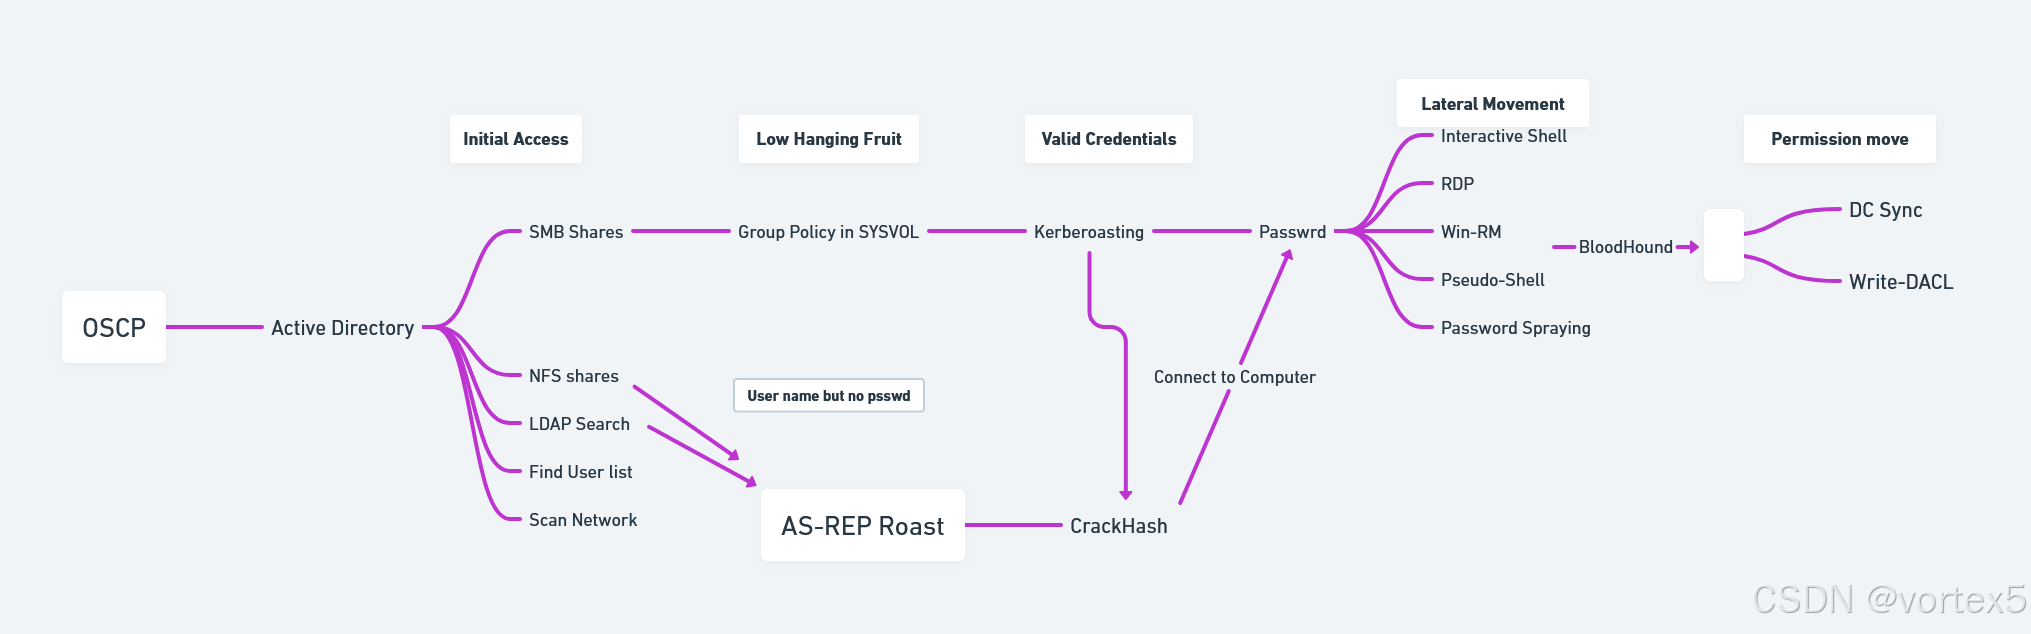
下面是国外大神整理的AD域渗透思维导图:
端口服务检查
深入学习服务渗透,可参考:HackTricks
FTP 21端口
- 使用 nmap 枚举服务,通常它运行在21端口:
nmap --script ftp-* -p 21 <IP> - 检查FTP版本是否存在漏洞。
- 检查是否允许匿名登录:
ftp anonymous@<IP>,并尝试读取文件。 - 最后尝试暴力破解:
hydra -L path/to/usernames.txt -P path/to/wordlist.txt <IP> ftp - 如果获得写权限且FTP连接到Web服务器,尝试上传反弹Shell文件。
SSH 22端口
- 枚举服务,检查22和2222端口是否运行SSH服务。
- 尝试使用已知凭据进行密码喷洒攻击。
- 进入系统后,检查
/etc/passwd获取其他用户,然后进行基本的暴力破解(如:username:username)。 - 检查是否存在SFTP共享。
- 如果有受密码保护的RSA密钥,使用ssh2john和john破解。
- 最后尝试暴力破解:
hydra -L path/to/usernames.txt -P path/to/wordlist.txt <IP> ssh
WEB服务 80/443端口
- 使用Nmap基本脚本枚举Web服务:
nmap --script=http-enum <IP> - 检查
/robots.txt和/sitemap.xml以获取额外信息。 - 使用Feroxbuster、Dirbuster或Gobuster枚举Web目录。
- 检查服务是否使用默认凭据(如:admin:admin)。
- 如果发现API端点,使用Gobuster进行FUZZ测试。
- 获取Web服务器版本,并在SearchSploit中查找已知漏洞。
- 使用
whatweb枚举服务,检查是否为已知可利用的CMS(如:Umbraco)。 - 如果是WordPress服务,使用
wpscan查找插件漏洞。 - 如果发现登录页面,尝试基于SQL注入速查表进行SQL注入测试。
- 如果URL中出现
?page=X,尝试路径遍历或LFI攻击;若是Windows机器,尝试RFI配合哈希传递攻击。 - 使用Web爬虫(如:gospider)检查链接和文件包含。
- 使用 testssl 测试TLS/SSL协议漏洞。
- 参考 HackTricks的checklist。
KERBEROS 88端口
- 使用Nmap枚举域名。
- 进行Kerbrute攻击。
- 若已知凭据且Kerberos预认证未启用(DONT_REQ_PREAUTH),进行AS-Rep Roasting攻击。
- 进入系统后,分析Kerberoastable用户,并进行Kerberoasting。
- 如果通过
responder等方法获取到哈希,使用hashcat破解或进行中继攻击(Relay Attacks)。
SNMP 161端口
- 枚举服务版本:
sudo nmap -p 161 -sV <IP> - 使用
snmpwalk枚举服务,获取所有MIB信息,检查已知MIB(如用户、安装的程序等)。 - 通过
NET-SNMP-EXTEND-MIB::nsExtendOutputFull进一步枚举信息。
SMB 139/445端口
- 枚举SMB版本,检查是否启用签名,以便执行中继攻击。
- 检查是否启用了SMB匿名共享访问,如果启用,下载所有可能的数据并进行数据分析。
- 使用
crackmapexec(新版本是netexec)对域内(或本地,使用--local-auth参数)进行凭据喷洒攻击,重复尝试找到的每组用户名和密码。 - 如果存在可写文件夹,尝试使用
impacket-psexec进行身份验证。 - 检查域控制器的公共共享文件夹中的“有趣”文件夹。
- 如果获得写权限且SMB连接到Web服务器,尝试上传反弹Shell文件。
原文 https://blog.csdn.net/2301_79518550/article/details/144966514