// TAG
#网络
106 篇
 安全研究
逆向笔记:锐捷 802.1X 客户端多网卡检测机制与 VirtualBox 兼容补丁
锐捷认证客户端5.0.2014.108在检测多网卡时,因未豁免VirtualBox Host-Only网卡,导致其通过真实联网探测后被踢下线。分析发现,该机制依赖三步:建可疑名单(跳过含“VMWARE”或特定关键词的网卡)、真实连通性探测(绑定网卡IP并连接百度)、触发StopAuthentication(102)下线。针对此,提出3处等长字节补丁:一、绕过处罚逻辑;二、修改关键词表使“virtualbox”命中跳过规则。两方案均不改变代码长度,可安全应用,彻底解决虚拟机网卡误判问题。
阅读 →ss 命令指南:网络排查神器
Linux ss 命令详解 ss (Socket Statistics) 是 Linux 下高效查看网络连接信息的工具,直接读取内核 socket 数据,比 netstat 更快更详细。 核心功能 支持 TCP/UDP/RAW/Unix 等 socket 类型筛选 提供连接状态、队列、性能参数等详细信息 可显示占用端口的进程信息 支持地址/端口/状态等多种过滤条件
阅读 →Thunar文件管理器快捷键与使用技巧
这是 Thunar 最强大的进阶功能,可以为右键菜单添加任意命令。Edit → Configure custom actions... → 点击 + 号操作名命令适用条件在终端中打开目录以 root 打开目录复制文件路径全部搜索文件(Catfish)目录批量压缩全部图片幻灯片图片文件宏含义%f单个选中文件的路径%F所有选中文件的路径列表%n单个选中文件的文件名(不含路径)%N所有选中文件的文件名列表%d当前目录路径%p当前目录路径(与 %d 相同)
阅读 → 杂记
网络路径探测三大技术:原理、缺陷与选型指南
本文对比了三种网络路径探测技术:ICMP traceroute、TCP traceroute和0trace。ICMP方案简单通用但易被禁用;TCP方案可穿透防火墙但会被NAT丢弃;0trace利用现有TCP会话,隐蔽性最佳但依赖活跃连接。三种方法各有利弊,需根据目标环境选择:允许ICMP时优先使用标准traceroute;存在TCP会话时用0trace;否则尝试TCP方案但需考虑NAT影响。最终结论指出不存在完美探测方案,实际应用中需组合使用并接受部分路径不可见的事实。
阅读 → Windows
Netsh:Windows网络管理的瑞士军刀
无论是快速切换IP、备份防火墙策略、编写脚本实现无人值守部署,还是使用进行深度的网络诊断,熟练掌握netsh都能让你的网络管理工作事半功倍。它是Windows管理员工具箱中当之无愧的“瑞士军刀”。
阅读 → Linux
Linux 设计哲学:通过调用名区分行为的艺术
Linux 系统中“通过调用名区分行为”的设计传统,是 UNIX 哲学在工程实践中的智慧结晶。经济性原则:用最少的代码实现最多的功能复用原则:共享代码基础,统一维护兼容性原则:保持传统命令名称,对用户透明从 BusyBox 的极致节省空间,到 systemd 的工具链整合,再到现代云原生工具的子命令模式,这种思想不断演化。理解这个设计模式,不仅能帮助你更好地使用 Linux 工具,也能在你的编程实践中做出更明智的架构决策。下次当你发现ls和cp。
阅读 → Linux
systemctl 服务管理完全指南
本文系统梳理了 systemd 和 systemctl 的核心概念与使用方法。主要内容包括:1)从 SysVinit 到 systemd 的演进历程,重点介绍 systemd 的并行启动机制和单元(Unit)抽象;2)systemctl 基础命令体系,包括服务生命周期管理、状态转换模型及常用操作指令;3)Unit 配置文件的详细解析,涵盖服务单元文件结构、不同类型服务的启动机制(simple/exec/forking等)以及关键参数说明。
阅读 → 红队渗透
构建可审计、可分层、可扩展的SSH身份管理体系
本文介绍了SSH身份管理的安全优化方案。针对传统SSH使用中存在的单密钥复用、配置混乱等问题,提出分层隔离身份与模块化配置策略。通过创建规范目录结构、设置严格权限,并采用双密钥体系(高敏环境使用硬件安全密钥,低敏环境使用软件密钥)来提升安全性。同时将SSH配置拆分为模块化文件,实现关注点分离和插件化管理。该方案可帮助红队成员、运维工程师等用户在资产规模扩大时,仍能保持SSH体系的可靠性和隐蔽性,避免身份混用和密钥扩散风险。
阅读 → 红队渗透
基于资源约束的委派 (RBCD) 利用细节
RBCD(基于资源的约束委派)是一种安全机制,允许资源自主决定委派权限。其核心是目标计算机的msDS-AllowedToActOnBehalfOfOtherIdentity属性,配置后可实现任意用户委派访问。利用方式包括:1)通过默认MAQ值创建伪造机器账户;2)修改现有账户SPN绕过MAQ限制;3)结合密码修改权限使用S4U+U2U协议。防御建议监控计算机属性变更并限制MAQ值为0。该机制将控制权从服务端转移到资源端,需严格管理相关权限。
阅读 → 红队渗透
【红队】企业内部安全区域划分与攻防思路解析
护网实战中,红队的核心竞争力不仅在于漏洞利用、工具使用,更在于对企业内网安全区域的清晰认知——明确五大区域的定位、防御重点、核心资产,才能精准规划攻击路径,避免盲目操作。回顾五大区域的攻防逻辑:第一类区域是“突破口”,重点在于获取内网入口;第二类区域是“外网主战场”,核心是快速获取初始权限;第三类区域是“内网核心”,重点是横向移动、窃取核心数据;第四类区域是“必经之路”,依托其实现区域跳转;第五类区域是“终极目标”,掌控其即可掌控整个内网。
阅读 → 红队渗透
一文厘清DDoS与CC攻击
本文对比分析了DDoS和CC两种拒绝服务攻击的核心区别。DDoS是分布式"流量洪水"攻击,通过僵尸网络发起海量请求耗尽服务器带宽或协议资源,依赖UDP、ICMP等多层协议,攻击特征明显;CC攻击则是应用层"精准偷袭",模拟合法用户高频请求消耗特定应用资源,仅依赖HTTP/HTTPS协议,隐蔽性强。两者在攻击层面、协议依赖、流量特征和防御策略上存在本质差异:DDoS需流量清洗和协议加固,而CC攻击需WAF和行为识别防护。理解这些区别有助于针对性制定防御方案。
阅读 → 红队渗透
钻石票据与蓝宝石票据(Diamond Ticket & Sapphire Ticket)
摘要:Silver Ticket和Golden Ticket是经典的Kerberos攻击手法,前者伪造服务票据(TGS)用于横向移动,后者伪造票据授予票据(TGT)实现全域权限。2022年提出的Diamond Ticket和Sapphire Ticket进一步优化了攻击的隐秘性:Diamond Ticket通过合法TGT请求修改PAC来规避检测;Sapphire Ticket则利用S4U2self协议获取高权限用户的真实PAC进行替换,使检测系统更难发现异常。这些新型攻击手法在保持Golden Ticket
阅读 → 红队渗透
域环境下的几种密码修改方式与Impacket-changepasswd用法
Active Directory 提供了多种密码修改方式,每种方式使用不同的协议和端口。常见方法包括:SMB-SAMR(445端口,易触发限制)、RPC-SAMR(135端口,绕过SMB限制)、Kerberos kpasswd(464端口,使用Kerberos票据)和LDAP(389/636端口,需加密通道)。Impacket-changepasswd工具支持多种场景,如基础密码更新、机器账户绕过、管理员强制重置及Pass-the-Hash攻击,可通过参数指定协议、使用哈希或Kerberos认证。
阅读 → 安全研究
单点登录(SSO)全景解析:原理、协议对比
单点登录(SSO)解决了企业多系统登录的痛点,通过统一身份认证提升效率与安全。核心原理是身份提供方(IdP)与服务提供方(SP)建立信任链,通过票据(如Ticket/JWT)实现跨系统访问。主流协议包括CAS(适合传统Web)、SAML(企业级B2B)、OIDC(现代移动/API场景)和Kerberos(局域网域控)。安全风险集中于IdP防护,需强化传输加密(TLS)、票据生命周期管理(短时效)、来源校验(重定向白名单)及纵深防御(MFA/日志审计)。
阅读 → 安全研究
Alpine Linux syslinux 启动加固(密码保护)
本文介绍了在Alpine Linux中为syslinux启动引导程序设置密码保护的方法,防止攻击者通过修改启动参数获取系统权限。主要内容包括:1)安装whois工具并使用mkpasswd生成SHA-512密码Hash;2)修改/etc/update-extlinux.conf配置文件添加密码保护参数;3)通过update-extlinux命令同步配置;4)验证配置效果,确保正常启动不受影响,同时阻止未经授权的启动参数修改。该方案有效提升了系统启动安全性,防止通过单用户模式提权攻击。
阅读 → 安全研究
Linux 终端代理方案:从环境变量到 Proxychains 动态注入
本文对比了Shell中两种代理配置方式:export环境变量和proxychains代理链。export通过设置http_proxy、https_proxy和all_proxy分别代理不同协议流量,依赖程序主动支持;而proxychains通过Hook系统调用强制代理所有程序流量。两者原理不同,同时使用会导致代理冲突。建议根据场景二选一:常用工具优先使用export,特殊程序或需要强制代理时选用proxychains。
阅读 → 安全研究
警惕 Shell 脚本中的逻辑陷阱:&&|| 替代 if-else 引发的安全漏洞
&||短路组合逻辑不等价于if-else:前者受中间命令执行状态影响,后者仅由条件表达式决定分支;Shell 脚本的简洁性需以安全性为前提,看似微小的语法选择,可能成为系统安全的重大隐患。遵循结构化编程规范,才能从根源上规避此类逻辑陷阱。
阅读 → Linux
Linux下局域网IPv6地址发现与扫描
本地IPv6发现依赖NDP和邻居缓存,是查看已发现邻居的最简单方式。对于进一步扫描,使用nmap时必须指定接口(%interface),否则链路本地地址无法访问。掌握这些技巧,能有效管理和排查IPv6本地网络问题。
阅读 → 安全研究
浏览器跨域与跨站的区别详解
摘要:跨域与跨站是Web开发中的关键安全概念。跨域源于浏览器的同源策略,要求协议、域名、端口完全一致;跨站则关注顶级域名(eTLD+1)匹配,忽略协议和端口。跨站一定跨域,反之则不然。跨域问题主要影响资源请求,可通过CORS、JSONP或代理解决;跨站问题则涉及Cookie携带,需配置SameSite属性。理解二者的区别与联系,对处理前端交互和会话管理至关重要。
阅读 → 红队渗透
渗透测试红队快速打点策略的思考
本文探讨了渗透测试前期快速打点的关键技术与方法。通过整合网络资产测绘工具(如FOFA、Shodan)和自动化扫描器(gogo、observer_ward、nuclei),构建了一套高效资产收集与漏洞识别流程。重点解决了目标资产形式杂乱(域名、IP、URL混合)的处理难题,提出基于ICP备案、SSL证书等多维度测绘语法,以及资产分类清洗机制。该方法能最大化覆盖目标暴露面,但需持续维护指纹库和POC模板。未来可进一步优化蜜罐识别和红队工具特征检测,形成更智能的打点系统。
阅读 → 安全研究
网站压缩包上传解压功能的漏洞剖析
压缩包上传解压功能因高效便捷被广泛应用,但其安全漏洞频发,主要包括:1)软链接攻击,通过恶意符号链接篡改敏感文件;2)目录遍历漏洞(Zip Slip),利用路径拼接缺陷突破限制;3)恶意脚本绕过,压缩包内藏可执行文件规避检测;4)条件竞争漏洞,利用时间差留存恶意文件;5)解压异常残留,异常退出导致文件未清理;6)第三方组件漏洞,依赖缺陷组件引发风险。防护需多维度措施:严格校验压缩内容、最小化解压权限、更新组件版本、完善日志监控,构建全流程安全防线。
阅读 → 红队渗透
AK/SK 利用与云平台接管工具
AK/SK 是云上最危险的“万能钥匙”。一次泄露,可能导致全网资产失守。安全左移,从代码提交到 CI/CD 流水线,杜绝明文存储。快速验证资产枚举:ListCloud控制台接管多云管理:行云管家参考资料阿里云 RAM 安全最佳实践腾讯云 CAM 密钥管理Teamssix 云安全 Wiki。
阅读 → 安全研究
IDOR 越权漏洞测试思路 Checklist
本文提供了IDOR(不安全的直接对象引用)漏洞的详细测试清单,包含12个关键步骤:从ID值替换、参数污染测试到特殊字符注入、旧版本端点检查等。重点测试方法包括修改请求参数、加密ID处理、GUID枚举以及403/404绕过技巧。强调IDOR常与其他漏洞(如XSS)结合导致更严重风险。该清单为安全研究人员和开发人员提供了系统化的测试思路,帮助识别潜在越权风险,建议定期审计以防范新变种。测试时需确保合法授权并遵守相关法规。
阅读 → 安全研究
RDP 远程桌面连接常见问题详解
本文详细介绍了远程桌面(RDP)连接中的常见问题与解决方案。主要内容包括:网络级别身份验证(NLA)的工作原理与配置方法,微软账户登录RDP的规则与错误排查,无密码RDP连接的设置步骤,以及不同Windows版本下RDP多用户会话的行为差异。文章提供了组策略和注册表等多种配置方式,并介绍了RDPWrap工具实现多用户同时在线的方案。特别强调NLA的安全价值,建议仅在可信网络环境中关闭NLA,公网设备必须保持启用状态。同时提醒Windows Hello PIN码不能用于RDP登录,以及微软账户登录的格式要求。
阅读 → 红队渗透
CRTP、CRTE、CRTO 红队认证简要介绍
认证名称颁发机构技术重点工具/平台难度等级CRTPAD 红队攻击链、权限提升等PowerShell、AD 工具★★★☆CRTE高级红队攻击设计、跨域攻击等多种红队工具★★★★CRTOCobalt Strike 操作与绕过技术★★★★☆。
阅读 → 安全研究
libvirt 新手指南:从零开始掌握虚拟化管理
libvirt 的架构设计精巧,采用客户端-服务器模型,确保安全性和可扩展性。核心是 libvirtd 守护进程,它运行在主机上,监听本地或远程连接(如 TCP 或 UNIX 套接字)。客户端通过 API 调用 libvirtd 来执行操作,避免直接访问底层 hypervisor,提高了安全性。左侧:连接列表(QEMU/KVM),主机和 VM。主机视图:CPU、内存使用。VM 创建:点击“创建新 VM”,选择本地安装、ISO 或导入。步骤:分配 CPU/内存、选择存储、配置网络、启动安装。
阅读 → 红队渗透
Proxychains 配置全解析:从入门到高级应用
Strict 强调“全或无”,Dynamic 追求“尽力而为”,Random 讲究“随机掩护”。测试显示,Dynamic 成功率最高(~90%),Random 匿名性最佳(路径变异 100%)。配置时仅启用一种模式,调整 chain_len,测试效果。
阅读 → Linux
Linux网络接口命名详解:从eth0到ens33
Linux网络接口命名经历了从传统eth0到现代ens33等可预测命名的演变。传统命名简单但易漂移,而可预测命名基于硬件属性保证了稳定性,适用于虚拟化和云环境。ens33常见于VMware虚拟机,eth0则多出现在旧系统或禁用可预测命名时。管理员可通过检查接口名称或GRUB配置判断当前规则,建议新系统保留可预测命名,对于兼容性需求可回退传统命名或使用动态获取网卡名称的脚本。这一演变反映了Linux系统对现代复杂环境的适应性改进。
阅读 → 安全研究
20+常用网络协议介绍
网络协议是计算机通信的核心规则,按照OSI或TCP/IP模型分层运作,确保数据传输的标准化、可靠性和安全性。本文系统介绍了20种关键协议: 基础协议:IP(IPv4/IPv6)负责数据包路由;TCP提供可靠连接;UDP侧重高效传输;ARP实现IP-MAC地址解析;ICMP用于网络诊断。 应用层协议:HTTP/HTTPS驱动网页浏览;DNS转换域名与IP;SMTP/POP3/IMAP处理邮件;FTP管理文件传输;DHCP自动分配网络参数......
阅读 → 杂记
从集线器到路由器:计算机网络演进之路
本文从点对点通信出发,系统介绍了计算机网络核心设备的工作原理。首先分析集线器的广播转发机制及其局限性,进而阐述交换机如何通过MAC地址表实现智能转发。然后说明路由器如何利用IP地址和路由表处理跨网络通信,并详细解析数据包从源到目的地的传输过程。文章揭示了网络设备"功能单一但协作高效"的设计哲学:交换机负责数据链路层转发,路由器处理网络层寻址,计算机通过子网判断和ARP协议完成通信。这些基础原理构成了现代互联网的基石,对理解更复杂的网络技术具有重要意义。
阅读 → 安全研究
网站防爆破安全策略分析
从“连续两次输入正确密码”的段子到真正的防爆破方案,我们可以看到,网络安全从来不是靠奇思妙想,而是需要科学、系统的策略。LockOutRealm、IP白名单、MFA和频率限制,每一种方法都有自己的适用场景和优缺点,关键在于根据业务需求合理组合。希望这篇干货能帮你在防爆破的路上少踩坑,打造一个让黑客望而却步的登录系统!
阅读 → 红队渗透
Kali Linux 配置 VirtualBox 或 VMware 共享文件夹
本文介绍了在Kali Linux中为VirtualBox和VMware虚拟机设置共享文件夹的方法。首先需要在主机设置共享文件夹并创建挂载点,然后测试手动挂载(VirtualBox使用mount -t vboxsf命令,VMware使用vmhgfs-fuse命令)。接着通过修改/etc/fstab文件实现开机自动挂载,并解释了关键参数含义。最后使用mount -a命令使配置立即生效,无需重启。文中还提供了调整文件夹所有者权限的说明。
阅读 → 安全研究
客户端攻击防御:详解现代浏览器安全措施
现代浏览器通过多种安全机制(如CORS、CSP、HTTPOnly/SameSite Cookie)防御XSS和CSRF攻击。CORS限制跨源请求,CSP控制资源加载,HTTPOnly阻止脚本访问Cookie,SameSite限制跨站请求。结合输入验证、输出编码和CSRF令牌等策略,可构建多层防护体系。开发者需正确配置这些措施并关注其局限性(如CORS/CSP配置风险),以提升Web应用安全性。
阅读 → 红队渗透
【教程】使用 ngrok 进行临时端口映射(含警告页绕过方法)
本文介绍了如何使用ngrok进行本地端口映射。主要内容包括:1) 注册ngrok账号并安装客户端;2) 通过Authtoken认证账户;3) 启动HTTP/TCP端口映射(免费用户仅支持随机端口);4) 提供Web服务和SSH等示例;5) 付费用户可指定子域名;6) 支持配置文件管理多个隧道。操作简单,只需几个命令即可将本地服务暴露到公网,方便测试和共享。
阅读 → 安全研究
XPath注入攻击详解:原理、危害与防御
XPath注入是一种针对使用XPath查询XML数据的应用程序的安全攻击技术。攻击者通过在输入中插入特殊XPath语法来修改查询逻辑,可能导致身份验证绕过、数据泄露等安全问题。与SQL注入类似,但影响范围通常限于XML文档。防御措施包括输入验证、参数化查询、最小权限原则和特殊字符转义等。开发人员应避免直接拼接用户输入构造XPath查询,而应采用预编译参数化方式。虽然XPath注入较SQL注入少见,但对基于XML的系统仍构成严重威胁,需纳入整体安全防护策略。
阅读 → 安全研究
Nginx 配置文件提权的实战思考
Nginx配置不当导致的权限提升风险分析 本文深入分析了Nginx配置不当可能引发的四种高危权限提升场景,包括错误的Sudo权限下放、SUID权限滥用、配置文件访问控制缺陷和容器环境默认Root运行。研究揭示了三种核心攻击链:(1)通过动态模块加载实现内存级代码执行;(2)利用任意文件读取获取敏感信息;(3)借助WebDAV协议实现文件写入和持久化控制。文章详细阐述了各攻击链的技术原理、实现步骤及风险特征,并提供了应急排查方法和防御加固方案,强调严格收敛Nginx执行权限、禁用动态模块加载和合理配置文件访问
阅读 → Windows
WAMP 和 XAMPP 区别对比
WAMP与XAMPP对比摘要(150字) WAMP和XAMPP都是本地Web开发环境套件,主要区别在于: 1️⃣ 平台支持:WAMP仅限Windows,XAMPP跨平台(Windows/Linux/macOS)。 2️⃣ 组件:WAMP含Apache+MySQL+PHP;XAMPP多集成MariaDB(MySQL分支)、Perl及扩展模块(如Tomcat)。 3️⃣ 易用性:WAMP界面简洁适合新手,XAMPP功能更丰富但略复杂。 4️⃣ 适用场景:WAMP适合Windows简单开发,XAMPP适合跨平台或
阅读 → 安全研究
PrivateTmp:Linux系统中的临时文件隔离机制
PrivateTmp是systemd提供的一种安全机制,通过为每个服务分配私有的/tmp和/var/tmp目录,实现进程间文件隔离。它利用Linux内核的命名空间技术,在服务启动时创建独立的tmpfs挂载点,使得服务无法访问其他进程的临时文件。该功能通过编辑服务单元文件中的PrivateTmp=true启用,能有效防止文件篡改、信息泄露等安全风险,尤其适用于Web服务器、数据库等多服务环境。虽然增强了安全性并自动清理临时文件,但不支持服务间文件共享,且可能增加内存开销。
阅读 → Linux
iptables详解:Linux防火墙的核心工具
本文以门禁系统为比喻,详细讲解了Linux防火墙工具iptables的原理与应用。文章首先将iptables比作门禁设置软件,解释其与内核Netfilter框架的关系。随后通过"表"、"链"和"规则"的类比,系统性地介绍了iptables的过滤、地址转换(NAT)、数据包修改等功能模块。为帮助理解,文中提供了10个实践任务,包括端口控制、IP限制、ICMP管理等场景,每个步骤都配有相应的命令示例和测试方法。这些内容从基础到进阶,全面展现了iptab
阅读 → 红队渗透
现代杀软对抗技术分析
现代杀软对抗是一场技术和策略的博弈。攻击者通过流量伪装、内存对抗、行为隐藏等手段,试图绕过杀软的流量查杀、静态查杀和动态查杀机制。流量对抗利用OSS、CDN和加密技术隐藏C2通信;行为对抗通过动态调用、Syscall、堆栈欺骗等技术规避动态监控;针对360、卡巴斯基等杀软的特定对抗策略则需要更精细的优化。未来,随着杀软和EDR技术的不断发展,攻击者需要持续创新,开发更隐蔽的对抗技术。同时,安全研究人员也需要深入理解这些对抗手段,以设计更有效的防御机制。
阅读 → 安全研究
Linux 进程管理与终止命令详解——kill进程进阶技巧
本文深入解析Linux进程管理核心机制,重点探讨终止命令的工作原理与实用技巧。首先阐明进程生命周期与信号机制(SIGTERM、SIGKILL等)的本质区别,指出优雅终止的重要性。随后系统比较kill、killall、pkill等命令的匹配机制:kill精确针对PID,killall完全匹配进程名,而pkill支持部分匹配。文章还详细介绍ps、lsof、pgrep等定位工具的使用场景,并给出安全终止进程的最佳实践,包括信号选择策略(优先SIGTERM)和避免误杀的方法。
阅读 → 安全研究
Linux 防火墙概述:原理、演变与实践应用
Linux防火墙的核心是Netfilter,一个集成在Linux内核中的框架,用于在数据包通过系统时进行拦截和修改。:数据包进入网卡后、路由决策前的处理。:目标为本地进程的数据包。:需要转发的数据包。:本地发出的数据包。:数据包离开网卡前的最后处理。用户通过工具(如iptables、nftables)配置这些钩子上的规则,实现流量过滤、修改或转发。例如,iptables通过命令行操作Netfilter,设置数据包的处理策略。Linux防火墙以其灵活性和高性能成为网络安全的核心组件。
阅读 → 安全研究
Python进阶与常用库:探索高效编程的奥秘
本文介绍了Python中常用模块的功能与应用。os模块提供文件和目录操作,包括路径管理、文件属性和系统交互;hashlib支持数据加密与哈希计算,用于安全校验;base64实现二进制数据编码;logging模块提供灵活的日志记录功能;装饰器则用于增强函数行为,如权限验证和性能监控。这些工具覆盖了文件处理、安全加密、数据编码和程序调试等常见开发需求,是Python程序员必备的实用技能。
阅读 → 安全研究
浅谈 Linux 文件覆盖机制
本文探讨了Linux系统中文件覆盖操作的机制与应用。文章首先分析了mv命令在普通文件、目录和符号链接等不同场景下的覆盖行为,并详细说明了权限检查机制。随后对比了cp命令与shell重定向的覆盖特点,总结了数据丢失风险及防范措施(如交互模式、备份选项)。文章还介绍了文件覆盖在系统运维、脚本编写和数据处理中的实际应用案例,并揭示了底层文件系统(如ext4)的实现原理。最后指出随着快照文件系统和自动化工具的普及,文件覆盖的安全性将进一步提升,同时强调了掌握其操作机制对系统管理的重要性。
阅读 → 安全研究
SSH authorized_keys 文件详解
SSH公钥认证的核心配置文件authorized_keys是实现安全登录的关键组件。本文系统介绍了该文件的位置、权限要求(600/700)、语法结构(选项+密钥类型+Base64数据+注释)及常见密钥类型(RSA/ECDSA/Ed25519等),重点解析了限制命令执行、IP来源等高级选项的配置方法。同时探讨了文件的格式容错性(续行符/空行处理)和常见问题排查(权限/SELinux/密钥匹配),并提供了多种应用场景的配置示例,为系统管理员和开发者提供了全面的配置参考指南。
阅读 → 安全研究
SMTP、POP 和 IMAP 协议详解
电子邮件系统依赖于三大核心协议协作:SMTP负责发送邮件,采用客户端-服务器模型通过TCP端口25/587传输;POP3用于从服务器下载邮件到本地(端口110/995),适合单设备离线访问;IMAP(端口143/993)支持多设备同步管理服务器端邮件。三者各司其职:SMTP专注传输,POP3侧重本地存储,IMAP实现云端同步。现代版本均通过TLS加密(如STARTTLS、POP3S、IMAPS)和身份验证机制提升安全性。这些协议共同构建了稳定高效的电子邮件服务体系。
阅读 → 安全研究
FTP Bounce Attack:原理、影响与防御
FTP Bounce Attack是一种利用FTP协议被动模式(Passive Mode)漏洞的网络攻击方式。攻击者通过伪造PORT命令,将FTP服务器的数据连接重定向到目标设备,从而实施攻击。攻击过程包括建立控制连接、发送伪造的PORT命令、执行命令和传输数据。这种攻击可能导致数据泄露、篡改及绕过防火墙等危害。为防御此类攻击,可禁用PORT命令、限制数据连接、配置防火墙并更新FTP服务器软件。了解其原理及防御措施对保护网络安全至关重要。
阅读 → 红队渗透
网络安全侦察与漏洞扫描One-Liners
本文详细介绍了网络安全侦察与漏洞扫描的关键技术,重点包括子域名枚举、漏洞扫描和资产信息提取。子域名枚举部分提供了多种命令行工具和脚本,如通过RapidDNS、BufferOver.run、VirusTotal等平台快速获取目标域名的子域名。漏洞扫描部分则针对常见漏洞(如LFI、XSS、CVE-2020-5902等)提供了自动化检测脚本,帮助识别潜在的安全风险。资产与信息提取部分则展示了如何从目标网站提取JavaScript文件、API端点等关键信息。这些技术为安全研究人员和渗透测试人员提供了全面的参考,助力
阅读 → 安全研究
SSL 证书格式指南:PEM、DER、PKCS#12、JKS 等格式详解
SSL/TLS证书格式解析:从PEM到PKCS12 本文系统讲解了SSL/TLS证书的存储格式体系,包括PEM、DER、PKCS#7和PKCS#12等关键格式。文章首先澄清证书格式与文件扩展名的区别,强调编码方式和私钥包含情况才是核心差异。通过分类体系图展示了证书格式的两种主要分类维度:按编码方式(PEM文本和DER二进制)和按容器类型(纯证书、证书链和密钥库)。重点解析了PEM格式的结构特征、常见扩展名和使用场景,以及DER作为二进制格式的特点。
阅读 → 红队渗透
常用Top100端口详解——网络安全工程师的备忘单
端口是网络通信的命脉,理解常用端口及其用途,不仅有助于日常管理,还能提升安全防护能力。从基础的 HTTP(80)到数据库的 MySQL(3306),再到游戏的 Minecraft(25565),每个端口背后都承载着特定的功能。合理选择和管理端口,避免冲突,遵循约定,是构建高效、安全网络的关键一步。
阅读 → Windows
深入浅出:LDAP 协议全面解析
LDAP 是一种专为访问和维护分布式目录信息的协议,诞生于 1993 年,由密歇根大学的 Tim Howes 等人开发。它是 X.500 目录服务标准的轻量版,去除了复杂的特性,专注于高效性和易用性。LDAP 的核心目标是提供一种标准化的方法,用于查询和管理存储在目录服务器中的结构化数据,例如用户信息、组织结构或设备记录。在实际应用中,LDAP 常与目录服务器(如 OpenLDAP、Microsoft Active Directory)结合使用,成为企业身份管理的基础设施。
阅读 → 红队渗透
详解反射型 XSS 的后续利用方式:从基础窃取到高级组合拳攻击链
反射型 XSS 看似微不足道,却能在精心设计的攻击链中掀起惊涛骇浪。从窃取 Cookie 到触发 SSRF,它不仅是渗透测试的“敲门砖”,更是红队演练中的“万能跳板”。通过本文的剖析,我们看到 XSS 转 SSRF 如何将前端漏洞升级为后端灾难,揭示了攻防链条的复杂性与魅力。在安全的世界里,攻防永无止境。攻击者利用漏洞的创造力,提醒防御者必须以更严谨的思维构建保护网。希望本文的洞察能为你提供启发,保持警惕,不断学习,才能在漏洞与防护的博弈中占据主动。声明。
阅读 → 红队渗透
解决靶机分配的 IP 地址与 Kali 机器静态 IP 地址冲突的方法
通过在靶机上手动释放并续租 IP 地址,可以快速解决与 Kali 静态 IP 的冲突问题。这种方法简单高效,尤其适合有权限直接操作靶机的场景。只要确保靶机获取的新 IP 与 Kali 的地址不同,网络通信即可恢复正常,为后续的测试任务扫清障碍。如果问题仍未解决,可以考虑调整 Kali 的静态 IP 或深入排查网络配置。希望这篇文章能帮到你!
阅读 → 杂记
塑造现代互联网的力量:Berkeley在网络领域的影响与贡献
从 BSD 系统的发布到 TCP/IP 协议栈的实现,再到 BPF 过滤器的开发,伯克利大学的研究人员和学术团队对网络技术的发展产生了巨大推动作用。今天,随着互联网和网络技术的快速发展,我们仍然能够在大量的现代工具和协议中看到“Berkeley” 的身影。特别是,伯克利计算机科学的研究团队、研究人员和开发项目推动了许多重要的网络技术的发展。为了更好地理解 Berkeley 在网络领域的影响,本文将探讨几个最具代表性的贡献,并深入分析这些技术对现代网络和互联网的影响。就开始了大量的网络协议研究,并且与。
阅读 → 杂记
VoIP技术及其与UDP的关系详解
VoIP是一种通过互联网或其他IP网络传输语音的技术。与传统电话系统依赖专用电路不同,VoIP将语音信号转化为数字数据包,通过现有的网络基础设施(如宽带互联网)发送到目标端。这种方式不仅降低了通信成本,还使得语音通信能够与视频、文本等多种服务无缝集成。VoIP的成功离不开UDP的支持。凭借其低延迟、高效率的特性,UDP为实时语音通信提供了坚实的基础。尽管存在丢包等局限性,但通过RTP、RTCP和网络优化的协同作用,这些问题已被有效控制。
阅读 → 红队渗透
AD域渗透之用户枚举技术全解析
RID、RPC 和 LDAP 枚举各有千秋,分别适用于不同的权限级别和信息需求。RID 枚举轻量隐蔽,RPC 枚举快速高效,LDAP 枚举全面深入。Impacket 提供灵活的独立脚本,适合技术深度用户;NetExec 以模块化设计见长,强调易用性和批量操作。结合实际场景选择合适的方法和工具,能极大提升 AD 枚举的效率和效果。无论是初探 AD 还是深入研究,掌握这些技术的原理和实践,都是构建强大技能体系的关键一步!
阅读 → Linux
深入掌握Linux ip命令:网络配置与管理的瑞士军刀
等命令,以更现代化、功能更强大的方式管理网络接口、IP地址、路由表、邻居表、隧道接口等。通过本文的详细解析和丰富示例,读者能够全面掌握其用法,并在实际场景中灵活运用。工具包的核心组件,设计初衷是为了适应现代网络需求,支持IPv6、多路由表、流量控制等功能。命令的各个子命令模块,分类梳理其功能,并通过丰富的示例展示其应用,助您从入门到精通。命令提供了统一的语法结构和更细粒度的控制能力,已成为Linux网络管理的事实标准。命令以其模块化设计和强大功能,成为Linux网络管理的核心工具。
阅读 → 红队渗透
ldapsearch 常用命令与选项详解
ldapsearch是一个功能强大且灵活的工具,通过合理组合其选项,可以实现从简单元数据查询到复杂目录搜索的各种需求。掌握其核心参数(如-H-b-s、过滤器和属性列表)是高效使用的基础,而优化查询范围和返回数据则能显著提升性能。无论你是需要排查 LDAP 配置问题,还是批量提取用户信息,ldapsearch都能胜任。希望本文的详细解析能帮助你更好地理解和应用这一工具。
阅读 →红队渗透ngrep :网络嗅探的利器
ngrep(Network Grep)是一个基于文本的网络数据包捕获和过滤工具,名字来源于其与grep的相似性。它结合了数据包嗅探和正则表达式匹配的能力,允许用户实时捕获网络流量并筛选出符合特定模式的内容。ngrep由 Jordan Ritter 在 2000 年代初开发,虽然不如Wireshark那样广为人知,但在某些场景下却异常高效。适用于 CTF 或调试场景。ngrep虽然不如tcpdump或Wireshark。
阅读 → 红队渗透
Ligolo-ng 保姆级使用指南:新一代隧道代理工具(OSCP适用)
功能模块用法与场景说明新增/优化🎯 魔法CIDR稳定🔁 多级Pivot增强Session内输入autoroute,自动TUN+路由v0.8+🌐 Web UI,浏览器协作管理v0.8+🔄 自动恢复Agent加-reconnect,Proxy自动重连隧道v0.8+v0.8+参考资料社区实战指南(Hacking Articles、StationX等)
阅读 → 红队渗透
如何判断 MSF 的 Payload 是 Staged 还是 Stageless(含 Meterpreter 与普通 Shell 对比)
在渗透测试领域,Metasploit Framework(MSF)的msfvenom工具是生成 Payload(载荷)的核心利器。然而,当我们选择 Payload 时,经常会遇到一个问题:这个 Payload 是还是?更进一步,即使我们明白了这两者的区别,它们是否都代表 Meterpreter?Meterpreter 又与普通的 Shell 有何不同?
阅读 → 红队渗透
通过 TTL 识别操作系统的原理详解
TTL(Time to Live)是网络中用于控制数据包生命周期的重要参数。不同操作系统中的默认 TTL 值有所不同,Windows 操作系统通常设置为 128,而 Linux 操作系统则设置为 64。理解这些差异不仅有助于分析网络中的问题,还能在渗透测试和网络安全评估中发挥重要作用。通过分析 TTL 值的变化,网络管理员和安全研究人员可以获取关于目标主机操作系统的有价值信息,从而做出更准确的判断和决策。
阅读 → 杂记
解锁油猴脚本进阶技能,轻松实现表单自动填写
通过油猴脚本自动填写表单,不仅能提升效率,还能深入理解DOM操作和JavaScript编程。从基本的ID定位到复杂的CSS选择器,再到动态加载处理,本文提供了一套完整的学习路径。借助开发者工具调试和优化脚本,你将轻松应对各种表单自动化需求。开始编写你的第一个脚本吧,释放双手,享受技术带来的便捷!
阅读 → 安全研究
格尔安全认证网关的四种部署模式详解
在现代网络安全架构中,格尔网关(GEL Gateway)是一款重要的安全设备,广泛用于入侵防御、流量监控以及网络安全防护等场景。通常,该模式依赖网络设备(如交换机或防火墙)提供流量镜像,以便网关能够获取所需的数据包进行分析。本文将详细解析这四种部署模式的工作原理、应用场景、优缺点,以及适用场景,帮助企业合理选择最佳的部署方案。企业应根据自身业务需求选择最合适的部署模式,甚至结合多种模式,以构建更加灵活、可靠的网络安全体系。,将不同的流量分配至不同的网关设备处理,从而提高整体系统吞吐量。
阅读 → 安全研究
深入解析 Nmap 扫描机制的底层原理
Nmap 的强大之处在于其灵活性和底层实现的多样性。权限决定了扫描方式的选择,-sn参数则展示了主机发现的精妙设计。在特权与非特权间找到平衡,确保安全与功能的兼顾。善用-sn及其变体,适应不同网络环境。规范目标指定,避免因细节疏忽影响结果。无论是网络攻防还是日常运维,Nmap 都是不可或缺的利器。但其效果取决于使用者的熟练程度——深入研究,才能化“杀器”为己用。
阅读 → 红队渗透
【干货】利用 nc 进行端口探测与服务交互测试
Netcat 是渗透测试人员必备的网络工具,它不仅可以用于端口扫描和服务探测,还能手动与目标系统的 TCP/UDP 服务交互,以分析其行为并寻找潜在漏洞。作为“网络瑞士军刀”,Netcat 允许渗透测试人员手动与目标主机的各类服务交互,从而分析其配置、探测潜在漏洞,并寻找进一步渗透的突破点。与 TCP 不同,UDP 服务通常不会主动返回响应信息,因此在进行 UDP 探测时,需要结合 Netcat 与其他专门的网络工具,如。渗透测试人员可以使用 Netcat 手动与 SMTP 服务器交互,以探测其配置。
阅读 → 安全研究
解锁网络防御新思维:D3FEND 五大策略如何对抗 ATT&CK
D3FEND(检测、拒绝和干扰框架,赋能网络防御) 是 MITRE 公司开发的一个网络安全防御技术知识库,旨在标准化描述防御技术,并与 ATT&CK 框架的攻击技术对应。ATT&CK 框架专注于攻击者的策略、技术和程序(TTPs),而 D3FEND 则提供防御措施的系统化方法与标准化语言,帮助组织构建更有效的网络安全防御策略。它通过将防御技术分类为不同的策略和具体技术,协助安全专业人员识别和实施针对性防御。
阅读 → 红队渗透
渗透测试中的密码攻击手法与防御策略
密码攻击在渗透测试中占有非常重要的位置,攻击者通过不同的手段和工具,针对系统中存在的弱点发起攻击。默认密码、常见密码、密码喷洒、暴力破解、凭证填充等攻击方式是渗透测试者常用的手段。作为防护者,了解这些攻击手法是非常必要的,只有这样才能有效地设计出抵御这些攻击的策略,提升系统的安全性。为了防范这些攻击,企业和开发者应当采用复杂的密码策略、启用多因素认证、对登录失败次数进行限制,并定期更新密码和监控系统的安全状态。
阅读 → 安全研究
中间件全解析:从入门到精通,掌握系统架构的“粘合剂”
本文系统介绍了Linux环境下的中间件体系,从概念定义到核心分类,详细解析了各类中间件组件及其应用场景。文章首先明确了中间件作为连接操作系统与应用软件的桥梁作用,阐述了其在资源共享、应用集成等方面的核心价值。随后通过分类体系图展示了Web服务器、应用服务器、消息队列等主要中间件类型,并对Apache、Nginx、Tomcat、Redis等主流组件进行了技术特点和使用示例说明。最后提供了中间件选型的决策框架,针对不同业务场景给出了推荐方案,为开发者在Linux环境下构建高效、可靠的系统架构提供了实用参考。
阅读 → 红队渗透
自学网络安全:浅谈零基础入门网络安全工程师的学习路线
成为一名网络安全工程师并非易事,需要掌握大量技术点并深入理解。保持对技术的热情,保持好奇心,持续探索,不断提升自己的技能,才是通向成功的关键。无论遇到多少挫折,都不要轻言放弃,因为每一次的努力和积累,都是迈向更高水平的阶梯。希望大家都能在这条路上坚持走下去,享受学习与成长的过程,最终在网络安全的世界中找到属于自己的位置!希望这条指南能帮你少走弯路,早日迈入网络安全的大门!如果有任何疑问,欢迎随时留言交流。如果你是大佬,有宝贵的经验或建议,也请不吝在下方分享。
阅读 → 杂记
ping6 命令介绍和 IPv6 常见的网段划分
IPv6 的引入彻底解决了 IPv4 地址枯竭的问题,同时为现代网络提供了更强的路由效率和更丰富的配置选项。通过了解 ping6命令和IPv6 地址的网段划分,我们可以更好地管理和优化我们的网络环境。ping6命令是检查 IPv6 网络连通性、延迟和诊断故障的利器,帮助你快速解决网络问题。IPv6 地址的网段划分提供了灵活而强大的地址管理方式,使网络配置变得更加高效且易于扩展。
阅读 → 安全研究
使用 curl 上传文件
curl是上传文件的强大工具,支持多种协议和方法,适用于各种文件上传场景。从基本的POST上传,到复杂的多文件上传、文件和数据混合上传,再到通过认证上传,curl提供了丰富的选项来满足不同的需求。掌握这些基本用法后,你可以灵活地根据不同场景使用curl来完成文件上传任务。
阅读 → 红队渗透
以渗透测试视角深入剖析 RPC 协议
远程过程调用(RPC)是实现分布式系统通信的核心协议,通过抽象网络细节简化跨计算机函数调用。Windows环境中,RPC主要通过135端口(端点映射器)和445/139端口(SMB命名管道)交互,支持动态端口分配(49152-65535)。在渗透测试中,常见RPC接口如SAMR(用户枚举)、LSARPC(权限查询)、MS-RPRN(强制NTLM认证)等被广泛利用,工具如rpcdump.py和rpcclient可枚举目标信息。
阅读 → 红队渗透
HTTP 参数污染(HPP)详解
HTTP 参数污染(HTTP Parameter Pollution,简称 HPP)是一种 Web 应用攻击技术,攻击者通过在 HTTP 请求中注入多个相同的参数来绕过安全控制或篡改应用逻辑,进而执行未预期的操作。现代 Web 应用通常使用 GET 和 POST 请求来传递参数,服务器端会解析这些参数并进行相应处理。有的服务器会只取第一个参数的值有的服务器会取最后一个参数的值有的服务器会将所有相同参数的值合并为一个数组。
阅读 → 红队渗透
【进阶】Nmap扫描的返回状态及防火墙绕过技术详解
Nmap作为一款强大的网络扫描工具,能够有效地识别目标主机的开放端口、运行的服务等信息。然而,防火墙等安全设备可能会影响扫描结果,阻止渗透测试人员获取准确的端口信息。为了绕过防火墙的防护,渗透测试人员可以采取慢速扫描、随机化扫描、伪装源IP等技术。在实际操作中,测试人员应根据目标网络特性灵活调整Nmap参数,确保在安全、合法的环境下获取准确结果。
阅读 → 红队渗透
网络安全威胁框架与入侵分析模型概述
正如 George E.P. Box 所说:“所有模型都是错误的,但少数是有用的。” 任何安全分析模型都是对现实的抽象,每种模型都有其局限性。然而,这些模型能帮助安全团队更好地理解攻击行为,从而优化检测、响应和防御策略。在网络安全攻防的博弈中,理解攻击者的思维方式,并利用合适的分析工具和模型,是建立强大防御体系的关键。
阅读 → 红队渗透
Chisel工具详解:一文搞懂正反向端口转发及多级代理
Chisel是一款轻量级开源工具,基于Go语言实现,支持TCP/UDP端口转发和SOCKS5代理,适用于内网穿透与渗透测试。其核心优势包括HTTP/WebSocket隧道加密、低延迟传输及多级代理功能。安装方式灵活(二进制、Docker或包管理器),配置分为服务端(监听端口)和客户端(发起隧道)。正向端口转发(local:remote)用于从外部访问内网服务,反向转发(R:local:remote)则使内网主动暴露服务到外网。
阅读 → 红队渗透
掌握网络流量分析:wireshark、tcpdump 与 Berkeley 数据包过滤语法实战
在 OSCP 考试和渗透测试中,网络数据分析是至关重要的技能。无论是嗅探明文密码、分析恶意流量,还是溯源攻击,抓包工具都是我们的得力助手。本文将介绍及其在网络分析中的作用,并详细讲解和这两款常见的抓包工具,帮助你在渗透测试中高效分析流量数据。
阅读 → 红队渗透
Windows提权之服务提权【详细】
Windows服务提权是一种常见且有效的权限提升技术。通过创建新服务、修改现有服务配置、劫持服务文件或注册表,攻击者可以利用服务的高权限特性执行恶意代码。在实际攻击场景中,应结合环境权限、服务配置及文件路径等多方面信息选择最优的提权方法。
阅读 →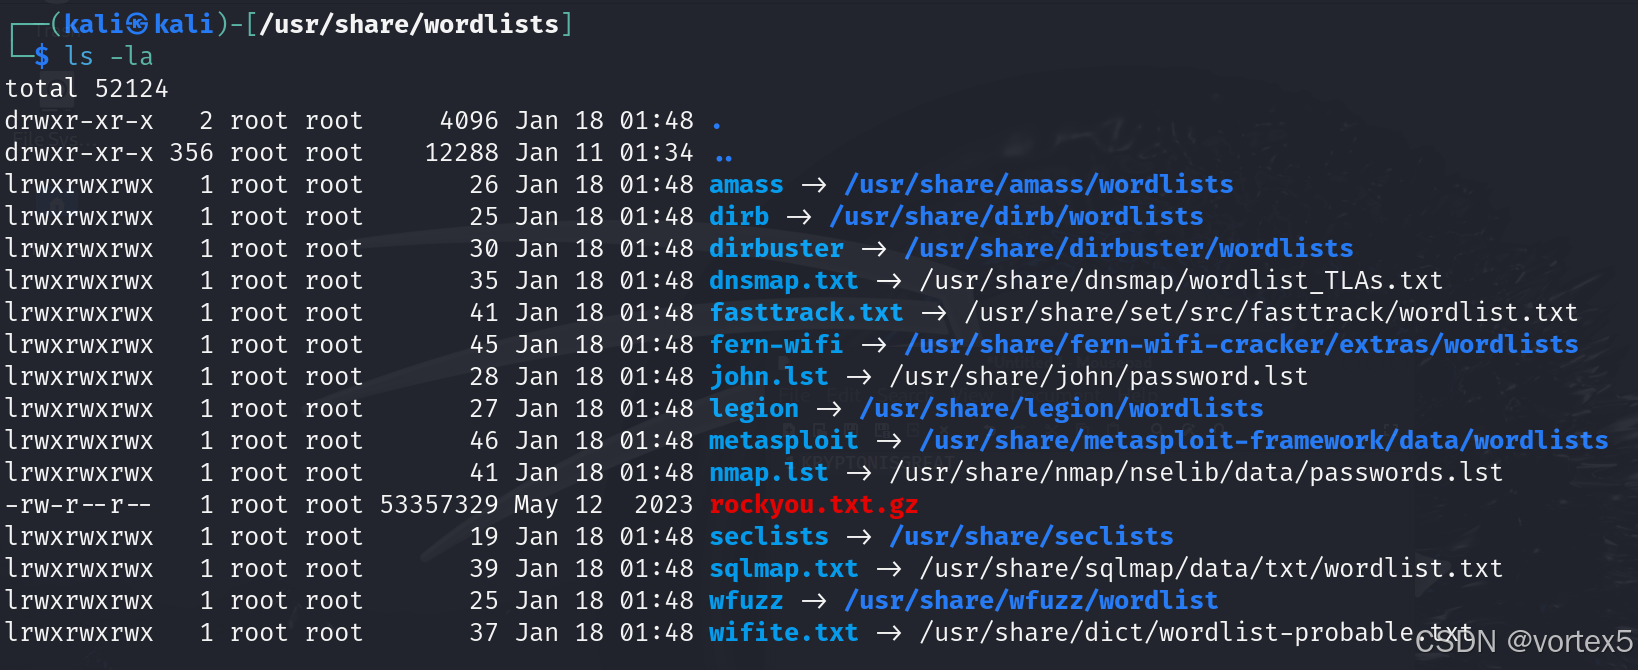 红队渗透
Kali 自带字典及密码生成工具介绍
Kali Linux 作为渗透测试和网络安全领域的常用操作系统,提供了丰富的字典资源和密码生成工具,帮助安全研究人员进行密码破解、目录扫描和漏洞检测等任务。Kali Linux 自带的字典主要存储在 /usr/share/wordlists/ 和 /usr/share/seclists/ 目录下,涵盖了从常见密码到 Web 应用路径枚举的多种场景。其中,rockyou.txt 是最著名的密码字典,包含超过 1400 万条真实密码数据。此外,Kali Linux 还提供了强大的密码生成工具,如 Crunch、
阅读 → 安全研究
IND-CPA和IND-CCA安全模型
在现代密码学中,各种加密算法的设计不仅仅关注“加密”本身,更重要的是确保加密后的消息在传输过程中不会被恶意攻击者轻易破解。为了评估加密算法在不同攻击场景下的安全性,密码学家提出了多种安全模型。这些模型用来测试加密方案在面对不同类型的攻击时的表现。IND-CPA(选择明文攻击下的不可区分性)和IND-CCA(选择密文攻击下的不可区分性)是其中两种常见的安全模型。IND-CPA。
阅读 → 红队渗透
OSCP技能:修复、编译与优化 Exploit——跨平台编译、静态链接与 Shellcode 生成
这可能是因为目标系统的架构不同(例如 32 位或 64 位)、缺少必要的库文件、代码被安全软件(如杀毒软件或 EDR)拦截,或者需要适配特定的网络环境。是本文的核心技术之一,指在一种平台(或架构)上编译出适用于另一平台(或架构)的程序(如在 Linux 上编译 Windows Exploit,或在 64 位系统上编译 32 位程序)。为了真正“利用”漏洞,我们需要嵌入恶意 Payload,如反向 Shell 或 Meterpreter,使目标机器主动连接攻击者的监听端,从而获得远程 Shell。
阅读 → 安全研究
深入理解Web服务器及其安全性
网络服务器(Webserver)是一种设计用于通过互联网或局域网向用户提供网络内容和应用的软件或硬件。80:HTTP443:HTTPS8080:备用 HTTP3000:开发或自定义应用8000:Python 应用。
阅读 → 红队渗透
OSCP Checklist【精心整理,建议收藏】
获取初始访问权限后,记得对内部网络进行枚举。这可能发现内部托管的Web服务器、MSSQL服务器等。使用代理工具(如:chisel)可以从Kali机器扫描内部网络。
阅读 → 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
阅读 → 红队渗透
Kali虚拟机桥接模式与NAT模式的选择
许多人常常对Kali虚拟机选择(Bridged Mode)还是(Network Address Translation Mode)感到困惑,尤其是在渗透测试中,所选的网络配置是否会影响测试效果。尽管大家普遍知道桥接模式相比NAT模式能够支持更多复杂的攻击场景,但许多人可能并不完全理解二者的区别,或者不知道自己选择NAT模式是否足够应对需求。本文将详细分析桥接模式和NAT模式的特点、优缺点,以及它们在不同渗透测试场景中的适用性,帮助渗透测试人员根据实际需求做出最合适的选择。
阅读 → 红队渗透
内网渗透:网络认证机制(1)——NTLM 认证
网络认证是指在 Windows 操作系统中,用户在进行网络通信和资源访问时,通过验证身份和授权权限来确保网络安全的一种机制。它可以有效限制未经授权的访问,并根据用户权限级别进行操作。
阅读 → Windows
ping一个域名究竟是如何实现的?
当你在命令行界面(如Windows的CMD或Linux的终端)中使用ping命令来测试与特定域名的网络连接时,其背后涉及了一些复杂的网络协议和流程。了解ping命令的工作原理,有助于我们更好地理解与其相关的域名解析过程。接下来,我们将简要介绍这一过程。
阅读 → 杂记
HTTP状态码
表示客户端请求存在错误,无法被服务器处理。表示操作成功被接收、理解并处理。表示服务器在处理请求时发生错误。表示需要进一步操作以完成请求。表示接收到请求并继续处理。
阅读 → 红队渗透
一文掌握反弹Shell的原理和用法
反弹 Shell 是指目标主机主动向攻击者的主机发起连接,然后攻击者利用这个连接与目标主机进行交互。与之相对的是绑定 Shell,它是在目标主机上开放一个监听端口,攻击者直接连接这个端口。
阅读 → 开发工具
解决靶场网络问题教程(详细版)
网卡配置冲突:靶机的.vmx文件中可能包含特定环境生成的网卡配置,与当前运行环境不匹配。虚拟硬件版本不兼容:不同 VMware 版本使用的虚拟硬件版本可能不同,配置不一致会导致虚拟机无法正常启动或运行。网络模式不一致:靶机和攻击机需要在同一网段中才能进行正常通信。
阅读 → 红队渗透
钓鱼攻击详解:鱼叉攻击与水坑攻击
因此,企业不仅需要技术防御手段,更需要培养员工的安全意识,做到人防与技防相结合,从而构建牢不可破的安全屏障。攻击者通过精心伪造的电子邮件或消息,诱导受害者点击链接或打开附件,从而实现攻击目的。当受害者访问这些网站时,恶意代码便会自动执行,完成攻击。受害者一旦打开伪造邮件中的附件或点击恶意链接,其设备可能被植入木马病毒,攻击者可以通过远程控制窃取敏感信息、操控设备或扩展攻击范围。通过水坑攻击,攻击者不仅能窃取访问者的敏感信息,还可以利用受害者的信任关系扩散恶意软件,甚至影响目标组织的供应链安全。
阅读 → 红队渗透
Nmap:网络扫描利器详解
Nmap是网络安全领域的瑞士军刀,其丰富的扫描类型和灵活的参数使其适用于从简单主机发现到复杂漏洞评估的各种场景。在使用时,建议根据目标特性分阶段调整策略(如先-sn发现主机,再-sV探测服务),并结合-oA保存结果以便分析。无论是渗透测试还是防御优化,Nmap都是不可或缺的利器。参考资源Nmap官方手册。
阅读 → 安全研究
又一不为人知的信息收集利器——Netlas
Netlas.io 定位于网络安全信息收集与 IT 审计领域,其平台通过索引全球范围内的主机、端口和服务信息,并将结果聚合至一体化数据平台中。Netlas 还包含威胁情报数据和攻击面管理工具,可帮助用户更深入了解网络安全环境,全面掌握全球数字资产的分布与状态。提供对全球主机和服务的端口、协议、暴露程度等信息的自动化索引。支持多种数据查询,包括 DNS 记录、WHOIS 信息、证书信息、威胁情报数据等。高效的查询 API,允许用户通过 API 关键字快速定位目标资产。
阅读 → 安全研究
HTTP 协议及内外网划分详解
HTTP(Hypertext Transfer Protocol,超文本传输协议)是用于在万维网(WWW)上传输超文本数据的通信协议。作为客户端和服务器之间的通信桥梁,HTTP 协议使得客户端(通常是浏览器)能够通过 URL 向 Web 服务器发送请求,服务器则根据请求返回响应。HTTP 协议的无状态性质使得每次请求和响应都是独立的,但也提供了较为简单高效的通信机制。HTTP 协议工作在客户端-服务器架构(B/S)上,广泛应用于网页浏览、API 调用等多种网络应用中。
阅读 →红队渗透安全见闻六:通讯协议安全问题剖析
在这篇文章中,我们将深入探讨通讯协议在保密性、完整性、身份验证、可用性等方面的常见安全问题,并介绍相关的防御措施。例如,在网络钓鱼攻击中,攻击者伪装成银行或其他合法机构,骗取用户的敏感信息。例如,在电商平台,攻击者可能通过篡改订单信息改变金额,导致商家和用户的损失。例如,某些协议没有对数据的长度和类型进行严格的限制,攻击者可能利用这些漏洞进行缓冲区溢出攻击。随着工业互联网的发展,越来越多的工业控制系统与传统IT系统相结合,这也意味着它们将面对IT系统常见的安全威胁,如病毒和恶意软件。
阅读 → 安全研究
Linux基础(二):用户管理、文件权限与系统日志
本篇文章介绍了 Linux 系统中的用户账号管理、文件权限配置以及系统日志查看的基本方法和命令。通过了解这些基础操作,可以帮助管理员更好地管理系统、提高安全性,并在发生问题时迅速定位故障。掌握这些技能对于系统运维和安全管理至关重要。
阅读 → 红队渗透
常见端口对应服务及漏洞攻击向量
常见端口对应服务及其漏洞
阅读 → 红队渗透
一文玩转 tmux:强大的终端复用工具
以下是我个人总结的针对新手的推荐记忆快捷键表,按会话、面板和窗口分类,并将最常用的快捷键排在前面,方便快速查阅和学习。所有快捷键中前缀键统一使用表示。分类功能快捷键说明会话分离当前会话将当前会话转为后台运行恢复会话tmux at -t 恢复已存在的会话,返回之前的工作环境列出所有会话tmux ls查看当前所有会话及其状态新建会话tmux new -s 创建新的会话,指定会话名称删除会话tmux kill-session -t 关闭指定的会话,释放资源。
阅读 →安全研究企业SRC挖掘选择与信息收集指南
选择合适的企业SRC并进行有效的信息收集,将大幅提升漏洞挖掘的效率和准确性。在实际操作中,建议根据企业特点调整挖掘方法,结合模板收集不同系统信息,最终提升挖掘质量和收获。
阅读 → 安全研究
掌握 Shodan:冷门搜索技巧让你脱颖而出
在前几期的文章中,我们详细介绍了 Shodan 的基本用法、命令和进阶技巧,包括如何批量查找并验证漏洞,以及如何发现并解锁隐藏的脆弱资产。这一期,我们将为您补充一些冷门的语法技巧,这些技巧将帮助您更深入地挖掘 Shodan 的潜力,提升搜索的精准度和效率,从而灵活进行设备搜索和信息收集。
阅读 →安全研究玩转Shodan:深度挖掘特定漏洞与脆弱资产的实战技巧
通过本文,我们探讨了如何利用Shodan搜索特定漏洞,尤其是未授权访问的风险,帮助我们快速定位脆弱资产。记住,思路决定出路,真正重要的并不是手中的工具,而是运用这些工具的人的智慧和策略。如果您对此内容有任何疑问或建议,欢迎在评论区与我交流!
阅读 → 安全研究
Shodan 进阶使用技巧:无高级会员如何搜索指定漏洞并进行批量验证
即便没有高级会员权限,通过发散思维和灵活的语法组合,我们仍然可以在 Shodan 上实现特定漏洞的设备筛查。此方法对于预算有限的小白用户尤其实用,为安全研究人员提供了更多的探索空间。通过 Shodan 和 Metasploit,可以在无高级权限的情况下,通过漏洞指纹精准查找并批量验证漏洞目标。需要注意的是,Shodan 搜索到的设备并不一定全部可被利用,需谨慎操作并在合法合规的前提下进行安全测试。
阅读 → 安全研究
Shodan 使用秘籍:揭秘全球设备搜索,轻松挖掘网络安全情报!
Shodan 是一个专注于互联网连接设备的搜索引擎,主要用于信息收集与安全分析。作为一款强大的安全测试工具,Shodan 还提供了命令行工具,帮助用户更高效地执行复杂搜索和数据提取任务。Shodan 的网页版界面简洁直观,支持用户通过多种筛选条件高效获取联网设备的信息。注册与登录:访问 Shodan 官网,注册并登录账号,以解锁更多功能和查询权限。搜索功能:在搜索栏输入关键词即可检索互联网连接的设备信息。支持多种过滤条件,例如port:80(指定端口)、org:Google。
阅读 →红队渗透安全见闻七:洞悉硬件设备的安全风险
硬件设备中的漏洞不仅局限于其软件层面的安全问题,红队可以通过多种方式,包括物理攻击、固件修改、侧信道攻击等,发掘设备的弱点并进行利用。通过渗透测试模拟真实攻击场景,企业可以识别潜在的风险并采取相应的防御措施,确保硬件设备的安全性。
阅读 →红队渗透信息收集-扩大攻击面
对于信息收集,乃至于整个渗透,细心最重要,多平台相互配合,同时,查询站内中的信息泄露(跳转超链接等),检测框架、waf等,尽可能地扩大攻击面,以达到信息收集的全面性,同时在全面性的前提下追加时效性。
阅读 →