// TAG
#服务器
104 篇
goshs:红队与开发者的全能文件服务器
goshs是一个 Go 语言编写的单二进制文件服务器,专为红队作战、渗透测试和 CTF 场景设计。它远不止是一个文件服务器——它是一个集 HTTP/S、WebDAV、FTP/SFTP、SMB、LDAP/S、DNS、SMTP 于一体的多协议平台,内置 NTLM hash 捕获与破解、反弹 Shell 接收器、Payload 模板引擎等红队利器。一句话定位:python3 -m http.server的威力加强版,渗透测试者的瑞士军刀。
阅读 →goshs:红队与开发者的全能文件服务器
goshs是一个 Go 语言编写的单二进制文件服务器,专为红队作战、渗透测试和 CTF 场景设计。它远不止是一个文件服务器——它是一个集 HTTP/S、WebDAV、FTP/SFTP、SMB、LDAP/S、DNS、SMTP 于一体的多协议平台,内置 NTLM hash 捕获与破解、反弹 Shell 接收器、Payload 模板引擎等红队利器。一句话定位:python3 -m http.server的威力加强版,渗透测试者的瑞士军刀。
阅读 → 红队渗透
Kali Xfce 配置 fcitx5 中文输入法全套方案(终端英文+目录英文无乱码)
本文介绍Kali Linux系统下用fcitx5替换ibus输入法的完整配置方案。内容包括:1)安装fcitx5全套组件并完全卸载ibus;2)配置系统中文语言环境;3)设置Xfce全局输入法环境变量;4)单独配置终端保持英文环境以避免乱码;5)将用户目录从中文转为英文命名;6)fcitx5可视化界面调优;7)配置开机自启。通过这套方案,可实现系统界面中文显示、全局中文输入、终端英文环境、用户目录英文命名的完美结合,解决渗透测试中常见的输入法兼容性问题。文末提供配置重载和异常处理建议,所有步骤可通过命令行脚
阅读 → 安全研究
pass 命令:标准 Unix 密码管理器
pass 是一款遵循 Unix 哲学的密码管理器,通过 GPG 加密将每个密码存储为独立文件,形成清晰的目录树结构。它支持密码生成、编辑、查看等基本操作,并原生集成 Git 实现版本控制和多设备同步。核心特点包括:使用标准 Unix 工具操作密码库、基于文件系统的存储方式、多 GPG 密钥支持团队协作。pass 生态丰富,提供 CLI 和多种客户端,并支持 TOTP 等扩展功能。其安全模型依赖 GPG 加密,即使公开 Git 仓库也能保障密码安全,适合技术用户和团队使用。
阅读 → 安全研究
chattr/lsattr 与扩展属性的区别:同一棵树上的不同分支
chattr +i 与扩展属性(xattr)是 Linux 文件系统中的两种元数据机制,但设计目的与实现方式截然不同。chattr 通过 inode 的 i_flags 位掩码控制内核行为(如不可变、只追加等),仅支持预定义的二进制开关;而扩展属性以键值对形式存储在独立区域,支持任意自定义元数据(如作者、ACL、SELinux 标签)。两者在权限检查时序、存储位置(inode 标志位 vs 独立数据块)和灵活性(固定数量 vs 无限扩展)上存在差异,但可协同使用。
阅读 → 安全研究
Linux进程权限继承研究:从setuid()到exec()与system()的行为差异
本文分析了Linux系统中SUID程序在不同状态下的权限管理机制。进程凭证包含真实用户ID(RUID)、有效用户ID(EUID)、保存的set-user-ID(SUID)和文件系统用户ID(FSUID)四个关键字段。执行SUID程序时,进程可能处于三种状态:状态A(初始SUID状态)、状态B(主动降权)或状态C(固化为root)。文章通过流程图详细展示了这三种状态在fork()、exec()、system()等系统调用中的不同行为,重点阐述了setuid()的语义规则及其对进程权限的影响。
阅读 → 安全研究
Linux 权限切换工具:setpriv 与 newgrp
本文深入解析Linux系统中两个关键权限管理工具:setpriv和newgrp。setpriv提供精细化进程权限控制,支持精确设置UID/GID、能力集和安全特性(如no_new_privs),适用于服务降权、沙盒执行等场景,强调最小权限原则。newgrp则用于临时切换用户组身份,通过创建新shell实现组切换,支持组密码验证机制。两者分别代表"精细化权限控制"和"会话级组切换"的技术路线,为系统管理员提供了灵活的权限管理方案。文章通过流程图和实例详细说明了它们的工作原理、使用方法和最佳实践。
阅读 → 安全研究
Witr:系统进程溯源与行为分析工具
Witr是一款开源进程诊断工具,专注于解决“为什么这个进程在运行”的核心问题。与传统的ps、lsof等工具不同,Witr通过递归追溯进程的父子关系链和启动上下文,构建完整的“进程族谱”,揭示进程的起源和依赖关系。它支持跨平台适配,包括Linux、macOS、Windows和FreeBSD,适用于端口占用排查、安全审计和系统优化等场景。Witr填补了传统工具仅提供状态快照的不足,从“可见性”升级到“可解释性”,帮助用户快速定位根本原因。
阅读 → 安全研究
Linux 组管理命令工具链
本文系统介绍了 Linux 中与组管理相关的各类命令。主要内容包括: 组查询类命令: groups:快速查看用户所属组 id:获取详细的用户身份信息 getent:支持查询网络用户数据库 /etc/group:直接查看系统组文件 组管理命令: groupadd:创建新组 groupmod:修改组属性 groupdel:删除组 组成员管理: usermod:添加用户到组 gpasswd:管理组成员和组密码 newgrp:临时切换主组 文件权限命令: chgrp:更改文件属组 chown:更改文件所有者和属组
阅读 → Linux
Linux systemd-journald 日志管理:journalctl 完全指南
Systemd-journald 是 Linux 系统中新的日志管理服务,它采用二进制格式集中存储日志,提供高效查询和丰富元数据。本文详细介绍了 journald 的核心特性、配置文件(/etc/systemd/journald.conf)以及日志工具 journalctl 的使用方法,包括基础查看、时间/服务/优先级过滤、输出格式控制等。此外还讲解了日志维护技巧(清理、持久化、轮转)和高级应用场景,如故障排查、脚本集成等。
阅读 → 安全研究
Linux日志轮转管理:logrotate 完全指南
Linux日志轮转工具logrotate核心解析 日志轮转是Linux系统维护的关键环节,logrotate作为标准工具通过定时任务自动管理日志文件。文章深入剖析其双层架构(文本日志与二进制日志分离)、两种轮转机制(create方案保证数据完整性和copytruncate方案兼容性优先)及详细工作流程。配置体系采用主配置文件定义全局参数,子目录实现服务专属规则,支持按时间/大小触发轮转,并提供压缩、权限控制等丰富功能。
阅读 → 安全研究
Linux本地邮件管理指南:从mail命令到Postfix邮件服务器
本文将详细介绍如何在Linux系统中搭建纯本地邮件环境,包括安装Postfix和mailutils组件、配置本地邮件系统、使用mail命令进行邮件管理,以及实现邮件路由转发功能。文章首先概述了Linux邮件系统的核心组件(MTA/MDA/MUA/Mailbox)及其协作关系,然后分步骤指导完成Postfix的安装与本地化配置,重点讲解了纯本地环境下的安全设置。随后详细解析mail命令的用法,涵盖邮件的发送、接收、删除等操作,并介绍了通过aliases和.forward文件实现邮件路由的技巧。
阅读 → 安全研究
Linux PAM 配置详解:从原理到实战,彻底阻断非授权提权
Linux系统权限管理存在两条独立路径:su路径和sudo路径。常见教程仅通过pam_wheel.so限制su路径,却忽略了sudo su -的提权漏洞。PAM模块通过四类管理标记实现分层认证,其中pam_wheel.so可限制只有wheel组成员能使用su。要完全防护,需同时配置/etc/sudoers禁止su和bash命令。建议采用白名单策略精确授权,并通过流程图展示双重防护机制。验证时需测试非wheel用户能否通过两种路径提权。
阅读 →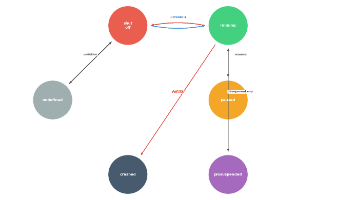 Linux
virsh 使用指南:KVM 虚拟化管理的命令行艺术
virsh是libvirt项目提供的命令行工具,用于管理KVM/QEMU虚拟化环境。它将复杂的虚拟化操作简化为命令行指令,支持直接模式和交互模式两种使用方式。使用前需确保宿主机已启用硬件虚拟化并安装相关组件。virsh提供100+子命令,涵盖虚拟机生命周期管理、监控、网络配置等12大类功能。核心功能包括启动/关闭虚拟机、暂停/恢复运行、动态调整资源等。通过XML配置文件或virt-install工具可创建虚拟机,支持热添加CPU/内存等资源。virsh作为虚拟化管理的关键工具,极大提升了运维效率。
阅读 →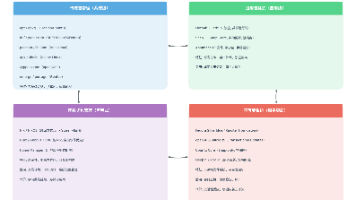 Linux
现代 Linux 包管理全景:从 apt 到 Nix,四大派系与四大范式
本文全面介绍了现代Linux包管理的四大新兴范式:通用包格式(Flatpak、Snap、AppImage)和函数式包管理(Nix、Guix)。通用包格式解决了发行版碎片化问题,其中Flatpak适合桌面应用,Snap适用于服务器和桌面,AppImage则主打便携性。函数式包管理采用声明式配置,Nix通过唯一哈希路径实现完全可复现和原子更新,Guix则强调软件自由。文章对比了各技术的核心机制、优缺点及适用场景,为开发者提供了Linux软件分发和系统管理的新思路。
阅读 → 安全研究
apk 包管理器完全指南:Alpine Linux 的轻量级利器
apk 的设计哲学是“简单即安全”:通过 world 文件实现透明状态管理,通过简单的依赖解析保证可预测性,通过 musl/BusyBox 保持系统小巧。它牺牲了 APT 的部分高级功能(复杂依赖解决、多版本共存、庞大软件生态),换来了极致的轻量和速度。在容器化时代,apk 的这些"牺牲"恰恰成为了优势。掌握--virtual虚拟包、--no-cache模式和 world 文件管理,是高效使用 Alpine Linux 的关键。
阅读 → 安全研究
Linux 内核保护机制 fs.protected_symlinks 探究
Linux内核参数fs.protected_symlinks是一项安全功能,旨在防止符号链接劫持攻击。当满足三个条件时会触发拦截:全局开关开启、符号链接位于可写且带粘滞位的目录(如/tmp)、链接创建者与访问进程或目标文件所有者不一致。该机制对文件链接有效,但通过目录链接跳转可能被绕过。文章通过Web服务器404错误案例和目录链接绕过技巧,揭示了该安全机制的局限性,强调理解其触发逻辑对系统安全的重要性。(149字)
阅读 → 红队渗透
文件上传漏洞绕过技术总结(含实操指南与防御方案)
文件上传功能是Web安全的重要风险点,攻击者通过构造恶意文件绕过校验机制,上传WebShell等恶意程序,可能导致服务器沦陷。本文详细解析文件上传漏洞的绕过技术,重点介绍前端校验和MIME头检测的绕过方法。前端校验可通过禁用JavaScript、篡改校验函数或Burp Suite修改响应包绕过;MIME头检测则通过篡改Content-Type字段或伪装文件头实现。这些方法适用于低安全要求的系统,但若服务器存在多层校验(如文件内容检测),则需结合其他技术。
阅读 → Linux
iSCSI 存储挂载指南:服务端 & 客户端配置
本文详细介绍了iSCSI存储的配置与连接方法。服务端通过targetcli工具创建fileio存储对象(示例使用150MiB镜像文件),配置iSCSI目标并设置监听地址。客户端使用iscsiadm工具发现目标并建立连接,最后格式化并挂载磁盘。文章还提供了开机自动连接和挂载的配置方法,以及断开连接的操作步骤。整个过程涵盖了从服务端部署到客户端连接的全流程,适用于不同Linux发行版系统。
阅读 → 红队渗透
sudo apk 提权:利用自制恶意 apk 包执行 post-install 脚本
Alpine Linux的apk包管理器存在本地提权漏洞。攻击者可制作恶意apk包,通过--allow-untrusted参数安装未签名包时,系统会以root权限执行.post-install脚本。利用方法包括:创建包含.PKGINFO元数据和恶意.post-install脚本的apk包,安装后自动提权。验证方式包括检查/etc/sudoers.d目录变化或测试sudo权限提升效果。
阅读 → 安全研究
umask 机制解析:目录与文件权限的隐秘规则
Linux文件权限与umask机制解析 摘要:本文深入剖析Linux系统中umask机制的工作原理及其对文件权限的影响。umask作为用户文件创建掩码,通过按位运算从基础权限中屏蔽特定权限位(基础权限:文件666,目录777)。文章详细讲解了权限计算原理,澄清了"权限减法"的常见误解,并指出文件默认不包含执行权限的安全设计。同时提供umask查看、设置方法及常见配置场景,强调按位掩码(而非算术减法)才是正确的计算方式。通过权限对比表和配置建议,帮助用户合理控制新建文件的默认权限,平衡便利性与安全性。文中包含
阅读 → Linux
APT 包管理器完全指南:从入门到精通
APT 的设计哲学是分层解耦dpkg负责原子性的包操作,apt负责依赖解析和仓库交互,aptitude处理复杂冲突,而apt-mark/ Pinning 提供细粒度控制。日常使用中,优先使用apt(更友好的输出),脚本中使用 apt-get(稳定的接口承诺),遇到棘手的依赖冲突时求助 aptitude,底层调试和本地.deb操作则离不开 dpkg。掌握这套工具链,你就拥有了 Debian/Ubuntu 生态中最强大的软件管理能力。
阅读 → Linux
现代终端复用工具:类型、原理与应用
终端复用器:提升开发效率的会话管理工具 终端复用器(如Tmux、Screen、Zellij)通过分离终端会话与物理连接,解决了传统SSH模型的关键痛点:网络中断导致任务终止、多任务管理不便和工作状态无法恢复。它们采用守护进程架构,使会话在后台持续运行,用户可随时重新连接恢复工作状态。主流工具对比显示,Tmux功能最丰富但学习曲线陡峭,Zellij作为新生代工具提供了更友好的交互体验。
阅读 → 安全研究
单点登录(SSO)全景解析:原理、协议对比
单点登录(SSO)解决了企业多系统登录的痛点,通过统一身份认证提升效率与安全。核心原理是身份提供方(IdP)与服务提供方(SP)建立信任链,通过票据(如Ticket/JWT)实现跨系统访问。主流协议包括CAS(适合传统Web)、SAML(企业级B2B)、OIDC(现代移动/API场景)和Kerberos(局域网域控)。安全风险集中于IdP防护,需强化传输加密(TLS)、票据生命周期管理(短时效)、来源校验(重定向白名单)及纵深防御(MFA/日志审计)。
阅读 → Linux
Linux Shell 进程相关内置环境变量 核心用法与实战
本文介绍了Linux中与进程相关的内置环境变量及其应用场景。主要包括通用变量($!、$$、$?、$PPID、$0)和Bash专属扩展变量($BASHPID、$PWD、$OLDPWD、$SHLVL)。这些变量可用于快速获取进程信息,如PID、退出状态码、工作目录等,简化进程管理流程。文章还提供了实战案例,展示如何组合使用这些变量实现进程监控、自动重试等功能,帮助提升运维效率。掌握这些变量能避免手动过滤ps输出,更高效地管理Linux进程。
阅读 → 安全研究
Alpine Linux syslinux 启动加固(密码保护)
本文介绍了在Alpine Linux中为syslinux启动引导程序设置密码保护的方法,防止攻击者通过修改启动参数获取系统权限。主要内容包括:1)安装whois工具并使用mkpasswd生成SHA-512密码Hash;2)修改/etc/update-extlinux.conf配置文件添加密码保护参数;3)通过update-extlinux命令同步配置;4)验证配置效果,确保正常启动不受影响,同时阻止未经授权的启动参数修改。该方案有效提升了系统启动安全性,防止通过单用户模式提权攻击。
阅读 → Linux
如何快速删除 Linux 中的海量小文件:告别rm命令的缓慢困境
在 Linux 系统中,删除数百万小文件时,传统 rm -rf 因频繁系统调用而效率低下。本文介绍四种高效删除方案:1)目录替换法(最快,需重建目录);2)rsync 同步(批量更新索引);3)Perl 直接调用系统接口;4)find -delete(选择性删除)。方案选择取决于场景需求,目录替换法速度最快,rsync 适合复杂目录,Perl 适用于脚本,而 find 则可针对性删除特定文件。
阅读 → Linux
Linux 登录审计命令:last、lastb、lastlog 详解
Linux系统提供了last、lastb和lastlog三个命令用于用户登录审计: last命令显示成功登录记录,包括登录/登出时间、持续时长和来源IP,数据来自/var/log/wtmp文件,用于用户活动审计。 lastb命令专门记录失败的登录尝试,数据存储在/var/log/btmp中,是检测暴力破解攻击的重要工具,可分析可疑IP和账户。 lastlog显示每个用户的最近一次登录信息,数据来自/var/log/lastlog,能快速识别未活跃账户和僵尸账户。
阅读 → 安全研究
AppArmor 受限 Shell 环境绕过技术分析:利用动态链接器路径差异实现 Profile 逃逸
本文探讨了AppArmor安全策略在受限shell环境中的绕过方法。通过分析Publisher靶机的AppArmor profile配置,发现当常规可执行路径(如/bin/、/usr/bin/)被设置为权限继承模式时,可利用动态链接器路径(如/lib/)的规则差异实现逃逸。具体方法是通过动态链接器直接加载目标shell,由于该路径未被强制继承约束,新进程将获得宽松权限。文章详细解析了绕过原理,指出成功条件包括:常规路径被继承限制、动态链接器路径未被同等约束、目标程序为动态链接。最后提出了加固建议,强调必须对
阅读 → 安全研究
Linux 处理以 Null 字节分隔内容的文件
Linux 处理 Null 分隔内容的实用技巧 Linux 中某些文件(如 /proc/*/environ、/proc/*/cmdline)使用 null 字节(\0)分隔内容,常规工具无法正确处理。本文介绍实用处理方法: 基本查看方法: tr '\0' '\n' < 文件:将 null 替换为换行 xargs -0 -n1 < 文件:专为 null 分隔设计 strings 文件:提取可打印字符串 进阶技巧: 结合 sort、grep 进行排序和搜索 使用 xargs -0 安全处理带空格的文
阅读 →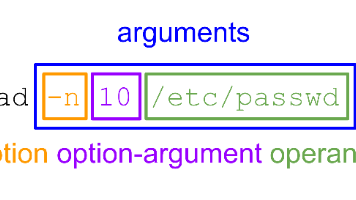 Linux
Linux命令的构成:参数分类与用法解析
本文系统剖析了Linux命令的构成要素,重点解析命令的三大组成部分:命令名称、选项和操作数。详细介绍了短选项(-a)、长选项(--help)和BSD风格选项的区别与用法,并阐明选项参数与操作数的本质差异。通过典型命令如tar、grep等的拆解示例,展示了如何正确识别命令中的各类参数。文章还提供了常见命令的参数分类速查表,帮助读者快速掌握Linux命令的语法规则和参数组织方式,为高效使用命令行界面奠定基础。
阅读 → Linux
Cockpit及同类服务器管理工具全解析
服务器可视化管理工具正逐渐取代传统命令行操作,其中Cockpit凭借轻量化、跨平台兼容和全流程运维功能成为代表。本文深度解析了Cockpit的系统监控、用户管理、容器支持等核心功能,并对比了Webmin、Ajenti、Proxmox VE等同类工具的适用场景。针对不同需求提供选型建议:轻量级推荐Cockpit/Ajenti,企业虚拟化选择Proxmox VE,大规模监控采用Zabbix+Cockpit组合。强调应根据实际运维场景选择工具,实现效率最大化。
阅读 → Linux
深入理解 LVM 逻辑卷管理:从原理到救援模式实战
本文介绍了LVM逻辑卷管理的原理及在Finnix救援模式下的实战操作。首先通过运维工程师小王遇到的Alpine Live CD无法挂载LVM分区的问题,引出LVM的核心概念和分层架构,包括物理卷(PV)、卷组(VG)和逻辑卷(LV)。然后详细讲解如何利用Finnix这一轻量救援工具,通过扫描LVM组件、激活卷组、挂载逻辑卷等步骤,实现对LVM分区数据的访问和修复。最后总结了LVM救援的核心逻辑和操作速查表,为运维人员提供了实用的技术指导。
阅读 → 红队渗透
Linux 配置 SMB 共享简单教程
SMB(Server Message Block)是一种网络文件共享协议,广泛用于 Windows、Linux 等系统间的文件共享。在渗透测试(pentest)场景中,配置 SMB 共享可以方便地在测试环境中传输工具、Payload 或测试数据。本文将详细介绍如何在 Linux 系统中配置 SMB 共享。
阅读 → 红队渗透
Kali Linux 快速安装与切换 GDB 三大插件
Kali Linux 默认 GDB 功能简陋,本文介绍如何安装三大调试插件(peda/gef/pwndbg)并实现自由切换。通过创建独立wrapper脚本,用不同命令调用不同插件(gdb-peda/gdb-gef/gdb-pwndbg),避免冲突。安装步骤包括获取源码、配置启动脚本和验证安装,还提供常见问题解决方法。这种方式让逆向调试效率大幅提升,支持按需选用最适合的调试工具。
阅读 → 安全研究
浅谈 Polkit 与 systemd-run 权限管理
本文探讨了Linux系统中Polkit与systemd-run的协同工作机制,重点分析其权限管理原理与应用。Polkit作为细粒度授权框架,通过守护进程、机制和应用进程的交互实现安全权限控制。systemd-run则以瞬时服务单元形式执行任务,与Polkit集成完成特权操作验证。文章详细解析了授权流程、自定义规则编写方法,并介绍了run0这一安全封装工具。最后提出安全建议,强调避免过度授权、组权限隔离和日志审计的重要性。这种组合方案为Linux系统提供了更灵活、安全的权限管理方式,在自动化运维和安全防御中具
阅读 → 安全研究
Apache UserDir 功能详解:从波浪号到用户目录映射
UserDir是Apache服务器的经典功能,通过波浪号URL(如example.com/~user/)将请求映射到用户家目录下的public_html文件夹,实现个人网页托管。这项诞生于1990年代的技术降低了多用户环境下的网页发布门槛,体现了早期互联网的开放精神。配置时需注意文件权限(711/755)和SELinux策略,同时PHP执行默认被禁用需手动开启。虽然UserDir简化了去中心化发布,但也带来安全风险,需权衡便利性与防护措施。该功能现多用于学术机构等特定场景,成为Web发展史上的重要印记。
阅读 → Linux
Linux网络接口命名详解:从eth0到ens33
Linux网络接口命名经历了从传统eth0到现代ens33等可预测命名的演变。传统命名简单但易漂移,而可预测命名基于硬件属性保证了稳定性,适用于虚拟化和云环境。ens33常见于VMware虚拟机,eth0则多出现在旧系统或禁用可预测命名时。管理员可通过检查接口名称或GRUB配置判断当前规则,建议新系统保留可预测命名,对于兼容性需求可回退传统命名或使用动态获取网卡名称的脚本。这一演变反映了Linux系统对现代复杂环境的适应性改进。
阅读 → 安全研究
深入解析Linux系统中的/etc/hosts文件
本文详细介绍了Linux系统中的/etc/hosts文件,这是一份用于本地主机名解析的关键配置文件。文章首先阐述了该文件的基本定义、历史背景及权限要求,然后解析了其内容格式与默认条目。重点探讨了127.0.0.1和127.0.1.1这两个回环地址的区别与用途,特别是Debian/Ubuntu系统中使用127.0.1.1的特殊原因。最后总结了该文件的实际应用场景,包括加速域名解析、网站屏蔽、开发测试、解决登录延迟以及局域网通信等实用功能,为系统管理和网络配置提供了重要参考。
阅读 → 安全研究
Linux SUID 机制完全指南:原理、实践与安全
本文深入解析了Linux系统中的SUID(Set User ID)权限机制,主要内容包括: SUID机制原理:当可执行文件设置SUID位后,执行该程序的进程会以文件所有者而非执行者的身份运行,通过修改进程的EUID实现权限提升。 权限表示方式:数字表示法中SUID对应4000权限位,ls命令中显示为"s"(有执行权限)或"S"(无执行权限)。 进程凭证体系:详细说明进程的三种UID(RUID真实用户ID、EUID有效用户ID、SUID保存用户ID)及其交互关系。
阅读 → 安全研究
Linux 禁止 su 的几种限制手段:从 NoNewPrivileges 到 PAM 配置
Linux系统的su命令虽然方便用户身份切换,但存在安全风险。本文探讨了四种限制su的方法:1) NoNewPrivileges通过systemd禁止进程提权;2) PAM配置与Wheel组限制仅特定用户组使用su;3) 修改su文件权限(如chmod 4750)直接限制执行;4) **用sudo替代su**实现细粒度权限管理。其他手段包括AppArmor/SELinux强制访问控制和SSH登录限制。这些方法可根据场景组合使用,在便利性与安全性间取得平衡。
阅读 → 红队渗透
通过 Cloudflare tunnel 映射内网端口
本文介绍了Cloudflare隧道客户端(cloudflared)的安装方法及快速隧道功能。详细说明了如何确认系统架构并安装客户端,演示了通过命令行创建临时隧道将本地Web服务暴露到公网的过程。同时对比了快速隧道与命名隧道的区别,建议生产环境使用后者。最后简要提及了通过Cloudflare Zero Trust仪表板创建永久隧道的方法,包括命名配置、连接器选择和路由设置等步骤。文章提供了从临时测试到生产部署的完整方案,帮助用户安全地公开内网服务。
阅读 → 红队渗透
Kali Linux 配置 VirtualBox 或 VMware 共享文件夹
本文介绍了在Kali Linux中为VirtualBox和VMware虚拟机设置共享文件夹的方法。首先需要在主机设置共享文件夹并创建挂载点,然后测试手动挂载(VirtualBox使用mount -t vboxsf命令,VMware使用vmhgfs-fuse命令)。接着通过修改/etc/fstab文件实现开机自动挂载,并解释了关键参数含义。最后使用mount -a命令使配置立即生效,无需重启。文中还提供了调整文件夹所有者权限的说明。
阅读 → 安全研究
【新手易混】find -exec -perm 等选项用法
本文详细介绍了Linux系统中find命令的-perm和-exec选项的高级用法。主要内容包括: -perm权限匹配的三种模式: 精确匹配(如-perm 644) 包含匹配(-前缀,如-perm -4000匹配SUID文件) 任意匹配(/前缀) 还介绍了符号权限表示法(如-perm -u=s) -exec批量操作: 基础语法和占位符{}的使用 单文件执行(\;)和批处理执行(\+)的区别 更安全的-execdir和交互式-ok选项 实战案例: 安全审计(查找SUID/SGID文件) 系统维护(修改权限、批量
阅读 → Linux
了解 Linux 中的 /usr 目录以及 bin、sbin 和 lib 的演变
摘要 Linux文件系统中,/usr目录从早期Unix的资源隔离需求演变为现代系统的核心存储位置。随着硬件发展,传统的/bin、/sbin和/lib目录逐渐通过符号链接指向/usr下的对应目录,形成了/usr合并趋势。这一变革简化了文件结构,提高了兼容性,并支持现代容器化技术。更激进的方案还提议合并/bin和/sbin目录,进一步消除历史分隔。这些变化反映了Linux生态系统持续优化和标准化的努力,同时也需平衡现代化需求与向后兼容性。(149字)
阅读 → 安全研究
使用静态 BusyBox 解决操作系统“塌方”问题
BusyBox 是一个开源软件,被称为“Linux 工具的瑞士军刀”。它将众多常用的 Unix 命令(如lscatgrepmounttelnet等)集成到一个单一的可执行文件中,极大地减少了资源占用,特别适合嵌入式系统或资源受限的环境。BusyBox 的静态编译版本()尤其强大,因为它不依赖于系统的动态链接库(如 glibc),可以在系统库损坏或缺失的情况下独立运行。操作系统“塌方”是指系统无法正常启动或关键功能失效,导致用户无法执行常规操作。文件系统损坏。
阅读 → 安全研究
Linux mount 挂载选项详解
命令用于将文件系统挂载到指定的目录(挂载点),从而使设备或分区的内容可访问。挂载是将存储设备(如硬盘分区、U 盘、光盘、ISO 镜像或网络共享)关联到文件系统树的过程。mount 选项灵活配置可优化性能、安全和兼容性。根据实际需求选择合适选项。开机自动挂载由 /etc/fstab 配置。这些选项适用于大多数文件系统,默认使用。(特定于 ext4、xfs 等)。在 Linux 系统中,不同文件系统有专属选项。
阅读 → Windows
深入理解 Linux 文件系统层级结构
Linux 文件系统层级解析:从根目录到用户空间 Linux的文件系统采用统一的根目录结构(/),与Windows的盘符设计截然不同。核心目录包括: 系统命令:/bin(基础命令)、/sbin(管理命令)、/usr/bin(用户安装软件) 配置文件:/etc(全局配置)、/home(用户数据)、~/.config(用户个性化配置) 运行时数据:/dev(设备文件)、/proc(内核信息)、/run(临时状态) 可变数据:/var(日志、缓存)、/tmp(临时文件)
阅读 → 安全研究
Linux文件删除原理详解及日志清理技巧
本文深入探讨了Linux系统中文件删除的机制,重点分析了unlink与rm命令的区别及其底层原理。文章首先介绍了unlink作为系统调用和命令的两种形式,以及rm命令的功能特性。随后详细解释了Linux文件系统的结构,包括inode、目录项和硬链接计数等概念,揭示了文件删除的本质是移除目录项并减少硬链接计数。文章还解答了删除文件后空间可能不释放的原因(如被进程占用),并提供了验证方法和解决方案。最后,文章给出了实际操作中的注意事项和数据安全删除的建议,强调对于敏感数据应使用shred等工具进行安全擦除。通过
阅读 → Linux
Linux服务与进程管理
本文深入解析Linux系统中的服务与进程管理。系统将服务分为核心系统服务和用户安装服务两类,通过systemd作为初始化系统进行管理,并介绍了systemctl工具的基本操作(启动、检查状态、开机自启等)。文章还详细讲解了进程状态查看(ps命令)和管理(kill信号控制),以及通过journalctl进行日志分析的方法。掌握这些服务与进程管理技术,是确保Linux系统稳定运行和高效运维的关键技能。
阅读 → Windows
WAMP 和 XAMPP 区别对比
WAMP与XAMPP对比摘要(150字) WAMP和XAMPP都是本地Web开发环境套件,主要区别在于: 1️⃣ 平台支持:WAMP仅限Windows,XAMPP跨平台(Windows/Linux/macOS)。 2️⃣ 组件:WAMP含Apache+MySQL+PHP;XAMPP多集成MariaDB(MySQL分支)、Perl及扩展模块(如Tomcat)。 3️⃣ 易用性:WAMP界面简洁适合新手,XAMPP功能更丰富但略复杂。 4️⃣ 适用场景:WAMP适合Windows简单开发,XAMPP适合跨平台或
阅读 → 安全研究
PrivateTmp:Linux系统中的临时文件隔离机制
PrivateTmp是systemd提供的一种安全机制,通过为每个服务分配私有的/tmp和/var/tmp目录,实现进程间文件隔离。它利用Linux内核的命名空间技术,在服务启动时创建独立的tmpfs挂载点,使得服务无法访问其他进程的临时文件。该功能通过编辑服务单元文件中的PrivateTmp=true启用,能有效防止文件篡改、信息泄露等安全风险,尤其适用于Web服务器、数据库等多服务环境。虽然增强了安全性并自动清理临时文件,但不支持服务间文件共享,且可能增加内存开销。
阅读 → Linux
深入解析与修复 Linux 中的种种依赖项错误:Dependencies packages error solution
Linux 系统的软件安装通常通过包管理器完成,如 Debian 系的apt、Red Hat 系的yum或dnf、Arch Linux 的pacman等。这些包管理器负责下载、安装、升级和移除软件包,同时自动处理软件包之间的依赖关系。软件包(Package):Linux 中的软件以“包”的形式分发,包含可执行文件、配置文件、库文件和元数据。例如,在 Debian 系统中,软件包以.deb格式存储;在 Red Hat 系统中,软件包以.rpm格式存储。依赖项(Dependencies)
阅读 → Linux
你可能不熟知的Linux防火墙工具:UFW、Firewalld与nftables
UFW(Uncomplicated Firewall,未复杂的防火墙)是iptables的简化前端,专为初学者设计。就像门禁系统中的“快捷设置面板”,UFW用简单的命令代替了iptables的复杂语法,让管理员无需深入了解Netfilter也能配置基本规则。UFW在Ubuntu等发行版中默认集成,适合个人服务器或小型网络环境。简单易用:命令直观,适合新手。基于iptables:后台仍生成iptables规则,确保兼容性。预定义服务:支持直接按服务名(如“http”)配置。Firewalld。
阅读 → Linux
iptables详解:Linux防火墙的核心工具
本文以门禁系统为比喻,详细讲解了Linux防火墙工具iptables的原理与应用。文章首先将iptables比作门禁设置软件,解释其与内核Netfilter框架的关系。随后通过"表"、"链"和"规则"的类比,系统性地介绍了iptables的过滤、地址转换(NAT)、数据包修改等功能模块。为帮助理解,文中提供了10个实践任务,包括端口控制、IP限制、ICMP管理等场景,每个步骤都配有相应的命令示例和测试方法。这些内容从基础到进阶,全面展现了iptab
阅读 → 安全研究
Linux 进程管理与终止命令详解——kill进程进阶技巧
本文深入解析Linux进程管理核心机制,重点探讨终止命令的工作原理与实用技巧。首先阐明进程生命周期与信号机制(SIGTERM、SIGKILL等)的本质区别,指出优雅终止的重要性。随后系统比较kill、killall、pkill等命令的匹配机制:kill精确针对PID,killall完全匹配进程名,而pkill支持部分匹配。文章还详细介绍ps、lsof、pgrep等定位工具的使用场景,并给出安全终止进程的最佳实践,包括信号选择策略(优先SIGTERM)和避免误杀的方法。
阅读 → 安全研究
Yakit 热加载入门学习指南
Yakit热加载是yaklang平台的一项动态加载功能,允许在运行时实时执行Yak脚本而无需重启应用,特别适用于安全测试场景。其核心架构包括HotPatch处理器、MixPluginCaller等组件,通过代码编译、环境创建和函数映射实现动态扩展。在MITM代理中,热加载用于请求/响应劫持;在模糊测试中支持FuzzTag生成动态payload。系统提供模板管理和多种配置选项,并建议开发者注意错误处理、性能优化和状态管理。典型应用包括修改HTTP头、检测错误响应以及生成SQL注入/XSS测试payload。该
阅读 → 安全研究
yaklang 中的各种 fuzztag 标签及其用法
yaklang提供了全面的fuzztag标签系统,支持多种测试数据生成场景。主要包括数字生成类(int/port)、字符生成类(char)、编码解码类(Base64/URL/HTML/Unicode)、压缩类(Gzip/Zlib)、字符串处理(大小写/截取/重复)、数组操作、模糊测试专用(用户名/密码)、文件操作、插件调用和安全测试载荷(Java序列化/JsonPath)等标签类型。这些标签支持组合使用,提供丰富的参数配置和简写别名,能够满足各类安全测试需求,有效提升测试覆盖率和效率。
阅读 → 安全研究
命令行中的“隐形符号”:从 - 标准输入到 -- 选项终止符
本文介绍了 Linux 命令行中两个重要但容易被忽视的特殊符号 - 和 -- 的用法与区别。- 用作标准输入/输出的占位符,表示数据流而非文件,常见于管道操作和流式处理;-- 作为选项终止符,确保后续参数不被解析为选项,常用于处理特殊文件名。文章通过典型场景、变体分析和组合应用,展示了这两个符号在命令衔接、参数边界保护等方面的实用价值。理解这些约定符号有助于编写更安全高效的命令行操作和脚本,体现了 Unix 简单通用的设计哲学。
阅读 → Linux
Linux 初始化与服务管理全解析:rc.d、systemctl与service对比
Linux服务管理工具对比:update-rc.d适用于SysVinit系统,主要管理服务开机自启;systemctl是systemd的核心工具,提供全面的服务控制功能;service则是一个兼容两种系统的统一接口。update-rc.d操作简单但功能有限,systemctl功能强大但配置较复杂,service适合快速操作和脚本编写。根据系统环境和需求选择合适的工具:传统系统用update-rc.d,现代系统首选systemctl,兼容场景使用service。
阅读 →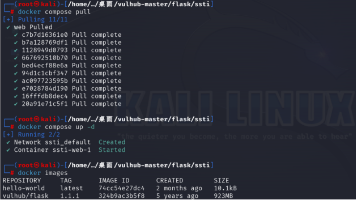 红队渗透
Kali Linux 安装配置 vulnhub 靶场保姆级教程
本文介绍了Kali Linux的基本配置与Vulnhub靶场部署方法。主要内容包括:更换国内软件源以提升下载速度、设置中文环境(安装字体和输入法)、安装配置Docker及Compose工具,并详细说明了Vulnhub靶场的下载、部署和访问步骤。文章还提供了常见问题解决方案,如源更新失败、中文乱码、镜像拉取问题等。通过本指南,用户可以快速搭建一个支持中文的Kali Linux渗透测试环境,并运行Vulnhub漏洞靶场进行安全研究。
阅读 → 安全研究
浅谈 Linux 文件覆盖机制
本文探讨了Linux系统中文件覆盖操作的机制与应用。文章首先分析了mv命令在普通文件、目录和符号链接等不同场景下的覆盖行为,并详细说明了权限检查机制。随后对比了cp命令与shell重定向的覆盖特点,总结了数据丢失风险及防范措施(如交互模式、备份选项)。文章还介绍了文件覆盖在系统运维、脚本编写和数据处理中的实际应用案例,并揭示了底层文件系统(如ext4)的实现原理。最后指出随着快照文件系统和自动化工具的普及,文件覆盖的安全性将进一步提升,同时强调了掌握其操作机制对系统管理的重要性。
阅读 → Linux
Shell 环境变量管理命令详解:set、unset、export、env 与 printenv 的区别与应用
本文深入解析了Linux/Unix系统中Shell环境变量的管理命令,包括printenv、env和set。printenv是外部命令,用于打印环境变量,支持个性化查询;env也是外部命令,不仅能打印变量,还能修改环境执行命令,其-i选项可创建干净执行环境;set是内置命令,可查看Shell所有状态(变量、函数和选项)。文章还对比了内置与外部命令的区别,内置命令执行效率高但功能受限,外部命令兼容性好但开销较大。这些命令的选择取决于具体需求,如性能优先用内置,标准化优先用外部。
阅读 → 安全研究
Bash fork 炸弹 —— :(){ :|:& };:
Fork 炸弹是一种拒绝服务(DoS)攻击技术,通过递归调用 fork() 系统调用快速创建大量进程,耗尽系统资源如进程表、CPU 和内存,导致系统崩溃。著名的 Bash fork 炸弹脚本 :(){ :|:& };: 通过递归创建子进程,使进程数量呈指数级增长。执行该脚本后,系统将无法响应,通常需要强制重启。防范措施包括限制用户的最大进程数、使用 ulimit 命令设置限制以及配置 systemd 的 cgroup 限制。
阅读 → Linux
每天学一个Linux命令:compgen
compgen 是 Bash 内置命令,用于生成命令、别名、函数、文件等内容的自动补全选项,通常与 complete 命令配合使用,增强终端交互体验。它支持多种选项,如 -a 列出别名、-b 列出内置命令、-c 列出可执行命令、-d 列出目录等。compgen 还可用于自定义补全脚本、统计命令数量或结合 whatis 查看命令描述。通过灵活使用 compgen,用户可以快速探索系统中的可用资源,并为脚本开发提供补全支持。
阅读 → Linux
Unix命令行工具最佳实践
输入:同时支持文件参数和标准输入输出:默认机器可解析,--human选项供人阅读错误:错误信息输出到 stderr,不影响正常输出退出码:成功返回0,失败返回非0进度:仅当输出到终端时才显示进度可组合:输出格式便于管道处理(每行一条记录)引用:正确处理空格和特殊字符Unix命令行工具的最佳实践,本质上是对人类认知局限的谦卑承认。将复杂操作拆解为管道链 → 承认人类无法一次性处理复杂问题使用→ 承认人类会犯错,需要机器辅助检查。
阅读 → 安全研究
Rsync从原理到用法指南:文件同步看这篇就够了
rsync是一款高效的增量同步工具,通过差分编码仅传输文件变化部分。其核心采用双校验机制:先快速检查文件大小和时间,再通过滚动校验算法(弱校验和+强校验和)实现块级差分传输。rsync支持三种工作模式:本地模式用于文件备份、远程Shell模式通过SSH加密传输、守护进程模式提供原生协议服务。现代版本新增xxHash校验算法、zstd压缩等优化,并修复安全漏洞。实战中需注意尾部斜杠语义差异,常用选项组合如-avzP可实现归档压缩传输。
阅读 →LinuxLinux 命令行冷门实用小工具:提升效率的隐藏利器(nl、column、shuf、jq、fmt 和 rev)
nl(number lines)是一个为文本行添加行号的实用工具,适合整理文档、调试输出或生成编号列表。001: applecolumn能将杂乱的文本整理为整齐的列式输出,大幅提升可读性,非常适合格式化表格或列表数据。shuf(shuffle)用于随机打乱文本行或生成随机数序列,非常适合数据抽样、测试或随机选择。jq是一个功能强大的命令行 JSON 处理工具,可用于解析、过滤、转换和生成 JSON 数据。尽管不如cat或grep那样广为人知,但它在处理结构化数据时极为高效。fmt。
阅读 → Linux
Linux常用快捷键大全:提高效率的必备技巧
掌握Linux快捷键可以极大地提升日常操作的效率,无论是在窗口管理、终端操作、文本编辑还是系统管理中,熟练使用快捷键都能让你的工作更加流畅。如果你经常使用Linux,建议多练习这些快捷键,并根据自己的工作习惯进行优化和调整!在Linux系统中,快捷键可以极大地提升工作效率,无论是在终端操作、窗口管理还是文本编辑中,都能发挥重要作用。本文将详细介绍一些常用的Linux快捷键,帮助你更高效地使用Linux。Linux终端(Terminal)是日常运维、开发和管理的核心工具,掌握这些快捷键能大幅提高工作效率。
阅读 → 杂记
白嫖微软学生福利——通过Azure学生订阅创建一台免费的云服务器(每年可续期)
微软 Azure 面向学生的免费额度(Azure for Students)为在校学生提供了一个学习和实验云服务的机会,无需信用卡即可申请。一、Azure 学生免费额度包含的内容100 美元免费额度有效期:12 个月(从激活订阅之日起)。用途:可用于支付不在免费服务范围内的 Azure 服务(如高级虚拟机、额外存储等)。注意:这部分额度不会自动续期,用完后需自行充值或升级为付费订阅。12 个月免费服务虚拟机。
阅读 → Linux
深入探讨 Linux 中的文件排序方式
LC_ALL是一个环境变量,通常在类 Unix 系统(如 Linux 和 macOS)中使用,用于设置程序的区域设置(locale)。它会影响程序在处理语言、字符编码、日期格式、数字格式等方面时的行为。具体来说,LC_ALL是区域设置的“总开关”,它可以覆盖其他更具体的区域设置变量(如LC_COLLATELC_CTYPELC_TIME等)。当你设置了LC_ALL时,它会统一指定所有区域相关的行为。结合ls和sort,编写脚本实现复杂排序需求。Linux 中文件排序方式的灵活性得益于ls和sort。
阅读 → 安全研究
Linux基础:三分钟带你掌握 Linux 基本权限与特殊权限
Linux 权限管理通过所有权、基本权限和特殊权限,构建了安全高效的协作环境。chmod和chown提供灵活调整,而 SUID、SGID 和 Sticky Bit 的sStT大小写则反映权限状态——小写表示完整可用,大写提示配置需完善。掌握这些机制,如同拥有一套精密钥匙,让你在Linux系统中游刃有余地管理资源,确保安全与功能的完美平衡。
阅读 →安全研究深入理解 GNU/Linux 的高级文件权限:访问控制列表与特殊属性
GNU/Linux系统通过高级权限管理机制增强文件安全控制。传统权限模型(rwx)在复杂场景下存在局限,为此系统提供了访问控制列表(ACL)和文件保护属性两种扩展方案。ACL允许为特定用户/组设置细粒度权限,通过getfacl/setfacl命令管理,支持默认ACL实现权限自动继承。文件保护属性则通过chattr命令设置,如不可变属性(i)防止文件被修改/删除,追加属性(a)保护日志完整性。这两种机制共同构建了灵活的多层级安全防护体系,适用于共享目录管理、系统文件保护等场景,显著提升了Linux系统的安全性
阅读 → 红队渗透
ngrep :网络嗅探的利器
ngrep(Network Grep)是一个基于文本的网络数据包捕获和过滤工具,名字来源于其与grep的相似性。它结合了数据包嗅探和正则表达式匹配的能力,允许用户实时捕获网络流量并筛选出符合特定模式的内容。ngrep由 Jordan Ritter 在 2000 年代初开发,虽然不如Wireshark那样广为人知,但在某些场景下却异常高效。适用于 CTF 或调试场景。ngrep虽然不如tcpdump或Wireshark。
阅读 →安全研究Linux文件系统与磁盘管理
文件系统是操作系统用来组织、管理和存储数据的机制。在Linux中,文件系统不仅负责数据的存储,还涉及权限管理、数据完整性检查和性能优化等功能。一个高效的文件系统可以显著提升系统的运行效率,而错误的选择或管理不当则可能导致数据丢失或性能瓶颈。Linux支持多种文件系统,每种都有其独特的特性和适用场景。选择合适的文件系统需要综合考虑性能、数据完整性、兼容性和存储需求等因素。ext2:一种较老的文件系统,不支持日志功能(journaling),因此在现代系统中逐渐被淘汰。
阅读 → Windows
【详细】CMD、PowerShell 与 Linux Shell 命令的深度对比
在计算机操作系统的命令行界面(CLI)中,Windows 和 Linux 提供了各自独特的工具集:Windows 的传统命令提示符(CMD)、功能强大的 PowerShell,以及 Linux 平台上丰富多样的 Shell(如 Bash、Zsh 等)。这些工具虽然都旨在帮助用户与操作系统交互,但因历史背景、设计哲学和适用场景的差异,展现出截然不同的特性。
阅读 → Linux
全面解析 Shell 四大运行模式(交互式与非交互式、登录式与非登录式),让你彻底搞懂 Linux 交互原理!
Shell 是 Linux 系统中非常重要的一个工具,通过不同的启动方式,用户可以灵活地选择交互模式或脚本执行模式,满足不同的工作需求。掌握 Shell 的四种运行方式(交互式与非交互式、登录式与非登录式),可以帮助系统管理员或开发者更高效地与 Linux 系统进行交互。补充:TAB 补全与 Shell 交互模式的关系很多人认为按 TAB 键自动补全命令与 Shell 是否为交互式有关,但实际上,TAB 补全是由readline库提供的功能,与 Shell 交互模式并无直接关系。readline。
阅读 → Linux
深入分析 Shell 中 IFS、数组赋值与输出行为
(Internal Field Separator)是一个至关重要的环境变量,它用于定义字符串或数组在分隔时使用的字符。后,它会影响数组的赋值、命令替换以及数组元素的输出,可能会导致一些意外的行为。被修改时,它会直接影响数组的构造方式,尤其是在命令替换和数组赋值时。的输出本身没有逗号,Shell 会将整个输出视为一个单一的字符串赋给数组。对数组赋值与输出的影响,尤其是在命令替换、数组赋值、输出过程中如何通过合理配置。它的默认值包括空格(时,Shell 默认使用空格作为数组元素的分隔符,而不是逗号。
阅读 → Linux
Linux的“人性化选项”:-h(或 --human-readable)
Linux命令行工具常使用-h或--human-readable选项,将技术性输出转化为更易理解的形式。该选项会将文件大小、内存使用等数据转换为KB、MB、GB等直观单位,替代默认的字节显示。常见命令如ls -lh、df -h和free -h都支持此功能,显著提升非技术用户的使用体验。这一设计降低了Linux系统的学习门槛,在技术精确性和用户友好性之间取得了平衡,是提高命令行工作效率的实用技巧。
阅读 → Linux
搞懂Linux终端:从TTY到PTS,从历史到实战,一篇就够了!
TTY、PTS与PTY:终端设备的核心概念解析 本文系统介绍了Linux/Unix系统中终端设备的发展历程和工作原理。从最早的物理终端TTY(电传打字机)到现代伪终端(PTY),终端技术经历了从硬件到软件的演进过程。现代终端模拟器通过伪终端主设备(PTMX)和从设备(PTS)实现终端功能,形成一个双向通信的数据流管道。文章详细分析了终端类型、PTY架构、相关命令工具(如tty、who、ps、stty)以及终端的工作模式(规范模式与原始模式)。
阅读 → Linux
深入解析 Linux /etc/skel 目录的作用与使用方法
等,这些文件影响着用户的 Shell 环境、别名、环境变量等。是 Linux 系统中的一个关键目录,它用于存放新用户的默认配置文件,并在创建用户时自动复制到。在多用户环境(如企业服务器或学校计算机系统)中,管理员通常希望所有用户的起始环境保持一致。这确保了每个新用户在首次登录时,能够拥有一套预定义的基本环境配置,而无需手动创建。当新用户登录时,他们就会自动获得该配置,而不需要自己手动修改。这样,每个新创建的用户都会自动继承这个别名设置,而不需要手动添加。,可以大幅提升用户管理的效率,减少重复配置的工作量。
阅读 → Linux
彻底搞懂文件系统与文件描述符:操作系统核心概念解析
文件系统(File System,FS)是操作系统用于管理存储设备(如硬盘、SSD、U盘等)上数据的方式。它提供了一种将物理存储空间(例如硬盘上的磁盘块)映射到逻辑结构(例如文件、文件夹)的机制,从而使得操作系统能够以统一和高效的方式访问和管理数据。
阅读 → 安全研究
从 Linux 权限管理历史看 sudo、SUID 和 Capability 的演进
未来,随着安全要求的提高,Capability 将逐步取代 SUID,成为 Linux 权限管理的最佳实践。,然后只赋予程序所需的特定权限,而不是整个 root 权限。、SUID 和 Capability 的发展过程,并详细分析它们的区别和应用场景。通常用于允许普通用户执行部分管理任务,而无需手动提升权限。机制以实现最小权限原则,权限控制方式逐步演进,以满足不同安全需求。在 Linux 操作系统中,权限管理是安全体系的核心。本文将从 Linux 权限管理的历史出发,介绍。的精细化权限管理,最终发展到。
阅读 → 安全研究
区分 Linux 目录权限与文件权限:为什么你能删除或重命名 root 的文件
本文深入解析了Linux系统中文件与目录权限的本质区别及其对操作的影响。文件权限控制内容的读写执行,而目录权限则管理文件条目的增删改。关键发现包括: 删除/重命名文件实际是目录操作,依赖目录的写权限,而非文件本身权限 普通用户在HOME目录拥有近乎完全控制权,可自由管理文件条目 目录权限(rwx)中写权限(w)决定用户能否修改目录结构 典型场景:用户无文件写权限但仍可删除,因其拥有父目录写权限 理解这种机制对系统管理和安全配置至关重要,建议管理员特别注意共享目录的权限设置,避免因权限误解导致数据风险。
阅读 → 安全研究
解析Linux粘滞位(Sticky Bit):守护共享目录的“安全卫士”
本文深入解析了Linux系统中的粘滞位(Sticky Bit)机制。粘滞位是一种特殊的目录权限标志,用于限制共享目录中文件的删除/修改权限,确保只有文件所有者或特权用户才能操作文件,有效防止多用户环境下的恶意操作。文章详细介绍了粘滞位的起源演变、工作原理、设置方法及实际应用场景,澄清了常见误区,并强调其在平衡共享与安全方面的重要作用。通过具体示例演示了如何查看、设置和验证粘滞位,帮助读者掌握这一关键的系统权限管理工具。粘滞位虽小,却是Linux系统安全架构中不可或缺的一环。
阅读 → Linux
Linux 常见的虚拟文件系统
dev目录是 Linux 系统中一个非常重要的虚拟文件系统,它包含了与硬件设备及内核驱动相关的“设备文件”。这些设备文件并不存储数据,而是内核为每个硬件设备(如磁盘、终端、网络接口等)提供的访问接口。用户和程序通过这些设备文件与硬件设备进行交互。字符设备:例如终端(tty)、串口(serial ports)、鼠标、键盘等,数据是逐字符流处理的。块设备:例如硬盘(/dev/sda)、光驱(/dev/cdrom)、U盘(/dev/sdb)等,数据是按块处理的。/dev/tcp。
阅读 → 安全研究
Linux Cronjob 定时任务详解:语法、目录、管理与跨系统差异
本文介绍了Linux/Unix系统中Cronjob定时任务的核心概念和使用方法。主要内容包括:Cronjob通过crond守护进程周期性执行任务,分为系统级和用户级两类;详细解析了cron的语法规则,包括时间字段定义、特殊符号使用及常见示例;说明了cron配置文件在系统中的存放位置及权限管理;最后总结了cronjob的常用管理命令。该工具可自动化完成日志清理、数据备份等运维工作,是系统管理员的重要助手。
阅读 →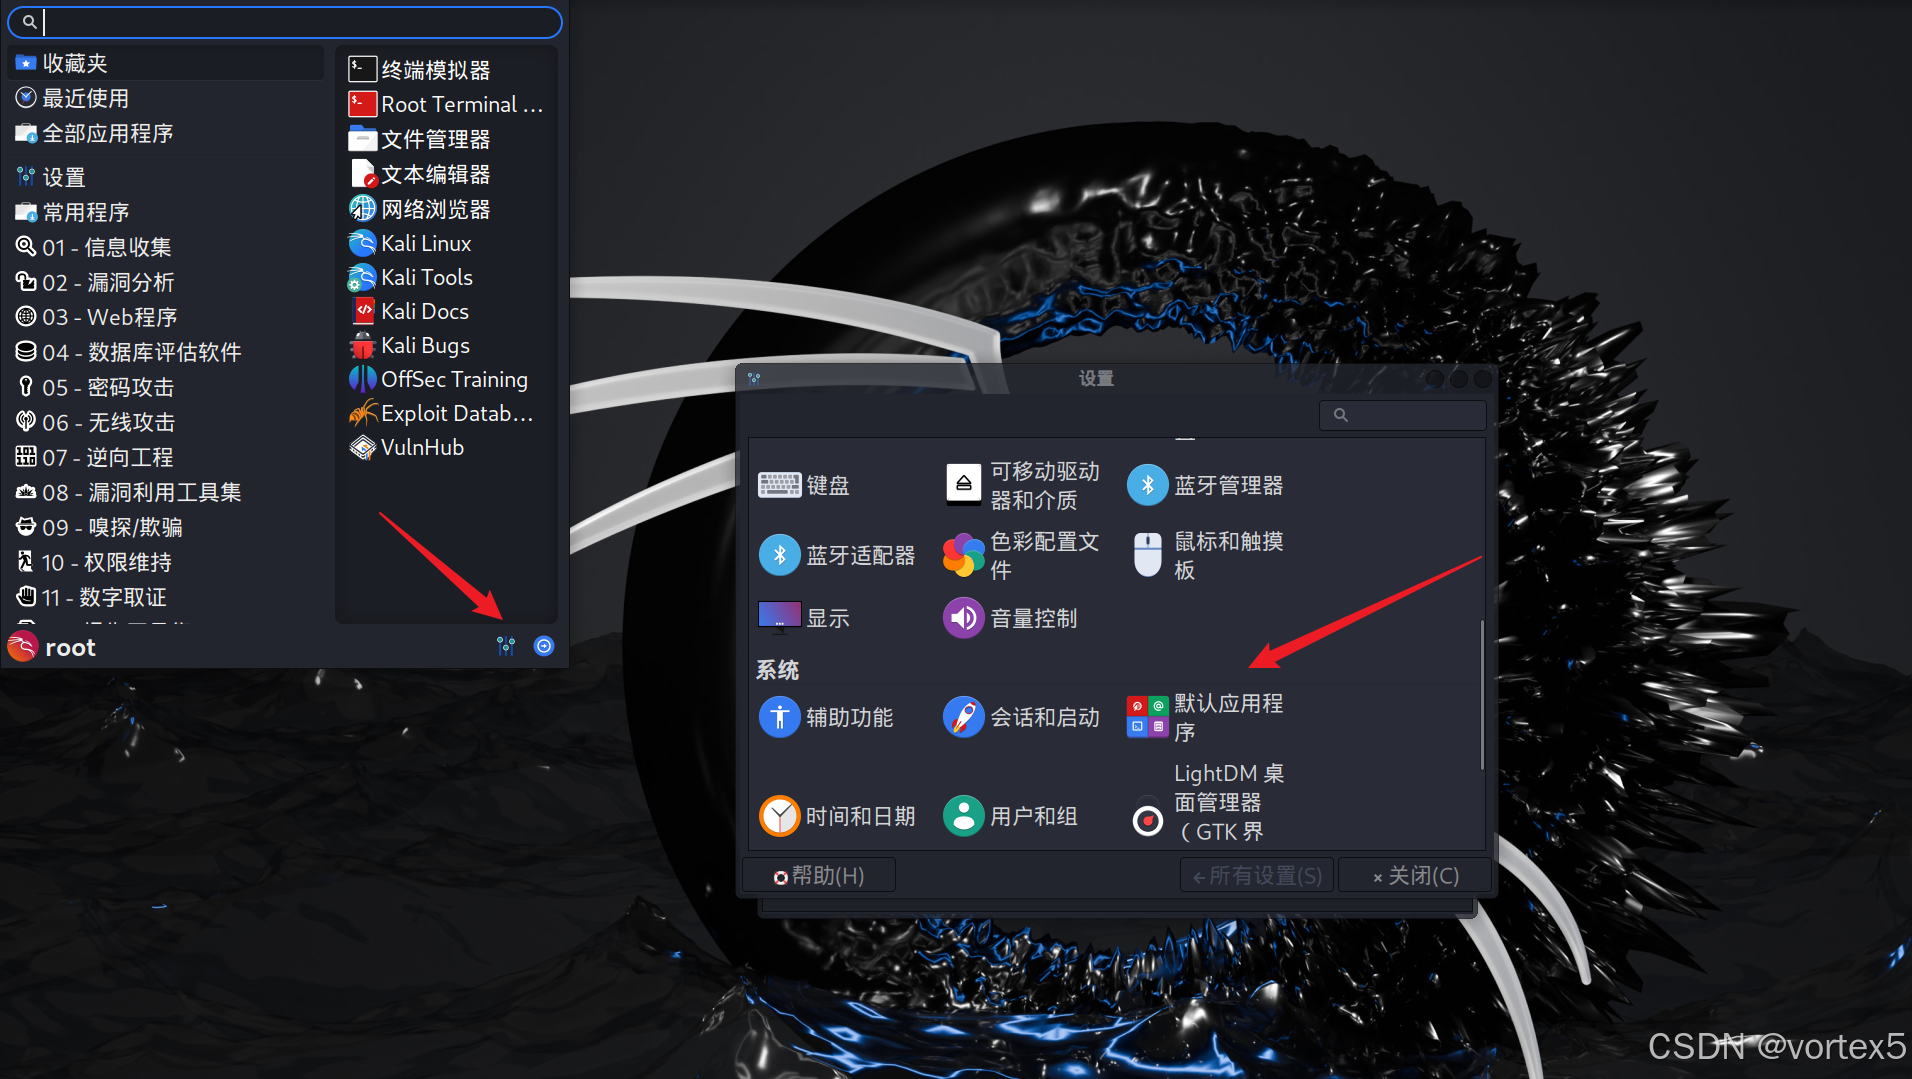 红队渗透
Kali Linux 默认应用配置:如何更改默认应用程序
Kali Linux 提供了强大的自定义功能,使得用户可以根据自己的需求调整系统的默认应用程序配置。无论是更改默认浏览器、终端,还是修改邮件客户端和文本编辑器,Kali 都为用户提供了简单直观的设置界面和命令行工具,帮助你快速个性化你的工作环境。通过理解并熟练掌握这些配置,能更好地提高效率,并使 Kali Linux 更加符合你的日常工作流程。希望本文能帮助你充分利用 Kali Linux 的强大功能,定制一个适合你需求的安全测试工作环境。
阅读 → 红队渗透
Linux GID与特权组提权漏洞详解
本文解析了 GID 的基础知识,包括配置文件(/etc/group、/etc/passwd)、查看命令(groups、id)以及常见特权组的功能(如 root、sudo、docker)。重点探讨了特权组提权漏洞的利用方式,包括通过 LXD 组创建特权容器挂载根目录、利用 Docker 组修改宿主机文件系统,以及通过 disk 组直接读写磁盘实现权限提升。这些漏洞利用方法揭示了不当配置带来的安全风险,为系统管理员提供了重要的防护参考。
阅读 → 安全研究
SSH 公钥认证机制解析:原理、配置与疑难排查
本文系统介绍了SSH公钥认证的原理与配置方法。首先对比了密码认证和公钥认证的优缺点,指出公钥认证在安全性、自动化支持等方面具有明显优势。随后深入剖析了非对称加密基础、SSH完整认证流程及关键安全设计,包括私钥永不离线、公钥信任锚点等机制。最后提供了详细的配置指南,涵盖密钥生成、文件权限要求以及多种公钥部署方式(包括Linux和Windows环境)。文章强调应根据使用场景选择是否设置密码短语,并给出了不同场景下的最佳实践建议。
阅读 → Linux
Linux文本处理三剑客之 sed 流编辑器:从入门到精通[⭐建议收藏!⭐]
sed(Stream Editor)是一个功能强大的文本处理工具,广泛应用于文本文件的自动化编辑和批量处理。它通过逐行读取文件内容并在内存中的临时缓冲区(即“模式空间”)中处理文本,实现高效的文本替换、删除、插入等操作。sed 支持使用正则表达式进行模式匹配,使得文本编辑更加灵活和高效。sed 是一个功能强大的流编辑器,广泛用于文本文件的批量处理和自动化任务。通过灵活运用正则表达式和多种命令,用户可以高效地进行文本查找、替换、插入和删除等操作。
阅读 → Windows
Linux 主流桌面环境及其默认应用大横评
桌面环境特点文件管理器适用人群GNOME现代简洁,支持扩展Nautilus追求生产力和现代界面的用户KDE Plasma美观灵活,支持高度自定义Dolphin高级用户或喜欢个性化界面的用户XFCE轻量经典,资源占用低Thunar老旧设备用户或追求稳定、高效的用户LXDE超轻量级,极低资源消耗PCManFM超低配置设备用户或需要快速响应的用户Cinnamon传统与现代结合,直观易用Nemo从 Windows 转换到 Linux 的新手用户MATE。
阅读 → 安全研究
Linux 切换到 Root 用户的方式及差异详解
Linux 权限切换核心差异:su vs sudo Linux 系统中,su 和 sudo 是两种主要权限切换工具,存在本质差异。su 是传统切换工具,需 root 密码验证,分为非登录式(su)和登录式(su -)切换。sudo 则是现代提权方案,验证当前用户密码,通过/etc/sudoers进行权限控制,支持审计日志。 最佳实践推荐:长期系统管理使用sudo -i获取完整root环境;临时操作使用sudo command;调试时可用sudo -s。
阅读 → Linux
效率提升 200%!6 个 Linux 文本处理命令详解(paste、xargs、pr、join 、tr、fold)
paste是一个简单高效的工具,用于将多个文件的内容按行并排合并,默认以制表符(Tab)分隔。它特别适用于处理多列数据、生成表格或合并日志文件。apple:redxargs是 Linux 中处理管道数据的核心工具,它从标准输入读取内容并将其转化为命令参数,在批量操作中表现出色,适用于文件管理、数据转换等场景。结果:生成等备份文件。pr专注于文本格式化,支持分页、多列输出和标题添加,非常适合准备打印文档或整理长数据。
阅读 → Linux
深入理解 Linux 进程原理与全方位管理实践
本文深入解析了Linux进程管理的核心概念与技术。首先阐述了进程与程序的区别,强调进程作为动态执行实体的特性。重点讲解了前台进程与后台进程的管理方法,包括通过&符号启动后台任务、Ctrl+Z暂停进程、bg/fg命令切换前后台等实用技巧。文章还介绍了Shell作业控制的关键命令(jobs、kill %n、disown等),并提供了典型操作示例。这些知识对系统管理员和开发者优化任务调度、提高终端操作效率具有重要意义,是Linux系统管理的必备技能。
阅读 → 安全研究
深入理解Web服务器及其安全性
网络服务器(Webserver)是一种设计用于通过互联网或局域网向用户提供网络内容和应用的软件或硬件。80:HTTP443:HTTPS8080:备用 HTTP3000:开发或自定义应用8000:Python 应用。
阅读 → 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
阅读 → Linux
AWK 从入门到精通:丰富实战案例
AWK 支持定义函数来实现复杂的计算。i<=10;通过本文的案例,你已经学习了 AWK 的基础操作、高级技巧和实战应用。无论是简单的字段提取,还是复杂的数据处理,AWK 都能为你提供强大且灵活的解决方案。掌握这些技巧,你可以大大提升在处理文本数据、日志分析等任务中的效率。
阅读 → 开发工具
解决靶场网络问题教程(详细版)
网卡配置冲突:靶机的.vmx文件中可能包含特定环境生成的网卡配置,与当前运行环境不匹配。虚拟硬件版本不兼容:不同 VMware 版本使用的虚拟硬件版本可能不同,配置不一致会导致虚拟机无法正常启动或运行。网络模式不一致:靶机和攻击机需要在同一网段中才能进行正常通信。
阅读 → 安全研究
Shell脚本基础:条件判断与选择语句
条件表达式中使用各种运算符,例如数值比较运算符、字符串比较运算符、文件测试运算符等,它们在判断过程中起到了至关重要的作用。掌握这些基本的条件判断技巧后,可以在脚本中构建更加复杂和智能的逻辑。在之前我们已经介绍过了数值比较、字符串比较和文件测试等运算符,这些运算符也是条件判断中不可或缺的一部分。条件判断是Shell脚本中非常重要的一部分,它使得脚本能够根据不同的输入或环境情况做出决策。Shell还提供了一些文件测试运算符,用于判断文件的存在、类型和权限等。是否相等,如果相等,则输出“相等”;
阅读 → 红队渗透
Linux 敏感文件路径总结以及查找方法
在渗透测试中,了解系统关键文件的路径及其作用是十分必要的。在后渗透阶段,掌握这些路径能够帮助安全测试人员更高效地收集信息并发现潜在的安全漏洞。以下是常见服务文件路径、系统敏感文件路径以及查找方法的总结。Linux 系统中存在一些重要的敏感文件,它们存储了用户信息、系统配置和历史记录等内容。通过了解和掌握这些敏感文件路径及查找方法,可以在渗透测试中更加高效地发现系统的薄弱点,为进一步的渗透打下基础。在后渗透测试阶段,查找机密文件是收集信息的重要步骤。这是一种有效的方法,用于查找潜在的机密内容。
阅读 → 安全研究
Linux基础(二):用户管理、文件权限与系统日志
本篇文章介绍了 Linux 系统中的用户账号管理、文件权限配置以及系统日志查看的基本方法和命令。通过了解这些基础操作,可以帮助管理员更好地管理系统、提高安全性,并在发生问题时迅速定位故障。掌握这些技能对于系统运维和安全管理至关重要。
阅读 →安全研究LInux基础(一):Linux 系统重要命令拾遗
SUID(Set User ID)是文件权限中的一种特殊标志,表示该文件在执行时将使用文件所有者的权限,而不是执行者的权限。Sticky 位是另一种特殊权限,主要用于目录,表示只有文件的所有者才能删除该目录中的文件,而其他用户只能修改自己的文件。硬链接是指向文件的多个入口,所有硬链接指向相同的数据块,不会占用额外的磁盘空间,除非删除所有硬链接。软链接类似于Windows的快捷方式,它是一个独立的文件,包含了指向目标文件的路径。笔记内容参考了B站UP主 泷羽sec 的学习视频,如有侵权,将立即删除。
阅读 → 红队渗透
一文玩转 tmux:强大的终端复用工具
以下是我个人总结的针对新手的推荐记忆快捷键表,按会话、面板和窗口分类,并将最常用的快捷键排在前面,方便快速查阅和学习。所有快捷键中前缀键统一使用表示。分类功能快捷键说明会话分离当前会话将当前会话转为后台运行恢复会话tmux at -t 恢复已存在的会话,返回之前的工作环境列出所有会话tmux ls查看当前所有会话及其状态新建会话tmux new -s 创建新的会话,指定会话名称删除会话tmux kill-session -t 关闭指定的会话,释放资源。
阅读 →