// BLOG
Blog
Windows 常用短文件名(8.3 格式)介绍
Windows系统为兼容DOS和FAT文件系统会自动生成长文件名的8.3格式短文件名,格式为8字符主名+3字符扩展名。短文件名可通过dir /x查看,需在注册表中启用生成功能。系统文件夹如Program Files对应PROGRA~1,Users等短名称直接显示。生成规则为:取前6个有效字符(去特殊符号转大写),扩展名前3字符,冲突时加~n序号。虽禁用8.3格式可提升性能,但可能影响旧软件兼容性。
阅读 → 红队渗透
Swaks 工具使用指南:SMTP 测试的瑞士军刀
。。。文档:tar 包包含 ref.txt 和 FAQ。。适合嵌入式系统。
阅读 → Linux
Semaphore GUI 详细介绍
Semaphore是一个开源的现代化GUI和API工具,专为简化Ansible、Terraform等DevOps工具的操作而设计。它提供直观的Web界面,支持多工具管理、任务调度、访问控制和日志记录等功能。安装方式多样,包括包管理器、Docker、二进制文件和Kubernetes部署,支持多种数据库选项。Semaphore特别适合团队协作和大规模项目管理,通过图形化界面降低命令行操作复杂度,提升自动化任务执行效率。
阅读 → 红队渗透
【HTB】Season9 Imagery Walkthrough
本文详细记录了针对目标系统的渗透测试过程。通过端口扫描发现开放的SSH和HTTP服务,其中Werkzeug框架的Web应用(8000端口)成为主要攻击面。分析发现"Report a Bug"功能存在XSS漏洞,成功窃取管理员Cookie后获取访问权限。进一步利用下载日志功能中的LFI漏洞读取系统配置文件,揭示了敏感路径和开发环境设置。测试过程展示了从信息收集到权限提升的完整攻击链,最终通过代码审计发现关键漏洞。
阅读 → 红队渗透
本地渗透测试靶机环境搭建指南(VMware + VirtualBox)
本文介绍了网络安全演练的虚拟机环境搭建方案。采用VMware运行Kali Linux攻击机,VirtualBox部署各类靶机。提供了两种网络配置方案:隔离模式(使用VirtualBox Host-Only网络,靶机无法联网但环境干净)和直通模式(桥接物理网卡,靶机可联网但存在安全风险)。文中详细展示了两种方案的配置截图,并指出VirtualBox默认Host-Only网段为192.168.56.0/24。最后给出快速排错建议:当无法获取IP时,需检查DHCP服务是否开启
阅读 →WebSocat 安装与使用
WebSocat 把“TCP 世界的祖传工具”与“WebSocket 新世界”无缝黏合:一条命令即可让等老牌工具瞬间获得 ws/wss 能力,也能让浏览器、小程序、IoT 固件快速对接传统 TCP 服务。
阅读 →在 Kali Linux 上配置 MySQL 服务器并实现 Windows 远程连接
本文介绍了在Kali Linux上配置MySQL/MariaDB数据库的完整流程,包括服务启动、安全配置、远程连接设置等关键步骤。重点讲解了如何修改监听地址、授权远程用户访问以及Windows客户端连接验证方法,同时强调了安全注意事项,如避免使用空密码、限制root远程登录等。最后提供了安全收尾建议,帮助用户在测试后恢复安全配置,确保数据库系统安全可靠。
阅读 → 安全研究
Scoop 深度解析:目录结构、架构原理与版本切换底层机制
Scoop是一款专为Windows设计的轻量级命令行包管理器,采用沙盒化隔离设计。其核心特点包括:零权限安装(所有文件存储在用户目录下)、多版本共存(通过符号链接实现版本切换)、Shim机制(通过垫片文件实现全局命令访问)和数据持久化(配置文件独立存储)。Scoop通过JSON清单定义软件包,将应用隔离安装在apps目录下,使用current符号链接指向当前版本,并通过shims目录提供全局命令访问。这种设计避免了系统目录污染和PATH污染,支持便携化部署和受限环境使用。
阅读 →程序崩溃,提示快速异常检测失败的解决方案
是英特尔和 AMD 提供的硬件扩展指令集,旨在增强计算机安全,特别是防止利用程序漏洞(如 ROP 和 JOP 攻击)。:防止跳转到伪造的函数指针。:在只读内存中维护一份“影子”调用栈,通过 RET 指令比对真实栈与影子栈来防止 ROP/JOP 攻击。从 Windows 10 20H1 版本开始,操作系统就内置了对 CET 的支持,其中用户态的影子栈(User-mode Shadow Stack)和内核态的 KCFG 保护被默认启用。
阅读 →推荐一个好用的壁纸网站
壁纸网站。
阅读 →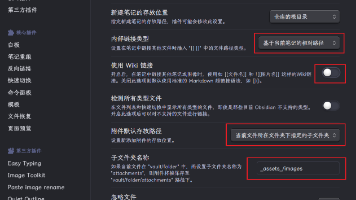 杂记
让Obsidian图片完美适配静态博客:多端同步、无裂图、零烦恼
本文提供了一套完整的 Obsidian 图片处理优化方案,确保 Markdown 文件兼容主流静态博客框架。核心内容包括:1)设置标准图片语法和相对路径;2)安装插件自动重命名图片文件;3)配置多端同步策略;4)使用模板自动生成 Front-matter。通过关闭 Wiki 链接、集中管理图片文件夹、强制相对路径等操作,配合 Paste Image Rename 插件消除文件名空格问题,实现跨平台写作的无缝衔接。
阅读 →学习使用certify生成AD CS证书
想象一下,你要去银行开户,需要身份证来证明你是你。数字证书就是网络上的“身份证”,它包含你的信息(如名字、邮箱)和一个“签名”(由证书颁发机构 CA 签发),证明它是真实的。登录系统(比如 Kerberos 认证)。加密网站(HTTPS)。安全测试(渗透测试中,生成证书来模拟攻击)。在 AD 环境中,证书由 AD CS(Active Directory Certificate Services)管理。它像一个“证书工厂”,你提交申请(请求),工厂根据“模板”(蓝图)生成证书。
阅读 →如何关闭 SumatraPDF 的反色模式
有时候,我们一打开 SumatraPDF,整个屏幕像被“底片”附体:白底变黑板、黑字变白字,图片也姹紫嫣红得吓人,改主题也没用——别慌,这只是你不小心触发了它的“反色”模式。
阅读 → 安全研究
Linux 中 exec 等冷门命令的执行逻辑探究
本文深入解析Linux shell中的冷门命令exec及其相关工具的执行逻辑。exec通过execve()系统调用直接替换当前shell进程,命令结束后终端会退出,适用于脚本优化和进程管理。对比普通命令的fork-exec-wait模型,exec省去fork()步骤,提升效率但风险较高。文章还介绍了source(加载脚本到当前shell)、eval(动态执行字符串)、trap(信号处理)等冷门命令,揭示它们在进程控制、资源管理中的独特作用。通过剖析Linux进程模型,说明这些命令如何绕过fork()
阅读 → 安全研究
libvirt 新手指南:从零开始掌握虚拟化管理
libvirt 的架构设计精巧,采用客户端-服务器模型,确保安全性和可扩展性。核心是 libvirtd 守护进程,它运行在主机上,监听本地或远程连接(如 TCP 或 UNIX 套接字)。客户端通过 API 调用 libvirtd 来执行操作,避免直接访问底层 hypervisor,提高了安全性。左侧:连接列表(QEMU/KVM),主机和 VM。主机视图:CPU、内存使用。VM 创建:点击“创建新 VM”,选择本地安装、ISO 或导入。步骤:分配 CPU/内存、选择存储、配置网络、启动安装。
阅读 → Linux
探索命令行之谜:ps -aux 和 ps aux 是一样的吗?
ps命令的两种常见写法ps -aux和ps aux看似相同却源于Unix与BSD两种命令行风格的历史差异。Unix风格使用连字符前缀选项(如-aux),而BSD风格省略连字符(如aux)。这种差异反映了早期Unix系统(AT&T System V)与伯克利分校BSD版本在命令行设计上的不同理念。现代Linux系统(如procps-ng)兼容两种风格,但BSD风格可能改变默认行为。此外,GNU项目引入了--long-options提高可读性。理解这些风格差异有助于在不同Unix-like系统间正确使用
阅读 → 红队渗透
利用 SeBackupPrivilege 的最快方法
本文介绍了在Windows环境中利用SeBackupPrivilege权限的两种方法:1)使用robocopy命令快速复制敏感文件(如root.txt),通过/b参数绕过权限限制;2)通过DLL文件(SeBackupPrivilegeCmdLets.dll和SeBackupPrivilegeUtils.dll)实现更精细的文件访问控制。robocopy方法效率更高,而DLL方式适合特定场景,但需注意防病毒软件的拦截。两种方法均需确保SeBackupPrivilege权限已启用,并提供了详细的操作步骤和示例说
阅读 →Tomcat 日志文件名的命名规范
摘要:Tomcat日志文件遵循严格的命名规范,包括引擎级的Catalina日志(如catalina.2025-09-07.log)、访问日志(localhost_access_log.2025-09-07.txt)、应用级日志(如localhost.2025-09-07.log)和管理日志(如manager.2025-09-07.log)。命名规则使用点号分隔和ISO 8601日期格式,可通过修改logging.properties或server.xml自定义。关键注意事项包括大小写敏感、轮转机制和时区影响
阅读 → 红队渗透
Proxychains 配置全解析:从入门到高级应用
Strict 强调“全或无”,Dynamic 追求“尽力而为”,Random 讲究“随机掩护”。测试显示,Dynamic 成功率最高(~90%),Random 匿名性最佳(路径变异 100%)。配置时仅启用一种模式,调整 chain_len,测试效果。
阅读 → 红队渗透
AD渗透中服务账号相关攻击手法总结(Kerberoasting、委派)
服务账号是Windows域环境中的高价值攻击目标,因其关联SPN、高权限特性及Kerberos认证中的关键角色。本文解析了服务账号类型(域用户、机器账号、gMSA)及其风险,重点探讨了Kerberoasting攻击(利用SPN请求TGS并破解弱密码)和委派攻击(非约束/约束/RBCD)的技术原理。通过案例分析展示了从低权限到控制关键服务的攻击路径,并提出了优化攻击策略(如筛选高权限目标、强制弱加密)。文章旨在帮助读者理解服务账号的攻击面及其防御要点。
阅读 → Linux
Linux网络接口命名详解:从eth0到ens33
Linux网络接口命名经历了从传统eth0到现代ens33等可预测命名的演变。传统命名简单但易漂移,而可预测命名基于硬件属性保证了稳定性,适用于虚拟化和云环境。ens33常见于VMware虚拟机,eth0则多出现在旧系统或禁用可预测命名时。管理员可通过检查接口名称或GRUB配置判断当前规则,建议新系统保留可预测命名,对于兼容性需求可回退传统命名或使用动态获取网卡名称的脚本。这一演变反映了Linux系统对现代复杂环境的适应性改进。
阅读 → 红队渗透
常见Bash脚本漏洞分析与防御
Bash脚本因其高效便捷成为系统管理常用工具,但也隐藏着严重安全风险。本文分析了三类典型漏洞:1)变量比较时未加引号导致通配符注入,攻击者可逐字符猜解密码;2)直接将用户输入拼接命令导致命令注入,通过特殊字符执行任意指令;3)不安全的临时文件操作引发竞争条件,可能被符号链接攻击。安全加固建议包括:始终为变量加引号、严格白名单验证输入、使用参数数组执行命令、采用mktemp创建临时文件等。遵循这些原则可有效提升Bash脚本的安全性。
阅读 → 安全研究
数字证书完全指南:从概念到工程实践
数字证书是互联网安全通信的基石,它解决了"如何证明你就是你"的身份认证问题。本文将从零开始,系统性地解析数字证书的含义、结构、存储格式、类型体系以及工程实践中的关键要点。
阅读 → 安全研究
20+常用网络协议介绍
网络协议是计算机通信的核心规则,按照OSI或TCP/IP模型分层运作,确保数据传输的标准化、可靠性和安全性。本文系统介绍了20种关键协议: 基础协议:IP(IPv4/IPv6)负责数据包路由;TCP提供可靠连接;UDP侧重高效传输;ARP实现IP-MAC地址解析;ICMP用于网络诊断。 应用层协议:HTTP/HTTPS驱动网页浏览;DNS转换域名与IP;SMTP/POP3/IMAP处理邮件;FTP管理文件传输;DHCP自动分配网络参数......
阅读 →