// 红队渗透
红队渗透
303 篇
 红队渗透
红队钓鱼场景下的Nginx反向代理技术分析
在红队钓鱼中,攻击者通过Nginx反向代理(AiTM)透明转发受害者流量至真实站点,同时利用proxy_pass配合日志变量捕获明文账密()与会话Cookie(在受害主机侧,则通过tcpdump配合BPF过滤表达式,直接从TCP payload中提取账号、密码、验证码。两者结合,实现的完整攻击链。
阅读 → 红队渗透
composer.json 可写场景下的利用手段
可写场景下,攻击面远比表面看起来广阔。从最直接的预加载 RCE,到复杂的远程包劫持和 Composer 自身漏洞利用,攻击者拥有多层路径实现代码执行。对于实际渗透测试场景,向可写目录注入恶意 PHP 文件是最简单高效的路径——无需外网、无需依赖其他条件、任意请求触发。而对于防御方,关键不在于保护本身,而在于对配置变更的严格审计和 Composer 运行环境的权限控制。
阅读 → 红队渗透
dirsearch v0.5.0 字典扫描进阶玩法
本文详细介绍了 dirsearch v0.5.0 版本的核心功能改进: 三层字典体系: 分类字典按技术栈细分(32个文件) 模板字典支持动态占位符扩展 支持自定义字典混合使用 提供多种字典变换技巧(前后缀、大小写、扩展名等) 高级过滤系统: 8维度过滤(状态码、大小、正则等) 支持AND/OR逻辑组合 通配符校准与阈值过滤 可针对响应头/体进行精确匹配 性能优化: 提供Python异步、线程及Rust原生三种后端
阅读 →goshs:红队与开发者的全能文件服务器
goshs是一个 Go 语言编写的单二进制文件服务器,专为红队作战、渗透测试和 CTF 场景设计。它远不止是一个文件服务器——它是一个集 HTTP/S、WebDAV、FTP/SFTP、SMB、LDAP/S、DNS、SMTP 于一体的多协议平台,内置 NTLM hash 捕获与破解、反弹 Shell 接收器、Payload 模板引擎等红队利器。一句话定位:python3 -m http.server的威力加强版,渗透测试者的瑞士军刀。
阅读 →goshs:红队与开发者的全能文件服务器
goshs是一个 Go 语言编写的单二进制文件服务器,专为红队作战、渗透测试和 CTF 场景设计。它远不止是一个文件服务器——它是一个集 HTTP/S、WebDAV、FTP/SFTP、SMB、LDAP/S、DNS、SMTP 于一体的多协议平台,内置 NTLM hash 捕获与破解、反弹 Shell 接收器、Payload 模板引擎等红队利器。一句话定位:python3 -m http.server的威力加强版,渗透测试者的瑞士军刀。
阅读 → 红队渗透
PHP命令执行函数Bypass技巧
PHP命令执行函数Bypass技巧完全指南摘要 本文系统介绍了PHP命令执行漏洞的利用与防御技术。首先列举了PHP中常见的命令执行函数(system/exec/shell_exec等)及其特点,然后详细讲解了各种绕过技巧: 基础绕过:命令拼接符(; & |)、空格替换(${IFS}、<)、通配符使用 高级技术:LD_PRELOAD劫持、无回显命令执行(延迟注入、外带数据)、长度限制绕过 无参数RCE:利用getallheaders()、session_id()等函数 字符限制场景:仅数字字母、特殊符号过滤等
阅读 → 红队渗透
Kali Xfce 配置 fcitx5 中文输入法全套方案(终端英文+目录英文无乱码)
本文介绍Kali Linux系统下用fcitx5替换ibus输入法的完整配置方案。内容包括:1)安装fcitx5全套组件并完全卸载ibus;2)配置系统中文语言环境;3)设置Xfce全局输入法环境变量;4)单独配置终端保持英文环境以避免乱码;5)将用户目录从中文转为英文命名;6)fcitx5可视化界面调优;7)配置开机自启。通过这套方案,可实现系统界面中文显示、全局中文输入、终端英文环境、用户目录英文命名的完美结合,解决渗透测试中常见的输入法兼容性问题。文末提供配置重载和异常处理建议,所有步骤可通过命令行脚
阅读 → 红队渗透
OSCP AD域考试全攻略
本文总结了OSCP考试的核心策略和实用技巧,主要包含五个关键部分: 考试结构与战略:强调AD套件(40分)的重要性,建议优先攻击AD域控(DC)再处理独立机器,最低通过策略为AD套件+两台独立机器(80分)。 信息收集:详细介绍了域环境识别、LDAP枚举、Windows本地信息收集等方法,特别关注PowerShell历史日志中的凭据泄露。 Windows提权技巧:涵盖计划任务、服务权限、DLL劫持、UAC绕过、内核漏洞等多种提权方式,并提供了提权检查脚本的使用方法。
阅读 →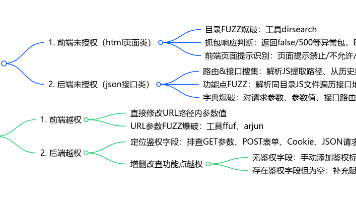 红队渗透
Web 渗透测试:未授权与越权漏洞全流程挖掘思路
在Web安全漏洞中,未授权访问与越权访问属于权限控制类高频高危漏洞,几乎贯穿业务系统前后端开发全流程。这类漏洞本质成因是后端未做好身份校验、权限边界校验,攻击者可绕过登录、越权查看/篡改他人数据,轻则泄露用户隐私,重则导致业务数据被批量篡改、系统后台沦陷。本文结合渗透实战思维导图思路,完整梳理两类漏洞的原理、探测方法、工具使用、挖掘技巧与防御方案,适合渗透测试入门学习、红队日常打点、开发安全自查使用。
阅读 → 红队渗透
Wapiti:Web应用漏洞扫描器
Wapiti 3.2.10是一款开源的Web应用漏洞扫描工具,通过黑盒测试检测网站安全漏洞。本文全面介绍了其安装配置和使用方法:支持pip和源码安装,提供基础扫描命令和模块选择功能;详细解析了目标URL配置、扫描范围控制、认证设置等核心参数;展示了高级功能如会话管理、自定义请求和报告生成;并给出WordPress扫描等实战示例以及SSL处理等常见问题解决方案。文章强调使用前需获得授权,建议从低强度扫描开始并人工复核结果,为安全测试提供完整指导。
阅读 → 红队渗透
【CTF】Git 信息收集技巧总结
这篇文章总结了Git信息收集的实用命令和技巧,主要分为五个部分: 基础信息查看:包括提交历史、分支信息和远程仓库的查询命令 隐藏信息挖掘:如何查看stash、reflog和被删除的提交等隐藏信息 敏感文件搜索:通过文件扩展名和提交消息搜索历史中的敏感信息 深入挖掘:检查.git目录结构、钩子文件和Git对象 CTF实战技巧:提供自动化收集脚本、常见敏感关键词表和文件恢复方法 这些命令对安全审计、CTF比赛和日常代码审查都很有帮助,特别是用于发现意外提交的敏感信息或恢复丢失的文件。
阅读 → 红队渗透
Python 与 Monty Python:当喜剧梗成为编程语言的 DNA
本文探讨了Python编程语言与英国喜剧团体Monty Python之间的深厚联系。Python之父Guido van Rossum在1989年圣诞节期间开发这门语言时,直接从Monty Python's Flying Circus喜剧中获取灵感命名。这种联系不仅体现在名称上,还渗透到整个Python生态:官方IDE名为IDLE(致敬Monty Python成员Eric Idle),文档中使用spam和eggs作为示例变量(源自著名的Spam sketch喜剧桥段),社区文化充满Python式幽默,甚至早期
阅读 → 红队渗透
盲XXE漏洞利用教程(OOB外带数据)
本文深入解析了盲XXE(XML外部实体注入)漏洞的攻击原理与利用技术。盲XXE指漏洞无直接回显,需通过带外通道获取数据。核心机制利用参数实体嵌套实现文件读取与数据外传: 漏洞原理:通过恶意DTD触发多阶段解析,使目标服务器向攻击者服务器发送敏感数据 环境搭建:配置攻击服务器并创建包含嵌套实体的evil.dtd文件 技术要点:详细解析参数实体嵌套的解析流程和必要性 利用方式:提供基础OOB利用、DNS外带、多文件读取等技巧
阅读 → 红队渗透
Unix 通配符注入攻击:从参数污染到命令执行
Unix通配符注入是一种利用shell通配符解析机制的安全漏洞,通过构造特殊文件名(如以"-"开头)将文件名注入为命令参数,实现权限篡改或命令执行。本文分析了chown/chmod的权限劫持攻击(利用--reference参数)、tar/rsync/zip的命令注入风险(如tar的--checkpoint-action执行任意命令)等典型场景。攻击者可通过创建恶意文件(如"--reference=.drf.php"或"--checkpoint=1"),当管理员执行包含通配符的命令(如chown *或tar
阅读 → 红队渗透
Linux 默认 SUID 可执行文件详解
Linux系统中的SUID权限机制允许程序以文件所有者身份运行,常用于系统关键功能(如passwd、sudo等)。本文详细解析了11个默认SUID文件的功能与安全机制,包括mount、passwd、sudo等,分析了其工作流程和安全防护措施。同时从渗透测试角度,探讨了SUID程序可能存在的提权风险,如配置不当、环境变量劫持、缓冲区溢出等,并提供了安全审计脚本和GTFOBins利用方法。文章强调了对第三方SUID程序和可写SUID文件的特别关注,揭示了这一权限机制在便利性与安全性之间的平衡。
阅读 → 红队渗透
THC-IPv6 攻击工具包:IPv6 渗透测试
THC-IPv6 工具集摘要 THC-IPv6 是由 van Hauser 开发的 IPv6 安全测试工具包,包含 30 多个工具,覆盖 IPv6 协议栈的全面安全评估。主要功能包括: 主机发现:alive6 工具支持多种探测技术,可高效识别存活主机 NDP攻击:提供 parasite6 等工具进行邻居发现协议欺骗和中间人攻击 路由器攻击:支持伪造路由器通告(fake_router6)和泛洪攻击(flood_router6) 流量操纵:包含 redir6 等工具实现流量重定向和 MTU 降级攻击 拒绝服务:
阅读 → 红队渗透
Kali Linux 安装与使用 GitHub CLI (gh)教程
本文介绍了在Kali Linux系统上安装和使用GitHub CLI(gh)的完整流程。主要内容包括:1)根据系统架构手动下载安装gh客户端;2)通过gh auth login命令进行GitHub账号认证,推荐使用SSH协议和Personal Access Token方式;3)常用命令行技巧,如仓库克隆(gh repo clone)、创建私有仓库(gh repo create)、查看仓库信息(gh repo view)以及管理Issue和PR等。
阅读 → 红队渗透
Windows两大劫持技术:服务路径劫持和映像劫持IFEO
本文详细解析了Windows系统中两种经典的注册表劫持技术:服务路径劫持和映像劫持(IFEO)。服务路径劫持通过篡改HKLM\SYSTEM\CurrentControlSet\Services下的ImagePath键值,替换服务启动程序实现SYSTEM权限提权,适用于内网渗透提权场景。映像劫持则利用IFEO注册表分支的Debugger键值,劫持指定程序的启动流程实现后门驻留,适合持久化攻击。文章从注册表架构、核心原理、操作路径、利用条件和实战流程等方面对比了两种技术,指出前者侧重权限提升,后者专注隐蔽驻留,
阅读 → 红队渗透
dirsearch 命令行选项详解:基于官方教程
dirsearch 是一款高效的 Web 路径扫描工具,支持多种目标输入方式(URL、文件、CIDR、Nmap 报告等),提供灵活的字典配置选项(扩展名处理、大小写转换、前后缀添加)。该工具支持递归扫描、状态码过滤、响应内容排除等高级功能,并可通过会话保存实现断点续扫。安装方式包括 Git 克隆和 PyPI 安装,同时提供各平台的独立二进制版本。核心参数包括线程控制、异步模式、递归深度设置以及智能过滤机制,适用于各类 Web 目录爆破场景。
阅读 → 红队渗透
powerview.py 项目介绍与使用
PowerView.py 是 PowerView.ps1 的跨平台 Python 重构版本,完整保留原生命令语法,支持 LDAP/GC/ADWS 等多种协议,提供持久化会话、内联过滤等优化,新增 AI 对接、Web 管理等扩展功能。其交互式 Shell 兼容 PowerShell 动名词风格,通过 -Where 等参数简化管道操作,支持 Windows/Linux/macOS 环境,显著提升域渗透效率。
阅读 → 红队渗透
Villain:新一代轻量级 C2 框架完整使用指南
Villain框架技术摘要 Villain是由希腊安全研究员t3l3machus开发的轻量级C2框架,专为渗透测试和红队行动设计。该工具采用Python开发,支持Kali Linux平台,主要解决传统反向Shell管理中的稳定性问题。其核心架构包含四个集成服务:Team Server(6501端口)、Reverse TCP处理器(4443端口)、HoaxShell处理器(8080端口)和文件传输服务(8888端口)。
阅读 → 红队渗透
Kali Linux 磁盘扩容后内部分配完整教程
本文详细介绍了在VMware虚拟机中扩展Kali Linux系统磁盘容量的完整流程。首先需要在VMware中扩容虚拟磁盘,然后通过growpart工具扩展物理分区,接着使用pvresize扩展LVM物理卷,再用lvextend扩展逻辑卷,最后根据文件系统类型选择resize2fs或xfs_growfs扩展文件系统。文章提供了完整的命令速查表、常见问题解决方法以及LVM扩容流程图,强调操作前必须备份数据,并逐步验证每个步骤的执行结果。整个过程需要依次完成分区扩展、PV扩展、LV扩展和文件系统扩展四个关键步骤。
阅读 → 红队渗透
HackMyVm靶机Artig复盘
渗透测试报告摘要 本次渗透测试从端口扫描开始,发现FTP匿名访问可读取管理员留言。利用WordPress插件LFI漏洞获取Redis密码,通过密码复用成功登录FTP用户mario。在FTP中找到数据库备份文件,提取密码后SSH登录max账户。通过sudo权限切换至www-data,最终利用/opt/backup.sh脚本中的tar通配符注入漏洞,创建特殊文件触发root权限反弹shell,完成权限提升。整个过程展示了从信息收集到权限提升的完整攻击链,突出系统配置不当和密码复用带来的安全风险。
阅读 → 红队渗透
【容器安全】Docker 2375 与 5000 端口的渗透实战
Docker的2375端口(Remote API)和5000端口(Registry)是渗透测试中的两大高危攻击面。2375端口若未加密开放,攻击者可直接控制宿主机,通过挂载根目录实现容器逃逸,甚至写入SSH密钥或计划任务持久化控制。5000端口则涉及供应链攻击,攻击者可篡改私有镜像仓库中的镜像,植入后门或恶意代码,利用CI/CD流程自动部署到生产环境,隐蔽性极强。防御需禁用公网暴露、启用TLS认证、镜像签名及漏洞扫描。
阅读 →