// 红队渗透
红队渗透
303 篇
 红队渗透
问题解决:Kali Linux 中配置启用 Vim 复制粘贴功能
或其他类似终端时,Vim 编辑器的默认设置并不支持直接进行复制和粘贴操作,这对于日常的开发工作或渗透测试人员来说可能会造成不便。幸运的是,通过简单的配置调整,可以让 Vim 轻松支持复制和粘贴功能。配置完成后,你应该可以正常地使用鼠标在 Vim 中进行复制和粘贴了,就像在平常的终端命令行一样!在 Vim 中启用鼠标支持可以让你使用终端的复制和粘贴功能。键进入命令模式,确保你处于正常编辑模式。在 Kali Linux 系统中,使用。进入 Vim 编辑器后,按。首先,打开你的终端,使用。
阅读 → 红队渗透
目录扫描工具深度对比:Dirb、Dirsearch、DirBuster、Feroxbuster 与 Gobuster
在网络安全测试与渗透测试中,目录扫描(又称目录枚举)是一项至关重要的技术。它用于发现 Web 服务器上未公开的隐藏目录和文件,这些资源可能包含敏感数据、配置文件甚至潜在漏洞,因而成为攻击者与安全研究人员的关注焦点。Dirb、Dirsearch、DirBuster、Feroxbuster 和 Gobuster。它们各具特色,适用于不同的场景。本篇文章将深入剖析这些工具的特性、性能、优缺点及最佳应用场景,帮助你选择最适合自己的工具。
阅读 → 红队渗透
OSCP最新备考攻略:迎接2024改版后的OSCP+认证
2024年11月改版后的OSCP+更贴近真实渗透需求,AD场景的升级和加分的取消让考试更硬核。但只要你打好基础、深钻PWK、苦练实战、模拟冲刺,就能从容应对。拥抱“Try Harder”的精神,享受攻克每台机器的成就感,OSCP+证书就在前方等着你!
阅读 → 红队渗透
Impacket工具中的横向渗透利器及其使用场景对比详解(psexec、smbexec、wmiexec、dcomexec、atexec)
在渗透测试中,横向移动(Lateral Movement)是指攻击者在获得一个系统的控制权限后,通过网络进一步渗透到其他系统的过程。Impacket 是一款强大的渗透测试工具集,提供了多种实现横向渗透的脚本,常见的工具包括 、、、 和 。尽管这些工具都可以执行远程命令,但它们在工作原理、依赖的服务以及使用条件上有显著差异。下面我们将对这些工具进行详细的对比分析。 是 Impacket 中非常经典的工具,仿照了 Microsoft 的 工具。它通过 SMB(Server Message Block)协议和
阅读 → 红队渗透
LLMNR/NBNS 名称解析协议毒化攻击详解(LLMNR/NBT-NS Poisoning and Relay)
LLMNR/NBNS投毒攻击利用Windows系统中的遗留协议漏洞进行内网渗透。当DNS解析失败时,系统会回退使用LLMNR/NBNS协议进行本地名称解析,这些协议缺乏认证机制,允许攻击者伪造响应并诱导受害者发送NTLMv2哈希。攻击者可通过工具监听查询并抢先响应,获取凭证后实施离线破解或中继攻击。防御措施包括禁用LLMNR/NBNS协议、启用SMB签名、使用强密码等。该攻击在内网未修补环境中较为常见,属于MITRE ATT&CK框架中的中间人攻击技术(T1557.001)。
阅读 → 红队渗透
信息收集阶段:Nmap 扫描与攻击链分析策略
信息收集阶段通过 Nmap 的四大扫描(端口、详细信息、UDP、漏洞脚本)构建目标画像,随后基于攻击链分析确定渗透优先级。示例中,21 和 3306 可作为切入点,80(WordPress)是重点突破方向,而 22 优先级靠后。渗透过程中,需严格控制每个攻击向量的时间,灵活切换策略,并在必要时检查 IPv6,确保全面覆盖。红队行动贵在细致与耐心,通过循序渐进的扫描与分析,才能在复杂环境中找到突破口,达成渗透目标。
阅读 → 红队渗透
Web文件包含实现RCE技术详解:日志、phpinfo和session三种方法
PHP本地文件包含(LFI)漏洞可被利用实现远程代码执行(RCE),本文分析了三种典型攻击路径: 日志文件包含:利用Web服务器日志记录User-Agent等可控字段的特性,通过LFI漏洞包含日志文件执行恶意代码,需满足日志可读且PHP解析的条件。防御措施包括限制日志权限和严格过滤文件包含参数。 phpinfo泄露临时文件:通过文件上传生成临时文件,结合phpinfo页面泄露路径和LFI漏洞执行代码,依赖file_uploads开启和临时文件可读。建议禁用phpinfo页面并限制临时目录访问。 PHP Se
阅读 → 红队渗透
Metasploit(MSF) multi/handler 模块高级选项解析
命令来查看该模块的高级选项。高级选项用于调整监听器(Handler)的行为,以适应不同的渗透测试场景。例如,你可以控制是否在建立会话后退出监听、是否启用详细日志、是否启用多线程处理连接等。是 Metasploit 中一个非常重要的模块,主要用于监听目标机的连接。这样,如果在 5 分钟内没有新的会话建立,监听会自动关闭。有时候监听端口可能会冲突,可以手动指定。这样,如果连接失败,stager。在 Metasploit。如果网络不稳定,可以增加。这样,即使已经建立会话,,可以继续等待新的连接。
阅读 → 红队渗透
【干货】利用 nc 进行端口探测与服务交互测试
Netcat 是渗透测试人员必备的网络工具,它不仅可以用于端口扫描和服务探测,还能手动与目标系统的 TCP/UDP 服务交互,以分析其行为并寻找潜在漏洞。作为“网络瑞士军刀”,Netcat 允许渗透测试人员手动与目标主机的各类服务交互,从而分析其配置、探测潜在漏洞,并寻找进一步渗透的突破点。与 TCP 不同,UDP 服务通常不会主动返回响应信息,因此在进行 UDP 探测时,需要结合 Netcat 与其他专门的网络工具,如。渗透测试人员可以使用 Netcat 手动与 SMTP 服务器交互,以探测其配置。
阅读 → 红队渗透
渗透测试中的密码攻击手法与防御策略
密码攻击在渗透测试中占有非常重要的位置,攻击者通过不同的手段和工具,针对系统中存在的弱点发起攻击。默认密码、常见密码、密码喷洒、暴力破解、凭证填充等攻击方式是渗透测试者常用的手段。作为防护者,了解这些攻击手法是非常必要的,只有这样才能有效地设计出抵御这些攻击的策略,提升系统的安全性。为了防范这些攻击,企业和开发者应当采用复杂的密码策略、启用多因素认证、对登录失败次数进行限制,并定期更新密码和监控系统的安全状态。
阅读 → 红队渗透
Hydra & Hydra-Wizard 使用教程,轻松破解多种服务密码
(九头蛇)是由著名黑客组织 THC(The Hacker’s Choice)开发的开源暴力破解工具,具有非常强大的功能。它是 Kali Linux 中默认安装的工具,几乎支持所有常见协议的在线破解,支持通过暴力破解多种常见网络服务的登录凭据。Hydra 的一个显著特点是其高性能的多线程支持,它能够并行发送多个连接请求,从而显著提高破解效率。该工具的灵活性也非常高,可以通过命令行参数进行详细配置,支持从字典文件读取用户名和密码,也可以自定义字符集生成密码等。
阅读 → 红队渗透
Windows 令牌特权(Token Privileges)的底层原理与提权实战
本文深入探讨了Windows操作系统的权限管理机制,重点介绍了常见的用户权限集合(管理员、普通用户、IIS用户)及其权限范围。文章详细解析了Windows中的特权(Privilege)概念,列举了九种可被利用的特权(如SeImpersonatePrivilege、SeDebugPrivilege等),并解释了这些特权在渗透测试中的提权价值。此外,文章还探讨了特权“禁用状态”的含义及其对用户和程序的影响,提供了通过代码启用特权的示例。本文旨在帮助读者系统性地理解Windows特权机制及其在安全领域的应用。
阅读 → 红队渗透
Windows下简单免杀技巧
Windows 下的免杀技术是一项重要的渗透测试技能。通过利用工具如Shellter和PowerShell,我们可以在不被防病毒软件检测的情况下,将恶意代码注入到目标机器的内存中,或者利用合法程序进行隐藏。免杀技术不仅有助于渗透测试,还可以帮助安全研究人员深入理解恶意软件的防护机制,并为增强防护措施提供有价值的见解。
阅读 → 红队渗透
Windows和AD域提权枚举脚本及工具介绍
在Windows和环境中,权限提升的枚举工作是渗透测试中的重要步骤。使用这些工具和脚本可以帮助渗透测试人员快速识别系统中的漏洞,发现潜在的权限提升路径。选择合适的工具进行枚举,将极大地提高测试的效率和成功率。
阅读 → 红队渗透
流量分析基础知识一文速通
无论是 Web 攻击、内网渗透,还是协议滥用,流量数据都是最直接、最可靠的证据。的核心,更是发现攻击、溯源黑客的重要手段。在安全事件调查中,我们通常依赖。,能让你在攻防对抗中快人一步!在网络安全领域,流量分析是。
阅读 → 红队渗透
自学网络安全:浅谈零基础入门网络安全工程师的学习路线
成为一名网络安全工程师并非易事,需要掌握大量技术点并深入理解。保持对技术的热情,保持好奇心,持续探索,不断提升自己的技能,才是通向成功的关键。无论遇到多少挫折,都不要轻言放弃,因为每一次的努力和积累,都是迈向更高水平的阶梯。希望大家都能在这条路上坚持走下去,享受学习与成长的过程,最终在网络安全的世界中找到属于自己的位置!希望这条指南能帮你少走弯路,早日迈入网络安全的大门!如果有任何疑问,欢迎随时留言交流。如果你是大佬,有宝贵的经验或建议,也请不吝在下方分享。
阅读 → 红队渗透
深入内核:Meterpreter getsystem 提权原理全解析
本文深入分析了Metasploit框架中getsystem命令的技术原理与应用场景。作为Windows渗透测试中获取SYSTEM权限的核心工具,getsystem通过三种技术实现权限提升:命名管道模拟(内存/管理员)、命名管道模拟(Dropper/管理员)和令牌复制(内存/管理员)。文章详细解析了每种技术的实现流程,包括创建命名管道、服务创建与连接、令牌模拟等关键步骤,并指出各技术的适用条件和限制。
阅读 → 红队渗透
深入解析C2远程控制原理(内含常见C2框架对比)
Empire和其图形化界面工具StarKiller主要针对Windows和PowerShell环境。Empire提供强大的后渗透能力,支持PowerShell脚本化和模块化管理,适合于目标主机上的高级操作和长期控制。StarKiller作为Empire的图形化界面,使得操作更加直观和便捷,特别适用于团队协作和实时监控。
阅读 → 红队渗透
Windows 访问令牌(Access Token)全解析
Windows访问令牌(Access Token)是安全体系的核心,定义了进程或线程的安全上下文,包括用户身份、权限等关键信息。令牌按登录性质分为交互式(类型2)、网络(类型3)、服务(类型5)等,影响权限和双跳限制。按持有权限分为匿名、识别、冒充和委托级别,委托令牌(Delegation)支持横向移动。主次关系区分主令牌(进程级)和模拟令牌(线程级),后者需转换才能创建进程。受限令牌如UAC机制中的过滤令牌,限制了管理员权限,需提升才能获取完整权限。理解这些分类对渗透测试、权限提升和防御策略至关重要。
阅读 → 红队渗透
Windows内网横向移动:四大协议(SMB、WMI、WinRM、RDP)
干了这么多年红队,踩过坑、翻过车、也被蓝队追着屁股打过,今儿个就跟你掏心窝子聊聊横向移动这些事儿。不整那些虚头巴脑的理论,全是我挨过打、锤过人的实战经验。
阅读 → 红队渗透
以渗透测试视角深入剖析 RPC 协议
远程过程调用(RPC)是实现分布式系统通信的核心协议,通过抽象网络细节简化跨计算机函数调用。Windows环境中,RPC主要通过135端口(端点映射器)和445/139端口(SMB命名管道)交互,支持动态端口分配(49152-65535)。在渗透测试中,常见RPC接口如SAMR(用户枚举)、LSARPC(权限查询)、MS-RPRN(强制NTLM认证)等被广泛利用,工具如rpcdump.py和rpcclient可枚举目标信息。
阅读 → 红队渗透
HTTP 参数污染(HPP)详解
HTTP 参数污染(HTTP Parameter Pollution,简称 HPP)是一种 Web 应用攻击技术,攻击者通过在 HTTP 请求中注入多个相同的参数来绕过安全控制或篡改应用逻辑,进而执行未预期的操作。现代 Web 应用通常使用 GET 和 POST 请求来传递参数,服务器端会解析这些参数并进行相应处理。有的服务器会只取第一个参数的值有的服务器会取最后一个参数的值有的服务器会将所有相同参数的值合并为一个数组。
阅读 → 红队渗透
Feroxbuster:现代化高级目录扫描工具
是一个快速且功能强大的目录/文件暴力破解工具,广泛用于渗透测试中,特别是在 Web 应用安全测试中。它能够帮助你发现隐藏的文件和目录。它有许多灵活的参数和配置选项,允许你定制扫描任务的行为。
阅读 →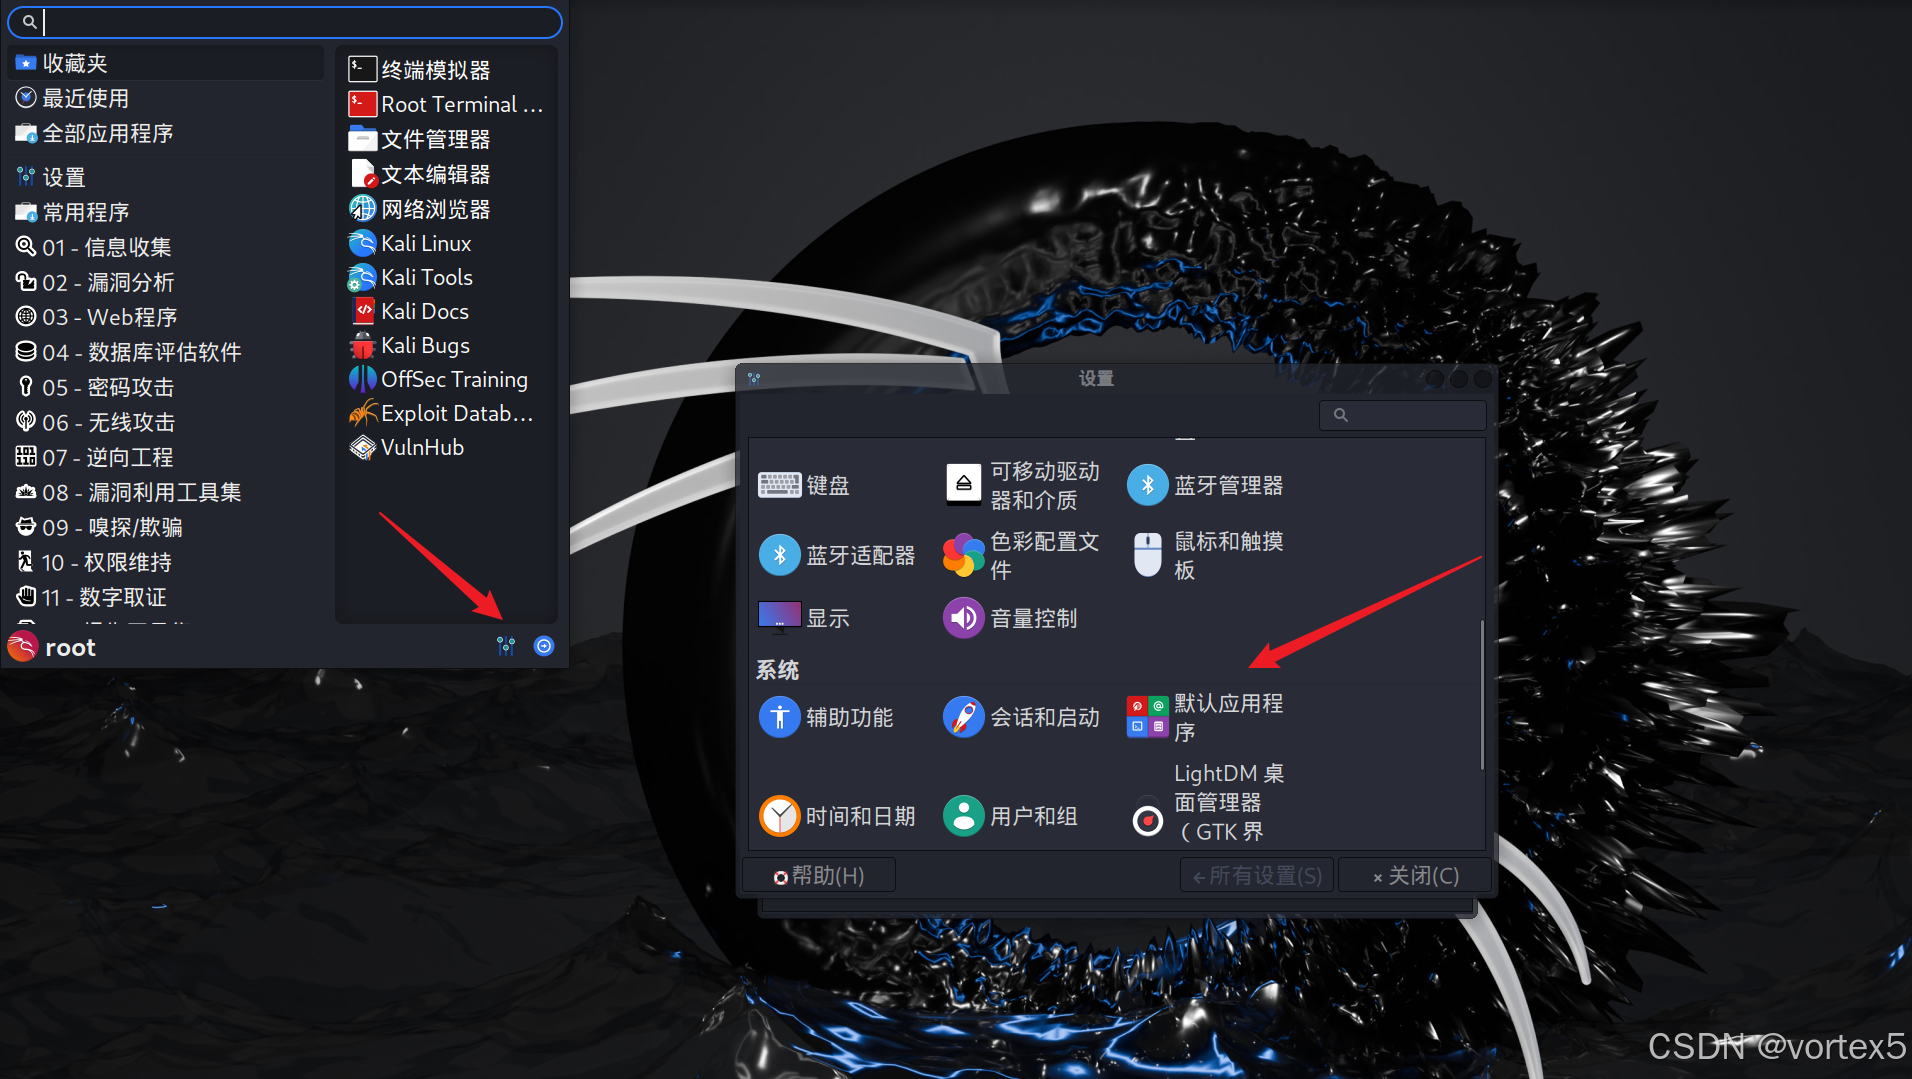 红队渗透
Kali Linux 默认应用配置:如何更改默认应用程序
Kali Linux 提供了强大的自定义功能,使得用户可以根据自己的需求调整系统的默认应用程序配置。无论是更改默认浏览器、终端,还是修改邮件客户端和文本编辑器,Kali 都为用户提供了简单直观的设置界面和命令行工具,帮助你快速个性化你的工作环境。通过理解并熟练掌握这些配置,能更好地提高效率,并使 Kali Linux 更加符合你的日常工作流程。希望本文能帮助你充分利用 Kali Linux 的强大功能,定制一个适合你需求的安全测试工作环境。
阅读 →