// 红队渗透
红队渗透
303 篇
 红队渗透
【进阶】Nmap扫描的返回状态及防火墙绕过技术详解
Nmap作为一款强大的网络扫描工具,能够有效地识别目标主机的开放端口、运行的服务等信息。然而,防火墙等安全设备可能会影响扫描结果,阻止渗透测试人员获取准确的端口信息。为了绕过防火墙的防护,渗透测试人员可以采取慢速扫描、随机化扫描、伪装源IP等技术。在实际操作中,测试人员应根据目标网络特性灵活调整Nmap参数,确保在安全、合法的环境下获取准确结果。
阅读 → 红队渗透
网络安全威胁框架与入侵分析模型概述
正如 George E.P. Box 所说:“所有模型都是错误的,但少数是有用的。” 任何安全分析模型都是对现实的抽象,每种模型都有其局限性。然而,这些模型能帮助安全团队更好地理解攻击行为,从而优化检测、响应和防御策略。在网络安全攻防的博弈中,理解攻击者的思维方式,并利用合适的分析工具和模型,是建立强大防御体系的关键。
阅读 → 红队渗透
AD 域渗透中的哈希种类与 Hashcat 破解模式详解
NTLM 哈希是 Windows 认证体系中最常见的密码存储方式。AD 中的账户(通常通过工具如提取)会以 NTLM 哈希形式存储密码。当账户未启用预身份验证(Pre-Authentication)时,攻击者可以请求 AS-REP 消息,并提取包含加密票据的数据。这种攻击手法称为。Kerberoasting 攻击针对的是 AD 中存在 SPN(Service Principal Name)的服务账户。
阅读 → 红队渗透
Chisel工具详解:一文搞懂正反向端口转发及多级代理
Chisel是一款轻量级开源工具,基于Go语言实现,支持TCP/UDP端口转发和SOCKS5代理,适用于内网穿透与渗透测试。其核心优势包括HTTP/WebSocket隧道加密、低延迟传输及多级代理功能。安装方式灵活(二进制、Docker或包管理器),配置分为服务端(监听端口)和客户端(发起隧道)。正向端口转发(local:remote)用于从外部访问内网服务,反向转发(R:local:remote)则使内网主动暴露服务到外网。
阅读 → 红队渗透
BloodHound legacy(经典版)快速安装与使用指南
BloodHound是一款用于分析Active Directory权限关系的渗透测试工具,本文详细介绍了在Kali Linux中安装Legacy版(v4.3.1)的步骤,包括: 通过GitHub下载并配置BloodHound Legacy; 安装bloodhound-python数据收集工具; 配置Neo4j数据库(密码修改与启动); 使用bloodhound-python收集AD数据并导入Neo4j; 启动BloodHound Web界面分析权限路径。 Legacy版相比CE版更轻量,适合渗透测试。
阅读 → 红队渗透
Linux GID与特权组提权漏洞详解
本文解析了 GID 的基础知识,包括配置文件(/etc/group、/etc/passwd)、查看命令(groups、id)以及常见特权组的功能(如 root、sudo、docker)。重点探讨了特权组提权漏洞的利用方式,包括通过 LXD 组创建特权容器挂载根目录、利用 Docker 组修改宿主机文件系统,以及通过 disk 组直接读写磁盘实现权限提升。这些漏洞利用方法揭示了不当配置带来的安全风险,为系统管理员提供了重要的防护参考。
阅读 → 红队渗透
渗透测试:NBT(NetBIOS)协议详解
NetBIOS(Network Basic Input/Output System)是一种网络通信协议,用于局域网(LAN)内的设备命名、会话管理和数据传输,最早由 IBM 在 1983 年开发。NetBIOS 主要用于Windows 计算机之间的通信,早期依赖NetBEUI(NetBIOS Extended User Interface)协议,但后来被TCP/IP 取代。NetBIOS 提供了名称解析会话管理(Session Service)和数据报服务。
阅读 → 红队渗透
完美解决Kali VM虚拟机时间不同步问题:让你的系统保持准确的北京时间
通过本教程,你已经学会了如何在Kali Linux虚拟机上设置时区为北京时间(Asia/Shanghai),并手动或自动同步系统时间。确保时区设置正确,并使用NTP服务自动同步时间,将帮助你避免因时间错误而引发的各种问题。如果系统时间始终无法同步,可能是因为网络连接不稳定或虚拟机无法访问外部NTP服务器。虽然设置时区后时间会自动调整(我不确定),但有时需要手动同步时间来确保其准确性。输出中会显示当前时间和同步状态,确保时间已经与NTP服务器同步。,并启用NTP服务,以便系统时间始终与标准时间源保持同步。
阅读 → 红队渗透
字符编码(Encode)与转义(Escape)技术详解:从原理到CTF实战应用
字符编码是将人类可读的字符(如字母、数字、符号)转换为计算机可处理的数字表示(字节)的过程。它的核心目标是确保字符在存储和传输中能够被正确识别和还原。ASCII:最基础的编码方式,使用7位(实际存储为1字节)表示128个字符,覆盖英文字符、数字和基本符号。UTF-8:一种变长编码,支持全球字符集,兼容ASCII,广泛应用于现代系统。UTF-16:以2字节或4字节表示字符,适用于多语言环境。在CTF中,字符编码常用于解码隐藏信息。
阅读 → 红队渗透
touch 命令 suid 也能提权?教你一招基于库文件劫持的提权攻击!
本文分析了Linux系统中SUID权限的touch命令可能带来的提权风险。通过strace分析系统调用发现动态链接漏洞后,攻击者可编译恶意库并利用umask创建高权限的/etc/ld.so.preload文件,注入恶意库路径。当执行touch时,系统自动加载该库完成提权,最终生成具有root权限的SUID shell。该攻击方法揭示了Linux动态链接机制与文件权限配置不当可能引发的严重安全隐患。
阅读 → 红队渗透
Memcached数据库简单学习与使用
是一款高性能的分布式内存缓存系统,通常用于加速动态Web应用程序,通过减少数据库的负载来提升性能。Memcached的基本原理很简单:它通过将数据存储在内存中,减少数据库的访问频率,从而提高应用程序的响应速度。然而,由于Memcached默认缺乏安全配置,渗透测试人员往往可以利用这一点。本文将介绍Memcached的工作原理,并深入探讨在渗透测试中如何连接和利用Memcached服务。
阅读 → 红队渗透
渗透测试常见文件传输方法:Windows 主机与 Kali 虚拟机互传篇
本文总结了Windows与Kali虚拟机间文件传输的主流方法,涵盖SMB共享、RDP目录挂载、Impacket工具集、Evil-winrm等方案。针对不同场景(Windows→Kali和Kali→Windows)提供了详细操作命令,包括Python HTTP服务器、Base64编码传输等技巧,并强调了隐蔽性要求和杀软规避措施。文章整合了渗透测试中文件传输的关键技术,为安全人员提供了高效可靠的文件交互方案,同时注重降低被拦截风险。
阅读 → 红队渗透
掌握网络流量分析:wireshark、tcpdump 与 Berkeley 数据包过滤语法实战
在 OSCP 考试和渗透测试中,网络数据分析是至关重要的技能。无论是嗅探明文密码、分析恶意流量,还是溯源攻击,抓包工具都是我们的得力助手。本文将介绍及其在网络分析中的作用,并详细讲解和这两款常见的抓包工具,帮助你在渗透测试中高效分析流量数据。
阅读 → 红队渗透
Windows提权之服务提权【详细】
Windows服务提权是一种常见且有效的权限提升技术。通过创建新服务、修改现有服务配置、劫持服务文件或注册表,攻击者可以利用服务的高权限特性执行恶意代码。在实际攻击场景中,应结合环境权限、服务配置及文件路径等多方面信息选择最优的提权方法。
阅读 → 红队渗透
OSCP:滥用Windows库文件执行客户端攻击
通过滥用Windows库文件和快捷方式文件,攻击者能够以较低的技术成本实现高效的客户端攻击。这种手法在OSCP等场景中尤为常见,体现了技术与社会工程的结合威力。然而,其成功依赖于目标的安全意识和技术防御能力。
阅读 → 红队渗透
【详细】本地运行 GTFOBins 教程
GTFOBins 是一个开源的权限提升辅助项目,专注于收集和整理 Unix 系统中可被滥用的二进制文件及其利用方式,用于绕过配置错误的系统中的本地安全限制。本教程将指导你如何在本地搭建 GTFOBins 项目,包括环境配置、依赖管理和问题排查,最终成功运行本地服务。
阅读 → 红队渗透
Kali Linux配置多版本python环境:使用pyenv实现环境隔离与灵活切换
Kali Linux 作为一款滚动更新的安全研究和渗透测试发行版,其 Python 环境默认跟随系统更新,通常只提供一个主要版本。然而,在实际渗透测试中,我们经常需要同时使用多个 Python 版本,或者为不同项目隔离依赖。是一个强大的 Python 版本管理工具,可以轻松实现跨版本管理,满足不同项目对不同 Python 版本的需求。管理了多层 Python 版本,包括系统版本、直接安装的版本以及基于某个版本创建的虚拟环境。的插件,默认随安装脚本集成,用于创建隔离的 Python 环境。
阅读 → 红队渗透
Windows 靶机常见服务、端口及枚举工具与方法全解析:SMB、LDAP、NFS、RDP、WinRM、DNS
在渗透测试中,Windows 靶机通常会运行多种服务,每种服务都有其默认端口和常见的枚举工具及方法。以下是 Windows 靶机常见的服务、端口、枚举工具和方法的详细说明:enum4linux: nxc(NetExec,原名 CrackMapExec): smbclient: rpcclient: 枚举方法: 列出共享: 枚举用户: 枚举组: 2. LDAP(Lightweight Directory Access Protocol) 端口: 389/TCP:L
阅读 → 红队渗透
HMV Challenges 022 Writeup
题目地址:https://hackmyvm.eu/challenges/challenge.php?盲猜图片上的小鸟是某种带符号的隐写。参照原图片鸟儿的姿态选择并排放。首先猜测是否为图片隐写,无果。
阅读 → 红队渗透
HMV Challenges 021 Writeup
题目网址:https://hackmyvm.eu/challenges/challenge.php?这个程序要求输入一个长度为6的密码,并对其进行一系列检查。我们可以通过逆向工程来找到满足这些条件的密码。生成所有可能的后三个字符的组合,并检查每个组合是否满足所有条件。如果找到满足条件的密码,就输出该密码。是一道逆向题,开局一个txt文件。最后用HMV包裹一下就是Flag。拖进ida里分析一下主函数逻辑。赛博厨子用base64解一下。自动分析出来是一个elf文件。
阅读 → 红队渗透
【PTK】域渗透神器 NetExec (nxc) 使用指北
NetExec(nxc)速查手册 NetExec是CrackMapExec的活跃分支,专注于Windows/AD环境渗透测试。支持SMB、LDAP、WinRM等协议,提供认证测试、信息枚举、横向移动等完整攻击链。 核心功能: SMB模块:共享枚举、凭证提取、远程命令执行 LDAP模块:AD信息收集、BloodHound集成 WinRM模块:远程PowerShell执行 多协议支持:MSSQL、SSH、HTTP等 典型用法: # SMB密码喷洒 nxc smb 192.168.1.0/24 -u users.
阅读 → 红队渗透
Linux密码管理机制中的配置文件详解(passwd,shadow,login.defs,pam.d)
Linux密码管理系统由多个配置文件协同工作构成: /etc/passwd存储用户基本信息(用户名、UID等),密码字段现以"x"表示密码存于shadow文件; /etc/shadow保存加密密码及策略(有效期、警告期等),权限严格仅root可访问; /etc/login.defs设定密码默认参数(如最长有效期90天); PAM模块通过/etc/pam.d/下的文件动态执行认证策略(如密码复杂度检查)。各文件通过用户名关联
阅读 →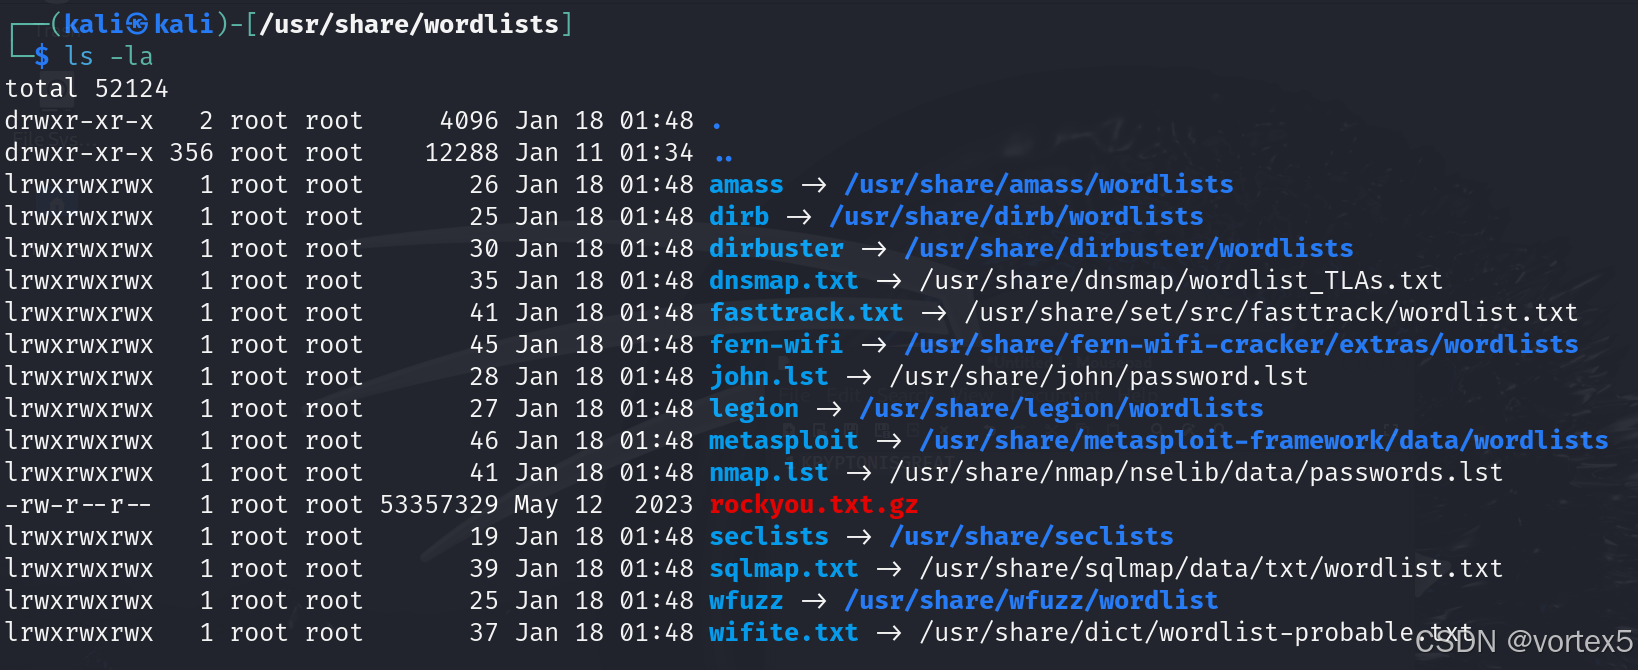 红队渗透
Kali 自带字典及密码生成工具介绍
Kali Linux 作为渗透测试和网络安全领域的常用操作系统,提供了丰富的字典资源和密码生成工具,帮助安全研究人员进行密码破解、目录扫描和漏洞检测等任务。Kali Linux 自带的字典主要存储在 /usr/share/wordlists/ 和 /usr/share/seclists/ 目录下,涵盖了从常见密码到 Web 应用路径枚举的多种场景。其中,rockyou.txt 是最著名的密码字典,包含超过 1400 万条真实密码数据。此外,Kali Linux 还提供了强大的密码生成工具,如 Crunch、
阅读 → 红队渗透
OSCP技能:修复、编译与优化 Exploit——跨平台编译、静态链接与 Shellcode 生成
这可能是因为目标系统的架构不同(例如 32 位或 64 位)、缺少必要的库文件、代码被安全软件(如杀毒软件或 EDR)拦截,或者需要适配特定的网络环境。是本文的核心技术之一,指在一种平台(或架构)上编译出适用于另一平台(或架构)的程序(如在 Linux 上编译 Windows Exploit,或在 64 位系统上编译 32 位程序)。为了真正“利用”漏洞,我们需要嵌入恶意 Payload,如反向 Shell 或 Meterpreter,使目标机器主动连接攻击者的监听端,从而获得远程 Shell。
阅读 →