// 红队渗透
红队渗透
303 篇
 红队渗透
常用Top100端口详解——网络安全工程师的备忘单
端口是网络通信的命脉,理解常用端口及其用途,不仅有助于日常管理,还能提升安全防护能力。从基础的 HTTP(80)到数据库的 MySQL(3306),再到游戏的 Minecraft(25565),每个端口背后都承载着特定的功能。合理选择和管理端口,避免冲突,遵循约定,是构建高效、安全网络的关键一步。
阅读 → 红队渗透
端口复用技术:红队视角下的隐蔽通信与实战指南
当上述系统工具受限时,可通过原生 Socket 编程实现端口复用,核心在于套接字选项。端口复用技术的本质是将攻击面隐匿于合法服务之中,实现"大隐隐于市"。最小干扰原则:任何复用方案都不应影响正常业务,否则将迅速暴露。iptables 转发务必加触发条件,GOST 隧道需配置 fallback 到正常服务。分层隐蔽原则:单一技术不足以应对现代防御体系。建议组合使用:iptables 做入口转发 → GOST 做加密隧道 → 内存加载的 Agent 做最终执行。快速清理原则。
阅读 → 红队渗透
Windows权限与icacls命令详解
Windows的权限管理主要依赖于NTFS文件系统,通过访问控制列表(ACL)来控制用户和组对文件、文件夹、注册表键等对象的访问权限。ACL由多个访问控制条目(ACE,Access Control Entry)组成,每个ACE定义了一个用户或组的权限规则。icacls是Windows提供的命令行工具,用于显示、修改、备份和还原NTFS文件系统对象的DACL。它是早期cacls和xcacls命令的升级版本,解决了这些工具在权限排序和继承处理上的问题。icacls保留ACE的规范顺序。
阅读 → 红队渗透
子域名发现神器 Subfinder 保姆级教程:选项详解与常用命令
Subfinder 是一个功能强大且灵活的子域名枚举工具,通过其丰富的参数和被动数据源,可以高效地发现目标域名的子域名。希望本教程能帮助你熟练掌握 Subfinder 的使用!
阅读 → 红队渗透
掌握Windows访问控制:深入理解SeDebugPrivilege
是一种特殊的Windows权限,旨在允许用户以调试模式访问系统中的进程和线程对象。当该权限被启用时,持有该权限的访问令牌(Token)被赋予高完整性级别(High Integrity Level),使其能够执行通常受限的操作。默认情况下,Administrators组成员拥有此权限,但在某些情况下,系统管理员可能会将其分配给其他用户或进程。在实际应用中,调试工具:如WinDbg需要附加到目标进程以分析其行为。安全研究:渗透测试人员利用该权限访问受保护的系统进程(如LSASS)以提取凭据。恶意软件。
阅读 → 红队渗透
深入解析 SMB 相关命令:smbmap、smbclient、netexec 等工具的使用指南
SMB 是一种客户端-服务器协议,用于在网络中共享资源(如文件、打印机)。它最初由 IBM 开发,后由 Microsoft 广泛采用,支持 NTLM 和 Kerberos 认证,运行在 TCP 端口 139 或 445 上。SMB 的常见版本包括 SMBv1、SMBv2 和 SMBv3,其中 SMBv1 因安全漏洞(如 EternalBlue)已被许多现代系统禁用。发现共享目录及其权限。提取用户、组或密码策略信息。执行远程命令或上传/下载文件。
阅读 → 红队渗透
本地提权深度剖析:从服务配置到内核漏洞,揭秘常见思路、技术实现与防御策略
本地提权是指在已获得目标系统某种低级别访问权限(如普通用户或受限账户)的前提下,通过利用系统漏洞或配置缺陷,将权限提升至高级别(如管理员或系统级权限)的过程。在渗透测试中,本地提权是攻击链的重要一环,通常发生在初始访问(Initial Access)之后、持久化控制(Persistence)之前。而在真实的攻击场景中,本地提权则是攻击者从“立足点”扩展至“全面控制”的必经之路。例如,在Linux系统中,攻击者可能通过一个弱口令SSH账号登录,获得普通用户权限;
阅读 → 红队渗透
rbash绕过技术详解:攻与防
受限Bash(rbash)是Bash shell的受限版本,通过以rbash名称启动或使用bash -r选项进入受限模式。禁止更改目录:无法使用cd命令切换目录。环境变量限制:无法设置或取消SHELLPATHENV或BASH_ENV。命令路径限制:禁止执行包含斜杠()的命令(如/bin/bash重定向限制:禁用输出/输入重定向操作符(如>><>>&等)。shell替换限制:禁止使用exec替换当前shell。路径修改限制:无法修改PATH以包含用户主目录外的目录。FTP服务器。
阅读 → 红队渗透
目录扫描工具 dirsearch 详细使用教程(含选项与配置详解)
dirsearch 的主要功能是通过字典暴力破解,扫描目标 Web 服务器的目录和文件。渗透测试:发现隐藏的管理后台、配置文件或其他敏感资源。安全审计:检查 Web 服务器是否存在不当暴露的目录或文件。漏洞挖掘:结合其他工具(如 Burp Suite),定位潜在漏洞点。扫描/admin/子目录。使用自定义字典和代理服务器。场景:目标使用特定技术栈(如 ASP.NET)。配置设置 ASP.NET 相关扩展名,使用专用字典。场景:需要 JSON 格式报告便于自动化处理。配置:[output]
阅读 → 红队渗透
PHP 反弹 Shell 的底层原理与工程实现
本文深入探讨PHP反弹Shell的技术原理与实现。从操作系统底层机制出发,分析了进程模型(fork/exec)、文件描述符重定向(dup2)和伪终端(PTY)等核心技术。文章系统性地阐述了交互式Shell的三个必要条件:TTY环境、进程组管理和信号处理。针对PHP实现层面,详细解读了proc_open、popen等关键函数的底层原理,以及Socket编程与文件描述符传递机制。通过技术架构图展示了从理论到实践的完整知识体系,包括进程控制、网络通信和终端模拟等核心组件,为理解PHP环境下高级Shell
阅读 → 红队渗透
详解反射型 XSS 的后续利用方式:从基础窃取到高级组合拳攻击链
反射型 XSS 看似微不足道,却能在精心设计的攻击链中掀起惊涛骇浪。从窃取 Cookie 到触发 SSRF,它不仅是渗透测试的“敲门砖”,更是红队演练中的“万能跳板”。通过本文的剖析,我们看到 XSS 转 SSRF 如何将前端漏洞升级为后端灾难,揭示了攻防链条的复杂性与魅力。在安全的世界里,攻防永无止境。攻击者利用漏洞的创造力,提醒防御者必须以更严谨的思维构建保护网。希望本文的洞察能为你提供启发,保持警惕,不断学习,才能在漏洞与防护的博弈中占据主动。声明。
阅读 → 红队渗透
Linux 安装与管理 Java jdk 8 (三种方法)
本教程介绍在Kali Linux系统中使用Java 8的两种方式:临时运行(适用于安全测试工具如ysoserial)和长期安装(适合开发)。临时使用只需下载OpenJDK 8并解压运行,不影响系统环境;长期方案推荐jenv版本管理工具,可灵活切换多个Java版本,也提供系统级安装方法。教程包含详细步骤、常见问题及推荐方案对比,满足不同使用场景需求,特别强调避免Java版本冲突问题。
阅读 → 红队渗透
MSF 与 CS 相互派生
通过 MSF 派生 CS,可以将 MSF 的会话快速转移到 CS,利用 CS 的隐秘性和后渗透能力;通过 CS 派生 MSF,则可以将 CS 的控制权扩展到 MSF,充分利用 MSF 的漏洞利用模块。这种互助派生的方式极大提升了渗透测试的灵活性。无论是从 MSF 到 CS,还是从 CS 到 MSF,关键在于确保监听地址和端口的一致性,并根据网络环境调整配置。希望这篇文章能为你的渗透测试工作提供实用参考!
阅读 → 红队渗透
解决靶机分配的 IP 地址与 Kali 机器静态 IP 地址冲突的方法
通过在靶机上手动释放并续租 IP 地址,可以快速解决与 Kali 静态 IP 的冲突问题。这种方法简单高效,尤其适合有权限直接操作靶机的场景。只要确保靶机获取的新 IP 与 Kali 的地址不同,网络通信即可恢复正常,为后续的测试任务扫清障碍。如果问题仍未解决,可以考虑调整 Kali 的静态 IP 或深入排查网络配置。希望这篇文章能帮到你!
阅读 → 红队渗透
如何在 Kali 上解决使用 evil-winrm 时 Ruby Reline 的 quoting_detection_proc 警告
在 Kali Linux 上,只需运行,你就可以轻松解决Reline的警告,恢复远程路径补全功能。这个方法简单高效,适用于大多数 Kali 用户。希望这篇博文能帮你快速解决这个小麻烦!如果有其他问题,欢迎随时交流。
阅读 → 红队渗透
一文教你在Kali上配置舒服优雅的Sublime Text(插件安装卸载、python交互式运行、主题美化)
Sublime Text 是一款轻量、优雅且功能强大的文本编辑器,因其简洁的界面、极高的自定义性和丰富的插件生态而深受开发者喜爱。在 Kali Linux 这样的渗透测试系统中,配置一个舒适且高效的 Sublime Text 环境,不仅能提升代码编写体验,还能大幅提高工作效率。Kali Linux 下安装 Sublime Text 详细教程。本文将假设你已经完成安装,接下来将带你一步步打造一个优雅、实用的 Sublime Text 环境,包括插件安装、Python 交互式环境的配置以及快捷键优化等内容。
阅读 →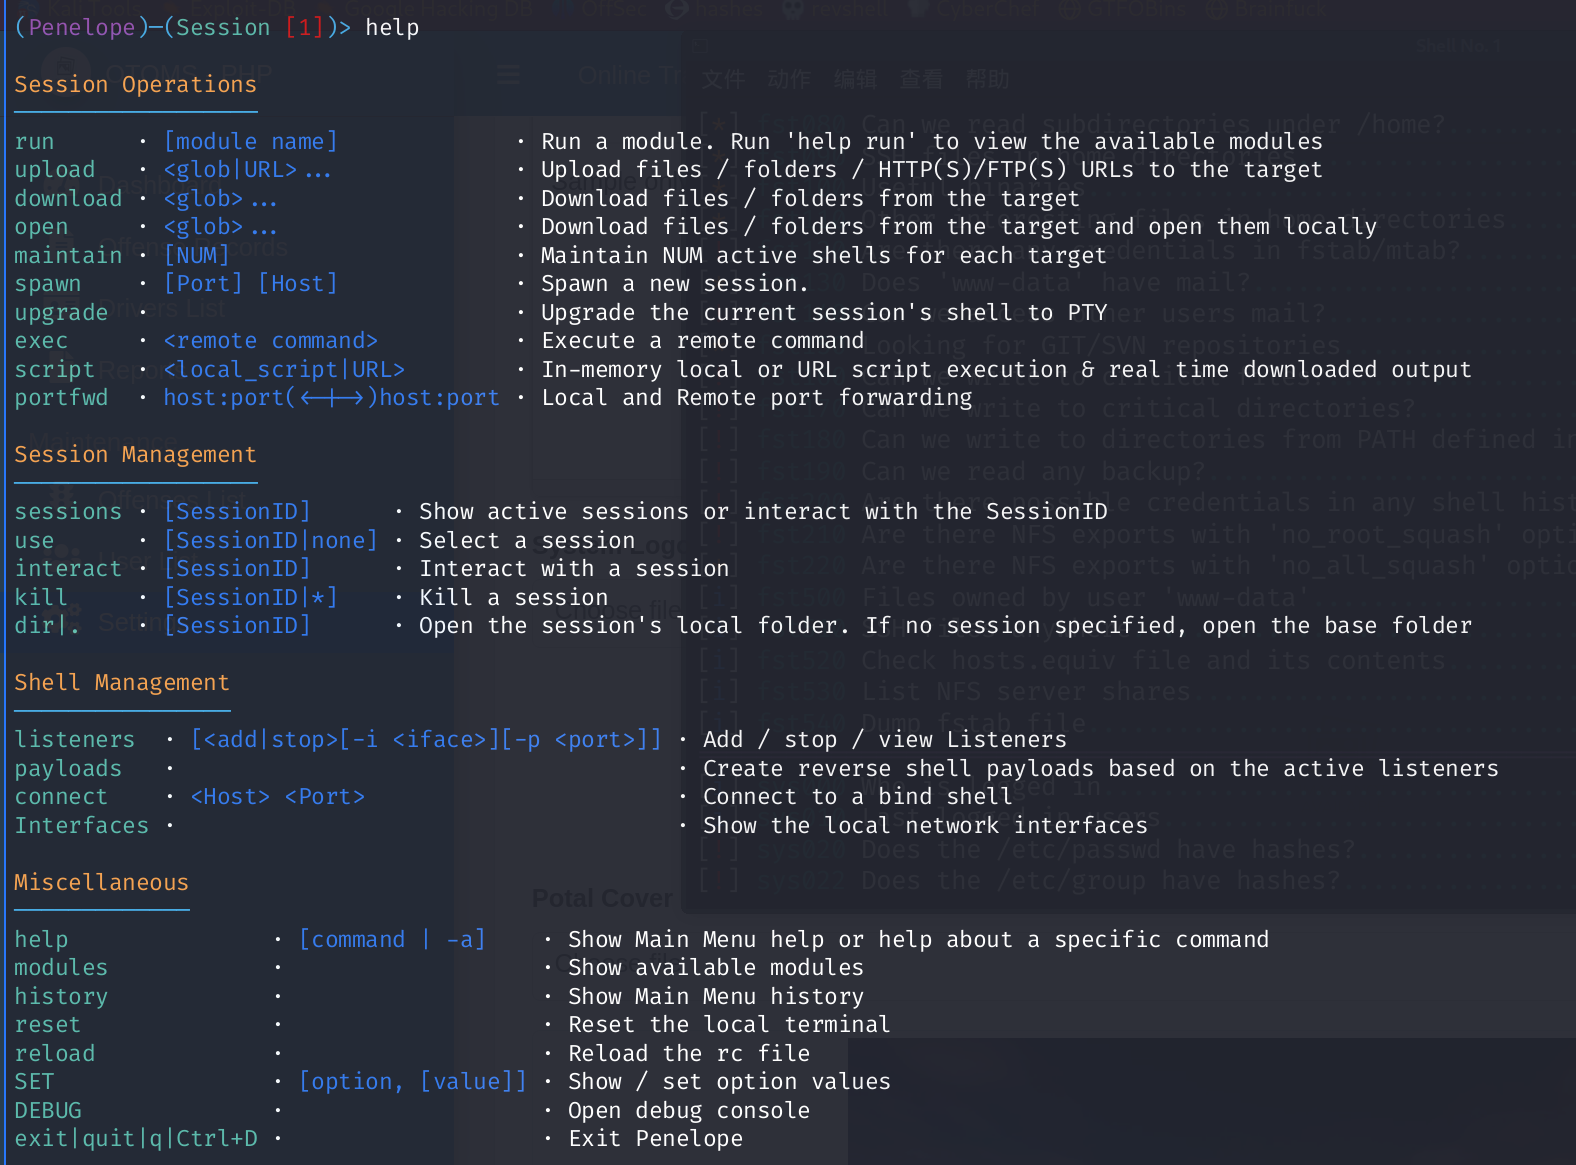 红队渗透
Penelope:现代渗透测试中的强大 Shell Handler
Penelope是一款专为渗透测试设计的开源shell handler工具,旨在解决传统工具(如Netcat)在终端稳定性、文件传输等方面的不足。它以自动化能力为核心,支持PTY自动升级、多会话管理、文件传输、日志记录等功能,并内置权限提升模块。Penelope纯Python编写,安装简便,兼容Linux/macOS,能与Metasploit等工具集成。其模块化设计涵盖权限提升、端口转发等场景,通过run命令调用各类插件,显著提升渗透测试效率。
阅读 → 红队渗透
Windows 权限配置文件解析与安全分析(GPP,GPO,LSA)
这些配置文件以多样化的格式(如 XML、INF、二进制和注册表键值)存储用户权限、密码策略和访问控制的定义,直接决定了系统的安全边界与稳定性。然而,其设计中的缺陷——如 GPP 的弱加密(DES 密钥公开)、LSA 内存中的明文凭据暴露,以及 GPO 的潜在篡改风险——若未妥善配置或缺乏防护,可能成为攻击者的突破口,导致凭据泄露、权限提升乃至域控制权的全面沦陷。然而,若配置不当或缺乏防护,这些文件中存储的敏感信息(如明文或加密凭据)可能成为攻击者的突破口,导致权限提升、凭据泄露甚至域控权的完全丧失。
阅读 → 红队渗透
Bash 花括号扩展 {start..end} 进阶使用指南——字典生成
工具内置性支持类型内存效率复杂模式适用规模是数字、字母、组合低否小中规模seq是数字高否大规模crunch否数字、字母、组合高是超大规模Bash 花括号扩展语法简单却功能强大,掌握其基础与进阶用法,能极大提升脚本效率。无论是生成测试数据、批量操作文件,还是创建爆破字典,它都是不可或缺的利器。结合管道和其他工具,您可以解锁更多可能性!
阅读 → 红队渗透
域渗透中不同 Hash 的区别及其攻击方式
NTLM Hash 是 Pass-the-Hash 的核心,Net-NTLM Hash 是 NTLM Relay 的关键,而 Kerberos Hash 则是 Pass-the-Ticket 和 Golden Ticket 的基础。本文旨在系统分析 Windows 域中常见的 Hash 类型,包括 NTLM Hash、Net-NTLM Hash、Kerberos Hash 及其衍生形式,深入探讨其生成机制、攻击方式及其在渗透测试中的应用场景,最后提供针对性的防御策略。
阅读 → 红队渗透
AD域渗透之用户枚举技术全解析
RID、RPC 和 LDAP 枚举各有千秋,分别适用于不同的权限级别和信息需求。RID 枚举轻量隐蔽,RPC 枚举快速高效,LDAP 枚举全面深入。Impacket 提供灵活的独立脚本,适合技术深度用户;NetExec 以模块化设计见长,强调易用性和批量操作。结合实际场景选择合适的方法和工具,能极大提升 AD 枚举的效率和效果。无论是初探 AD 还是深入研究,掌握这些技术的原理和实践,都是构建强大技能体系的关键一步!
阅读 → 红队渗透
WinRM 底层原理与渗透应用
WinRM(Windows Remote Management,Windows 远程管理)是微软对开放标准协议的原生实现,是 Windows 生态中远程管理的核心基础设施,从 Windows XP/Server 2003 开始预装,Windows Server 2012 R2 及以上版本默认启用服务并监听端口。其本质是基于 Web 服务的远程管理框架。
阅读 → 红队渗透
小白也能看懂的CVE-2025-24071漏洞原理剖析
首先,CVE是什么意思呢?CVE是“通用漏洞披露”(Common Vulnerabilities and Exposures)的缩写,它就像一个全球通用的漏洞“身份证号”,用来标记和追踪计算机系统中的安全问题。CVE-2025-24071是2025年发现的一个具体漏洞,影响的是Windows操作系统中的文件资源管理器。这个漏洞的危险之处在于,攻击者可以利用它偷走你的NTLM哈希(一种跟密码相关的数字指纹),然后用它来冒充你,进入你的电脑或者网络。
阅读 → 红队渗透
ffuf:一款高效灵活的Web模糊测试利器
ffuf是一款开源的命令行模糊测试工具,由Joona Hoikkala开发,最初发布于2018年。它专为Web应用程序设计,旨在通过快速发送大量请求并分析服务器响应,探测目标系统的隐藏资源或弱点。与传统的模糊测试工具(如)相比,ffuf以其轻量级、高性能和高度可定制性脱颖而出。它的名字“ffuf”不仅体现了其“模糊”(fuzz)的核心功能,也暗示了其“快速”(fast)的执行效率。ffuf作为一款开源的模糊测试工具,凭借其高效、灵活和强大的功能,已然成为Web渗透测试领域的利器。
阅读 →