// 红队渗透
红队渗透
303 篇
 红队渗透
玩转 Scoop:Windows 命令行包管理神器,赋能 Git Bash 与网络安全工具链
Scoop作为Windows命令行包管理工具,显著简化了软件安装和环境配置流程。本文详细介绍了Scoop的安装配置方法、核心使用命令,以及如何结合Git Bash优化操作体验。特别针对网络安全工程师,重点推荐了scoop-security等安全类bucket仓库,涵盖渗透测试、漏洞扫描等专业工具,帮助快速构建高效安全的工作环境。通过Scoop的自动化管理能力,开发者可告别繁琐的手动配置,实现一键部署各类开发和安全工具。
阅读 → 红队渗透
Kali Linux 安装配置 vulnhub 靶场保姆级教程
本文介绍了Kali Linux的基本配置与Vulnhub靶场部署方法。主要内容包括:更换国内软件源以提升下载速度、设置中文环境(安装字体和输入法)、安装配置Docker及Compose工具,并详细说明了Vulnhub靶场的下载、部署和访问步骤。文章还提供了常见问题解决方案,如源更新失败、中文乱码、镜像拉取问题等。通过本指南,用户可以快速搭建一个支持中文的Kali Linux渗透测试环境,并运行Vulnhub漏洞靶场进行安全研究。
阅读 → 红队渗透
基于 UPX 与 exe2hex 的可执行文件压缩、转换与传输技巧
在渗透测试、红队演练以及恶意软件分析等诸多关键领域,文件的高效传输与精准执行堪称是贯穿始终的核心操作。然而,在实际场景中,网络防火墙以及各类复杂的安全防护措施往往会对文件的正常传输与执行构成严峻阻碍。为了突破这些限制,渗透测试者与攻击者们精心钻研并掌握了一系列高超的技巧,其中文件压缩、加密以及格式转换等方法更是被广泛应用。本文将深入剖析如何巧妙运用 UPX 和 exe2hex 这两款强大工具来压缩、转换可执行文件,并借助脚本实现文件的稳定传输,最终在目标机器上精准恢复并顺利执行。
阅读 → 红队渗透
Trust Tickets(跨域信任票据):内网渗透中的Kerberos信任票据滥用技术
Trust Tickets是内网渗透中利用Kerberos协议跨域信任关系进行横向移动的技术统称,包括黄金票据(伪造TGT)、银票(伪造TGS)及S4U委派攻击。攻击者通过窃取域控krbtgt或服务账户密钥,伪造票据并注入高权限SID(如父域Enterprise Admins),实现跨域权限提升。典型工具有Mimikatz(DCSync提取密钥)、Impacket(生成票据)和Rubeus(S4U委派)。防御需限制信任关系、监控异常票据请求并定期轮换krbtgt密钥。
阅读 → 红队渗透
Impacket工具集详解:内网渗透(域渗透)攻击神器
Impacket 是一个强大的 Python 工具集,专注于网络协议交互与 Windows 域渗透,广泛应用于安全测试和红队行动。它支持 SMB、Kerberos、NTLM 等协议,提供远程执行(如 psexec.py、wmiexec.py)、票据操作(GetTGT.py、ticketer.py)和凭据提取(secretsdump.py)等功能。安装简便,通过 Python 运行,适用于多种操作系统。典型应用场景包括域渗透、横向移动和密码提取,其隐蔽性高,模块化设计便于定制攻击链。
阅读 → 红队渗透
Exegol:专为进攻性安全设计的强大虚拟环境
Exegol 是一个功能强大、灵活且易于使用的虚拟化环境,专为进攻性安全任务设计。它通过 Docker 容器技术提供隔离性,通过预装工具和模块化设计提升效率,适合从初学者到资深安全研究人员的各种用户。无论是在渗透测试、CTF 挑战还是红队任务中,Exegol 都能显著简化工作流程,提高任务成功率。
阅读 → 红队渗透
新版 BloodHound CE 安装教程(2025)
BloodHound CE是Active Directory权限分析工具的社区版,基于Docker构建,提供图形化分析和攻击路径发现功能。安装需先配置Docker和Docker Compose,通过bloodhound-cli工具管理,支持启动/停止服务、查看状态和日志等操作。主要组件包括Neo4j数据库、Web前端和REST API后端,适用于渗透测试和红队演练。系统要求Linux(推荐Kali/Ubuntu)、4GB+内存,提供便捷的CLI命令和alias简化操作。
阅读 → 红队渗透
Windows bypassUAC 提权技法详解(二)
本文介绍了Windows系统中三种绕过UAC的提权方法:(1)利用autoElevate白名单程序,通过修改注册表或执行自带工具实现权限提升;(2)DLL劫持技术,利用程序加载DLL时的路径漏洞执行恶意代码;(3)SSPI接口绕过,通过身份验证协议触发特权操作。这些方法揭示了Windows安全机制中的潜在漏洞,既可用于渗透测试发现系统弱点,也为防御者提供了加固系统的参考方向。
阅读 → 红队渗透
不会逆向?IDA Pro接入MCP,傻瓜式破解CTF题目!
如果你一看到CTF题目中密密麻麻的汇编代码就头晕,甚至想直接Alt+F4,别急,时代变了——AI已经可以替你逆向啦! 今天,我将带你一步步体验“傻瓜式逆向”:只需安装几个工具,复制粘贴提示词,一步一步点下去,看着AI在IDA Pro里翻江倒海,你只负责喝茶看输出。 逆向分析?交给MCP!
阅读 → 红队渗透
Katoolin3 项目介绍:在 Ubuntu 上轻松安装 Kali Linux 工具
Katoolin3 是一个强大的工具,为 Ubuntu 用户提供了一种便捷的方式来安装 Kali Linux 的安全工具。相比原版 Katoolin,它通过动态软件源管理、改进的错误处理和卸载功能显著提升了安全性和易用性。然而,由于维护已停止,建议用户在测试环境中小心使用,并在安装后禁用 Kali 软件源以保护系统稳定性。对于追求更高隔离性和现代化的用户,Docker 或手动安装是更推荐的选择。
阅读 → 红队渗透
Hack The Box (HTB) Battlegrounds - Cyber Mayhem 入门教程【新手向】
Cyber Mayhem 是 Hack The Box Battlegrounds 平台上的一种多人实时攻防竞赛模式。两支队伍(每队 1、2 或 4 名玩家)被分配相同的虚拟机。防守:通过修补漏洞保护自己的虚拟机。进攻:利用对手虚拟机的漏洞,获取用户和 root 旗帜(flags)。目标是控制对手的机器账户(用户和系统)以得分,同时保持对自己机器的控制。比赛有时间限制,通常持续数小时,最短 15 分钟后才可投降。Cyber Mayhem 是一个充满挑战且回报丰厚的模式,融合了进攻和防守技能。
阅读 → 红队渗透
SharpCollection:红队必备C#工具集
SharpCollection 是一个专门为红队演练和渗透测试设计的 C# 工具集合,由安全研究员 Flangvik 维护。该项目汇集了多个预编译的红队工具,支持多种 .NET Framework 版本(如 4.0、4.5、4.7)和 CPU 架构(x86、x64、AnyCPU),以适应不同的目标环境。其主要优势包括免去本地编译、多版本适配、功能全面和高可信度。SharpCollection 的工具涵盖了信息收集、权限提升、横向移动等任务,适用于从老旧系统到现代 Windows 环境的各种场景。
阅读 → 红队渗透
提权脚本Powerup命令备忘单
本文介绍了如何使用PowerUp.ps1脚本进行Windows系统提权检测。首先,通过GitHub下载并加载脚本,必要时绕过执行策略。接着,详细描述了多种场景下的使用命令,包括全面扫描提权机会、检查服务相关提权、查找DLL劫持机会、检查注册表提权路径、提取凭据与配置文件、检查令牌与权限以及创建恶意服务提权。此外,还提供了保存结果和生成HTML报告的方法,便于整理分析。最后,强调了运行环境要求和注意事项,建议在测试前评估命令影响,并优先手动验证结果。通过本文,用户可以全面了解并有效利用PowerUp.ps1进
阅读 → 红队渗透
网络安全侦察与漏洞扫描One-Liners
本文详细介绍了网络安全侦察与漏洞扫描的关键技术,重点包括子域名枚举、漏洞扫描和资产信息提取。子域名枚举部分提供了多种命令行工具和脚本,如通过RapidDNS、BufferOver.run、VirusTotal等平台快速获取目标域名的子域名。漏洞扫描部分则针对常见漏洞(如LFI、XSS、CVE-2020-5902等)提供了自动化检测脚本,帮助识别潜在的安全风险。资产与信息提取部分则展示了如何从目标网站提取JavaScript文件、API端点等关键信息。这些技术为安全研究人员和渗透测试人员提供了全面的参考,助力
阅读 → 红队渗透
Python Jail 与 SSTI 逃逸技术全解析:探寻执行链条的艺术
在CTF竞赛中,jail和SSTI是两类常见题目,核心目标都是在受限环境中构建可控的执行链条以实现代码执行。jail通常限制代码执行环境,如禁用某些关键字或模块,而SSTI则是在模板引擎中注入恶意代码。尽管场景不同,二者都依赖Python的反射机制,通过魔法方法如__class__、__base__、__subclasses__等,从基础对象如字符串逐步追溯到object,再挖掘出可用的子类和函数,最终实现代码执行。无论是手动分析还是脚本自动化,掌握这一核心逻辑是破解这两类题目的关键。
阅读 → 红队渗透
使用 ntlm_theft 生成各种类型的 NTLMv2 哈希窃取文件
ntlm_theft 是一款由 Jacob Wilkin 开发的 Python 工具,专为渗透测试和红队活动设计,用于生成多种文件类型以窃取目标系统的 NTLMv2 哈希。该工具支持生成 21 种文件格式,如 .docx、.xlsx 等,通过诱导用户打开文件触发对攻击者控制的 SMB 服务器的连接,从而捕获哈希。ntlm_theft 具有简单易用、兼容性强等特点,适用于内部网络钓鱼测试、安全配置验证等场景。使用前需安装 Python 3 和相关依赖,并配合 Responder 等工具捕获哈希。该工具在合法授
阅读 → 红队渗透
Linux Shell RCE绕过技巧总结
本文系统性地总结了在Linux环境下绕过远程代码执行(RCE)限制的多种技术。主要方法包括:1)空格绕过,利用$IFS、制表符、重定向符号等替代空格;2)命令执行函数绕过,使用passthru()、exec()等替代system();3)命令连接符绕过,通过|、||、&等连接符拼接命令;4)严格过滤下的绕过,利用变量赋值、Base64编码、十六进制编码等技术绕过关键字过滤;5)通配符绕过,使用*、?等通配符模糊匹配路径;6)利用PATH变量绕过,通过截取和拼接$PATH中的字符构造命令;7)自增绕过
阅读 → 红队渗透
Kali Linux 安装 Rust 环境简明教程
完成以上步骤后,你的 Kali Linux 系统上就成功安装了 Rust 开发环境,可以开始编写 Rust 程序了。默认情况下,Kali Linux 可能没有安装必要的工具,例如 GCC 编译器。由于 Rust 官方服务器在国外,下载速度可能较慢。如果输出 Rust 编译器和 Cargo 的版本信息,则说明安装成功。为了加速依赖包的下载,可以配置 Cargo 使用国内镜像。安装过程中会提示你选择安装选项,输入。
阅读 →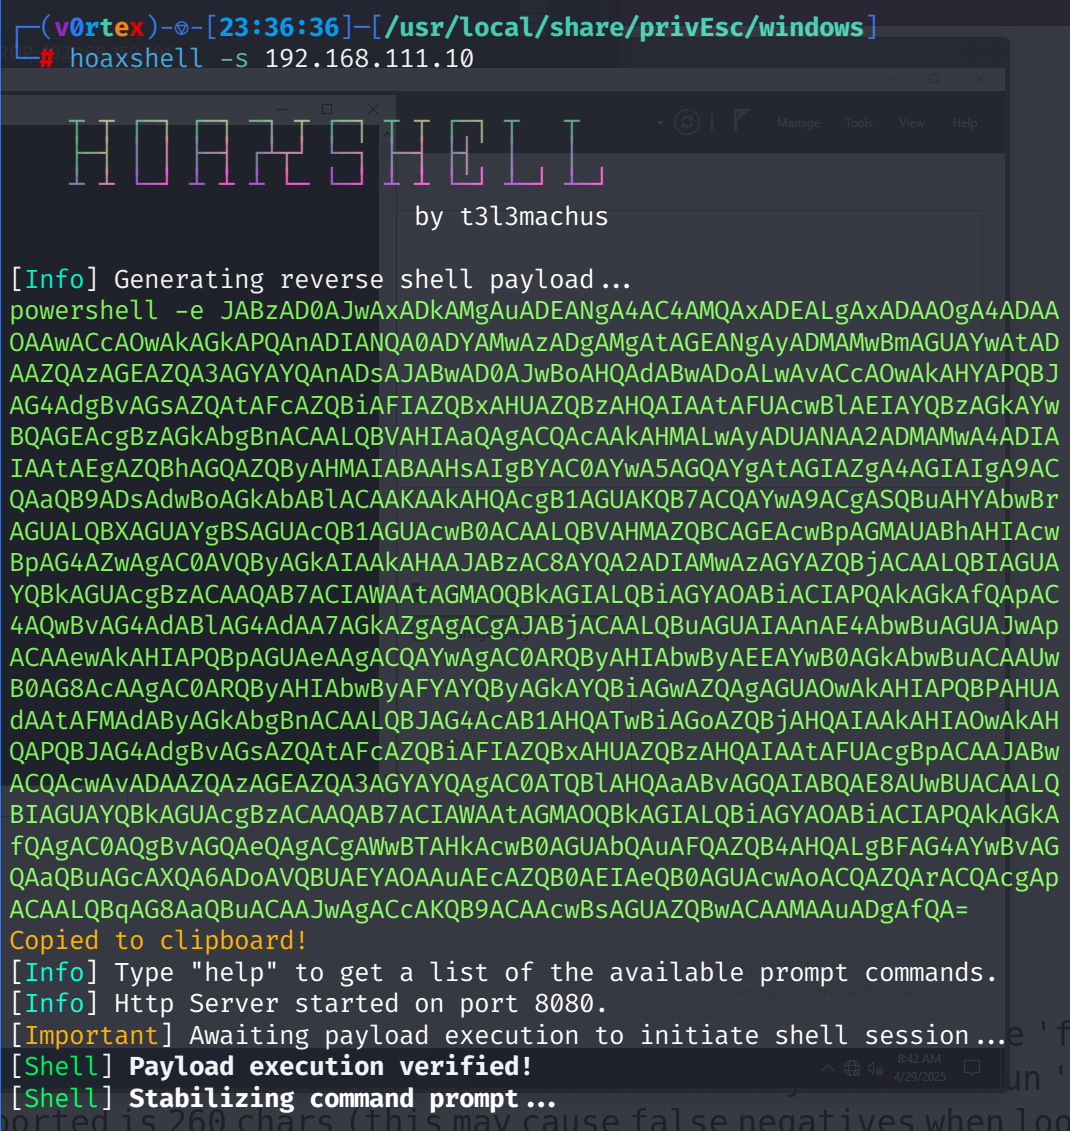 红队渗透
Hoaxshell :Kali 2025.1a 新增神器,解锁 Windows 反向 Shell 终极控制
Hoaxshell 是一个功能强大的 Windows 反向 Shell 载荷生成器和处理工具,最近被整合到 Kali Linux 2025.1a 版本中(发布于2025年3月19日)。该工具通过滥用 HTTP/HTTPS 协议建立类似beacon(信标)的持久反向 Shell,具有高度隐蔽性和规避传统安全检测的能力。Hoaxshell 特别适合渗透测试场景,能够帮助测试者模拟攻击行为以评估目标系统的安全性,在 OSCP 考试中可用。主要特点:HTTP/HTTPS 通信。
阅读 → 红队渗透
信息收集与资产探活工具 httpx 保姆级使用教程
httpx是一个命令行工具,用于快速探测目标主机的 HTTP 服务。它可以返回状态码、标题、技术栈、服务器信息等,支持高级功能如截图、正则提取和条件过滤。无论是单个 URL 还是大规模 IP 段,httpx都能高效处理,广泛应用于渗透测试和信息收集。httpx凭借其强大的功能和灵活性,成为网络安全领域的利器。本教程从参数讲解到实战应用,覆盖了从基础探测到漏洞扫描的多种场景。通过合理配置参数和结合其他工具,你可以充分发挥httpx的潜力,提升工作效率!
阅读 → 红队渗透
域渗透神器 NetExec (nxc) 使用指南
NetExec(nxc)是一个强大的网络服务利用工具,旨在自动化评估大型网络的安全性。它是 CrackMapExec 的继任者,支持多种协议(SMB、LDAP、WinRM、MSSQL、RDP、FTP 等),并通过模块化设计提供枚举、凭据测试、漏洞扫描和后渗透功能。NetExec 凭借其多协议支持、模块化设计和高效执行能力,成为域渗透中的利器。通过熟练掌握其命令、模块和高级功能,你可以在信息收集、凭据提取和漏洞利用中游刃有余。
阅读 → 红队渗透
Socat 用法详解:网络安全中的瑞士军刀
socat是一个多功能的中继工具,允许用户在两个数据通道之间建立双向数据流。这些通道可以是文件、管道、设备(如串口或伪终端)、网络套接字(TCP、UDP、Unix 域套接字等),甚至可以通过 SSL/TLS 进行加密传输。与netcat(另一款类似工具)相比,socat安全性增强:支持chroot、用户切换(su)和 SSL/TLS 加密。灵活性:支持多种协议和地址类型,允许复杂的数据流配置。多进程处理:通过fork选项支持并发连接。调试功能:提供详细的日志和数据流监控选项(如-x和-v。
阅读 → 红队渗透
深入解析 WPScan:用法与参数详解
WPScan 是一个命令行工具,最初由 Ryan Dewhurst(@ethicalhack3r)创建,现由 Automattic 赞助。它通过扫描目标 WordPress 站点,检测核心版本、插件、主题的漏洞,并支持用户枚举和密码爆破等功能。当前版本(基于帮助信息)为3.8.28,支持丰富的选项和灵活的配置。WPScan 是一个功能强大且灵活的 WordPress 安全扫描工具,通过其丰富的参数,用户可以实现从基本信息收集到深度漏洞探测的多种任务。
阅读 → 红队渗透
渗透测试中的那些“水洞”:分析与防御
以上是常见的 Web 安全“水洞”,这些配置问题虽然看似微不足道,但往往成为攻击者突破系统安全防线的关键点。Tomcat 默认错误页面可能会泄露服务器版本、堆栈信息等,帮助攻击者制定攻击策略。发送部分 HTTP 请求,占用服务器资源,导致拒绝服务。标识,可能会在非 HTTPS 传输中被窃取。),攻击者可利用该信息匹配已知漏洞进行攻击。,攻击者可利用该信息匹配已知漏洞进行攻击。传输,可能会被日志记录或浏览器缓存暴露。,攻击者可查找该版本的公开漏洞并利用。攻击,泄露 HTTP 头信息。,帮助攻击者匹配漏洞。
阅读 →