// 红队渗透
红队渗透
303 篇
 红队渗透
【密码学】对称加密与非对称加密在JS逆向与爆破测试中的应用
本文从实战角度对比对称加密与非对称加密的特点、识别方法及在Web安全测试中的应用。对称加密(如AES)使用相同密钥,速度快但需安全传输密钥;非对称加密(如RSA)使用公私钥对,安全性高但计算开销大。通过分析前端JS代码、密文特征(长度、可复现性)及参数(IV/Salt)可判断加密类型,指导爆破测试策略。对称加密可通过Hook或模拟实现爆破,而非对称加密难以直接破解。文章提供了加密判断技巧、实战案例及攻防建议,强调结合工具与密码学知识提升测试效率。
阅读 → 红队渗透
解决 Kali 中 Firefox 下载语言包和插件速度慢的问题:配置国内镜像加速
在 Kali Linux 系统中,Firefox 浏览器下载语言包、插件和更新时速度缓慢,主要因其默认连接国际服务器。解决方案是通过创建策略文件(policies.json),将更新源指向国内镜像站(如清华 TUNA),从而显著提升下载速度。操作步骤包括:创建策略目录、写入镜像配置、重启验证。该方法简单安全,无需额外软件,可有效解决跨国访问导致的网络延迟问题。若需回滚,删除配置文件即可恢复默认设置。
阅读 → 红队渗透
SAM、SECURITY、SYSTEM 和 NTDS.dit 的详细区别
Windows系统中的凭证存储主要涉及SAM、SECURITY、SYSTEM和NTDS.dit文件,用于管理本地和域用户凭证。SAM存储本地账户的NTLM哈希,SECURITY包含安全策略和LSA秘密,SYSTEM提供解密密钥,而NTDS.dit是域控制器的核心数据库。Impacket的secretsdump工具可提取这些文件的哈希值,用于攻击如Pass-the-Hash或DCSync。理解这些文件的区别有助于识别攻击向量并制定防御策略。
阅读 → 红队渗透
WebDAV 与 SMB 在钓鱼攻击中的区别
WebDAV 和 SMB 都是 Windows 环境中用于远程文件访问的协议,但它们在钓鱼攻击(尤其是利用 LNK 或 INI 文件触发回调,如 NTLM 哈希捕获或恶意 payload 执行)中的实现方式、触发机制和复杂性有显著差异。简单来说,WebDAV 更侧重于外部 phishing(如邮件附件),需要多层伪装和用户交互(如右键菜单),而 SMB 则更适合内部网络共享,直接利用文件浏览的自动行为,操作更简便。下面从协议特性、攻击流程、触发条件和优缺点四个方面详细解释。
阅读 → 红队渗透
土豆家族工具使用适配表格大全【windows提权】
【摘要】"土豆家族"是一系列Windows本地提权工具,通过DCOM/RPC/NTLM中继等技术从低权限提升至SYSTEM。主流工具包括Hot Potato(2016,NTLM中继)、JuicyPotato(2017,多CLSID)、RoguePotato(2019,RPC重定向)和GodPotato(2023,全版本兼容)等。这些工具多需SeImpersonatePrivilege权限,针对不同Windows版本(如Win10 1809前后)存在兼容性差异。典型使用步骤包括下载二进制文
阅读 → 红队渗透
HTB Mailing 靶机渗透记录:利用 CVE-2024-21413 捕获 NTLM Hash
在打 HackTheBox (HTB) Season 5 的 easy Windows 靶机“Mailing”时,我遇到了一个有趣的漏洞利用场景:CVE-2024-21413。这是一个针对 Microsoft Outlook 的远程代码执行 (RCE) 漏洞,常被称为“MonikerLink” bug。它允许攻击者通过精心构造的电子邮件超链接,在受害者仅预览邮件时(无需点击)触发认证行为,从而捕获 NTLM 哈希。在 Mailing 靶机中,这个漏洞成为取得初始立足点的桥梁。
阅读 → 红队渗透
Swaks 工具使用指南:SMTP 测试的瑞士军刀
。。。文档:tar 包包含 ref.txt 和 FAQ。。适合嵌入式系统。
阅读 → 红队渗透
【HTB】Season9 Imagery Walkthrough
本文详细记录了针对目标系统的渗透测试过程。通过端口扫描发现开放的SSH和HTTP服务,其中Werkzeug框架的Web应用(8000端口)成为主要攻击面。分析发现"Report a Bug"功能存在XSS漏洞,成功窃取管理员Cookie后获取访问权限。进一步利用下载日志功能中的LFI漏洞读取系统配置文件,揭示了敏感路径和开发环境设置。测试过程展示了从信息收集到权限提升的完整攻击链,最终通过代码审计发现关键漏洞。
阅读 → 红队渗透
本地渗透测试靶机环境搭建指南(VMware + VirtualBox)
本文介绍了网络安全演练的虚拟机环境搭建方案。采用VMware运行Kali Linux攻击机,VirtualBox部署各类靶机。提供了两种网络配置方案:隔离模式(使用VirtualBox Host-Only网络,靶机无法联网但环境干净)和直通模式(桥接物理网卡,靶机可联网但存在安全风险)。文中详细展示了两种方案的配置截图,并指出VirtualBox默认Host-Only网段为192.168.56.0/24。最后给出快速排错建议:当无法获取IP时,需检查DHCP服务是否开启
阅读 →在 Kali Linux 上配置 MySQL 服务器并实现 Windows 远程连接
本文介绍了在Kali Linux上配置MySQL/MariaDB数据库的完整流程,包括服务启动、安全配置、远程连接设置等关键步骤。重点讲解了如何修改监听地址、授权远程用户访问以及Windows客户端连接验证方法,同时强调了安全注意事项,如避免使用空密码、限制root远程登录等。最后提供了安全收尾建议,帮助用户在测试后恢复安全配置,确保数据库系统安全可靠。
阅读 →学习使用certify生成AD CS证书
想象一下,你要去银行开户,需要身份证来证明你是你。数字证书就是网络上的“身份证”,它包含你的信息(如名字、邮箱)和一个“签名”(由证书颁发机构 CA 签发),证明它是真实的。登录系统(比如 Kerberos 认证)。加密网站(HTTPS)。安全测试(渗透测试中,生成证书来模拟攻击)。在 AD 环境中,证书由 AD CS(Active Directory Certificate Services)管理。它像一个“证书工厂”,你提交申请(请求),工厂根据“模板”(蓝图)生成证书。
阅读 → 红队渗透
利用 SeBackupPrivilege 的最快方法
本文介绍了在Windows环境中利用SeBackupPrivilege权限的两种方法:1)使用robocopy命令快速复制敏感文件(如root.txt),通过/b参数绕过权限限制;2)通过DLL文件(SeBackupPrivilegeCmdLets.dll和SeBackupPrivilegeUtils.dll)实现更精细的文件访问控制。robocopy方法效率更高,而DLL方式适合特定场景,但需注意防病毒软件的拦截。两种方法均需确保SeBackupPrivilege权限已启用,并提供了详细的操作步骤和示例说
阅读 → 红队渗透
Proxychains 配置全解析:从入门到高级应用
Strict 强调“全或无”,Dynamic 追求“尽力而为”,Random 讲究“随机掩护”。测试显示,Dynamic 成功率最高(~90%),Random 匿名性最佳(路径变异 100%)。配置时仅启用一种模式,调整 chain_len,测试效果。
阅读 → 红队渗透
AD渗透中服务账号相关攻击手法总结(Kerberoasting、委派)
服务账号是Windows域环境中的高价值攻击目标,因其关联SPN、高权限特性及Kerberos认证中的关键角色。本文解析了服务账号类型(域用户、机器账号、gMSA)及其风险,重点探讨了Kerberoasting攻击(利用SPN请求TGS并破解弱密码)和委派攻击(非约束/约束/RBCD)的技术原理。通过案例分析展示了从低权限到控制关键服务的攻击路径,并提出了优化攻击策略(如筛选高权限目标、强制弱加密)。文章旨在帮助读者理解服务账号的攻击面及其防御要点。
阅读 → 红队渗透
常见Bash脚本漏洞分析与防御
Bash脚本因其高效便捷成为系统管理常用工具,但也隐藏着严重安全风险。本文分析了三类典型漏洞:1)变量比较时未加引号导致通配符注入,攻击者可逐字符猜解密码;2)直接将用户输入拼接命令导致命令注入,通过特殊字符执行任意指令;3)不安全的临时文件操作引发竞争条件,可能被符号链接攻击。安全加固建议包括:始终为变量加引号、严格白名单验证输入、使用参数数组执行命令、采用mktemp创建临时文件等。遵循这些原则可有效提升Bash脚本的安全性。
阅读 → 红队渗透
【渗透测试】使用 UV 简化 Python 工具和脚本管理
UV 是一款革命性的 Python 工具,集成了包管理、虚拟环境、工具安装等多项功能,性能比 pip 快 10-100 倍。文章重点介绍了 UV 在安全领域的实用场景:通过 uv tool 替代 pipx 安装安全工具(如 Impacket、NetExec),支持从 PyPI、GitHub 和本地安装;利用 uv run 直接运行脚本并自动处理依赖;还展示了如何通过 PEP 723 元数据声明脚本依赖。
阅读 →Kali自带的录屏工具:recordmydesktop
Kali Linux内置的recordmydesktop是一款高效的屏幕录制工具,支持全屏/区域录制及音频同步。本文介绍了其安装方法(通过apt命令)、核心功能(如帧率调整、快捷键设置)以及两种使用方式:命令行操作(支持自定义输出和区域录制)和图形界面(gtk-recordmydesktop)。录制默认生成OGV格式,可通过ffmpeg转换。使用时需注意音频配置(需pavucontrol)、虚拟机画面优化及性能调整。该工具轻量灵活,适合渗透测试记录和教学演示。
阅读 → 红队渗透
通过 Cloudflare tunnel 映射内网端口
本文介绍了Cloudflare隧道客户端(cloudflared)的安装方法及快速隧道功能。详细说明了如何确认系统架构并安装客户端,演示了通过命令行创建临时隧道将本地Web服务暴露到公网的过程。同时对比了快速隧道与命名隧道的区别,建议生产环境使用后者。最后简要提及了通过Cloudflare Zero Trust仪表板创建永久隧道的方法,包括命名配置、连接器选择和路由设置等步骤。文章提供了从临时测试到生产部署的完整方案,帮助用户安全地公开内网服务。
阅读 →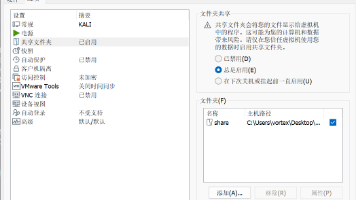 红队渗透
Kali Linux 配置 VirtualBox 或 VMware 共享文件夹
本文介绍了在Kali Linux中为VirtualBox和VMware虚拟机设置共享文件夹的方法。首先需要在主机设置共享文件夹并创建挂载点,然后测试手动挂载(VirtualBox使用mount -t vboxsf命令,VMware使用vmhgfs-fuse命令)。接着通过修改/etc/fstab文件实现开机自动挂载,并解释了关键参数含义。最后使用mount -a命令使配置立即生效,无需重启。文中还提供了调整文件夹所有者权限的说明。
阅读 → 红队渗透
用nohup & setsid绕过超时断连,稳定反弹Shell
在Web渗透测试中,利用RCE漏洞反弹Shell常因Web服务器超时限制(如PHP的max_execution_time)导致会话中断。本文提出通过Linux命令nohup(忽略挂断信号)、&(后台运行)和setsid(创建独立会话)组合解决该问题。具体实现包括命令构造、PHP环境适配及输出重定向以隐藏痕迹,并分析各方法的优缺点。
阅读 → 红队渗透
绕过 C 标准库限制执行系统命令:系统调用、Shellcode 和裸机二进制
本文探讨了在禁用C标准库的受限环境(如CTF竞赛)下,如何在Linux x86-64系统中执行/bin/sh的两种方法。第一种通过手写C程序直接进行系统调用,使用内联汇编实现execve系统调用;第二种采用16字节的shellcode注入技术,利用栈可执行特性。文中详细解析了两种方法的实现原理、代码示例和编译参数,并讨论了常见问题(如/bin/sh缺失)的解决方案。这些技术适用于需要绕过标准库限制、直接与操作系统交互的特殊场景。
阅读 → 红队渗透
无下载器环境下玩转 Metasploit 自动利用
当目标系统缺少 curl 等下载工具时,Metasploit 的 CMD Stager 机制可能导致利用失败。本文分析了四种解决方案: 手动指定其他下载器:改用 wget/tftp 等工具 使用 echo/printf 写文件:无需下载器,但速度较慢 直接反弹 Shell:适用于临时命令执行 修改模块源码:实现自动降级到无下载器模式 各种方案各有优劣:手动指定下载器最简单但仍有依赖;echo 方式最通用但效率低;直接反弹最快捷但不持久;改源码最彻底但需要技术能力。
阅读 → 红队渗透
Cypher注入详解:原理、类型与测试方法
Cypher 是图数据库的标准查询语言,支持节点、关系、属性和标签等核心元素。其声明式语法包括 MATCH、CREATE、UNION 等子句,支持数据查询与修改。Cypher 注入攻击类似于 SQL 注入,可分为带内注入、推断型盲注和带外注入,主要通过恶意输入篡改查询逻辑。攻击手法包括绕过查询限制、利用 LOAD CSV 外泄数据等,需结合注释、WITH 子句等技巧构造有效载荷。与 SQL 注入不同,Cypher 注入无表概念,但可通过 UNION 合并查询,时间盲注依赖 APOC 库的 slee
阅读 → 红队渗透
Windows bypassUAC 提权技法详解(一)
Windows用户账户控制(UAC)是微软引入的安全机制,通过权限验证和完整性级别限制高权限操作。本文分析了UAC的工作原理,包括核心机制、权限级别设置及500管理员账户特性。重点探讨了多种UAC绕过技术:1)利用自动提升可执行文件(如fodhelper.exe)的注册表劫持;2)DLL劫持通过加载恶意库获取高权限;3)环境变量操纵重定向系统路径;4)Metasploit工具(bypassuac_injection/ask模块)实现自动化提权。这些方法在渗透测试中可突破UAC限制,但受系统安全级别影响
阅读 →