// TAG
#windows
98 篇
 Windows
设计哲学的分野:为什么Windows在系统工程层面领先Linux,却输在代码质量
回到最初的问题:Windows和Linux谁更先进?在底层内核架构和系统核心机制上,Windows NT的设计更先进、更精密、更工程化;但在上层API和代码质量上,Linux更简洁、更干净、包袱更少。这不是谁对谁错的问题,而是不同目标下的不同选择。微软选择了向后兼容和企业级特性,代价是技术债务;Linux社区选择了快速迭代和开放,代价是架构一致性。有意思的是,两个系统正在向中间靠拢:Windows在不断开放,推出了WSL、WinGet、PowerShell,吸收了很多Linux的优点;
阅读 → Windows
 常用好用软件分享
在仓库目录里敲一下,用 ASCII 图打出这个项目的语言构成、提交数、贡献者、许可证。好看,而且真的能一眼看出这是个什么项目。
阅读 →VMware 虚拟机掩盖虚拟化
前置硬性要求:虚拟机必须完全关机!原理:修改.vmx虚拟机配置文件,隐藏 CPUID 虚拟化标记、屏蔽 VMware 后门、修改主板 / BIOS 信息,规避 VPN 客户端的虚拟化检测。
阅读 → 安全研究
Windows 包管理器 Scoop 指南:安装、恢复与日常使用
Scoop 是 Windows 平台上的用户级包管理器,主打便携、无权限依赖和可恢复性。它将软件安装在用户目录(如 D 盘),避免污染系统,适合开发者管理 Git、Python、Node.js 等 CLI 工具。通过环境变量与 scoop reset * 可快速重装系统后还原开发环境。配合优化版(如 xrgzs 版)可加速国内下载。常用命令简洁高效,支持备份导出,实现跨机一键复现。对追求整洁、可控的开发者而言,Scoop 是提升效率的利器。
阅读 → 红队渗透
红队钓鱼场景下的Nginx反向代理技术分析
在红队钓鱼中,攻击者通过Nginx反向代理(AiTM)透明转发受害者流量至真实站点,同时利用proxy_pass配合日志变量捕获明文账密()与会话Cookie(在受害主机侧,则通过tcpdump配合BPF过滤表达式,直接从TCP payload中提取账号、密码、验证码。两者结合,实现的完整攻击链。
阅读 → Windows
给英文文件夹穿件“中文外套”:用 desktop.ini 实现显示名与实际路径分离
本文介绍如何利用Windows的desktop.ini文件,实现文件夹实际路径保持英文、资源管理器中显示中文别名的技巧。通过在文件夹内创建编码为UTF-16 LE的desktop.ini并设置只读属性,可让系统显示自定义名称,解决老旧软件不支持中文路径的问题。该方法适用于路径敏感场景,如游戏或工程目录,但对第三方工具和命令行无效,且配置需注意编码与属性设置。
阅读 → Windows
PSCompletions + PSReadLine:打造更顺手的 PowerShell Tab 补全体验
PSCompletions 用 Rust+Lua 构建,为 PowerShell 带来强大补全体验。通过 Scoop 安装后,直接导入模块并运行 psc update 同步库,再用 psc add 启用所需补全(如 git、npm)。配合 PSReadLine 实现行内预测、历史搜索与无音提示,提升交互流畅度。支持通配符过滤、子序列匹配与鼠标操作,配置简洁高效,显著改善命令行效率。
阅读 → Windows
 WiFi显示“无Internet”但实际能上网?一篇搞懂原因和修复
操作结果重启电脑NLA 在网络未就绪时探测 → 再次失败 → 状态依旧重启 NLA 服务网络已就绪时探测 → 成功 → 状态修正网络重置清理更深层网络堆栈,适用于顽固情况。
阅读 → 安全研究
Windows运维常用内置工具与命令
本文总结了Windows系统运维中的核心命令行工具和快捷管理命令,涵盖系统诊断、进程管理、网络配置、用户权限、存储日志和远程自动化六大场景。文章详细列出每个命令的功能及典型应用示例,如systeminfo查看系统信息、taskkill终止进程、netsh配置网络、diskpart管理磁盘等,并提供了组合命令解决实际问题的思路。这些内置工具无需安装,能大幅提升运维效率,特别适合批量操作、远程管理和故障排查场景。掌握这些命令是Windows运维人员的基础技能。
阅读 → 红队渗透
OSCP AD域考试全攻略
本文总结了OSCP考试的核心策略和实用技巧,主要包含五个关键部分: 考试结构与战略:强调AD套件(40分)的重要性,建议优先攻击AD域控(DC)再处理独立机器,最低通过策略为AD套件+两台独立机器(80分)。 信息收集:详细介绍了域环境识别、LDAP枚举、Windows本地信息收集等方法,特别关注PowerShell历史日志中的凭据泄露。 Windows提权技巧:涵盖计划任务、服务权限、DLL劫持、UAC绕过、内核漏洞等多种提权方式,并提供了提权检查脚本的使用方法。
阅读 → Windows
 特殊文件夹迁移后兼容性问题解决指南
本文介绍了解决Windows特殊文件夹迁移后软件兼容性问题的方法。当用户将桌面、文档等系统文件夹迁移到其他盘符时,Windows仅修改注册表路径,导致依赖硬编码路径的软件无法正常工作。通过创建NTFS目录联接(Junction),可以在原路径建立透明重定向,使所有应用都能正常访问文件。具体步骤包括:确认迁移路径、删除原路径残留、使用mklink命令创建联接,并验证创建结果。相比符号链接,目录联接兼容性更好,且能解决仅修改注册表无法覆盖所有应用的问题。该方法适用于所有Windows特殊文件夹迁移场景。
阅读 → Windows
PowerShell 5.1 与 PowerShell 7 在 Windows 10 中的共存之道
Windows PowerShell 5.1 vs PowerShell 7 全面对比 Windows系统中存在两个PowerShell版本:5.1(Windows PowerShell)和7(PowerShell 7)。5.1是系统预装的闭源工具,基于.NET Framework 4.x,仅支持Windows;而PowerShell 7是开源的跨平台版本,基于.NET 8/10框架,支持Windows、macOS和Linux。两者并行共存,无法互相替换。
阅读 → Windows
PowerShell Provider 机制详解:从文件系统到注册表的统一抽象
PowerShell Provider机制通过将注册表、环境变量等不同数据源统一抽象为类似文件系统的驱动器(PSDrive),实现了跨数据类型的统一管理。这一创新设计允许用户使用cd、Get-ChildItem等相同命令操作文件系统、注册表、证书存储等异构数据,相比传统CMD的cd命令仅支持文件目录切换,PowerShell提供了更强大的扩展能力和一致性体验。关键特性包括:数据源统一访问、事务支持、自定义驱动器映射,以及通过Get-PSProvider/Get-PSDrive查看可用资源,体现了现代Shel
阅读 → 安全研究
Windows Kerberos 身份认证基础
本文介绍了Kerberos网络身份验证协议在Windows域环境中的应用。Kerberos V5作为Windows默认认证机制,通过票据系统实现高效安全的身份验证,具有单一登录、相互认证、委托授权等优势。文章详细解析了Kerberos的核心组件(KDC、AS、TGS)、票据类型(TGT和ST)及其包含的PAC授权信息,阐述了完整的认证流程和票据生命周期管理机制,包括10小时默认有效期和7天续期限制。
阅读 → 安全研究
Windows 安装与使用 XeLaTeX
本文介绍了 Windows 下使用 XeLaTeX 的完整指南,主要内容包括: 安装篇:推荐使用 TeX Live 发行版,详细说明从镜像下载、安装配置到环境变量设置的全过程,并对比了 TeX Live 与 MiKTeX 的优缺点。 基础使用篇:指导创建第一个中文文档,推荐 VS Code + LaTeX Workshop 作为编辑器,展示基本文档结构和编译方法,介绍如何调用系统字体。 进阶篇:重点讲解 -shell-escape 参数的作用与安全注意事项,以 minted 宏包为例演示代码高亮的实现方法。
阅读 → Windows
Netsh:Windows网络管理的瑞士军刀
无论是快速切换IP、备份防火墙策略、编写脚本实现无人值守部署,还是使用进行深度的网络诊断,熟练掌握netsh都能让你的网络管理工作事半功倍。它是Windows管理员工具箱中当之无愧的“瑞士军刀”。
阅读 → 安全研究
Microsoft Coreutils:让Linux命令在Windows上原生运行
场景评价说明运行跨平台Shell脚本✅ 极佳只要脚本不依赖/dev/null、信号或权限命令,通常无需修改即可运行。交互式日常使用✅ 良好可以愉快地使用lsgrepfindcat。但需要适应PowerShell的转义规则。复杂管道与文本处理✅ 良好sortuniqsedawk风格的工具(如果未来添加)都能工作,注意CRLF问题。依赖进程控制的脚本🛑 不可用任何使用killnohupnice或依赖timeout的脚本都无法运行。需要完整Unix环境的开发⚠️ 建议WSL。
阅读 → 安全研究
Windows 回收站深度解析:从原理到取证
Windows 回收站是操作系统中一个看似简单却蕴含复杂设计的功能组件。本文将从底层原理、历史演变、存储机制、安全取证等多个维度,全面剖析 Windows 回收站的工作机制,并结合实际案例,展示其在数据恢复和数字取证中的应用价值。
阅读 → 红队渗透
Windows两大劫持技术:服务路径劫持和映像劫持IFEO
本文详细解析了Windows系统中两种经典的注册表劫持技术:服务路径劫持和映像劫持(IFEO)。服务路径劫持通过篡改HKLM\SYSTEM\CurrentControlSet\Services下的ImagePath键值,替换服务启动程序实现SYSTEM权限提权,适用于内网渗透提权场景。映像劫持则利用IFEO注册表分支的Debugger键值,劫持指定程序的启动流程实现后门驻留,适合持久化攻击。文章从注册表架构、核心原理、操作路径、利用条件和实战流程等方面对比了两种技术,指出前者侧重权限提升,后者专注隐蔽驻留,
阅读 → Windows
PowerShell 的命令补全方案: PSReadLine + PSCompletions + argc + Carapace
本文介绍了PowerShell的补全生态和优化方案。主要内容包括: 补全机制:基于TabExpansion2函数,通过CompletionResult对象实现标准补全流程。 主流补全库对比:PSCompletions作为主力方案,提供智能排序、通配符支持等功能;CompletionPredictor增强预测体验;argc-completions和Carapace作为补充方案。
阅读 →告别Windows两大运维痛点:全量覆盖更新与海量小文件文件夹极速清理
Windows运维中,ZIP更新包全量覆盖和小文件删除常因系统机制导致效率低下。根本原因包括单线程解压、杀毒扫描、索引服务抢占资源等。解决方案: 7Z命令行解压:7z x 压缩包路径 -o目标路径 -aoa -y,支持多线程静默覆盖,速度提升显著; CMD极速删除:rd /s /q 文件夹路径或PowerShell的Remove-Item -Recurse -Force,绕过图形界面卡顿; 临时关闭杀毒软件可进一步提速。命令行方案高效适配批量运维,彻底解决卡顿问题。
阅读 → Windows
Scoop 修改优化特供版:一键搭建 Windows 开发环境的终极方案
Scoop特供版是针对国内Windows开发者痛点深度优化的命令行包管理器,主要解决了GitHub访问困难、Bucket冲突频繁、搜索性能差等问题。通过智能下载加速(自动替换国内镜像源)、无冲突更新机制、桌面集成等改进,显著提升了使用体验。 安装仅需一行PowerShell命令,支持从原版平滑迁移。配套的开发环境搭建指南可在30分钟内完成从基础工具到多语言开发环境的部署
阅读 → 红队渗透
钻石票据与蓝宝石票据(Diamond Ticket & Sapphire Ticket)
摘要:Silver Ticket和Golden Ticket是经典的Kerberos攻击手法,前者伪造服务票据(TGS)用于横向移动,后者伪造票据授予票据(TGT)实现全域权限。2022年提出的Diamond Ticket和Sapphire Ticket进一步优化了攻击的隐秘性:Diamond Ticket通过合法TGT请求修改PAC来规避检测;Sapphire Ticket则利用S4U2self协议获取高权限用户的真实PAC进行替换,使检测系统更难发现异常。这些新型攻击手法在保持Golden Ticket
阅读 → 红队渗透
AD CS证书服务缺陷配置
AD CS证书服务常见缺陷配置集中在证书模板、CA全局设置、权限与身份映射四大类。高风险场景包括:ESC1(自定义SAN+客户端认证EKU导致权限提升)、ESC2(无EKU限制)、ESC3(注册代理滥用)、ESC4(模板权限过大)、ESC6(CA全局SAN注入)、ESC8(Web注册未认证)、ESC9(禁用安全扩展)和ESC10(弱UPN映射)。攻击者可利用这些缺陷伪造高权限证书或绕过身份验证。加固建议包括关闭危险模板配置、限制注册权限、移除CA风险标志、安装安全补丁并启用强绑定验证。
阅读 → Windows
 环境下 MSVC 编译工具链快速安装指南
本文介绍了在Windows系统上安装MSVC开发环境的命令行方法。通过winget工具可实现一键静默安装VS2022 BuildTools及C++组件,并详细说明了安装参数含义。安装后需检查组件完整性,确保包含必要的C++生成工具。针对常见环境变量问题,提供了自动检测MSVC路径并更新系统变量的PowerShell脚本。最后还解决了BusyBox工具与MSVC的link.exe命令冲突问题,建议删除冲突软链接或调整环境变量优先级。该方法简化了MSVC环境的配置流程,适用于Rust、C++等开发需求。
阅读 → 安全研究
Windows SeBackupPrivilege 与 SeRestorePrivilege 特权利用
在 2026 年的 Windows 环境下,仍然是权限提升里最直接、最暴力的组合之一。只有 SeBackup → 基本等于“能 dump hash 就赢一半”只有 SeRestore → 经典 utilman/sethc 替换仍然是最高效提权路径两者都有 → 几乎无解,除非系统开了 Credential Guard + 内核完整性保护 + 强 EDR。
阅读 → Windows
【建议收藏】C盘又红了?我用这几个设置,帮电脑瞬间腾出50G空间
本文提供了一份Windows 11 C盘空间优化的完整指南,包含从基础清理到深度优化的8个步骤。首先介绍临时文件清理和磁盘清理工具的高级用法,然后讲解存储感知功能的配置方法。重点推荐迁移个人文件夹和第三方软件缓存位置的核心技巧,并分享关闭休眠文件等进阶操作。最后解答常见问题,强调"三分清理七分管理"的理念,帮助用户彻底解决C盘空间不足问题,同时保持系统稳定性。
阅读 → 安全研究
Windows 提权方案概述
Windows系统权限与安全漏洞分析 摘要:本文分析了Windows系统的用户权限结构和常见安全漏洞。系统包含管理员、标准用户及SYSTEM等高权限账户,不同账户权限差异显著。重点探讨了敏感信息存储位置,包括无人值守安装文件、PowerShell历史记录、保存凭据和IIS配置等。详细介绍了三种服务配置漏洞利用方式:可执行文件权限不当、路径引用不规范和服务权限设置错误,并提供了具体攻击方法示例。文章揭示了Windows系统中潜在的安全风险点,为系统安全防护提供了参考方向。
阅读 → 红队渗透
NTLM Relay 攻击全解析:从原理到实战姿势
NTLM Relay攻击利用Windows身份验证协议漏洞,通过转发认证请求冒充受害者获取权限。核心流程包括:攻击者诱导受害者发起认证,截获并转发Challenge/Response数据包,最终建立会话。常见触发方式包括LLMNR/NBNS广播劫持、IPv6欺骗、打印机漏洞和PetitPotam强制认证。攻击路径主要分三类:SMB到SMB中继获取本地权限、SMB到LDAP中继实现域提权、HTTP到LDAP攻击ADCS服务。防御措施包括强制SMB/LDAP签名、禁用不安全协议、启用EPA保护等。
阅读 → 安全研究
从 Scoop 故障看 Windows 与 Linux 软硬链接与权限机制的底层差异
本文分析了Scoop包管理器在Windows系统中的常见故障,揭示了Windows与Linux在文件系统机制上的深层差异。重点对比了两者在软硬链接实现和权限控制模型上的核心分歧:Linux原生支持软硬链接且权限模型简洁,而Windows的链接机制受限且权限控制复杂。这些差异导致Scoop依赖的链接机制在Windows环境下易出现兼容性问题。文章提出了针对性解决方案,包括切换终端、清理权限和绕开链接依赖等操作步骤,为跨平台工具开发和使用提供了实用参考。
阅读 → Windows
 下 Git Bash 终端高效配置指南【建议收藏】
Git Bash为Windows开发者提供了无缝衔接Linux命令行体验的解决方案。本文介绍了Git Bash的核心优势(命令兼容、工具链齐全、跨平台一致),详细讲解了安装方法及将其设为默认终端的配置步骤(Windows Terminal和VSCode)。针对常见问题如配置文件加载异常、终端前缀冗余和中文乱码,提供了实用解决方案,帮助开发者高效搭建Windows下的Linux开发环境。
阅读 →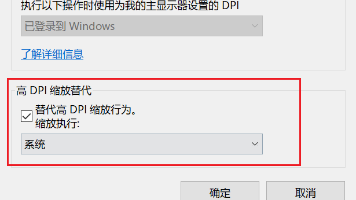 Windows
调整JAR文件的缩放设置适配高分辨率屏幕
Windows系统下Java程序因高DPI导致显示异常时,可通过修改Java.exe属性解决。具体步骤为:右键Java.exe→属性→兼容性→勾选"替代高DPI缩放行为"→选择"系统"缩放方式。修改后重启程序即可恢复正常显示。该方法能有效解决高DPI环境下Java程序字体和窗口过小的问题。
阅读 → 红队渗透
RDP 启用多用户会话(当前用户无感知)
攻击者可通过修改Windows Server注册表键值(fSingleSessionPerUser=0)实现多用户并发RDP会话,当前登录用户无感知。该技术提供四种实现路径,包括本地注册表修改和远程PowerShell执行,需管理员权限。启用后,攻击者可实现持久化驻留、横向移动和权限提升。防御建议包括监控注册表修改、限制RDP访问来源、实施最小权限和MFA验证。此技术是红队演练和APT攻击中的常见手段,理解其原理有助于完善检测机制。
阅读 → 安全研究
RDP 远程桌面连接常见问题详解
本文详细介绍了远程桌面(RDP)连接中的常见问题与解决方案。主要内容包括:网络级别身份验证(NLA)的工作原理与配置方法,微软账户登录RDP的规则与错误排查,无密码RDP连接的设置步骤,以及不同Windows版本下RDP多用户会话的行为差异。文章提供了组策略和注册表等多种配置方式,并介绍了RDPWrap工具实现多用户同时在线的方案。特别强调NLA的安全价值,建议仅在可信网络环境中关闭NLA,公网设备必须保持启用状态。同时提醒Windows Hello PIN码不能用于RDP登录,以及微软账户登录的格式要求。
阅读 → Windows
PowerShell 基础文本处理语法教程
PowerShell文本处理指南摘要 本教程全面介绍PowerShell的文本处理功能,分为三个核心部分: 基础字符串操作:涵盖字符串创建、连接、分割、替换和子字符串提取,重点讲解单/双引号区别、-join/-split运算符和StringBuilder高效拼接。 正则表达式应用:详解-match/-replace运算符和[regex]类型加速器,通过IP验证、日期格式转换等实例展示模式匹配技巧。 专用文本处理Cmdlet:包括Get-Content/Set-Content文件读写、Select-Strin
阅读 → 红队渗透
SAM、SECURITY、SYSTEM 和 NTDS.dit 的详细区别
Windows系统中的凭证存储主要涉及SAM、SECURITY、SYSTEM和NTDS.dit文件,用于管理本地和域用户凭证。SAM存储本地账户的NTLM哈希,SECURITY包含安全策略和LSA秘密,SYSTEM提供解密密钥,而NTDS.dit是域控制器的核心数据库。Impacket的secretsdump工具可提取这些文件的哈希值,用于攻击如Pass-the-Hash或DCSync。理解这些文件的区别有助于识别攻击向量并制定防御策略。
阅读 → 红队渗透
WebDAV 与 SMB 在钓鱼攻击中的区别
WebDAV 和 SMB 都是 Windows 环境中用于远程文件访问的协议,但它们在钓鱼攻击(尤其是利用 LNK 或 INI 文件触发回调,如 NTLM 哈希捕获或恶意 payload 执行)中的实现方式、触发机制和复杂性有显著差异。简单来说,WebDAV 更侧重于外部 phishing(如邮件附件),需要多层伪装和用户交互(如右键菜单),而 SMB 则更适合内部网络共享,直接利用文件浏览的自动行为,操作更简便。下面从协议特性、攻击流程、触发条件和优缺点四个方面详细解释。
阅读 → 红队渗透
土豆家族工具使用适配表格大全【windows提权】
【摘要】"土豆家族"是一系列Windows本地提权工具,通过DCOM/RPC/NTLM中继等技术从低权限提升至SYSTEM。主流工具包括Hot Potato(2016,NTLM中继)、JuicyPotato(2017,多CLSID)、RoguePotato(2019,RPC重定向)和GodPotato(2023,全版本兼容)等。这些工具多需SeImpersonatePrivilege权限,针对不同Windows版本(如Win10 1809前后)存在兼容性差异。典型使用步骤包括下载二进制文
阅读 →Windows 常用短文件名(8.3 格式)介绍
Windows系统为兼容DOS和FAT文件系统会自动生成长文件名的8.3格式短文件名,格式为8字符主名+3字符扩展名。短文件名可通过dir /x查看,需在注册表中启用生成功能。系统文件夹如Program Files对应PROGRA~1,Users等短名称直接显示。生成规则为:取前6个有效字符(去特殊符号转大写),扩展名前3字符,冲突时加~n序号。虽禁用8.3格式可提升性能,但可能影响旧软件兼容性。
阅读 → 红队渗透
本地渗透测试靶机环境搭建指南(VMware + VirtualBox)
本文介绍了网络安全演练的虚拟机环境搭建方案。采用VMware运行Kali Linux攻击机,VirtualBox部署各类靶机。提供了两种网络配置方案:隔离模式(使用VirtualBox Host-Only网络,靶机无法联网但环境干净)和直通模式(桥接物理网卡,靶机可联网但存在安全风险)。文中详细展示了两种方案的配置截图,并指出VirtualBox默认Host-Only网段为192.168.56.0/24。最后给出快速排错建议:当无法获取IP时,需检查DHCP服务是否开启
阅读 → 安全研究
Scoop 深度解析:目录结构、架构原理与版本切换底层机制
Scoop是一款专为Windows设计的轻量级命令行包管理器,采用沙盒化隔离设计。其核心特点包括:零权限安装(所有文件存储在用户目录下)、多版本共存(通过符号链接实现版本切换)、Shim机制(通过垫片文件实现全局命令访问)和数据持久化(配置文件独立存储)。Scoop通过JSON清单定义软件包,将应用隔离安装在apps目录下,使用current符号链接指向当前版本,并通过shims目录提供全局命令访问。这种设计避免了系统目录污染和PATH污染,支持便携化部署和受限环境使用。
阅读 →程序崩溃,提示快速异常检测失败的解决方案
是英特尔和 AMD 提供的硬件扩展指令集,旨在增强计算机安全,特别是防止利用程序漏洞(如 ROP 和 JOP 攻击)。:防止跳转到伪造的函数指针。:在只读内存中维护一份“影子”调用栈,通过 RET 指令比对真实栈与影子栈来防止 ROP/JOP 攻击。从 Windows 10 20H1 版本开始,操作系统就内置了对 CET 的支持,其中用户态的影子栈(User-mode Shadow Stack)和内核态的 KCFG 保护被默认启用。
阅读 → 红队渗透
利用 SeBackupPrivilege 的最快方法
本文介绍了在Windows环境中利用SeBackupPrivilege权限的两种方法:1)使用robocopy命令快速复制敏感文件(如root.txt),通过/b参数绕过权限限制;2)通过DLL文件(SeBackupPrivilegeCmdLets.dll和SeBackupPrivilegeUtils.dll)实现更精细的文件访问控制。robocopy方法效率更高,而DLL方式适合特定场景,但需注意防病毒软件的拦截。两种方法均需确保SeBackupPrivilege权限已启用,并提供了详细的操作步骤和示例说
阅读 → 红队渗透
AD渗透中服务账号相关攻击手法总结(Kerberoasting、委派)
服务账号是Windows域环境中的高价值攻击目标,因其关联SPN、高权限特性及Kerberos认证中的关键角色。本文解析了服务账号类型(域用户、机器账号、gMSA)及其风险,重点探讨了Kerberoasting攻击(利用SPN请求TGS并破解弱密码)和委派攻击(非约束/约束/RBCD)的技术原理。通过案例分析展示了从低权限到控制关键服务的攻击路径,并提出了优化攻击策略(如筛选高权限目标、强制弱加密)。文章旨在帮助读者理解服务账号的攻击面及其防御要点。
阅读 → Windows
 电源管理和 Shutdown 命令详解
Windows系统提供了全面的电源管理功能,包括睡眠、休眠等多种低功耗状态,以及shutdown命令行工具实现灵活的关机控制。睡眠模式(S3)适合短时离开快速恢复,休眠模式(S4)则完全断电保存工作状态。用户可通过powercfg管理电源方案,使用shutdown命令实现定时关机、远程管理等操作。这些功能组合可满足个人用户节能需求、管理员批量管理设备等场景,通过命令行或脚本实现自动化电源控制,在性能与能耗间取得平衡。
阅读 → 安全研究
【教程】在 VMware Windows 虚拟机中使用 WinPE 进行离线密码重置或取证操作
本文介绍在VMware中启动Windows虚拟机至WinPE环境的方法,用于密码重置或取证。步骤包括:1)获取WinPE ISO(推荐Windows PE Basic Enhanced);2)在VMware中挂载ISO并调整BIOS启动顺序;3)进入WinPE后通过diskpart定位系统分区;4)提供两种密码修改方案(NTPWEdit或替换sethc.exe);5)操作完成后恢复正常启动设置。注意事项包括工具选择、数据备份和利用VMware快照功能,确保操作安全可靠。
阅读 → 红队渗透
Windows bypassUAC 提权技法详解(一)
Windows用户账户控制(UAC)是微软引入的安全机制,通过权限验证和完整性级别限制高权限操作。本文分析了UAC的工作原理,包括核心机制、权限级别设置及500管理员账户特性。重点探讨了多种UAC绕过技术:1)利用自动提升可执行文件(如fodhelper.exe)的注册表劫持;2)DLL劫持通过加载恶意库获取高权限;3)环境变量操纵重定向系统路径;4)Metasploit工具(bypassuac_injection/ask模块)实现自动化提权。这些方法在渗透测试中可突破UAC限制,但受系统安全级别影响
阅读 → 安全研究
从进攻性安全角度简析 Windows PowerShell
PowerShell作为Windows系统的强大脚本工具,已成为攻击者执行恶意操作的主要手段。本文从进攻性安全视角分析四大核心技术:1)语言模式(FullLanguage/ConstrainedLanguage)及其绕过方法;2)执行策略的突破技术(Bypass参数、交互式命令);3)AMSI绕过技术(反射调用、内存补丁);4)内存加载与代码混淆技术。同时提出针对性防御建议:强制ConstrainedLanguage模式、锁定执行策略、启用AMSI日志监控、脚本块日志记录等。
阅读 → Windows
深入解析 Windows 文件查找命令(dir、gci)
本文详细介绍了Windows命令行环境下的文件查找方法。CMD通过dir命令提供基础文件查找功能,支持通配符、递归查找和输出控制。PowerShell的Get-ChildItem命令更强大,支持对象化输出和精细过滤,参数包括-Path、-Include、-Filter等。文章对比了-Include和-Filter的优缺点,-Include支持多模式但性能较低,-Filter性能更高但仅支持单一模式。两种工具各有优势,CMD适合快速操作,PowerShell更适合复杂任务和自动化场景。
阅读 → 红队渗透
Windows 后渗透中可能会遇到的加密字符串分析
Windows 系统中的加密字符串通常与凭据存储、身份验证或敏感数据保护相关。这些字符串的加密机制、存储方式和解密条件各不相同。分类加密机制典型存储位置解密条件后渗透工具标志性特征PowerShell 脚本、内存用户上下文或 SYSTEM 权限Mimikatz, PowerShell 反射DPAPI内存、序列化文件用户上下文或 SYSTEM 权限Mimikatz, PowerShell 反射DPAPI BlobDPAPI文件、注册表、内存、凭据管理器。
阅读 → Windows
windows 11 安装和配置 WSL #1 Ubuntu
本文详细介绍了在Windows中手动安装WSL 1并配置Ubuntu环境的完整流程。主要内容包括:通过PowerShell启用WSL功能并设置默认版本;安装Ubuntu后配置国内软件源;为WSL 1添加X Server图形界面支持;修复字符映射文件并安装中文语言包、输入法;配置开发环境。教程还针对常见问题提供解决方案,如Microsoft Store访问、图形界面启动、性能优化等。通过本教程,用户可以在Windows系统中获得功能完整的Linux开发环境,特别适合不支持Hyper-V或需要轻量级解决方案的场
阅读 → 红队渗透
BloodyAD 命令使用详解:强大的AD提权框架
bloodyAD 是一个模块化的命令行工具,专为Active Directory环境设计,支持权限提升、域操作和信息查询。其核心功能分为四大模块: GET模块:提供信息检索功能,包括子对象枚举(children)、LDAP属性查询(object)、组成员关系检查(membership)和DNS记录导出(dnsDump)。 ADD模块:支持创建用户/计算机账户(user/computer)及添加组成员(groupMember)。 全局连接选项:支持NTLM、Kerberos等多种认证方式,通过参数如--dom
阅读 → 安全研究
用Python在Windows和Linux上终止进程的简易脚本
本文介绍了两种用Python终止系统进程的跨平台方案,通过psutil库实现高效管理。Windows版本使用taskkill强制终止进程并自动处理.exe后缀,Linux版本通过SIGTERM信号优雅关闭。两种方案均支持模糊匹配进程名,包含错误处理机制,并提示操作结果。使用前需安装psutil库,建议管理员权限运行。脚本可扩展为支持正则匹配、批量操作等功能,是替代传统任务管理器的轻量化工具,适合开发者和运维人员快速处理进程问题。
阅读 → 红队渗透
AMSI绕过技术入门(初学者食用)
AMSI 绕过技术简介 AMSI(反恶意软件扫描接口)是Windows防护机制,可检测恶意脚本。为执行免杀操作,常见绕过方法包括: 1️⃣ 内存补丁:修改amsi.dll关键函数使其失效 2️⃣ 脚本混淆:通过Base64编码/加密隐藏恶意代码 3️⃣ 降级攻击:使用PowerShell 2.0规避检测 4️⃣ 反射加载:动态替换AMSI组件 5️⃣ 禁用初始化:篡改AMSI环境变量 测试时需在隔离环境验证效果,同时应了解防御措施如启用PS日志、部署EDR等。本文仅供安全研究学习,实际应用需遵守法律规范。
阅读 → 红队渗透
玩转 Scoop:Windows 命令行包管理神器,赋能 Git Bash 与网络安全工具链
Scoop作为Windows命令行包管理工具,显著简化了软件安装和环境配置流程。本文详细介绍了Scoop的安装配置方法、核心使用命令,以及如何结合Git Bash优化操作体验。特别针对网络安全工程师,重点推荐了scoop-security等安全类bucket仓库,涵盖渗透测试、漏洞扫描等专业工具,帮助快速构建高效安全的工作环境。通过Scoop的自动化管理能力,开发者可告别繁琐的手动配置,实现一键部署各类开发和安全工具。
阅读 → 红队渗透
Windows bypassUAC 提权技法详解(二)
本文介绍了Windows系统中三种绕过UAC的提权方法:(1)利用autoElevate白名单程序,通过修改注册表或执行自带工具实现权限提升;(2)DLL劫持技术,利用程序加载DLL时的路径漏洞执行恶意代码;(3)SSPI接口绕过,通过身份验证协议触发特权操作。这些方法揭示了Windows安全机制中的潜在漏洞,既可用于渗透测试发现系统弱点,也为防御者提供了加固系统的参考方向。
阅读 → 红队渗透
提权脚本Powerup命令备忘单
本文介绍了如何使用PowerUp.ps1脚本进行Windows系统提权检测。首先,通过GitHub下载并加载脚本,必要时绕过执行策略。接着,详细描述了多种场景下的使用命令,包括全面扫描提权机会、检查服务相关提权、查找DLL劫持机会、检查注册表提权路径、提取凭据与配置文件、检查令牌与权限以及创建恶意服务提权。此外,还提供了保存结果和生成HTML报告的方法,便于整理分析。最后,强调了运行环境要求和注意事项,建议在测试前评估命令影响,并优先手动验证结果。通过本文,用户可以全面了解并有效利用PowerUp.ps1进
阅读 → Windows
PowerShell Set-Alias 别名不能带参数?试试这4种解决方案!
在 PowerShell 中,Set-Alias 无法直接设置带参数的别名,因为它仅支持将别名映射到命令名,而非完整的命令字符串。为解决这一问题,推荐使用函数包装命令。具体步骤如下: 创建函数:在 PowerShell 配置文件中定义一个函数,调用目标命令并传递参数。 设置别名:使用 Set-Alias 将别名映射到该函数。 测试:重新加载配置文件后,验证别名是否正常工作。 这种方法灵活、简单,且易于扩展,是解决 Set-Alias 无法带参数问题的最佳方案。其他替代方案如代理命令、外部脚本或模块,虽然可行
阅读 → Windows
用 AltSnap 解锁 Windows 窗口管理的“魔法”
AltSnap 是一款开源的 Windows 窗口管理工具,旨在增强 Windows 的窗口拖动和调整功能,提供类似 macOS 或 Linux 桌面环境的窗口吸附、分屏和快速调整大小等操作。其前身是 AltDrag,AltSnap 在功能上更强大,支持更多自定义选项,同时保持轻量和易用的特点。核心功能包括增强的窗口拖动、快捷键驱动的窗口管理、自动分屏与布局、轻量与兼容性以及高度自定义。安装和配置简单,适合程序员、设计师和普通办公用户。与 Microsoft PowerToys 的 FancyZones 和
阅读 → 红队渗透
使用 ntlm_theft 生成各种类型的 NTLMv2 哈希窃取文件
ntlm_theft 是一款由 Jacob Wilkin 开发的 Python 工具,专为渗透测试和红队活动设计,用于生成多种文件类型以窃取目标系统的 NTLMv2 哈希。该工具支持生成 21 种文件格式,如 .docx、.xlsx 等,通过诱导用户打开文件触发对攻击者控制的 SMB 服务器的连接,从而捕获哈希。ntlm_theft 具有简单易用、兼容性强等特点,适用于内部网络钓鱼测试、安全配置验证等场景。使用前需安装 Python 3 和相关依赖,并配合 Responder 等工具捕获哈希。该工具在合法授
阅读 →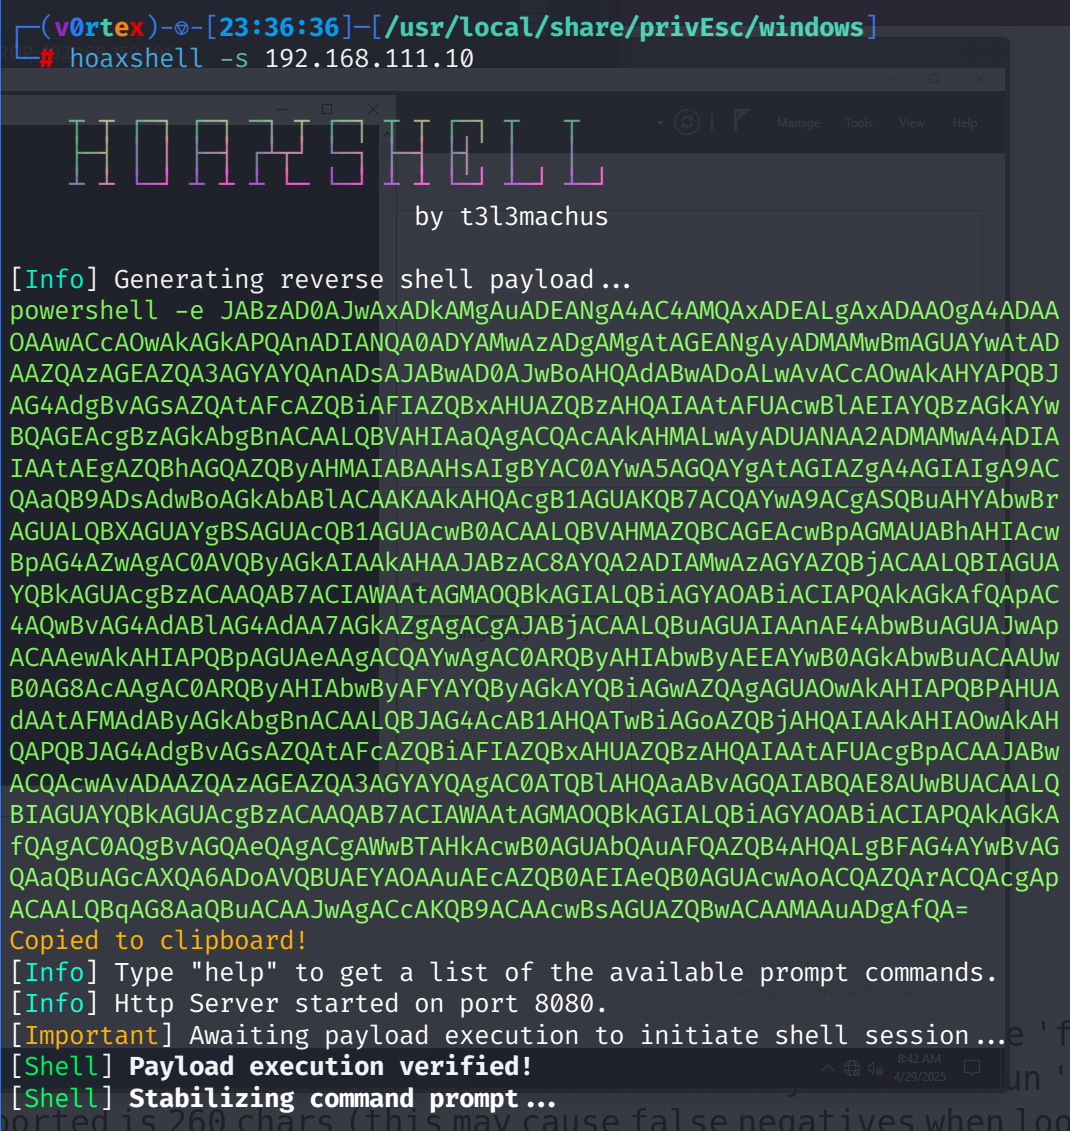 红队渗透
Hoaxshell :Kali 2025.1a 新增神器,解锁 Windows 反向 Shell 终极控制
Hoaxshell 是一个功能强大的 Windows 反向 Shell 载荷生成器和处理工具,最近被整合到 Kali Linux 2025.1a 版本中(发布于2025年3月19日)。该工具通过滥用 HTTP/HTTPS 协议建立类似beacon(信标)的持久反向 Shell,具有高度隐蔽性和规避传统安全检测的能力。Hoaxshell 特别适合渗透测试场景,能够帮助测试者模拟攻击行为以评估目标系统的安全性,在 OSCP 考试中可用。主要特点:HTTP/HTTPS 通信。
阅读 → 红队渗透
域渗透神器 NetExec (nxc) 使用指南
NetExec(nxc)是一个强大的网络服务利用工具,旨在自动化评估大型网络的安全性。它是 CrackMapExec 的继任者,支持多种协议(SMB、LDAP、WinRM、MSSQL、RDP、FTP 等),并通过模块化设计提供枚举、凭据测试、漏洞扫描和后渗透功能。NetExec 凭借其多协议支持、模块化设计和高效执行能力,成为域渗透中的利器。通过熟练掌握其命令、模块和高级功能,你可以在信息收集、凭据提取和漏洞利用中游刃有余。
阅读 → 安全研究
Windows 常用命令清单
Windows 命令行(CMD)提供了丰富的命令工具,用于管理系统、网络和文件等资源。本清单旨在为用户提供一个全面、易用的参考,涵盖从基础操作到高级调试的各种场景。无论是建立网络连接、管理用户权限,还是处理磁盘分区,您都能在这里找到对应的命令及其用法。
阅读 → 红队渗透
端口复用技术:红队视角下的隐蔽通信与实战指南
当上述系统工具受限时,可通过原生 Socket 编程实现端口复用,核心在于套接字选项。端口复用技术的本质是将攻击面隐匿于合法服务之中,实现"大隐隐于市"。最小干扰原则:任何复用方案都不应影响正常业务,否则将迅速暴露。iptables 转发务必加触发条件,GOST 隧道需配置 fallback 到正常服务。分层隐蔽原则:单一技术不足以应对现代防御体系。建议组合使用:iptables 做入口转发 → GOST 做加密隧道 → 内存加载的 Agent 做最终执行。快速清理原则。
阅读 → 红队渗透
Windows权限与icacls命令详解
Windows的权限管理主要依赖于NTFS文件系统,通过访问控制列表(ACL)来控制用户和组对文件、文件夹、注册表键等对象的访问权限。ACL由多个访问控制条目(ACE,Access Control Entry)组成,每个ACE定义了一个用户或组的权限规则。icacls是Windows提供的命令行工具,用于显示、修改、备份和还原NTFS文件系统对象的DACL。它是早期cacls和xcacls命令的升级版本,解决了这些工具在权限排序和继承处理上的问题。icacls保留ACE的规范顺序。
阅读 →Windows在 Windows 资源管理器地址栏输入“cmd”打开命令提示符的原理探究
总的来说,在 Windows 资源管理器地址栏输入cmd并打开命令提示符的原理并不复杂,却体现了操作系统设计的精妙之处。它通过地址栏的多功能性、环境变量的支持以及与当前路径的上下文绑定,直接调用cmd.exe并指定工作目录,为用户省去了手动调整路径的麻烦。这种简约而不简单的实现,不仅提升了操作效率,也展现了 Windows 在用户友好性上的用心。如果你尚未尝试这一技巧,不妨打开资源管理器,输入cmd一试,体验这一小功能带来的大便利!
阅读 →安全研究Windows Net命令详解
net命令是Windows内置的命令行工具,适用于Windows XP、Vista、7、8、10、11以及Windows Server系列。它通过命令行提供对系统资源(如用户、组、共享文件夹、打印机等)和网络配置的细粒度控制。net多功能性:支持用户管理、共享管理、服务控制、时间同步等。跨平台适用:可管理本地或远程计算机(需适当权限)。简单易用:语法直观,适合脚本化和批量操作。netnet [子命令] [参数] [/选项]子命令:指定具体操作,如usersharegroup等。参数。
阅读 →红队渗透掌握Windows访问控制:深入理解SeDebugPrivilege
是一种特殊的Windows权限,旨在允许用户以调试模式访问系统中的进程和线程对象。当该权限被启用时,持有该权限的访问令牌(Token)被赋予高完整性级别(High Integrity Level),使其能够执行通常受限的操作。默认情况下,Administrators组成员拥有此权限,但在某些情况下,系统管理员可能会将其分配给其他用户或进程。在实际应用中,调试工具:如WinDbg需要附加到目标进程以分析其行为。安全研究:渗透测试人员利用该权限访问受保护的系统进程(如LSASS)以提取凭据。恶意软件。
阅读 → 红队渗透
深入解析 SMB 相关命令:smbmap、smbclient、netexec 等工具的使用指南
SMB 是一种客户端-服务器协议,用于在网络中共享资源(如文件、打印机)。它最初由 IBM 开发,后由 Microsoft 广泛采用,支持 NTLM 和 Kerberos 认证,运行在 TCP 端口 139 或 445 上。SMB 的常见版本包括 SMBv1、SMBv2 和 SMBv3,其中 SMBv1 因安全漏洞(如 EternalBlue)已被许多现代系统禁用。发现共享目录及其权限。提取用户、组或密码策略信息。执行远程命令或上传/下载文件。
阅读 → Windows
如何清理Windows系统中已失效或已删除应用的默认打开方式设置
在使用Windows系统的过程中,我们可能会遇到一些问题:某些已卸载或失效的应用程序仍然出现在默认打开方式的列表中,这不仅显得杂乱,还可能影响我们快速找到正确的程序来打开文件。如图,显示应用已经被geek强制删除,注册表也已经清理干净,但还是无法在此位置消除此选项。
阅读 → Windows
深入浅出:LDAP 协议全面解析
LDAP 是一种专为访问和维护分布式目录信息的协议,诞生于 1993 年,由密歇根大学的 Tim Howes 等人开发。它是 X.500 目录服务标准的轻量版,去除了复杂的特性,专注于高效性和易用性。LDAP 的核心目标是提供一种标准化的方法,用于查询和管理存储在目录服务器中的结构化数据,例如用户信息、组织结构或设备记录。在实际应用中,LDAP 常与目录服务器(如 OpenLDAP、Microsoft Active Directory)结合使用,成为企业身份管理的基础设施。
阅读 → Windows
 终端美化 2.0:打造个性化高效开发环境
本文介绍了如何通过Windows Terminal和Scoop包管理器优化Windows系统的终端体验。首先,文章详细说明了如何通过调整透明度、启用亚克力材料等基础设置美化Windows Terminal,并推荐了内置主题。接着,文章列举了多个提升操作效率的快捷键,并提供了自定义快捷键的设置方法。最后,文章介绍了如何使用Scoop快速安装和管理Python、Go、Node.js和Java等编程语言环境,简化了开发环境的配置过程。通过这些步骤,用户可以打造一个既美观又高效的Windows终端环境。
阅读 → 红队渗透
Windows 权限配置文件解析与安全分析(GPP,GPO,LSA)
这些配置文件以多样化的格式(如 XML、INF、二进制和注册表键值)存储用户权限、密码策略和访问控制的定义,直接决定了系统的安全边界与稳定性。然而,其设计中的缺陷——如 GPP 的弱加密(DES 密钥公开)、LSA 内存中的明文凭据暴露,以及 GPO 的潜在篡改风险——若未妥善配置或缺乏防护,可能成为攻击者的突破口,导致凭据泄露、权限提升乃至域控制权的全面沦陷。然而,若配置不当或缺乏防护,这些文件中存储的敏感信息(如明文或加密凭据)可能成为攻击者的突破口,导致权限提升、凭据泄露甚至域控权的完全丧失。
阅读 → 红队渗透
域渗透中不同 Hash 的区别及其攻击方式
NTLM Hash 是 Pass-the-Hash 的核心,Net-NTLM Hash 是 NTLM Relay 的关键,而 Kerberos Hash 则是 Pass-the-Ticket 和 Golden Ticket 的基础。本文旨在系统分析 Windows 域中常见的 Hash 类型,包括 NTLM Hash、Net-NTLM Hash、Kerberos Hash 及其衍生形式,深入探讨其生成机制、攻击方式及其在渗透测试中的应用场景,最后提供针对性的防御策略。
阅读 → 红队渗透
WinRM 底层原理与渗透应用
WinRM(Windows Remote Management,Windows 远程管理)是微软对开放标准协议的原生实现,是 Windows 生态中远程管理的核心基础设施,从 Windows XP/Server 2003 开始预装,Windows Server 2012 R2 及以上版本默认启用服务并监听端口。其本质是基于 Web 服务的远程管理框架。
阅读 → 红队渗透
小白也能看懂的CVE-2025-24071漏洞原理剖析
首先,CVE是什么意思呢?CVE是“通用漏洞披露”(Common Vulnerabilities and Exposures)的缩写,它就像一个全球通用的漏洞“身份证号”,用来标记和追踪计算机系统中的安全问题。CVE-2025-24071是2025年发现的一个具体漏洞,影响的是Windows操作系统中的文件资源管理器。这个漏洞的危险之处在于,攻击者可以利用它偷走你的NTLM哈希(一种跟密码相关的数字指纹),然后用它来冒充你,进入你的电脑或者网络。
阅读 → 红队渗透
ldapsearch 常用命令与选项详解
ldapsearch是一个功能强大且灵活的工具,通过合理组合其选项,可以实现从简单元数据查询到复杂目录搜索的各种需求。掌握其核心参数(如-H-b-s、过滤器和属性列表)是高效使用的基础,而优化查询范围和返回数据则能显著提升性能。无论你是需要排查 LDAP 配置问题,还是批量提取用户信息,ldapsearch都能胜任。希望本文的详细解析能帮助你更好地理解和应用这一工具。
阅读 → 红队渗透
WES-NG 安装与使用指南:强大的Windows提权检测工具
WES-NG 是基于 Python 的开源工具,旨在帮助安全研究人员和系统管理员识别 Windows 系统中的潜在漏洞。它通过解析systeminfo命令的输出,结合内置的漏洞定义数据库,生成一份详细的报告,列出可能影响系统的 CVE 编号和相关信息。WES-NG 依赖文件来匹配漏洞。运行:wes --update或:python wes.py --update更新完成后,当前目录会生成。如果需要使用自定义的,可以手动下载并替换默认文件。官方数据库会定期更新,建议每周运行一次--update。
阅读 → 安全研究
深入解析UNC路径:从基础到应用的全方位指南
作为Windows及部分其他系统中用于标识和访问共享资源的标准路径格式,广泛应用于企业网络、服务器存储和远程访问场景。然而,除了UNC路径,还有许多类似的概念和协议,如。本文将深入解析UNC路径,并对比相关技术,帮助读者全面理解网络资源访问的核心机制。UNC路径是一种用于标识和访问网络上的共享资源(如文件夹、打印机等)的标准格式,主要用于局域网(LAN)或企业内部网络。UNC路径并非唯一的网络资源访问方式,在不同环境下,还存在多种相关的概念和协议,它们在不同场景下发挥着关键作用。
阅读 → 红队渗透
LLMNR/NBNS 名称解析协议毒化攻击详解(LLMNR/NBT-NS Poisoning and Relay)
LLMNR/NBNS投毒攻击利用Windows系统中的遗留协议漏洞进行内网渗透。当DNS解析失败时,系统会回退使用LLMNR/NBNS协议进行本地名称解析,这些协议缺乏认证机制,允许攻击者伪造响应并诱导受害者发送NTLMv2哈希。攻击者可通过工具监听查询并抢先响应,获取凭证后实施离线破解或中继攻击。防御措施包括禁用LLMNR/NBNS协议、启用SMB签名、使用强密码等。该攻击在内网未修补环境中较为常见,属于MITRE ATT&CK框架中的中间人攻击技术(T1557.001)。
阅读 → 安全研究
强制完整性级别(MIL)和用户账户控制(UAC)的联系与区别
联系:它们都旨在提高 Windows 操作系统的安全性,防止恶意程序或用户破坏系统的完整性。二者都通过限制进程的权限来防止低权限进程对高权限进程进行不当操作。区别:UAC 主要关注通过用户授权提升程序权限,而MIL是通过强制的安全策略限制不同完整性级别的进程和对象之间的交互。UAC 基于用户输入控制权限,而 MIL 是系统自动实施的。这些机制是互补的,结合使用时能够增强系统的防御能力,确保恶意程序即使成功执行也无法轻易获取系统级权限。
阅读 → 红队渗透
Windows 令牌特权(Token Privileges)的底层原理与提权实战
本文深入探讨了Windows操作系统的权限管理机制,重点介绍了常见的用户权限集合(管理员、普通用户、IIS用户)及其权限范围。文章详细解析了Windows中的特权(Privilege)概念,列举了九种可被利用的特权(如SeImpersonatePrivilege、SeDebugPrivilege等),并解释了这些特权在渗透测试中的提权价值。此外,文章还探讨了特权“禁用状态”的含义及其对用户和程序的影响,提供了通过代码启用特权的示例。本文旨在帮助读者系统性地理解Windows特权机制及其在安全领域的应用。
阅读 → 红队渗透
Windows下简单免杀技巧
Windows 下的免杀技术是一项重要的渗透测试技能。通过利用工具如Shellter和PowerShell,我们可以在不被防病毒软件检测的情况下,将恶意代码注入到目标机器的内存中,或者利用合法程序进行隐藏。免杀技术不仅有助于渗透测试,还可以帮助安全研究人员深入理解恶意软件的防护机制,并为增强防护措施提供有价值的见解。
阅读 → 红队渗透
Windows和AD域提权枚举脚本及工具介绍
在Windows和环境中,权限提升的枚举工作是渗透测试中的重要步骤。使用这些工具和脚本可以帮助渗透测试人员快速识别系统中的漏洞,发现潜在的权限提升路径。选择合适的工具进行枚举,将极大地提高测试的效率和成功率。
阅读 → Windows
常见 PowerShell 命令简写大全
这些 PowerShell 简写命令可以帮助你更快地执行各种操作,提高工作效率!PowerShell 的命令(Cmdlet)通常遵循。保存后,重新启动 PowerShell 即可。PowerShell 的强大之处在于。如果你想查看某个命令的别名,比如。如果要让别名永久生效,可以把。命名规范,但也可以使用。反过来,如果你想知道。
阅读 → 安全研究
Windows 权限结构和原理:深入浅出
权限,是指在操作系统或应用程序中,某个对象(如用户、程序、设备等)对特定资源的可操作范围。具体来说,权限控制了一个主体(通常是用户或应用程序)对某个资源(如文件、目录、注册表项、系统服务等)能执行哪些操作(如读取、写入、执行等)。在操作系统中,权限不仅是对资源的管理,也体现了对安全的保障。Windows 操作系统的权限结构设计通过 SID、ACL 和安全主体等机制,确保了用户和资源之间的访问控制。理解和应用权限管理的基本原则,可以有效提高系统的安全性,避免权限滥用和潜在的安全漏洞。
阅读 → 红队渗透
Windows 访问令牌(Access Token)全解析
Windows访问令牌(Access Token)是安全体系的核心,定义了进程或线程的安全上下文,包括用户身份、权限等关键信息。令牌按登录性质分为交互式(类型2)、网络(类型3)、服务(类型5)等,影响权限和双跳限制。按持有权限分为匿名、识别、冒充和委托级别,委托令牌(Delegation)支持横向移动。主次关系区分主令牌(进程级)和模拟令牌(线程级),后者需转换才能创建进程。受限令牌如UAC机制中的过滤令牌,限制了管理员权限,需提升才能获取完整权限。理解这些分类对渗透测试、权限提升和防御策略至关重要。
阅读 → 红队渗透
Windows内网横向移动:四大协议(SMB、WMI、WinRM、RDP)
干了这么多年红队,踩过坑、翻过车、也被蓝队追着屁股打过,今儿个就跟你掏心窝子聊聊横向移动这些事儿。不整那些虚头巴脑的理论,全是我挨过打、锤过人的实战经验。
阅读 → 红队渗透
渗透测试常见文件传输方法:Windows 主机与 Kali 虚拟机互传篇
本文总结了Windows与Kali虚拟机间文件传输的主流方法,涵盖SMB共享、RDP目录挂载、Impacket工具集、Evil-winrm等方案。针对不同场景(Windows→Kali和Kali→Windows)提供了详细操作命令,包括Python HTTP服务器、Base64编码传输等技巧,并强调了隐蔽性要求和杀软规避措施。文章整合了渗透测试中文件传输的关键技术,为安全人员提供了高效可靠的文件交互方案,同时注重降低被拦截风险。
阅读 → 红队渗透
Windows提权之服务提权【详细】
Windows服务提权是一种常见且有效的权限提升技术。通过创建新服务、修改现有服务配置、劫持服务文件或注册表,攻击者可以利用服务的高权限特性执行恶意代码。在实际攻击场景中,应结合环境权限、服务配置及文件路径等多方面信息选择最优的提权方法。
阅读 →红队渗透OSCP:滥用Windows库文件执行客户端攻击
通过滥用Windows库文件和快捷方式文件,攻击者能够以较低的技术成本实现高效的客户端攻击。这种手法在OSCP等场景中尤为常见,体现了技术与社会工程的结合威力。然而,其成功依赖于目标的安全意识和技术防御能力。
阅读 → 红队渗透
Windows 靶机常见服务、端口及枚举工具与方法全解析:SMB、LDAP、NFS、RDP、WinRM、DNS
在渗透测试中,Windows 靶机通常会运行多种服务,每种服务都有其默认端口和常见的枚举工具及方法。以下是 Windows 靶机常见的服务、端口、枚举工具和方法的详细说明:enum4linux: nxc(NetExec,原名 CrackMapExec): smbclient: rpcclient: 枚举方法: 列出共享: 枚举用户: 枚举组: 2. LDAP(Lightweight Directory Access Protocol) 端口: 389/TCP:L
阅读 → 红队渗透
Windows版的nc?PowerCat使用指南
PowerCat是一款完全基于 PowerShell 的网络工具,被称为 Powershell 版的 nc,专为渗透测试设计。
阅读 → 安全研究
护网必会的七大经典 Windows 组件漏洞详解
在网络安全领域,尤其是护网行动中,掌握经典的Windows系统漏洞是至关重要的技能。这些漏洞因其高影响力和广泛的应用场景,成为攻击者和防御者共同关注的焦点。本文将围绕几个经典的Windows漏洞,包括MS08-067、MS17-010(EternalBlue)、CVE-2019-0708(BlueKeep)、PrintNightmare、Sigred、SeriousSam以及Zerologon等,从漏洞背景、工作原理、利用方式以及防御措施四个方面进行深入剖析。
阅读 → 安全研究
Windows 基础 (三):常用CMD命令详解及病毒编写
本文主要介绍常用的CMD命令,以及通过这些命令如何编写简单批处理(BAT)脚本病毒。这些脚本的作用是通过模拟消耗系统资源、篡改系统配置等方式,产生类似DOS(Denial of Service)攻击的效果。本文仅供学习与研究之用,请勿用于非法用途。本文首先介绍了常用的DOS命令,然后介绍了几种基于批处理脚本的 DOS 攻击方法,包括资源耗尽、锁机、无限重启等。利用这些方法,攻击者可以通过简单的脚本对系统资源造成大量消耗,破坏系统稳定性和可用性。免责声明。
阅读 → Windows
 基础 (二):系统目录与环境变量
设置变量以指向 JDK 安装路径,确保 Java 运行时环境正常工作。在%PATH%变量中添加 Python 目录,使 Python 可在任何路径下直接运行。使用%TEMP%变量指定临时文件存储路径,优化系统性能。深入了解 Windows 系统目录结构和环境变量的作用,不仅可以提升系统管理效率,还能帮助用户快速排查和解决各类问题。希望本文能为您的系统管理和优化提供有价值的参考。如果您有任何问题或建议,欢迎在评论区交流!
阅读 → 红队渗透
Windows 基础(一):深入理解Windows,掌握命令行与Shell
在本文中,我们深入介绍了Windows 系统与LInux系统的不同之处以及终端命令行工具的使用,这些都是红队工作中不可或缺的知识点(特别是不同系统下文件路径等细微差异)。需要强调的是,命令需要多敲多练,方可熟能生巧。
阅读 → 红队渗透
安全见闻四:操作系统安全机制深度解析
操作系统安全是网络安全防护的基础,也是最复杂的一环,涉及内核漏洞、驱动程序等多层面技术。虽然这些技术对新手来说可能显得高深,但提前掌握相关知识有助于明确学习方向,逐步深入理解网络安全的核心原理。从注册表管理、防火墙控制,到自启动、计划任务和事件日志,每个组成部分都对系统安全有重要影响。对于安全人员而言,熟悉这些底层机制不仅是理解攻击技术的基础,也是有效防御的关键。通过持续学习这些核心技术,安全从业者能够更好地应对复杂网络攻击,确保系统稳定与安全。
阅读 →