 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 安全研究
doas:OpenBSD 的极简权限提升工具
doas 是 OpenBSD 开发的轻量级权限提升工具,旨在替代复杂的 sudo。其核心优势在于代码精简(仅约500行)和默认安全,通过简洁的 /etc/doas.conf 配置文件实现权限控制,支持命令级细粒度授权。相比 sudo 的庞大代码库(20万+行),doas 显著减少了攻击面,且兼容 Linux、FreeBSD 等主流系统。典型配置如 permit persist :wheel 允许 wheel 组成员免密提权,体现了最小权限原则。适用于追求安全与简洁的系统管理场景。
阅读 → Linux
Linux 命令行冷门实用小工具:提升效率的隐藏利器(nl、column、shuf、jq、fmt 和 rev)
nl(number lines)是一个为文本行添加行号的实用工具,适合整理文档、调试输出或生成编号列表。001: applecolumn能将杂乱的文本整理为整齐的列式输出,大幅提升可读性,非常适合格式化表格或列表数据。shuf(shuffle)用于随机打乱文本行或生成随机数序列,非常适合数据抽样、测试或随机选择。jq是一个功能强大的命令行 JSON 处理工具,可用于解析、过滤、转换和生成 JSON 数据。尽管不如cat或grep那样广为人知,但它在处理结构化数据时极为高效。fmt。
阅读 → 红队渗透
PHP 反弹 Shell 的底层原理与工程实现
本文深入探讨PHP反弹Shell的技术原理与实现。从操作系统底层机制出发,分析了进程模型(fork/exec)、文件描述符重定向(dup2)和伪终端(PTY)等核心技术。文章系统性地阐述了交互式Shell的三个必要条件:TTY环境、进程组管理和信号处理。针对PHP实现层面,详细解读了proc_open、popen等关键函数的底层原理,以及Socket编程与文件描述符传递机制。通过技术架构图展示了从理论到实践的完整知识体系,包括进程控制、网络通信和终端模拟等核心组件,为理解PHP环境下高级Shell
阅读 → 杂记
完美解决Microsoft Edge浏览器无法同步/一直在同步中/更新失败等问题
在使用Microsoft Edge浏览器的过程中,我们可能会遇到一些常见的问题,例如无法同步数据或无法更新浏览器。
阅读 → Windows
如何清理Windows系统中已失效或已删除应用的默认打开方式设置
在使用Windows系统的过程中,我们可能会遇到一些问题:某些已卸载或失效的应用程序仍然出现在默认打开方式的列表中,这不仅显得杂乱,还可能影响我们快速找到正确的程序来打开文件。如图,显示应用已经被geek强制删除,注册表也已经清理干净,但还是无法在此位置消除此选项。
阅读 → Windows
深入浅出:LDAP 协议全面解析
LDAP 是一种专为访问和维护分布式目录信息的协议,诞生于 1993 年,由密歇根大学的 Tim Howes 等人开发。它是 X.500 目录服务标准的轻量版,去除了复杂的特性,专注于高效性和易用性。LDAP 的核心目标是提供一种标准化的方法,用于查询和管理存储在目录服务器中的结构化数据,例如用户信息、组织结构或设备记录。在实际应用中,LDAP 常与目录服务器(如 OpenLDAP、Microsoft Active Directory)结合使用,成为企业身份管理的基础设施。
阅读 → Linux
Linux 系统清理全攻略:命令行、图形界面、自动化脚本一网打尽!
在 Linux 系统中,有许多清理工具可以帮助用户清理系统垃圾、释放磁盘空间、优化系统性能等。这些工具各具特色,能够满足不同用户的需求。以下是一些常见的 Linux 系统清理工具,按类型进行分类介绍。
阅读 → 红队渗透
详解反射型 XSS 的后续利用方式:从基础窃取到高级组合拳攻击链
反射型 XSS 看似微不足道,却能在精心设计的攻击链中掀起惊涛骇浪。从窃取 Cookie 到触发 SSRF,它不仅是渗透测试的“敲门砖”,更是红队演练中的“万能跳板”。通过本文的剖析,我们看到 XSS 转 SSRF 如何将前端漏洞升级为后端灾难,揭示了攻防链条的复杂性与魅力。在安全的世界里,攻防永无止境。攻击者利用漏洞的创造力,提醒防御者必须以更严谨的思维构建保护网。希望本文的洞察能为你提供启发,保持警惕,不断学习,才能在漏洞与防护的博弈中占据主动。声明。
阅读 → Linux
Bash 中的数学运算详解
Bash 的数学运算功能远超许多人的想象。
阅读 → Linux
Linux常用快捷键大全:提高效率的必备技巧
掌握Linux快捷键可以极大地提升日常操作的效率,无论是在窗口管理、终端操作、文本编辑还是系统管理中,熟练使用快捷键都能让你的工作更加流畅。如果你经常使用Linux,建议多练习这些快捷键,并根据自己的工作习惯进行优化和调整!在Linux系统中,快捷键可以极大地提升工作效率,无论是在终端操作、窗口管理还是文本编辑中,都能发挥重要作用。本文将详细介绍一些常用的Linux快捷键,帮助你更高效地使用Linux。Linux终端(Terminal)是日常运维、开发和管理的核心工具,掌握这些快捷键能大幅提高工作效率。
阅读 → 杂记
Vivado比特流生成、下载及板级验证操作步骤
工程创建 → 代码编写 → 仿真验证 → RTL分析 → 综合 → 约束添加 → 实现 → 比特流生成 → 下载 → 板级验证。通过仿真减少错误,板级验证确保功能实现。操作中需注意约束文件的准确性、硬件连接的可靠性以及代码逻辑的正确性。
阅读 →杂记初探Vivado:编写逆序交换32字存储器内容代码
【代码】初探Vivado:编写逆序交换32字存储器内容代码。
阅读 → 红队渗透
Linux 安装与管理 Java jdk 8 (三种方法)
本教程介绍在Kali Linux系统中使用Java 8的两种方式:临时运行(适用于安全测试工具如ysoserial)和长期安装(适合开发)。临时使用只需下载OpenJDK 8并解压运行,不影响系统环境;长期方案推荐jenv版本管理工具,可灵活切换多个Java版本,也提供系统级安装方法。教程包含详细步骤、常见问题及推荐方案对比,满足不同使用场景需求,特别强调避免Java版本冲突问题。
阅读 → 红队渗透
MSF 与 CS 相互派生
通过 MSF 派生 CS,可以将 MSF 的会话快速转移到 CS,利用 CS 的隐秘性和后渗透能力;通过 CS 派生 MSF,则可以将 CS 的控制权扩展到 MSF,充分利用 MSF 的漏洞利用模块。这种互助派生的方式极大提升了渗透测试的灵活性。无论是从 MSF 到 CS,还是从 CS 到 MSF,关键在于确保监听地址和端口的一致性,并根据网络环境调整配置。希望这篇文章能为你的渗透测试工作提供实用参考!
阅读 → 红队渗透
解决靶机分配的 IP 地址与 Kali 机器静态 IP 地址冲突的方法
通过在靶机上手动释放并续租 IP 地址,可以快速解决与 Kali 静态 IP 的冲突问题。这种方法简单高效,尤其适合有权限直接操作靶机的场景。只要确保靶机获取的新 IP 与 Kali 的地址不同,网络通信即可恢复正常,为后续的测试任务扫清障碍。如果问题仍未解决,可以考虑调整 Kali 的静态 IP 或深入排查网络配置。希望这篇文章能帮到你!
阅读 → 红队渗透
如何在 Kali 上解决使用 evil-winrm 时 Ruby Reline 的 quoting_detection_proc 警告
在 Kali Linux 上,只需运行,你就可以轻松解决Reline的警告,恢复远程路径补全功能。这个方法简单高效,适用于大多数 Kali 用户。希望这篇博文能帮你快速解决这个小麻烦!如果有其他问题,欢迎随时交流。
阅读 → 杂记
白嫖微软学生福利——通过Azure学生订阅创建一台免费的云服务器(每年可续期)
微软 Azure 面向学生的免费额度(Azure for Students)为在校学生提供了一个学习和实验云服务的机会,无需信用卡即可申请。一、Azure 学生免费额度包含的内容100 美元免费额度有效期:12 个月(从激活订阅之日起)。用途:可用于支付不在免费服务范围内的 Azure 服务(如高级虚拟机、额外存储等)。注意:这部分额度不会自动续期,用完后需自行充值或升级为付费订阅。12 个月免费服务虚拟机。
阅读 → 红队渗透
一文教你在Kali上配置舒服优雅的Sublime Text(插件安装卸载、python交互式运行、主题美化)
Sublime Text 是一款轻量、优雅且功能强大的文本编辑器,因其简洁的界面、极高的自定义性和丰富的插件生态而深受开发者喜爱。在 Kali Linux 这样的渗透测试系统中,配置一个舒适且高效的 Sublime Text 环境,不仅能提升代码编写体验,还能大幅提高工作效率。Kali Linux 下安装 Sublime Text 详细教程。本文将假设你已经完成安装,接下来将带你一步步打造一个优雅、实用的 Sublime Text 环境,包括插件安装、Python 交互式环境的配置以及快捷键优化等内容。
阅读 → 开发工具
【干货】使用 Obsidian 的 Git 插件将你的笔记同步到 GitHub 私有仓库
Obsidian Git 在移动端的性能较差(由于使用 JavaScript 实现的 isomorphic-git),但仍可使用。通过以上步骤,你应该能够成功将 Obsidian Vault 同步到 GitHub 私有仓库,实现跨设备无缝同步和版本控制。GitHub 不再支持密码认证,因此需要 PAT 来进行身份验证。
阅读 → Linux
万物皆文件:从 /proc 看 Linux 进程与文件的底层关联
Linux/Unix通过“万物皆文件”的设计哲学,将进程动态运行时状态抽象为/proc伪文件系统中的静态文件。/proc/PID/目录以结构化文件形式展示进程的配置、资源占用及文件描述符(FD),实现了进程信息的可视化与文件化管理。进程与文件的交互核心是FD,通过/proc/PID/fd/目录可实时监控进程打开的资源。尽管进程文件与普通文件在存储介质、动态性及生命周期上存在差异,但这一设计极大简化了系统管理,使进程调试和资源监控可通过标准文件操作完成,体现了Linux统一接口的核心理念。
阅读 → Windows
rga(ripgrep-all)使用指南:轻松搜索所有文件中的内容,让grep不止于文本文件!
你是否曾为查找压缩包、PDF 或 Office 文件中的关键信息而苦恼?`rga`(ripgrep-all)是一款功能强大的命令行工具,它不仅继承了 `grep` 的快速检索能力,还能深入压缩包和二进制文件,堪称文件搜索领域的“瑞士军刀”。本指南将带你从安装到实战,全面掌握 `rga`,让它在 Linux 和 Windows 上助你化繁为简,轻松通过正则表达式搜索所有文件中的内容!
阅读 →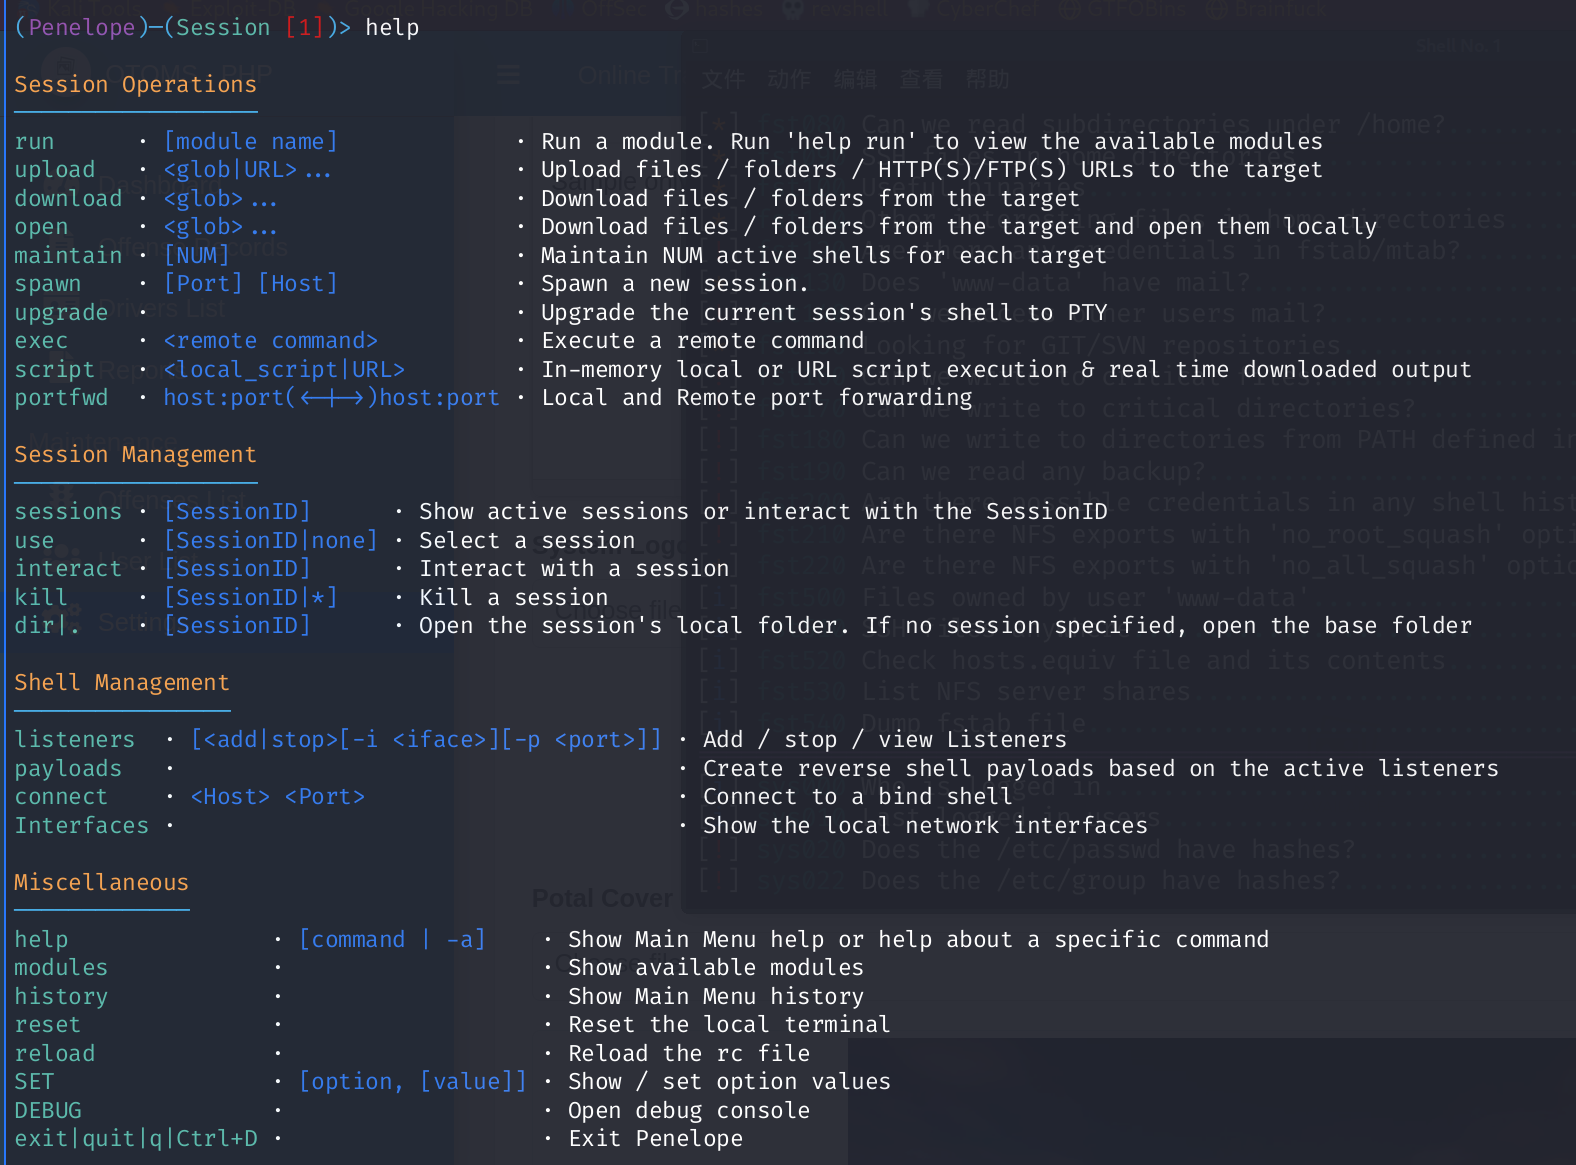 红队渗透
Penelope:现代渗透测试中的强大 Shell Handler
Penelope是一款专为渗透测试设计的开源shell handler工具,旨在解决传统工具(如Netcat)在终端稳定性、文件传输等方面的不足。它以自动化能力为核心,支持PTY自动升级、多会话管理、文件传输、日志记录等功能,并内置权限提升模块。Penelope纯Python编写,安装简便,兼容Linux/macOS,能与Metasploit等工具集成。其模块化设计涵盖权限提升、端口转发等场景,通过run命令调用各类插件,显著提升渗透测试效率。
阅读 → 安全研究
Ghauri:新一代 SQL 注入检测与利用工具
Ghauri 是一款轻量化智能 SQL 注入工具,作为 SQLMap 的有效补充。其核心优势在于更智能的检测引擎、更快的识别速度和更好的现代 Web 应用支持(如原生 JSON/XML 注入处理)。该工具采用二分查找优化布尔盲注效率,支持精确的断点续传,并内置请求混淆机制。但相比 SQLMap,Ghauri 在数据库支持广度、WAF 绕过深度(缺乏 Tamper 脚本生态)和功能完整性(如无 UNION 注入)方面仍有不足。最佳实践是先用 Ghauri 快速探测,复杂场景再配合 SQLMap 深入利用。
阅读 →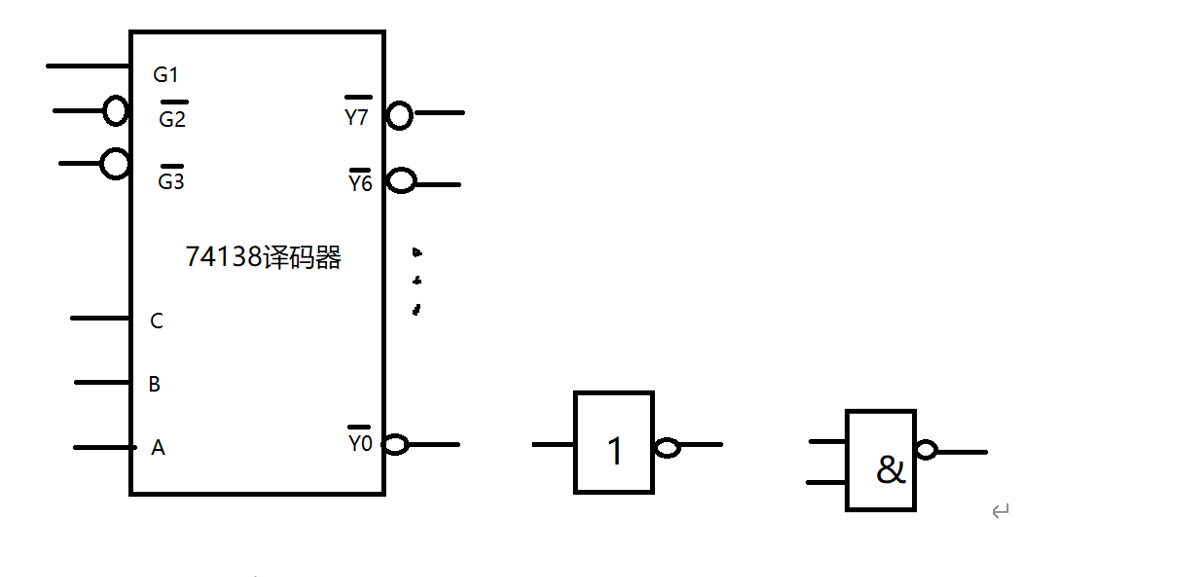 杂记
计算机组成原理——CPU与存储器连接例题
存储芯片选择1 片 2K×8 位 ROM。4 片 1K×4 位 RAM。二进制地址范围RAM1 和 RAM2:1010 1000 0000 0000 ~ 1010 1011 1111 1111 (A800H~ABFFH)。RAM3 和 RAM4:1010 1100 0000 0000 ~ 1010 1111 1111 1111 (AC00H~AFFFH)。片选逻辑74138 译码器:输入:A11, A12, A13。使能:A15, (A14)̅, (MREQ)̅。
阅读 →