// BLOG
Blog
 红队渗透
Linux 默认 SUID 可执行文件详解
Linux系统中的SUID权限机制允许程序以文件所有者身份运行,常用于系统关键功能(如passwd、sudo等)。本文详细解析了11个默认SUID文件的功能与安全机制,包括mount、passwd、sudo等,分析了其工作流程和安全防护措施。同时从渗透测试角度,探讨了SUID程序可能存在的提权风险,如配置不当、环境变量劫持、缓冲区溢出等,并提供了安全审计脚本和GTFOBins利用方法。文章强调了对第三方SUID程序和可写SUID文件的特别关注,揭示了这一权限机制在便利性与安全性之间的平衡。
阅读 → 安全研究
密码算法横向对比:为何实现相同的安全强度,密钥长度大不相同?
本文对比分析了我国商用密码算法(SM系列)的核心参数配置。对称算法(SM1/SM4/SM7/ZUC)均采用128位密钥,其中SM4使用8×8 S盒,ZUC流密码包含两个8×8 S盒;非对称算法(SM2/SM9)基于椭圆曲线,无S盒设计;哈希算法SM3采用512位分组处理,输出256位摘要。各算法在密钥长度、分组大小和S盒配置上呈现差异化特征,共同构建了完整的信息安全防护体系。
阅读 →安全研究国密算法体系深度解析
国密算法体系的建立,标志着我国在信息安全核心技术领域实现了从“跟跑”到“并跑”的跨越。通过SM2、SM3、SM4、SM9、ZUC等算法,我国已构建起覆盖非对称、对称、哈希三大密码类型的完整国产算法体系。对于学习者而言,理解国密算法不仅在于记忆技术参数,更在于把握其战略定位——它是网络强国战略的技术底座,是数字经济的信任基石。随着《密码法》的深入实施和信息系统国产化替代的全面推进,国密算法的应用将持续深化。从金融支付到电子政务,从移动通信到物联网,掌握国密算法知识,已是网络安全从业者的必备技能。
阅读 → 安全研究
PKCS(公钥加密标准)系列规范介绍
摘要: PKCS(公钥加密标准)是RSA实验室制定的密码学规范,旨在解决早期公钥密码学的互操作性问题。核心标准包括:PKCS#1(RSA加密基础)、PKCS#7(消息加密/签名格式,演变为CMS)、PKCS#11(硬件安全模块接口)和PKCS#12(密钥与证书打包存储)。其他重要标准如PKCS#5(PBKDF2算法)、PKCS#8(私钥存储格式)和PKCS#10(证书请求CSR)仍广泛用于TLS、数字签名等领域。尽管部分标准已被RFC替代,PKCS仍是密码学基础设施的通用"度量衡",保障了密钥管理、加密通信
阅读 → 红队渗透
THC-IPv6 攻击工具包:IPv6 渗透测试
THC-IPv6 工具集摘要 THC-IPv6 是由 van Hauser 开发的 IPv6 安全测试工具包,包含 30 多个工具,覆盖 IPv6 协议栈的全面安全评估。主要功能包括: 主机发现:alive6 工具支持多种探测技术,可高效识别存活主机 NDP攻击:提供 parasite6 等工具进行邻居发现协议欺骗和中间人攻击 路由器攻击:支持伪造路由器通告(fake_router6)和泛洪攻击(flood_router6) 流量操纵:包含 redir6 等工具实现流量重定向和 MTU 降级攻击 拒绝服务:
阅读 → 红队渗透
Kali Linux 安装与使用 GitHub CLI (gh)教程
本文介绍了在Kali Linux系统上安装和使用GitHub CLI(gh)的完整流程。主要内容包括:1)根据系统架构手动下载安装gh客户端;2)通过gh auth login命令进行GitHub账号认证,推荐使用SSH协议和Personal Access Token方式;3)常用命令行技巧,如仓库克隆(gh repo clone)、创建私有仓库(gh repo create)、查看仓库信息(gh repo view)以及管理Issue和PR等。
阅读 → 安全研究
GitHub 开源信息搜索指南:Web 语法与 CLI 工具
gh search子命令搜索对象代码提交Issues仓库gh search支持将 GitHub Web 搜索语法与 CLI 参数标志结合使用。场景推荐工具关键语法快速浏览、可视化筛选Web 界面限定符组合、保存搜索自动化、脚本化、批量处理gh CLI--json--limit, 管道代码结构分析, 正则项目管理、工作流跟踪日期、人员、状态限定符开源发现、技术调研掌握 GitHub 搜索语法不仅能提升信息检索效率,更是代码审计、漏洞挖掘、开源情报收集(OSINT)的核心技能。
阅读 → 安全研究
Linux PAM 配置详解:从原理到实战,彻底阻断非授权提权
Linux系统权限管理存在两条独立路径:su路径和sudo路径。常见教程仅通过pam_wheel.so限制su路径,却忽略了sudo su -的提权漏洞。PAM模块通过四类管理标记实现分层认证,其中pam_wheel.so可限制只有wheel组成员能使用su。要完全防护,需同时配置/etc/sudoers禁止su和bash命令。建议采用白名单策略精确授权,并通过流程图展示双重防护机制。验证时需测试非wheel用户能否通过两种路径提权。
阅读 → 安全研究
XSS 漏洞深度挖掘与利用:从自动化扫描到账户接管
本文深入探讨XSS漏洞的演进与高级利用技术。2025-2026年数据显示,存储型XSS仍是企业应用中最常见的漏洞类型,同时新兴变种如mXSS、AI Agent XSS等不断涌现。文章系统分析了DOM XSS的挖掘方法论,包括Sources/Sinks模型和手动挖掘流程,并以WooCommerce插件漏洞为例展示实战利用。针对postMessage XSS,详细解析了三种典型错误模式和检测工具链。最后介绍了Blind XSS的特点和典型触发场景,通过真实案例说明其危害性。文章为Web安全研究人员提供了从基础到
阅读 → Linux
virsh 使用指南:KVM 虚拟化管理的命令行艺术
virsh是libvirt项目提供的命令行工具,用于管理KVM/QEMU虚拟化环境。它将复杂的虚拟化操作简化为命令行指令,支持直接模式和交互模式两种使用方式。使用前需确保宿主机已启用硬件虚拟化并安装相关组件。virsh提供100+子命令,涵盖虚拟机生命周期管理、监控、网络配置等12大类功能。核心功能包括启动/关闭虚拟机、暂停/恢复运行、动态调整资源等。通过XML配置文件或virt-install工具可创建虚拟机,支持热添加CPU/内存等资源。virsh作为虚拟化管理的关键工具,极大提升了运维效率。
阅读 → Linux
搞懂负载均衡(Load Balancer):现代化高并发架构的“交通指挥官”
负载均衡器(LB)是分布式系统的核心组件,通过水平扩展解决单服务器性能瓶颈问题。LB分为四层(L4)和七层(L7),分别基于IP/端口和应用层协议进行流量分发。常见算法包括轮询、加权轮询、最少连接等。现代LB还提供健康检查、SSL卸载、会话保持等关键功能。从硬件设备到云原生的Ingress控制器,LB技术持续演进,成为支撑高并发、高可用系统的基石。合理配置LB对构建稳定高效的网络架构至关重要。
阅读 → 安全研究
Linux Root 环境玩转 Claude Code:不用 Docker,照样解锁上帝模式
本文为 root 用户量身定制的 Claude Code 高效使用指南,跳过容器与警告,直接在系统级环境部署。通过安装全局 Node.js、使用 ClawGod 补丁解锁隐藏功能与移除限制、配置 cc-switch-cli 管理多平台 API、启用安全可控的“无限制模式”,并结合 CLAUDE.md 规则优化、Hooks 安全拦截、计划模式与并行会话等技巧,实现高效、稳定、低干扰的 AI 编程体验。适合追求极致效率的开发者。
阅读 → 安全研究
进程管理器大横评:从 PM2 到 Systemd 的选型与实战
进程管理器是服务器运维中确保应用持续稳定运行的核心组件,主要解决进程崩溃、服务器重启时的自动恢复问题。主流工具包括: PM2:Node.js生态标杆,支持集群模式、零停机部署和资源监控,但资源占用较高。 systemd:Linux原生方案,深度集成系统功能,提供资源隔离和安全加固,适合生产环境。 Supervisor:跨语言通用工具,配置简单,适合多语言混合环境,但功能相对基础。 Forever:Node.js早期工具,极简设计,适合简单场景。
阅读 → Linux
现代 Linux 包管理全景:从 apt 到 Nix,四大派系与四大范式
本文全面介绍了现代Linux包管理的四大新兴范式:通用包格式(Flatpak、Snap、AppImage)和函数式包管理(Nix、Guix)。通用包格式解决了发行版碎片化问题,其中Flatpak适合桌面应用,Snap适用于服务器和桌面,AppImage则主打便携性。函数式包管理采用声明式配置,Nix通过唯一哈希路径实现完全可复现和原子更新,Guix则强调软件自由。文章对比了各技术的核心机制、优缺点及适用场景,为开发者提供了Linux软件分发和系统管理的新思路。
阅读 → Linux
Shellinabox 使用指南:基于 Web 的终端模拟器
Shellinabox是一款基于Web的开源终端模拟器,可通过浏览器直接访问远程服务器终端。核心特性包括零客户端依赖、SSL/TLS加密、防火墙友好等。支持多系统安装(Debian/Ubuntu/RHEL/CentOS),提供源码编译选项。配置文件位于/etc/default/shellinabox或/etc/sysconfig/shellinaboxd,可自定义端口、SSL证书等参数。命令行参数支持后台运行、调试模式、静态文件服务等功能,适合需要Web终端访问的场景。
阅读 → 开发工具
Obsidian 多仓库管理干货
本文系统介绍了Obsidian多仓库管理的最佳实践方案。主要内容包括:1)仓库拆分时机与推荐划分方式(PARA/IPRA);2)多仓库配置同步的三种技术方案(软链接/Git子模块/脚本同步);3)六种同步工具对比及Git配置建议;4)必备插件推荐(仓库管理、同步增强、效率提升三类);5)2025-2026主题推荐;6)多仓库快速切换技巧。核心建议:统一配置管理、避免同步工具混用、定期冷备份,并提供了移动端适配方案。适用于需要隔离工作/个人笔记或管理大型知识库的用户。
阅读 → Linux
CentOS 系包管理器完全指南:从 dnf 到 rpm
CentOS/RHEL 系的包管理器设计遵循**"稳定优先、企业就绪"的哲学:DNF 的提供了其他发行版难以企及的事务回滚能力**,Module Stream 解决了企业环境中多版本共存的难题,而 RPM 的verify机制确保了文件完整性审计。掌握dnf的日常操作、rpm的底层查询和history的事务回滚,是管理企业级 RHEL/CentOS 系统的核心能力。
阅读 → 安全研究
apk 包管理器完全指南:Alpine Linux 的轻量级利器
apk 的设计哲学是“简单即安全”:通过 world 文件实现透明状态管理,通过简单的依赖解析保证可预测性,通过 musl/BusyBox 保持系统小巧。它牺牲了 APT 的部分高级功能(复杂依赖解决、多版本共存、庞大软件生态),换来了极致的轻量和速度。在容器化时代,apk 的这些"牺牲"恰恰成为了优势。掌握--virtual虚拟包、--no-cache模式和 world 文件管理,是高效使用 Alpine Linux 的关键。
阅读 → 红队渗透
Windows两大劫持技术:服务路径劫持和映像劫持IFEO
本文详细解析了Windows系统中两种经典的注册表劫持技术:服务路径劫持和映像劫持(IFEO)。服务路径劫持通过篡改HKLM\SYSTEM\CurrentControlSet\Services下的ImagePath键值,替换服务启动程序实现SYSTEM权限提权,适用于内网渗透提权场景。映像劫持则利用IFEO注册表分支的Debugger键值,劫持指定程序的启动流程实现后门驻留,适合持久化攻击。文章从注册表架构、核心原理、操作路径、利用条件和实战流程等方面对比了两种技术,指出前者侧重权限提升,后者专注隐蔽驻留,
阅读 → Windows
PowerShell 的命令补全方案: PSReadLine + PSCompletions + argc + Carapace
本文介绍了PowerShell的补全生态和优化方案。主要内容包括: 补全机制:基于TabExpansion2函数,通过CompletionResult对象实现标准补全流程。 主流补全库对比:PSCompletions作为主力方案,提供智能排序、通配符支持等功能;CompletionPredictor增强预测体验;argc-completions和Carapace作为补充方案。
阅读 →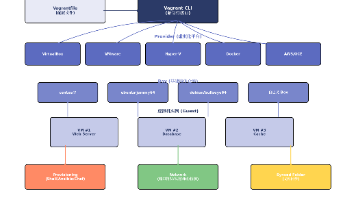 开发工具
Vagrant 使用指南:几行代码定义一个完整的开发环境
Vagrant 是 HashiCorp 推出的开源虚拟机管理工具,采用"基础设施即代码"理念,实现开发环境的标准化与自动化。文章从架构原理入手,解析其三层模型(CLI、Provider、虚拟机)和核心组件(Box模板、Vagrantfile配置、Provisioner自动化),对比Vagrant与Docker在隔离级别、资源占用等维度的差异,并提供5分钟快速入门指南,包括环境搭建、项目初始化及常用命令速查,帮助开发者高效构建生产级开发环境。
阅读 →告别Windows两大运维痛点:全量覆盖更新与海量小文件文件夹极速清理
Windows运维中,ZIP更新包全量覆盖和小文件删除常因系统机制导致效率低下。根本原因包括单线程解压、杀毒扫描、索引服务抢占资源等。解决方案: 7Z命令行解压:7z x 压缩包路径 -o目标路径 -aoa -y,支持多线程静默覆盖,速度提升显著; CMD极速删除:rd /s /q 文件夹路径或PowerShell的Remove-Item -Recurse -Force,绕过图形界面卡顿; 临时关闭杀毒软件可进一步提速。命令行方案高效适配批量运维,彻底解决卡顿问题。
阅读 → 杂记
Vim 搜索的魔法语法:从入门到精通
本文系统解析了 Vim 独特的正则表达式搜索系统。Vim 设计了四种"魔法模式"(magic/nomagic/very magic/very nomagic)来控制元字符行为,相比传统正则表达式更加灵活。文章详细介绍了位置锚点、字符类、量词、零宽断言等核心功能,特别强调了 Vim 特有的语法如 \zs/\ze 匹配裁剪、\%[] 可选序列等实用技巧。同时对比了 Vim 与 PCRE 在贪婪匹配、分组、反向引用等方面的差异,并提供了跨行搜索等高级用法的解决方案。
阅读 → 安全研究
安装配置 Zsh + grml:轻量高效的 Shell 体验
grml是基于Debian的Live CD发行版,专为系统管理员设计,其轻量高效的grml-zshrc配置被Arch Linux采用。相比oh-my-zsh,grml-zshrc更轻量安全,适合服务器环境。安装只需下载配置文件替换.zshrc即可,无需完整安装grml系统。该方案在运维工作中能提供比bash更好的命令补全和纠错功能,同时保持系统简洁可靠。
阅读 →