 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 Linux
全面解析 Shell 四大运行模式(交互式与非交互式、登录式与非登录式),让你彻底搞懂 Linux 交互原理!
Shell 是 Linux 系统中非常重要的一个工具,通过不同的启动方式,用户可以灵活地选择交互模式或脚本执行模式,满足不同的工作需求。掌握 Shell 的四种运行方式(交互式与非交互式、登录式与非登录式),可以帮助系统管理员或开发者更高效地与 Linux 系统进行交互。补充:TAB 补全与 Shell 交互模式的关系很多人认为按 TAB 键自动补全命令与 Shell 是否为交互式有关,但实际上,TAB 补全是由readline库提供的功能,与 Shell 交互模式并无直接关系。readline。
阅读 → 安全研究
换行符 CR+LF 的解释与应用
回车符,ASCII 码为 13(十进制),表示光标返回到当前行的开头。:换行符,ASCII 码为 10(十进制),表示光标移动到下一行的开头。当 CR 和 LF 一起使用时(CR+LF),它们共同表示一个换行操作,即将光标移动到下一行的开头,并且返回到该行的开头。CR+LF(Carriage Return Line Feed)是 Windows 系统中用于表示换行的字符组合(\r\n由于不同操作系统对换行符的处理方式不同,因此在跨平台开发中需要注意换行符格式的转换,以避免出现兼容性问题。
阅读 → 开发工具
Python-modernize:简便升级 Python 2 到 Python 3
自 2020 年 Python 2 正式停止支持以来,开发者面临着将旧代码迁移到 Python 3 的迫切需求。然而,迁移过程中可能会遇到诸多挑战,如语法变更、库兼容性问题以及工具链的调整。为了简化这一过程,成为了开发者的得力助手。
阅读 → Linux
深入分析 Shell 中 IFS、数组赋值与输出行为
(Internal Field Separator)是一个至关重要的环境变量,它用于定义字符串或数组在分隔时使用的字符。后,它会影响数组的赋值、命令替换以及数组元素的输出,可能会导致一些意外的行为。被修改时,它会直接影响数组的构造方式,尤其是在命令替换和数组赋值时。的输出本身没有逗号,Shell 会将整个输出视为一个单一的字符串赋给数组。对数组赋值与输出的影响,尤其是在命令替换、数组赋值、输出过程中如何通过合理配置。它的默认值包括空格(时,Shell 默认使用空格作为数组元素的分隔符,而不是逗号。
阅读 → 红队渗透
WES-NG 安装与使用指南:强大的Windows提权检测工具
WES-NG 是基于 Python 的开源工具,旨在帮助安全研究人员和系统管理员识别 Windows 系统中的潜在漏洞。它通过解析systeminfo命令的输出,结合内置的漏洞定义数据库,生成一份详细的报告,列出可能影响系统的 CVE 编号和相关信息。WES-NG 依赖文件来匹配漏洞。运行:wes --update或:python wes.py --update更新完成后,当前目录会生成。如果需要使用自定义的,可以手动下载并替换默认文件。官方数据库会定期更新,建议每周运行一次--update。
阅读 → 开发工具
学习使用 Git 和 GitHub 开发项目的教程推荐
Git 和 GitHub 是现代软件开发中不可或缺的工具,无论你是个人开发者还是团队成员,掌握它们都能极大提升效率。本文精选了一系列优质教程资源,涵盖从基本 Git 命令到进阶多人协作的内容。这些教程既有文字形式,也有视频或交互式资源,适合不同学习风格的人。
阅读 → 安全研究
如何在 GitHub 上修改他人的分支
在 GitHub 上修改他人的分支是一个常见的协作需求,但具体操作取决于你是否拥有目标仓库的直接推送权限。如果你是项目的协作者,可以直接修改分支;如果没有权限,则需要通过 Fork 和 Pull Request(PR)的方式贡献代码。本文将详细介绍这两种情况的操作步骤,涵盖从克隆仓库到提交变更的完整流程,并提供实用建议,确保你的协作过程顺畅高效。
阅读 → 杂记
解锁油猴脚本进阶技能,轻松实现表单自动填写
通过油猴脚本自动填写表单,不仅能提升效率,还能深入理解DOM操作和JavaScript编程。从基本的ID定位到复杂的CSS选择器,再到动态加载处理,本文提供了一套完整的学习路径。借助开发者工具调试和优化脚本,你将轻松应对各种表单自动化需求。开始编写你的第一个脚本吧,释放双手,享受技术带来的便捷!
阅读 → 开发工具
单引号与双引号在不同编程语言中的使用与支持
不同的编程语言对单引号和双引号的支持和意义有所不同,主要体现在它们的用途和语法规则上。字符 vs 字符串:大多数编程语言使用单引号表示字符(char),使用双引号表示字符串(string),但也有一些语言(如 Python、JavaScript、Ruby)不做严格区分,允许两者互换。支持插值:一些语言(如 Ruby、PHP、JavaScript)区分单引号和双引号的主要原因是双引号支持插值或变量替换,而单引号不支持。多行字符串。
阅读 → Linux
wlwrap 与 rlwrap 的区别对比:图形显示协议的演变
在 Linux 系统中,许多工具和程序依赖于命令行界面(CLI)来进行交互,尤其是对于那些没有图形用户界面的应用程序。在这种情况下,命令行编辑、历史记录和自动补全等功能是提升工作效率和用户体验的关键。rlwrap和wlwrap就是两种为 CLI 提供增强功能的工具,它们通过引入功能(如命令历史和行编辑),帮助用户更轻松地与程序交互。然而,这两个工具有一些关键的区别,特别是在支持的显示协议方面。为了更好地理解它们的作用和区别,我们首先需要了解和这两种图形显示协议,它们在 Linux 系统中的作用以及它们与。
阅读 → 红队渗透
LinPEAS 几种执行方式:从理想环境到极度受限场景
(Linux Privilege Escalation Awesome Script)是渗透测试与红队行动中最受欢迎的 Linux 本地提权枚举神器之一。它以 Bash 脚本形式,系统化地检查内核漏洞、SUID/SGID 文件、权限误配、服务配置、日志、定时任务、容器环境等数百项可能导致提权的线索,并以红黄绿颜色高亮高危项,极大提升效率。然而,LinPEAS 的强大依赖于执行环境。现实场景往往充满限制:无 curl/wget、无外网、防火墙阻断、精简系统(如 Alpine)等。
阅读 →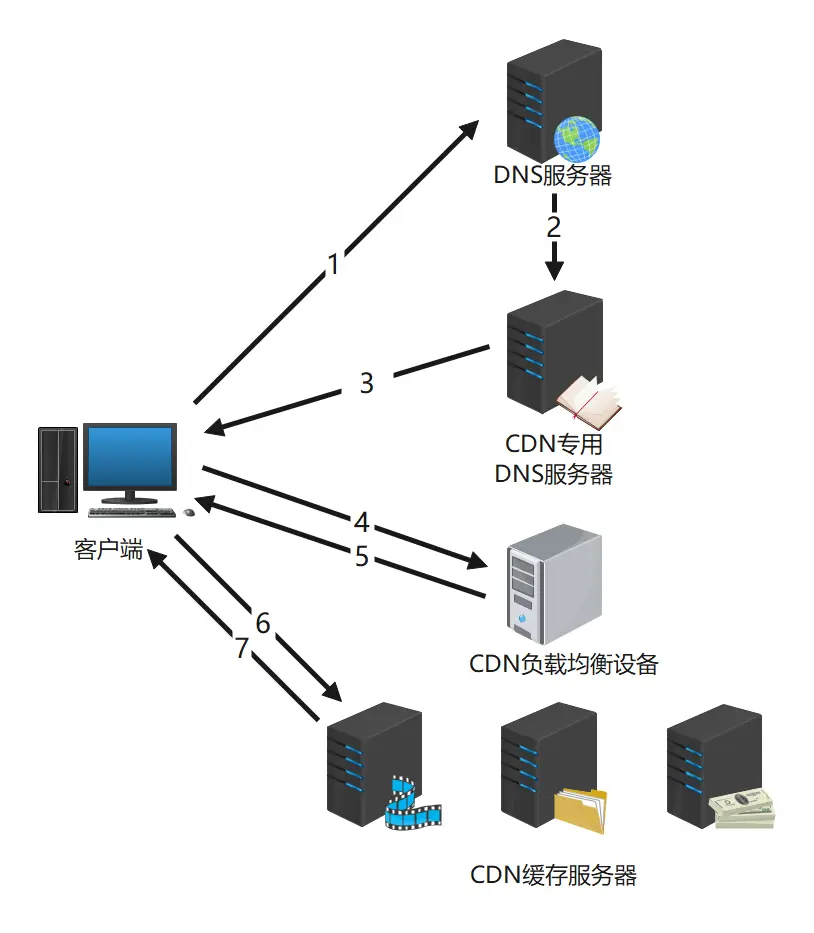 安全研究
CDN绕过技术总汇
内容分发网络ContentDeliveryNetwork或ContentDNCDN)是一种通过互联网互联的分布式服务器系统。它利用地理位置靠近用户的服务器,将音乐、图片、视频、应用程序等内容快速、可靠地传递给用户,从而提升网络性能、可扩展性和成本效益。简单来说,CDN的核心是通过缓存技术,解决源站内容如何高效分发至用户的问题。用户访问数据时,无需直接连接源站,而是通过CDN节点获取最近、最优的缓存内容。这不仅加速了访问体验,还通过负载均衡大幅减轻了源站的压力。
阅读 → Linux
Shell编程:深入了解 Bash 数组操作
Bash 数组可以非常方便地生成随机字符或密码。# 生成一个包含数字、字母和特殊字符的随机密码@#$%"`)do# 生成一个包含数字、字母和特殊字符的随机密码 characters =(` echo {a .. z } {A .. Z } {0 .. 9 } "!1 .. 12 };do password += " ${characters [ $RANDOM % ${ # characters [ @ ] } ]}" done echo $password # 输出一个随机密码。
阅读 → 红队渗透
msf(Metasploit)中Session与Channel的区别与关系解析
Session:表示渗透测试人员与目标系统的持续交互连接。它是高层的抽象,提供了一个稳定的环境来执行各种攻击操作。Channel:表示在会话内部的一个具体通信路径,每个Session可以包含多个Channel,用于处理不同类型的数据传输或命令执行。理解Session和Channel的区别,并掌握它们的管理技巧,将大大提高渗透测试的效率。通过会话,渗透测试人员可以与目标系统进行全面交互,而通过通道,攻击者能够高效、灵活地执行命令、传输文件和执行后渗透操作。
阅读 → 红队渗透
SQL注入从入门到入狱:万字长文带你领略手工注入的魅力
手工注入的魅力在于其灵活性和对细节的掌控。通过报错注入快速定位结构,联合注入优雅拼接数据,盲注在无声中挖掘信息,每一种技术都展现了SQL注入的独特艺术。本文从基础函数到实战技巧,带你领略了手工注入的全貌。希望你在未来的渗透测试中,能够熟练运用这些方法,感受SQL注入带来的无穷乐趣与挑战。
阅读 → Linux
Linux的“人性化选项”:-h(或 --human-readable)
Linux命令行工具常使用-h或--human-readable选项,将技术性输出转化为更易理解的形式。该选项会将文件大小、内存使用等数据转换为KB、MB、GB等直观单位,替代默认的字节显示。常见命令如ls -lh、df -h和free -h都支持此功能,显著提升非技术用户的使用体验。这一设计降低了Linux系统的学习门槛,在技术精确性和用户友好性之间取得了平衡,是提高命令行工作效率的实用技巧。
阅读 → 红队渗透
红队思想:Live off the Land - 靠山吃山,靠水吃水(LOTL)
Live off the Land”这一术语由安全研究人员 Christopher Campbell 和 Matt Graeber 于 2013 年在 Derbycon 3.0 大会上首次提出。它的核心理念是,攻击者利用目标系统或网络中天然存在的工具(如操作系统自带的二进制文件、脚本或服务)来实现攻击目标,而无需上传自定义的恶意代码或外部工具。在中国文化中,“靠山吃山,靠水吃水”生动地诠释了这一策略:攻击者根据目标环境的特点,因地制宜地利用本地资源。
阅读 → 红队渗透
PEASS 项目详解:渗透测试必备的提权检测神器
PEASS(Privileged Escalation Awesome Scripts)是一套开源渗透测试工具,包含LinPEAS(Linux)和WinPEAS(Windows)两大组件,用于检测系统提权漏洞。LinPEAS提供多版本支持Linux/macOS不同架构,WinPEAS则涵盖系统信息、用户权限、进程服务等11个检查模块。项目托管于GitHub,适用于专业安全研究和红队演练,可高效识别权限提升路径。
阅读 → 红队渗透
渗透测试必备:Wget、FTP 和 SMB 批量下载技巧
批量下载是渗透测试中常用且高效的技能。通过WgetFTP 客户端和SMB,可以快速且系统地从目标环境中提取文件。在渗透测试过程中,选择合适的工具并优化下载策略。
阅读 → Linux
Shell 编程:生成随机数与字符串的高效技巧
echo解释提供随机字节流。通过tr工具过滤字符,只保留自定义字符集中的字符。此字符集包含了数字、特殊字符以及大小写字母。head -c8截取 8 个字符,生成一个长度为 8 的随机字符串。这种方法适合于生成较为复杂的随机密码,尤其是当需要使用特定字符集时。解释a=(echo {a…z}这一行代码生成一个包含字母a到z的数组。{a..z}是一个 Bash 字符范围扩展,生成从a到z的所有小写字母。a=()将这些字母存储在数组a中。使用$RANDOM。
阅读 → Linux
搞懂Linux终端:从TTY到PTS,从历史到实战,一篇就够了!
TTY、PTS与PTY:终端设备的核心概念解析 本文系统介绍了Linux/Unix系统中终端设备的发展历程和工作原理。从最早的物理终端TTY(电传打字机)到现代伪终端(PTY),终端技术经历了从硬件到软件的演进过程。现代终端模拟器通过伪终端主设备(PTMX)和从设备(PTS)实现终端功能,形成一个双向通信的数据流管道。文章详细分析了终端类型、PTY架构、相关命令工具(如tty、who、ps、stty)以及终端的工作模式(规范模式与原始模式)。
阅读 → 红队渗透
Kali WebDAV测试利器:Cadaver与Davtest
WebDAV(基于Web的分布式文件管理协议)因其远程文件操作功能常成为安全测试目标。Kali Linux提供两款工具:Cadaver为交互式WebDAV客户端,支持类FTP命令(如PUT/GET)进行文件管理,适合手动操作;Davtest则自动化探测服务器支持的方法及权限,通过上传多种脚本(如PHP)识别可执行漏洞。二者互补:Cadaver用于精细操作,Davtest快速评估风险。测试中需关注PUT上传可执行文件的风险,可能引发RCE漏洞。
阅读 → 安全研究
未授权漏洞大赏
Atlassian Crowd Data Center是Crowd的集群部署版。Atlassian Crowd和Crowd Data Center在其某些发行版本中错误地启用了了pdkinstall开发插件,使其存在安全漏漏洞洞。攻击者利用该漏洞可在未授权访问的情况下对Atlassian Crowd和Crowd Data Center安装任意的恶意插件,执行任意代码/命令,从而获得服务器权限。
阅读 → 安全研究
深入解析UNC路径:从基础到应用的全方位指南
作为Windows及部分其他系统中用于标识和访问共享资源的标准路径格式,广泛应用于企业网络、服务器存储和远程访问场景。然而,除了UNC路径,还有许多类似的概念和协议,如。本文将深入解析UNC路径,并对比相关技术,帮助读者全面理解网络资源访问的核心机制。UNC路径是一种用于标识和访问网络上的共享资源(如文件夹、打印机等)的标准格式,主要用于局域网(LAN)或企业内部网络。UNC路径并非唯一的网络资源访问方式,在不同环境下,还存在多种相关的概念和协议,它们在不同场景下发挥着关键作用。
阅读 →