 跳到内容
// BLOG
Blog
拆开、记下、再走一遍。
 安全研究
使用 socat 和 xinetd 将程序绑定到端口运行
socat(Socket CAT)是一个多功能的网络工具,用于在两个数据流之间建立通道。它的核心功能是将数据从一个“地址”传输到另一个“地址”,这里的地址可以是文件、管道、设备、TCP/UDP 套接字等。socat 的灵活性使其成为将程序绑定到端口的理想选择。xinetd(Extended Internet Daemon)是一个超级守护进程,用于管理网络服务。它是传统inetd的增强版,提供了更高的灵活性和安全性。xinetd 可以监听多个端口,根据配置文件启动相应的程序,适合长期运行的网络服务。
阅读 → 杂记
tshark命令行语法详解
TShark是Wireshark的命令行版本,专为高效网络分析而设计,支持自动化脚本和无图形界面环境。其核心功能包括: 基本操作 通过tshark [选项] [过滤条件]命令结构实现数据包捕获与分析,支持BPF捕获过滤器和Wireshark显示过滤器。 关键选项 接口管理:-i指定接口,-D列出可用接口 捕获控制:-c限制包数量,-w保存文件,-r读取文件 输出格式:-T支持JSON/XML等格式,-e提取特定字段 性能优化:-n禁用解析,-B调整缓冲区 过滤规则 捕获过滤器(-f)基于BPF语法高效筛选,
阅读 → 安全研究
自定义Linux服务器的Banner设置:打造专业与个性化的SSH欢迎信息
本文介绍了Linux系统中Banner的设置方法,包括系统启动Banner、SSH登录前Banner和登录后Banner的配置。系统启动Banner(/etc/issue)显示本地登录前的欢迎信息,可通过脚本动态更新;SSH登录前Banner(/etc/ssh/ssh_banner)用于法律警告或安全提示;登录后Banner(MOTD)支持动态内容,可展示系统状态和个性化信息。文章提供了详细的配置步骤和脚本示例,帮助管理员打造专业且个性化的欢迎界面。
阅读 → 红队渗透
Active Directory Certificate Services(AD CS)攻击基础
证书颁发机构(CA):负责生成、颁发和撤销数字证书。智能卡登录:通过证书实现高安全性的用户认证。Wi-Fi和VPN认证:利用证书确保设备和用户的安全连接。加密文件系统(EFS):为文件提供基于证书的加密保护。自动化证书注册(Autoenrollment):简化证书的分发和管理流程。网络设备注册服务(NDES):支持非域设备(如路由器)获取证书。:通过Web界面提供证书申请功能。这些功能使AD CS成为企业安全基础设施的重要组成部分,但也因其复杂性带来了潜在风险。
阅读 → 安全研究
用Python在Windows和Linux上终止进程的简易脚本
本文介绍了两种用Python终止系统进程的跨平台方案,通过psutil库实现高效管理。Windows版本使用taskkill强制终止进程并自动处理.exe后缀,Linux版本通过SIGTERM信号优雅关闭。两种方案均支持模糊匹配进程名,包含错误处理机制,并提示操作结果。使用前需安装psutil库,建议管理员权限运行。脚本可扩展为支持正则匹配、批量操作等功能,是替代传统任务管理器的轻量化工具,适合开发者和运维人员快速处理进程问题。
阅读 → 红队渗透
BloodHound 社区版 (BHCE) 终极指南【双语翻译】
当我们对搜索的运行方式感到满意并希望保存它以备后用时,我们可以使用 “Save Query” 按钮保存它。这将填充同一文件夹图标内的 “Custom Searches” 类别,供以后使用。保存自定义搜索以备后用。但是,目前似乎没有办法从磁盘加载类似于 BloodHound Legacy 的自定义查询。这在 BloodHound Slack 中已经解决了几次,建议改用 API。很高兴知道我不是唯一一个有这个问题的人尽管如此,我们可以使用 API 文档来尝试弄清楚我们需要做什么。
阅读 → 安全研究
eBPF 技术详解及其在网络安全领域的应用与挑战
eBPF(extended Berkeley Packet Filter)是 Linux 内核中的革命性技术,允许安全高效地运行自定义程序,无需修改内核代码或加载模块。其扩展了内核可编程性,广泛应用于可观测性、网络和安全领域。本文探讨 eBPF 的技术原理、架构及其在网络安全中的应用,包括入侵检测、DDoS防御、恶意软件分析和威胁狩猎。此外,分析了 eBPF 的安全挑战与未来发展趋势。 关键词:eBPF、Linux 内核、网络安全、入侵检测、DDoS防御
阅读 → 红队渗透
内网渗透测试技巧与利用操作手册(SMB / MSSQL / LDAP)
本文提供SMB/MSSQL/LDAP协议的渗透测试速查指南,包含枚举连接、提权利用、文件传输和反向Shell获取的实用命令。SMB部分涵盖空会话连接、共享枚举和RID暴破;MSSQL包含xp_cmdshell启用和命令执行;LDAP涉及AS-REP/Kerberoasting攻击和BloodHound收集。后渗透阶段包含横向移动、权限提升和痕迹清除建议,适用于红队和渗透测试人员快速参考执行Windows环境下的安全评估。
阅读 → 安全研究
Yakit 热加载入门学习指南
Yakit热加载是yaklang平台的一项动态加载功能,允许在运行时实时执行Yak脚本而无需重启应用,特别适用于安全测试场景。其核心架构包括HotPatch处理器、MixPluginCaller等组件,通过代码编译、环境创建和函数映射实现动态扩展。在MITM代理中,热加载用于请求/响应劫持;在模糊测试中支持FuzzTag生成动态payload。系统提供模板管理和多种配置选项,并建议开发者注意错误处理、性能优化和状态管理。典型应用包括修改HTTP头、检测错误响应以及生成SQL注入/XSS测试payload。该
阅读 → 杂记
不同配置文件格式对比解析:XML、JSON、INI 和 TOML 你更喜欢哪个?
配置文件格式的选择没有绝对的“最好”,而是取决于具体需求。XML 承载了历史的厚重,JSON 定义了现在的便捷,INI 保留了简洁的传统,而 TOML 则代表了未来的优雅。从社区趋势来看,JSON 和 TOML 是当前最受欢迎的选择,前者凭借通用性取胜,后者以人性化设计崭露头角。你更喜欢哪种格式?是 JSON 的简洁,TOML 的优雅,还是其他?欢迎在评论区分享你的看法,让我们一起探讨配置文件的未来!
阅读 → 红队渗透
Nuclei PoC 编写详解:从入门到实践
Nuclei 是一个基于 YAML 的开源漏洞扫描工具,由 ProjectDiscovery 开发,广泛应用于网络安全领域,用于自动化检测 Web 应用、API、服务器等目标中的漏洞。Nuclei 的核心在于其模板(PoC),通过定义请求和匹配规则,快速识别漏洞并提取关键信息。本文将详细介绍 Nuclei PoC 的编写方法,包括模板结构、匹配器、提取器、调试技巧和实际案例,帮助安全从业者快速上手并编写高效的 PoC。Nuclei 的 DSL 是一种强大的表达式语言,用于匹配器和提取器中的复杂逻辑。
阅读 → Linux
Diff 与 Patch:从格式详解到工程实践
本文深入解析了软件开发中常用的 Diff 和 Patch 工具,重点介绍了三种 Diff 输出格式:Normal Diff(普通格式)、Context Diff(上下文格式)和 Unified Diff(统一格式)。文章详细剖析了现代工程最常用的 Unified Diff 的结构与语义,包括文件头、Hunk头和行前缀规则。同时提供了 Patch 命令的完整使用指南,涵盖创建、应用、撤销等操作,并配有 Mermaid 流程图展示工作流程和格式结构。通过系统讲解这对工具的技术细节,帮助读者掌握版本控制和代码审查
阅读 → 开发工具
GitHub 不止是代码托管:揭秘 Releases、Deployments、Packages 三大隐藏神器,打造全栈开发流水线
GitHub仓库已从单纯的代码托管平台演进为集开发、协作、部署于一体的综合平台。本文系统解析了仓库首页、Releases、Deployments和Packages四大核心功能模块:仓库首页是项目的数字名片,包含README、LICENSE等关键元素;Releases功能帮助管理版本发布,支持二进制文件附加和变更说明;Deployments用于跟踪代码部署状态,实现环境隔离和回滚定位;Packages则统一管理多种格式的软件包,解决了跨平台管理难题。
阅读 → 安全研究
yaklang 中的各种 fuzztag 标签及其用法
yaklang提供了全面的fuzztag标签系统,支持多种测试数据生成场景。主要包括数字生成类(int/port)、字符生成类(char)、编码解码类(Base64/URL/HTML/Unicode)、压缩类(Gzip/Zlib)、字符串处理(大小写/截取/重复)、数组操作、模糊测试专用(用户名/密码)、文件操作、插件调用和安全测试载荷(Java序列化/JsonPath)等标签类型。这些标签支持组合使用,提供丰富的参数配置和简写别名,能够满足各类安全测试需求,有效提升测试覆盖率和效率。
阅读 → Linux
探索 Shell:选择适合你的命令行利器 bash, zsh, fish, dash, sh...
Shell 是用户与操作系统内核之间的桥梁,负责接收用户输入的命令,解析并传递给系统执行。在 Linux 和 BSD 系统中,Shell 通常以命令行界面的形式呈现,但它远不止于此。Shell 是一个强大的脚本语言环境,可以通过编写脚本自动化复杂任务,处理文件、数据流以及系统资源。许多新用户对 Linux 的第一印象是“必须使用终端,输入复杂命令”,甚至觉得它不够友好。然而,这种看法并不完全准确。现代 Linux 发行版提供了图形化界面(GUI),用户完全可以仅通过鼠标操作。
阅读 → 安全研究
命令行中的“隐形符号”:从 - 标准输入到 -- 选项终止符
本文介绍了 Linux 命令行中两个重要但容易被忽视的特殊符号 - 和 -- 的用法与区别。- 用作标准输入/输出的占位符,表示数据流而非文件,常见于管道操作和流式处理;-- 作为选项终止符,确保后续参数不被解析为选项,常用于处理特殊文件名。文章通过典型场景、变体分析和组合应用,展示了这两个符号在命令衔接、参数边界保护等方面的实用价值。理解这些约定符号有助于编写更安全高效的命令行操作和脚本,体现了 Unix 简单通用的设计哲学。
阅读 → 安全研究
探索NoSQL注入的奥秘:如何消除MongoDB查询中的前置与后置条件
在JSON中,键名应唯一。如果一个文档包含重复的键,不同的解析器可能采用不同的处理方式,而许多解析器遵循“最后值胜出”原则,即最后一个同名键的值生效。在遵循此规则的解析器中,id的值为100。MongoDB也遵循这一行为。基于此特性,攻击者可以在注入时重定义字段,覆盖前置条件。如果注入到username字段,简单的操作符注入如这种情况下注入无效。为摆脱字符串限制,攻击者可以注入由于“最后值胜出”,第二个username覆盖了第一个,使查询返回所有username不为空的文档。
阅读 →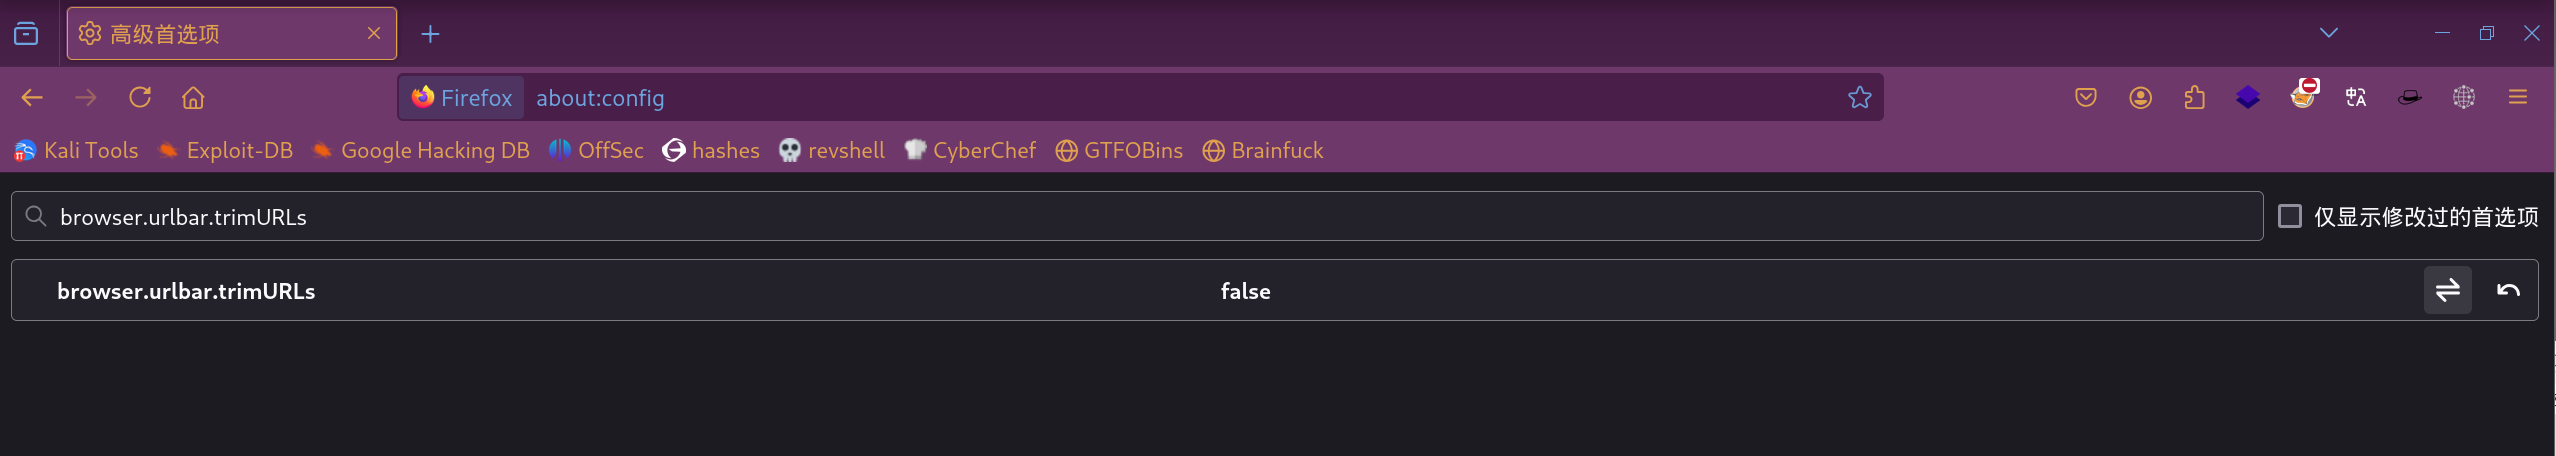 杂记
实用的 Firefox 优化技巧(在地址栏显示完整 URL 、禁用地址栏搜索)
默认情况下,Firefox 会隐藏 URL 中的某些部分(例如 “http://” 或 “https://”),只显示简化的地址。通过以上设置,你可以让 Firefox 更符合个人需求,无论是完整显示 URL 还是禁用地址栏搜索,都能提升日常使用的便利性。试试这些技巧,享受更高效的浏览体验吧!Firefox 的地址栏默认会将输入内容作为搜索关键词发送给搜索引擎(如 Google)。
阅读 → 红队渗透
在 Kali 上打造渗透测试专用的 VSCode 环境
本文详细介绍如何为 Kali Linux 配置优化的 VSCode 渗透测试开发环境。内容涵盖: 安装方法:通过官方 .deb 包或 Snap 方式安装 VSCode 基础配置:设置深色主题、等宽字体和终端集成 必备扩展:包括文本高亮(xshrim.txt-syntax)、Python格式化(autopep8)、备忘单查询(cheat.sh)等 工作流优化:自定义快捷键、创建工作区和直接集成渗透测试工具(nmap等)
阅读 → Linux
Linux 初始化与服务管理全解析:rc.d、systemctl与service对比
Linux服务管理工具对比:update-rc.d适用于SysVinit系统,主要管理服务开机自启;systemctl是systemd的核心工具,提供全面的服务控制功能;service则是一个兼容两种系统的统一接口。update-rc.d操作简单但功能有限,systemctl功能强大但配置较复杂,service适合快速操作和脚本编写。根据系统环境和需求选择合适的工具:传统系统用update-rc.d,现代系统首选systemctl,兼容场景使用service。
阅读 → 红队渗透
利用“Cookie夹心”技术窃取HttpOnly Cookie的奥秘
摘要: "Cookie夹心"是一种绕过HttpOnly限制的技术,通过构造含特殊字符的Cookie,诱导服务器错误解析。攻击者在存在XSS漏洞的页面中,设置夹带目标Cookie(如PHPSESSID)的伪造Cookie,利用服务器反射漏洞获取敏感值。该技术依赖特定服务器(如Apache Tomcat的RFC2109模式)的解析缺陷,需配合反射型XSS或CORS漏洞实现。防御建议包括禁用遗留Cookie解析、严格输入验证及加强CORS配置。
阅读 → 红队渗透
AMSI绕过技术入门(初学者食用)
AMSI 绕过技术简介 AMSI(反恶意软件扫描接口)是Windows防护机制,可检测恶意脚本。为执行免杀操作,常见绕过方法包括: 1️⃣ 内存补丁:修改amsi.dll关键函数使其失效 2️⃣ 脚本混淆:通过Base64编码/加密隐藏恶意代码 3️⃣ 降级攻击:使用PowerShell 2.0规避检测 4️⃣ 反射加载:动态替换AMSI组件 5️⃣ 禁用初始化:篡改AMSI环境变量 测试时需在隔离环境验证效果,同时应了解防御措施如启用PS日志、部署EDR等。本文仅供安全研究学习,实际应用需遵守法律规范。
阅读 → 安全研究
Linux 防火墙概述:原理、演变与实践应用
Linux防火墙的核心是Netfilter,一个集成在Linux内核中的框架,用于在数据包通过系统时进行拦截和修改。:数据包进入网卡后、路由决策前的处理。:目标为本地进程的数据包。:需要转发的数据包。:本地发出的数据包。:数据包离开网卡前的最后处理。用户通过工具(如iptables、nftables)配置这些钩子上的规则,实现流量过滤、修改或转发。例如,iptables通过命令行操作Netfilter,设置数据包的处理策略。Linux防火墙以其灵活性和高性能成为网络安全的核心组件。
阅读 → 红队渗透
玩转 Scoop:Windows 命令行包管理神器,赋能 Git Bash 与网络安全工具链
Scoop作为Windows命令行包管理工具,显著简化了软件安装和环境配置流程。本文详细介绍了Scoop的安装配置方法、核心使用命令,以及如何结合Git Bash优化操作体验。特别针对网络安全工程师,重点推荐了scoop-security等安全类bucket仓库,涵盖渗透测试、漏洞扫描等专业工具,帮助快速构建高效安全的工作环境。通过Scoop的自动化管理能力,开发者可告别繁琐的手动配置,实现一键部署各类开发和安全工具。
阅读 →