// TAG
#xss
4 篇
 安全研究
XSS 漏洞深度挖掘与利用:从自动化扫描到账户接管
本文深入探讨XSS漏洞的演进与高级利用技术。2025-2026年数据显示,存储型XSS仍是企业应用中最常见的漏洞类型,同时新兴变种如mXSS、AI Agent XSS等不断涌现。文章系统分析了DOM XSS的挖掘方法论,包括Sources/Sinks模型和手动挖掘流程,并以WooCommerce插件漏洞为例展示实战利用。针对postMessage XSS,详细解析了三种典型错误模式和检测工具链。最后介绍了Blind XSS的特点和典型触发场景,通过真实案例说明其危害性。文章为Web安全研究人员提供了从基础到
阅读 → 安全研究
页面弹窗≠有效漏洞:揭秘 XSS 中的沙箱与子域名隔离
XSS攻击中,alert(1)虽能验证漏洞存在,但无法揭示执行环境的关键信息。通过对比alert(document.domain)等有效载荷,可精准定位脚本执行域,避免被沙箱隔离误导(如Google Blogger将用户内容限制在子域名)。沙箱化<iframe>或控制台日志测试进一步验证漏洞可利用性。建议结合上下文定位与沙箱逃逸可能性分析,提升漏洞挖掘效率。核心结论:简单弹窗不足为凭,环境信息才是判断漏洞价值的关键。
阅读 → 红队渗透
详解反射型 XSS 的后续利用方式:从基础窃取到高级组合拳攻击链
反射型 XSS 看似微不足道,却能在精心设计的攻击链中掀起惊涛骇浪。从窃取 Cookie 到触发 SSRF,它不仅是渗透测试的“敲门砖”,更是红队演练中的“万能跳板”。通过本文的剖析,我们看到 XSS 转 SSRF 如何将前端漏洞升级为后端灾难,揭示了攻防链条的复杂性与魅力。在安全的世界里,攻防永无止境。攻击者利用漏洞的创造力,提醒防御者必须以更严谨的思维构建保护网。希望本文的洞察能为你提供启发,保持警惕,不断学习,才能在漏洞与防护的博弈中占据主动。声明。
阅读 →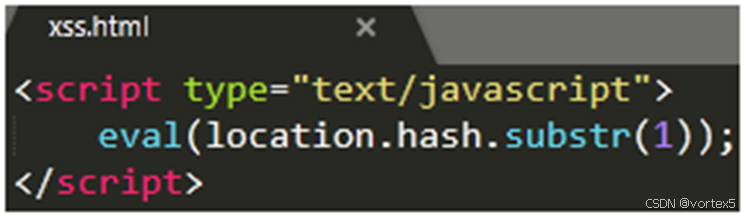 红队渗透
Web漏洞之XSS
反射型跨站脚本(Reflected Cross-Site Scripting)是最常见的一种 XSS 攻击方式,属于”1-click“攻击。攻击者通过特定手法(如电子邮件)诱使用户访问包含恶意代码的 URL。当受害者点击这些专门设计的链接时,恶意代码会在其浏览器中执行。反射型 XSS 通常出现在网站的搜索栏、用户登录口等地方,常用于窃取客户端 Cookies 或进行钓鱼欺骗。
阅读 →